CCPCyberZone Certified Pentester
Les étudiants qui terminent le cours et réussissent l'examen obtiennent la certification CyberZone Certified Pentester (CCP) avec une spécialisation en Pentest Augmenté par l’Intelligence Artificielle.
 21 modulesVérifiable en ligne
Devenir testeur d'intrusion
Ceci est une formation sur les tests de pénétration de CyberZone. Grâce à une couverture complète des outils, des techniques, des méthodologies de sécurité offensive et des technologies d’intelligence artificielle appliquées à la cybersécurité, ce cursus vous permet d’effectuer étape par étape des tests de pénétration de haut niveau. Chaque organisation a besoin de personnel qualifié en sécurité de l'information capable de détecter, exploiter et corriger les vulnérabilités, tout en tirant parti des nouvelles capacités offertes par l’IA pour automatiser, accélérer et optimiser les opérations de sécurité offensive. Ce cours est spécifiquement conçu pour vous préparer à ce rôle. Il commence par une mise à niveau de l’apprenant avec la planification, la définition du périmètre et l’identification appropriée des cibles, suivies d’analyses complètes, d’exploits ciblés, d’attaques par mot de passe, d’attaques réseaux et d’applications web, d’attaques de domaine Windows et Azure (Active Directory), ainsi que de l’utilisation d’agents IA et d’outils d’automatisation avancés pour le pentest.
Dans cette formation, nous mettons l’accent sur la compréhension technique et pratique des différentes formes d’attaques existantes, en nous attardant sur les vulnérabilités les plus critiques ainsi que sur les nouvelles menaces liées à l’intelligence artificielle. Ce cours de piratage éthique est à votre rythme. Il présente des outils, des techniques et des méthodologies de test d’intrusion à travers une expérience pratique enrichie par l’utilisation de modèles d’IA, d’agents autonomes et de solutions d’automatisation du pentest. Ce parcours vous donne non seulement les compétences techniques, mais aussi l’état d’esprit requis pour exploiter efficacement les technologies émergentes et devenir un testeur d’intrusion capable de répondre aux exigences contemporaines et futures de la cybersécurité.
« Pratiquez les attaques avancées pour mieux vous défendre »
100 % pratique
Laboratoire proche du réel, accessible 24 h/24
Augmenté par l'IA
L'IA comme fil conducteur à chaque étape
Contexte africain
Cybercriminalité locale, mobile money, télécoms
Méthodologie PTES
Standards internationaux et posture éthique
Les avantages de la formation
- Reprise des dernières techniques et outils de hacking
- Formation tenant compte du contexte de la cybercriminalité en Afrique
- Formation essentiellement pratique en laboratoire
- Méthodologie et standards de test de pénétration internationaux
- Support réactif
Les entreprises et les organisations
Vous souhaitez une formation personnalisée pour votre organisation ? Contactez-nous : nous cadrons le besoin avec vous.
Les compétences attestées
- 01
Apprendre à devenir un testeur d’intrusion (Pentester) capable d’utiliser les techniques traditionnelles et les outils d’intelligence artificielle pour identifier, énumérer et analyser les cibles exécutant divers systèmes d’exploitation et services.
- 02
Comprendre et expliquer les notions théoriques et pratiques du hacking, de la cybersécurité et de l’intelligence artificielle appliquée à la sécurité aux personnels techniques et non techniques.
- 03
Sensibiliser efficacement les collaborateurs aux problématiques de cybersécurité et aux risques liés à l’utilisation des systèmes d’IA.
- 04
Maîtriser la méthodologie de test d’intrusion PTES ainsi que les approches modernes de pentest augmenté par l’IA.
- 05
Maîtriser les techniques d’OSINT et exploiter l’intelligence artificielle pour accélérer la collecte, la corrélation et l’analyse des informations.
- 06
Évaluer efficacement la surface d’attaque d’un système d’information, réaliser des tests d’exposition et automatiser certaines phases de reconnaissance grâce à l’IA.
- 07
Analyser, interpréter, anticiper et émuler les attaques d’APT en s’appuyant sur le référentiel MITRE ATT&CK et sur des outils d’analyse assistés par IA.
- 08
Mettre en œuvre des techniques de veille offensive, de Threat Hunting et d’analyse avancée assistée par des modèles d’intelligence artificielle.
- 09
Maîtriser l’analyse, la correction, l’adaptation, la compilation croisée et le portage d’exploits publics, ainsi que la génération assistée de scripts et de payloads par IA.
- 10
Mener des attaques à distance et locales contre des systèmes d’information dans un cadre professionnel et éthique.
- 11
Réaliser des escalades de privilèges locales et distantes ainsi que des attaques côté client sur différents environnements.
- 12
Maîtriser les techniques de tunnelisation, de pivoting et de mouvements latéraux entre réseaux et machines.
- 13
Identifier et exploiter les vulnérabilités XSS, SQL Injection, SSRF, LFI/RFI et autres vulnérabilités critiques des applications Web.
- 14
Comprendre et exploiter les vulnérabilités des réseaux filaires et sans fil ainsi que les mécanismes de défense associés.
- 15
Déployer et utiliser des modèles d’IA locaux, des agents autonomes et des plateformes d’orchestration pour automatiser certaines tâches de pentest.
- 16
Construire des workflows de sécurité offensive automatisés à l’aide d’outils tels que N8N, Ollama et des agents IA spécialisés.
- 17
Produire des rapports professionnels de test d’intrusion en s’appuyant sur des outils de génération et d’analyse assistés par IA.
- 18
Acquérir un niveau professionnel en cybersécurité offensive en réalisant des scénarios pratiques avancés, des missions de pentest augmentées par l’IA et des exercices proches des conditions réelles d’intervention.
Votre parcours
- Étape 1
Se former
350 heures en ligne, à votre rythme
- Étape 2
Valider son identité
Dossier vérifié, puis contrôle en direct le jour de l'examen
- Étape 3
Passer l'examen
En ligne, sous surveillance
- Étape 4
Décision du jury
Chaque résultat est validé par un jury
- Étape 5
Recevoir la certification
En français ou en anglais, vérifiable en ligne
Le contenu de la formation
Le laboratoire
- Plusieurs machines virtuelles reprenant divers scénarios et vulnérabilités réels
- Divers systèmes d’exploitation
- Très similaire aux systèmes informatiques d’entreprises réelles
Cadre éthique
Toutes les techniques offensives s'exercent en laboratoire isolé, sur autorisation et périmètre définis, dans le respect des cadres juridiques nationaux et internationaux.
L'accès à l'examen
Après la formation
L'examen est ouvert aux personnes qui ont suivi l'intégralité de la formation et l'ont réglée.
Identité vérifiée
Un dossier (pièce d'identité et portrait) est validé avant l'examen, puis l'identité est contrôlée en direct le jour de l'examen. Les images sont supprimées 90 jours après la fin de la candidature.
L'examen théorique
Réussite, décision et appel
Repasse et validité
Le document délivré
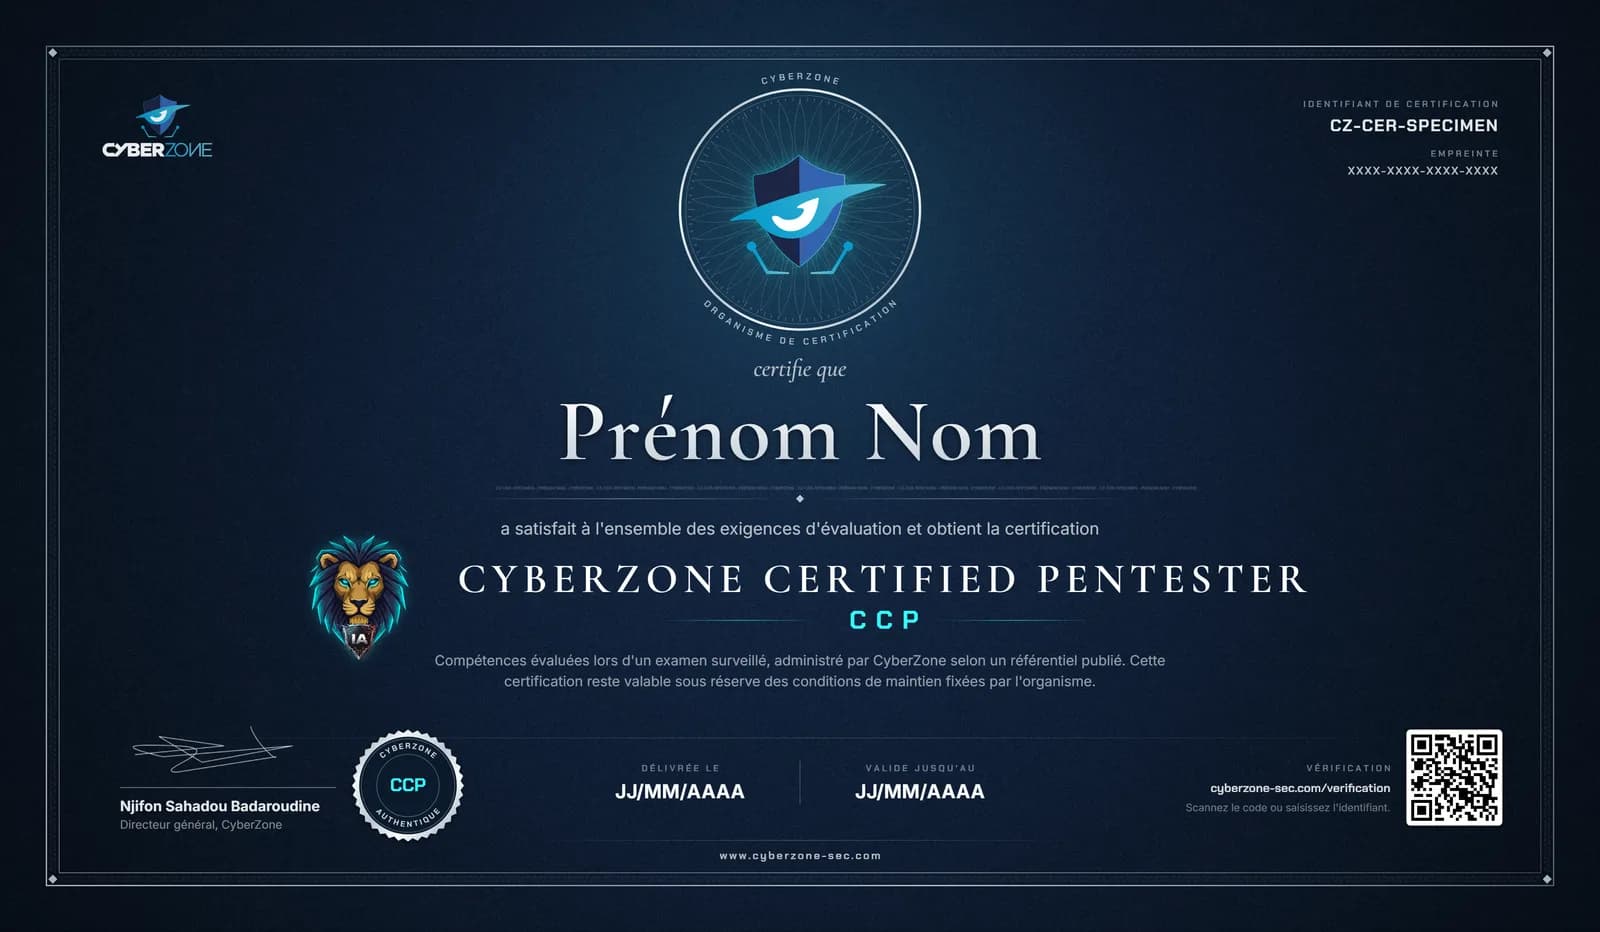 Spécimen
En français ou en anglais
Le titulaire télécharge son document dans la langue de son choix.
Vérifiable par QR code
Un recruteur scanne le code ou saisit l'identifiant pour vérifier l'authenticité.
Empreinte d'authenticité
Un code calculé par CyberZone rend toute retouche détectable.
- Vérifier une certification
Devenez testeur d'intrusion.
Suivez la formation en ligne et obtenez la certification CCP, ou formez vos équipes avec un programme adapté à votre organisation.
Ce référentiel est conçu selon les principes de la norme ISO/IEC 17024 relative aux organismes de certification de personnes. Pour toute question ou réclamation : info@cyberzone-sec.com.