Algérie : vingt ans de droit contre la cybercriminalité, de 2004 à 2026
L'Algérie n'a pas adopté une grande loi unique sur la cybercriminalité. Elle a bâti son cadre par couches successives : le Code pénal en 2004, une loi de procédure en 2009, la protection des données en 2018, une justice spécialisée en 2021, puis une série de réformes entre 2024 et 2026. Cette chronologie retrace chaque étape à partir du Journal officiel et montre ce qui s'applique aujourd'hui.
Cet article informe ; il ne constitue pas un avis juridique. Les textes ont été lus dans l'édition française du Journal officiel, qui est une traduction de l'édition originale en arabe. Pour une affaire précise, consultez un avocat.
Lire cette chronologie
Le droit algérien du numérique repose sur trois piliers distincts : le droit pénal (ce qui est interdit), la procédure (comment enquêter et conserver la preuve) et la protection des données (ce que l'on peut faire des informations personnelles). Ils ne sont pas nés en même temps. Les suivre dans l'ordre aide à comprendre pourquoi un même dossier peut mobiliser quatre ou cinq textes.
Pour comparer l'Algérie à ses voisins, voir notre atlas des lois sur la cybercriminalité en Afrique francophone.
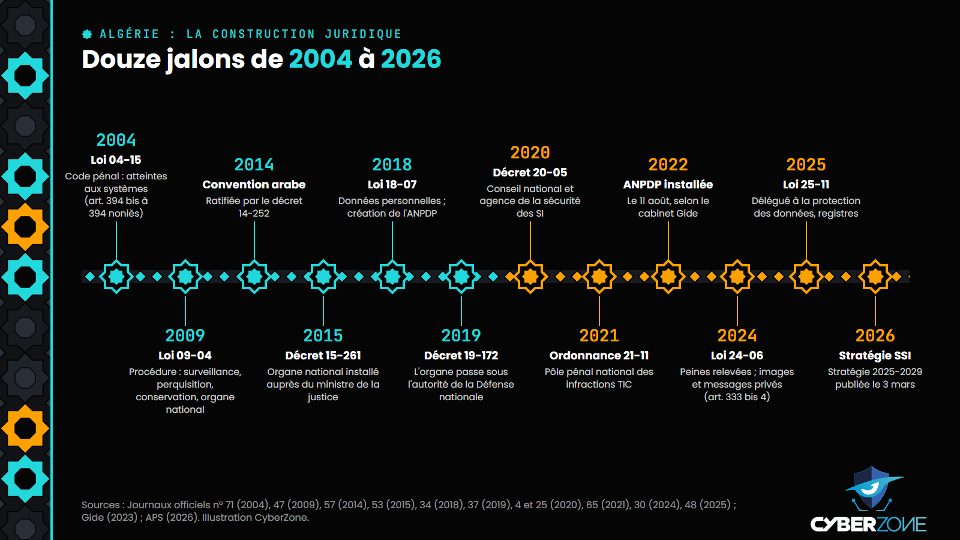
Douze jalons du droit algérien de la cybercriminalité, de 2004 à 2026.
2004 : le Code pénal entre dans l'ère informatique
Tout commence par la loi n° 04-15 du 10 novembre 2004, publiée au Journal officiel n° 71 du même jour. Elle insère dans le Code pénal une section 7 bis intitulée « Des atteintes aux systèmes de traitement automatisé de données », qui compte neuf articles, du 394 bis au 394 noniès. Un système de traitement automatisé de données désigne tout équipement informatique : ordinateur, serveur, téléphone, réseau.
- Article 394 bis : accéder ou se maintenir frauduleusement dans un système, ou tenter de le faire ; peine aggravée si des données sont supprimées ou modifiées, ou si le fonctionnement est altéré.
- Article 394 ter : introduire, supprimer ou modifier frauduleusement des données.
- Article 394 quater : concevoir, rassembler, mettre à disposition ou vendre des données permettant de commettre ces infractions, ou utiliser les données qui en sont issues.
- Articles 394 quinquies à 394 noniès : aggravation quand la défense nationale ou un organisme public est visé, responsabilité des personnes morales (amende égale à cinq fois le maximum prévu pour une personne physique), entente en vue de commettre ces infractions, confiscation des outils et fermeture des sites, punition de la tentative.
Ce socle est toujours en vigueur. Ses peines ont été relevées en 2024, comme on le verra plus loin.
2009 : une loi pour enquêter
Cinq ans plus tard, la loi n° 09-04 du 5 août 2009 (Journal officiel n° 47 du 16 août 2009) donne aux enquêteurs les outils qui leur manquaient. Elle ne crée pas d'infraction nouvelle : elle fixe des « règles particulières » de prévention et de procédure pour toutes les infractions liées aux technologies de l'information et de la communication (TIC). Son article 2 les définit largement : les atteintes aux systèmes informatiques, mais aussi « toute autre infraction commise ou dont la commission est facilitée » par un système informatique.
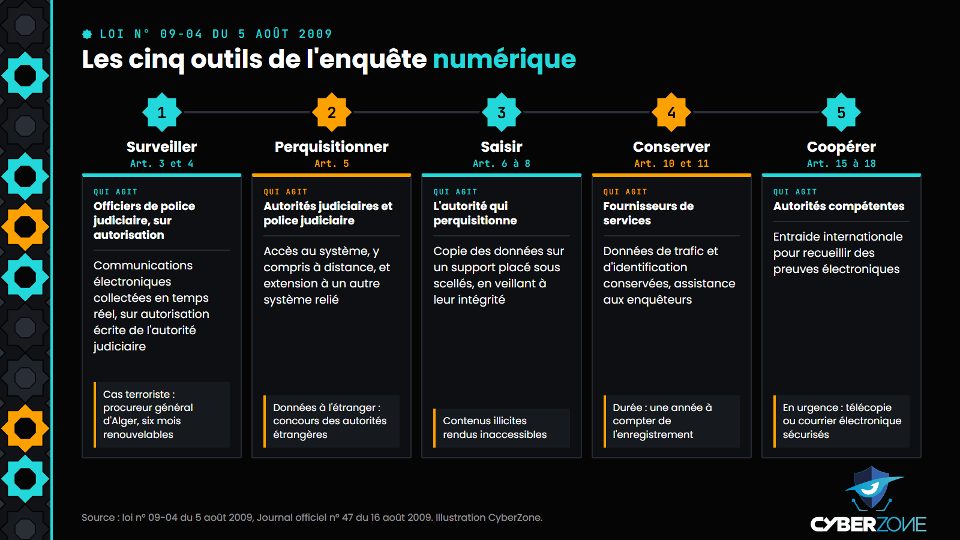
Les cinq outils d'enquête créés par la loi n° 09-04 de 2009.
Surveiller, perquisitionner, saisir
La surveillance des communications électroniques est possible dans quatre cas, dont la prévention du terrorisme et les besoins d'une enquête, mais toujours sur « autorisation écrite de l'autorité judiciaire compétente » (article 4). La perquisition peut porter sur un système informatique « y compris à distance » et s'étendre à un autre système accessible depuis le premier (article 5). Les données utiles sont copiées sur un support placé sous scellés, et l'autorité doit veiller à leur intégrité (article 6).
Les obligations des fournisseurs
Les fournisseurs de services doivent prêter assistance aux enquêteurs (article 10) et conserver pendant une année les données qui identifient les utilisateurs, les équipements, la date et la durée des communications, ainsi que les sites visités (article 11). Les fournisseurs d'accès doivent retirer sans délai les contenus illicites dont ils ont connaissance (article 12).
Un organe national et l'entraide
L'article 13 crée un organe national de prévention et de lutte contre la criminalité liée aux TIC, chargé notamment d'assister les juges et la police judiciaire et d'échanger des informations avec l'étranger (article 14). Les articles 15 à 18 organisent la compétence des tribunaux algériens et l'entraide judiciaire, y compris par courrier électronique en cas d'urgence.
2014 et 2015 : coopération arabe et premier organe
Par le décret présidentiel n° 14-252 du 8 septembre 2014, l'Algérie ratifie la convention arabe pour la lutte contre la cybercriminalité, signée au Caire le 21 décembre 2010. Selon nos vérifications, c'est le seul traité spécialisé contre la cybercriminalité auquel le pays est partie.
L'année suivante, le décret présidentiel n° 15-261 du 8 octobre 2015 donne corps à l'organe prévu en 2009. Il en fait une « autorité administrative indépendante » placée auprès du ministre de la justice (article 2).
2018 et 2019 : les données personnelles, puis le virage vers la Défense
La loi n° 18-07
La loi n° 18-07 du 10 juin 2018 relative à la protection des personnes physiques dans le traitement des données à caractère personnel (Journal officiel n° 34) ouvre le troisième pilier. Elle crée une autorité administrative indépendante « auprès du Président de la République », l'ANPDP (article 22), chargée notamment de recevoir « les réclamations, les recours et les plaintes » (article 25).
- Droit d'accès (article 34) : savoir si vos données sont traitées et en obtenir communication.
- Droit de rectification (article 35) : correction gratuite « dans un délai de dix (10) jours » ; à défaut, saisine de l'autorité.
- Droit d'opposition (article 36) et interdiction de la prospection automatisée sans consentement préalable (article 37).
- Obligation de sécurité (article 38) : mesures techniques et organisationnelles contre la perte, l'altération ou l'accès non autorisé.
Les organismes disposaient d'un an pour se mettre en conformité à compter de l'installation de l'autorité (article 75).
Le décret n° 19-172
Le décret présidentiel n° 19-172 du 6 juin 2019 transforme l'organe national : il devient « un établissement public à caractère administratif » placé « sous l'autorité du ministère de la défense nationale » (article 2). L'organe passe ainsi de la sphère de la justice à celle de la Défense.
2020 et 2021 : sécurité des systèmes et justice spécialisée
Trois textes se succèdent en moins de deux ans.
- Décret présidentiel n° 20-05 du 20 janvier 2020. Il met en place un dispositif national de la sécurité des systèmes d'information, placé auprès du ministère de la défense nationale : un conseil national qui fixe la stratégie et une agence de la sécurité des systèmes d'information qui coordonne sa mise en œuvre (article 3).
- Loi n° 20-06 du 28 avril 2020. Elle ajoute au Code pénal l'article 196 bis, qui punit la diffusion volontaire, « par tout moyen », d'informations fausses ou calomnieuses susceptibles de porter atteinte à la sécurité ou à l'ordre publics.
- Ordonnance n° 21-11 du 25 août 2021. Elle crée, auprès du tribunal du chef-lieu de la Cour d'Alger, un pôle pénal national de lutte contre les infractions liées aux TIC, compétent sur tout le territoire (articles 211 bis 22 et 211 bis 23 du Code de procédure pénale).
Le pôle a une compétence exclusive pour certaines infractions commises par voie numérique : atteintes à la sûreté de l'État, diffusion d'informations mensongères portant atteinte à la sécurité publique, atteintes aux systèmes informatiques des administrations, traite et trafics, discrimination et discours de haine (article 211 bis 24). Il traite aussi les affaires « de grande complexité » (article 211 bis 25) et exerce, pour les autres infractions TIC, une compétence concurrente avec celle des tribunaux ordinaires (article 211 bis 27).
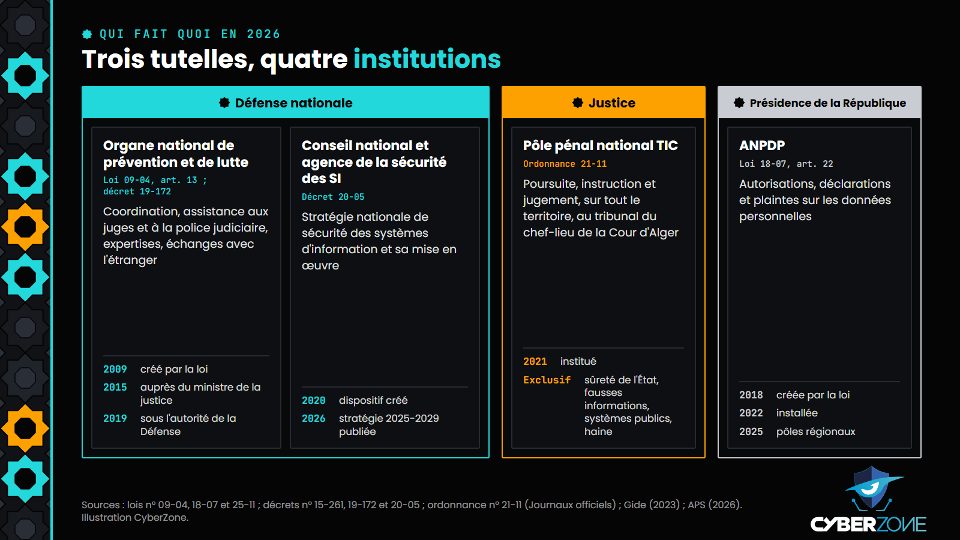
Qui fait quoi : quatre institutions réparties entre trois tutelles.
2022 à 2025 : installation, durcissement et mise à jour
L'ANPDP entre en fonction
Selon une note du cabinet Gide, les membres de l'ANPDP ont été désignés par le décret présidentiel n° 22-187 du 18 mai 2022 et l'autorité a été installée le 11 août 2022. Le délai de mise en conformité d'un an a donc expiré le 11 août 2023. Le site de l'autorité n'était pas accessible lors de nos vérifications.
La loi n° 24-06 relève les peines
La loi n° 24-06 du 28 avril 2024 (Journal officiel n° 30 du 30 avril 2024) réécrit les articles 394 bis à 394 quinquies. Le tableau compare les peines d'emprisonnement lues dans les deux versions du Journal officiel.
| Article | Comportement visé | Version 2004 | Version 2024 |
|---|---|---|---|
| 394 bis | Accès ou maintien frauduleux | 3 mois à 1 an ; 50 000 à 100 000 DA | 6 mois à 2 ans ; 60 000 à 200 000 DA |
| 394 bis, al. 3 | Avec altération du fonctionnement | 6 mois à 2 ans ; 50 000 à 150 000 DA | 1 à 3 ans ; 100 000 à 300 000 DA |
| 394 ter | Introduire, supprimer ou modifier des données | 6 mois à 3 ans ; 500 000 à 2 000 000 DA | 1 à 3 ans ; 500 000 à 2 000 000 DA |
| 394 quater | Outils et données pour commettre ces infractions | 2 mois à 3 ans ; 1 000 000 à 5 000 000 DA | 1 à 5 ans ; 1 000 000 à 5 000 000 DA |
| 394 quinquies | Atteinte à la défense ou à un organisme public | Peines doublées | 2 à 10 ans ; 700 000 à 2 000 000 DA |
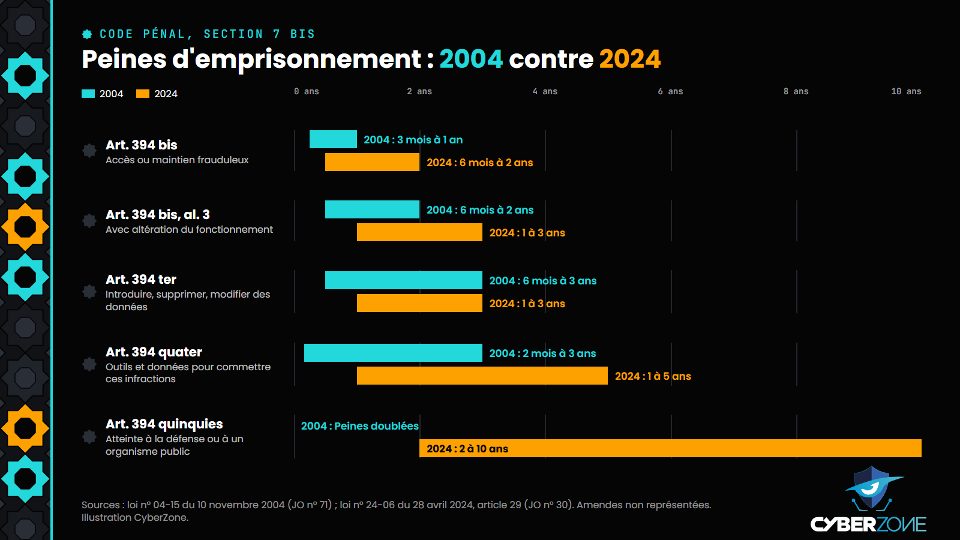
Les fourchettes d'emprisonnement de la section 7 bis, avant et après la loi n° 24-06.
La même loi protège la vie privée numérique. Le nouvel article 333 bis 4 punit le fait de capter ou d'obtenir des images, des vidéos, des messages électroniques ou des informations privées d'autrui et de les diffuser, ou de menacer de le faire, sans consentement ; la peine est doublée en cas de pression pour obtenir un avantage. L'article 333 bis 5 vise le conjoint ou le fiancé qui diffuse ou menace de diffuser des photos indécentes. L'article 333 bis 6 double les peines des menaces, de la diffamation et des injures commises au moyen des TIC.
La loi n° 25-11 modernise la protection des données
La loi n° 25-11 du 24 juillet 2025 (Journal officiel n° 48) modifie la loi n° 18-07 sur plusieurs points :
- de nouvelles définitions, dont les données biométriques, le profilage et la « violation des données à caractère personnel » ;
- des pôles régionaux de l'ANPDP chargés du contrôle et de l'audit (article 27 bis) ;
- un délégué à la protection des données, désigné par chaque responsable du traitement (article 41 bis) ;
- un registre des activités de traitement et un carnet automatisé des opérations (articles 41 bis 2 et 41 bis 3) ;
- un nouveau titre consacré aux traitements à des fins pénales, où la violation de données doit être notifiée à l'autorité « au plus tard, cinq (5) jours » après sa découverte (article 45 bis 8).
2026 : l'état des lieux
Le 3 mars 2026, selon l'agence APS, l'Agence de la sécurité des systèmes d'information du ministère de la défense nationale a publié la première stratégie nationale de sécurité des systèmes d'information, pour la période 2025-2029, approuvée par le président de la République.
Sur le plan international, l'Algérie a signé le 25 octobre 2025 la Convention des Nations unies contre la cybercriminalité, d'après la collection des traités de l'ONU. Elle ne figure pas parmi les parties à la Convention de Budapest du Conseil de l'Europe et n'a ni signé ni ratifié la Convention de Malabo de l'Union africaine, selon la liste de l'Union au 2 février 2026. Voir notre article sur la Convention de Malabo.
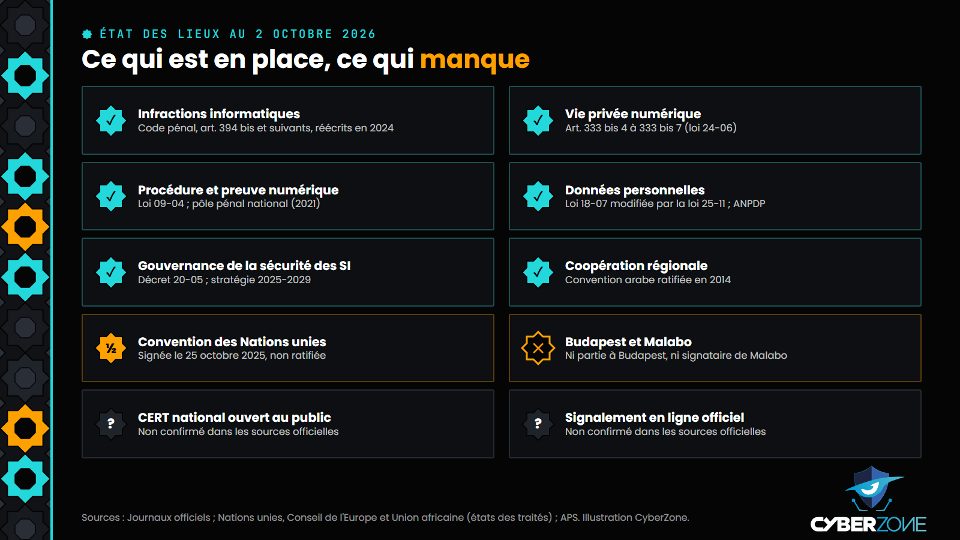
Ce qui est en place et ce qui reste à confirmer au 2 octobre 2026.
Deux points restent non confirmés par nos sources officielles : l'existence d'un CERT national ouvert aux particuliers et celle d'une plateforme publique de signalement en ligne.
Ce que cela change concrètement
Pour un particulier
La diffusion de vos photos, vidéos ou messages privés, ou la menace de les publier, relève de l'article 333 bis 4. Le piratage de vos comptes relève de l'article 394 bis. Conservez les preuves (captures datées, liens, identifiants de l'auteur) et déposez plainte auprès de la police, de la gendarmerie ou du procureur de la République. Pour un usage abusif de vos données, exercez d'abord vos droits auprès de l'organisme, puis saisissez l'ANPDP.
Pour une entreprise
Une société qui traite des données doit les sécuriser (article 38 de la loi n° 18-07), désigner un délégué à la protection des données et tenir un registre (loi n° 25-11). Si elle est fournisseur de services, elle conserve les données de trafic pendant un an et assiste les enquêteurs (loi n° 09-04). Enfin, une personne morale peut être condamnée pour les infractions de la section 7 bis (article 394 sexies).
Pour un professionnel de la sécurité
L'article 394 bis punit l'accès frauduleux et sa simple tentative : un test d'intrusion exige une autorisation écrite et un périmètre défini. L'article 394 quater vise la conception et la mise à disposition de données permettant ces infractions, ce qui invite à encadrer la diffusion d'outils et d'exploits. Les traitements de données réalisés lors d'une mission restent soumis à la loi n° 18-07.
Se former avec CyberZone
Deux certifications CyberZone prolongent cette lecture du droit algérien.
- CCP, CyberZone Certified Pentester : 350 heures en ligne, 250 000 FCFA (417 USD), examen de 10 heures. Le test d'intrusion augmenté par l'IA, enseigné avec un volet gouvernance, cadre légal et cybercriminalité en Afrique.
- COP, Certified OSINT Professional : 70 heures en ligne, 150 000 FCFA (250 USD). Pour les enquêteurs, analystes et services de lutte contre la fraude qui exploitent les sources ouvertes ; un module IA est en cours d'ajout.
Renseignements : +237 672 000 509 et www.cyberzone-sec.com.
Sources
- Journal officiel n° 71 du 10 novembre 2004 (loi n° 04-15)
- Loi n° 09-04 du 5 août 2009, Journal officiel n° 47
- Journal officiel n° 57 du 28 septembre 2014 (décret n° 14-252, convention arabe)
- Journal officiel n° 53 du 8 octobre 2015 (décret n° 15-261)
- Journal officiel n° 34 du 10 juin 2018 (loi n° 18-07)
- Journal officiel n° 37 du 9 juin 2019 (décret n° 19-172)
- Décret présidentiel n° 20-05 du 20 janvier 2020, Journal officiel n° 4
- Journal officiel n° 25 du 29 avril 2020 (loi n° 20-06)
- Journal officiel n° 65 du 26 août 2021 (ordonnance n° 21-11)
- Journal officiel n° 30 du 30 avril 2024 (loi n° 24-06)
- Journal officiel n° 48 du 24 juillet 2025 (loi n° 25-11)
- Gide, installation de l'ANPDP (juillet 2023)
- APS, publication de la stratégie nationale 2025-2029 (3 mars 2026)
- Nations unies, collection des traités, Convention contre la cybercriminalité
- Conseil de l'Europe, état des signatures de la Convention n° 185
- Union africaine, état de la Convention de Malabo au 2 février 2026
Sources consultées le 2 octobre 2026. Les illustrations de cet article ont été réalisées par CyberZone à partir des sources citées.
Formation associée
COP · Certified OSINT Professional
Formation en Investigation et Renseignement en Sources Ouvertes (OSINT)
70 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires