Code du numérique du Bénin : lecture commentée des 12 articles clés sur la cybercriminalité
Depuis 2018, le Bénin réunit tout son droit du numérique dans un seul texte : la loi n° 2017-20 portant code du numérique, 647 articles répartis en sept livres. Les règles sur la cybercriminalité occupent le livre VI, celles sur les données personnelles le livre V. Nous en avons retenu douze articles, cités ou résumés, puis expliqués : ceux qui comptent le plus pour un particulier, une entreprise ou un professionnel de la sécurité.
Cet article est une lecture pédagogique du texte officiel. Il ne constitue pas un avis juridique : pour une situation précise, adressez-vous à un avocat ou à l'autorité compétente. Pour une vue d'ensemble des pays voisins, voir notre atlas des lois sur la cybercriminalité en Afrique francophone.
Comment lire ce code
La loi n° 2017-20 du 20 avril 2018 portant code du numérique en République du Bénin a remplacé plusieurs textes séparés, dont la loi de 2009 sur les données personnelles (art. 647). Elle couvre les communications électroniques, l'écrit électronique, les services de confiance, le commerce en ligne, les données personnelles (livre V, art. 379 à 490) et la cybercriminalité et la cybersécurité (livre VI, art. 491 à 639).
Le code n'a été modifié qu'une fois, par la loi n° 2020-35 du 6 janvier 2021, sur trois articles d'organisation (121, 125 et 464) : les infractions du livre VI n'ont pas changé depuis 2018. Dans les citations ci-dessous, les peines sont celles lues dans le texte officiel.
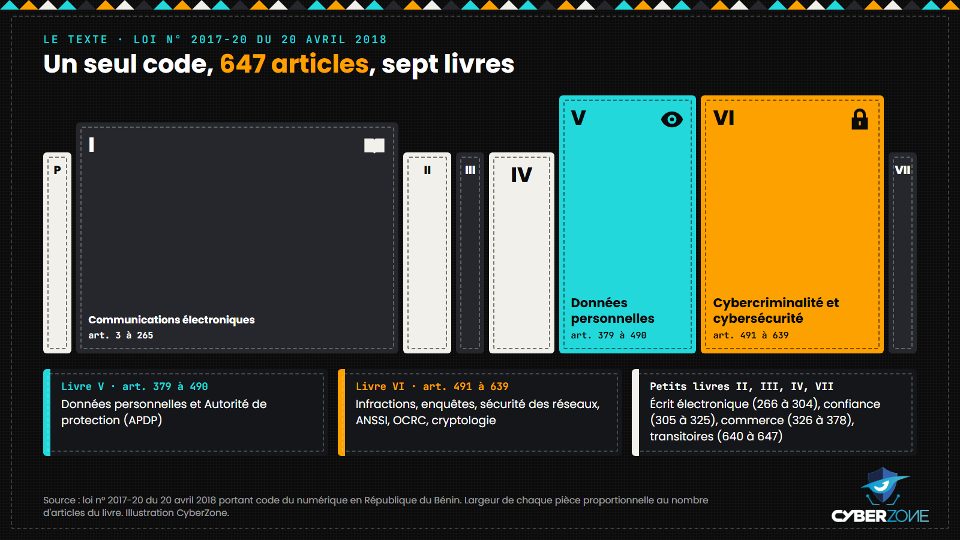
Le code du numérique en sept livres : les données personnelles et la cybercriminalité en occupent plus du tiers.
Article 492 : la porte d'entrée de la preuve numérique
Les pouvoirs d'enquête du titre s'appliquent aux infractions du livre VI, « à toutes les autres infractions pénales commises sur et au moyen d'un système informatique » et « à la collecte des preuves électroniques de toute infraction pénale ».
Notre lecture. Les outils d'enquête du code ne servent pas seulement contre les pirates. Une escroquerie, une menace ou un vol dont la preuve se trouve dans un téléphone ou un serveur peuvent les mobiliser. C'est l'article qui fait du livre VI un code de procédure autant qu'un code pénal.
Article 507 : l'accès et le maintien illégaux
Accéder ou se maintenir « intentionnellement et sans droit » dans tout ou partie d'un système informatique est puni d'un à cinq ans d'emprisonnement et de 500 000 à 1 000 000 FCFA d'amende, ou de l'une de ces peines.
Notre lecture. L'article est construit en paliers. Avec une intention frauduleuse, ou en dépassant frauduleusement un accès légal, la peine va de deux à cinq ans. Elle est doublée si des données sont supprimées, obtenues ou modifiées. Lorsque l'intrusion se fait en violation de mesures de sécurité, elle devient un crime : dix à vingt ans de réclusion et jusqu'à 500 millions de FCFA. La tentative est punie comme l'infraction (art. 580).
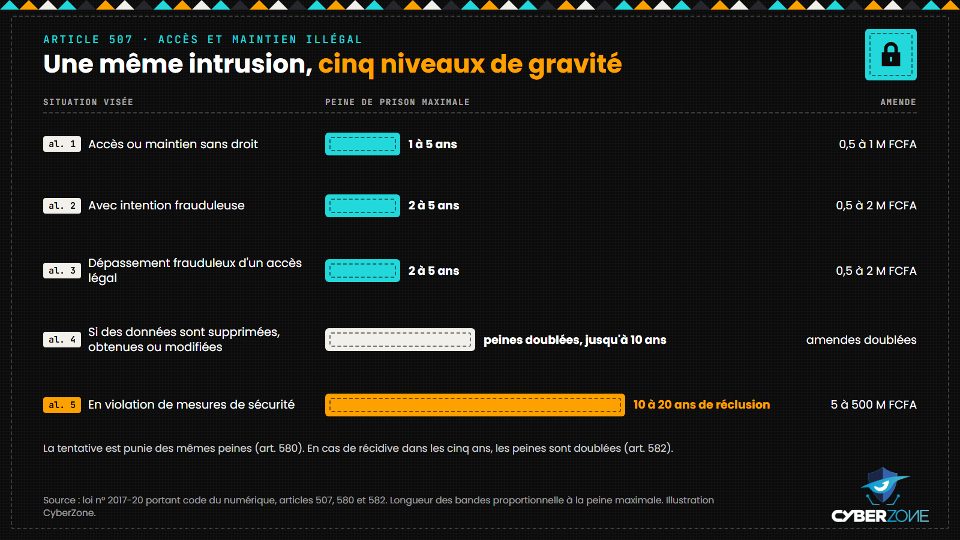
Article 507 : de l'accès sans droit à l'intrusion qui contourne des mesures de sécurité.
Article 513 : la fraude informatique
Causer ou chercher à causer un préjudice patrimonial à autrui, pour procurer un avantage économique illégal, en introduisant, modifiant ou effaçant des données, ou en perturbant un système : cinq à dix ans d'emprisonnement et 5 à 50 millions de FCFA d'amende.
Notre lecture. C'est le texte des détournements par manipulation informatique : faux virements, modification d'un solde, fraude sur une plateforme de paiement. Le simple fait de « chercher à causer » le préjudice suffit.
Article 515 : la tromperie, autrement dit l'hameçonnage
Utiliser les éléments d'identification d'une personne physique ou morale pour tromper les destinataires d'un message électronique ou les usagers d'un site internet, afin d'obtenir des données personnelles ou des informations confidentielles : cinq ans d'emprisonnement et 25 millions de FCFA d'amende.
Notre lecture. L'hameçonnage (phishing) consiste à se faire passer pour une banque, un opérateur ou une administration pour soutirer des codes. Le code le punit en tant que tel, sans attendre que l'argent ait disparu. Si les données obtenues servent à détourner des fonds, l'article 516 prend le relais.
Article 550 : harcèlement et fausses informations
Le harcèlement par communication électronique est puni d'un mois à deux ans d'emprisonnement et de 500 000 à 10 millions de FCFA d'amende, ou de l'une de ces peines. Celui qui « initie ou relaie une fausse information contre une personne par le biais des réseaux sociaux ou toute forme de support électronique » encourt un à six mois et 500 000 à 1 million de FCFA.
Notre lecture. C'est l'article le plus discuté du code. Le verbe « relaie » vise aussi celui qui partage, pas seulement l'auteur. Amnesty International a recensé au moins 17 personnes poursuivies sur le fondement du code moins de deux ans après son adoption, dont des journalistes. Une révision a été annoncée pour la session parlementaire de 2025, mais nous n'avons trouvé aucune loi modificative adoptée au 2 octobre 2026.
Article 562 : l'usurpation d'identité
Usurper par un système informatique l'identité d'un tiers, ou des données permettant de l'identifier, pour troubler sa tranquillité ou porter atteinte à son honneur, à sa considération ou à ses intérêts : un à cinq ans d'emprisonnement et 5 à 100 millions de FCFA d'amende, ou l'une de ces peines.
Notre lecture. Le faux profil créé pour escroquer les proches d'une personne relève de cet article. Le second alinéa va plus loin : il punit aussi le fait de détenir ou d'utiliser le moyen d'identifier quelqu'un dans le but de commettre un crime ou un délit, ce qui couvre les fichiers d'identités volées.
Article 494 : l'entreprise responsable, même par négligence
Les personnes morales, sauf l'État, les collectivités locales et les établissements publics, répondent des infractions commises pour leur compte par un dirigeant, et aussi lorsque « l'absence de surveillance ou de contrôle » d'un dirigeant a rendu l'infraction possible.
Notre lecture. La formule est exigeante. Une entreprise dont un salarié commet une infraction pour son compte peut être poursuivie si personne ne contrôlait ce qu'il faisait. La gouvernance de la sécurité (droits d'accès, journalisation, procédures) devient une protection juridique, pas seulement technique.
Articles 495 et 498 : conserver et retirer
Les fournisseurs de services en ligne conservent les données permettant d'identifier les créateurs de contenus (art. 495). Ils sont présumés informés d'un contenu illicite dès qu'ils reçoivent une notification datée, identifiant son auteur, décrivant les faits et les motifs du retrait (art. 498).
Notre lecture. Pour une victime, l'article 498 est un mode d'emploi : une demande de retrait complète engage la responsabilité de l'hébergeur s'il ne réagit pas. Le code ne leur impose en revanche aucune obligation générale de surveillance (art. 499).
Article 591 : geler les données avant qu'elles disparaissent
L'officier de police judiciaire ou le juge d'instruction peut ordonner par écrit à un fournisseur ou à toute personne de conserver des données précises « pendant une durée de quatre-vingt-dix (90) jours maximum », renouvelable « jusqu'à atteindre deux (02) ans maximum ».
Notre lecture. C'est la conservation rapide prévue par la Convention de Budapest, devenue l'article 78 bis du Code de procédure pénale. Elle s'accompagne de la divulgation rapide des données de trafic (art. 592). Pour les perquisitions informatiques, le consentement de la personne est la règle, sauf pour les crimes et délits punis de plus de cinq ans, sur autorisation écrite du juge (art. 589).
Article 597 : quand les juges béninois sont compétents
Les juridictions béninoises sont compétentes notamment lorsque l'infraction a été commise sur internet « dès lors que le contenu illicite est accessible depuis la République du Bénin », et lorsqu'un délit puni d'emprisonnement est commis à l'étranger contre une victime béninoise.
Notre lecture. Un escroc installé hors du pays n'échappe pas au droit béninois s'il vise des Béninois. L'exécution reste en revanche une affaire de coopération : les données stockées à l'étranger sont recueillies par commission rogatoire internationale (art. 587).
Article 598 : l'essai de vulnérabilité obligatoire
Les vendeurs de produits de technologies de l'information doivent faire réaliser, par des experts en sécurité indépendants agréés par le ministère, un essai de vulnérabilité et une évaluation de la sécurité, et informer les consommateurs des vulnérabilités décelées et des solutions.
Notre lecture. Cette disposition fait du test d'intrusion une obligation commerciale et ouvre un marché aux experts agréés. Dans le même chapitre, les opérateurs doivent déployer des systèmes qualifiés de détection d'événements (art. 599) et accepter des contrôles de sécurité à leurs frais (art. 600).
Article 427 : notifier une fuite de données « sans délai »
« Le responsable du traitement doit notifier, sans délai, à l'Autorité et à la personne concernée toute rupture de la sécurité ayant affecté les données à caractère personnel de la personne concernée. »
Notre lecture. Cet article du livre V oblige l'entreprise victime d'une fuite à prévenir l'Autorité de protection des données personnelles (APDP) et les personnes touchées. Le sous-traitant doit lui-même alerter son client sans délai. L'APDP peut infliger jusqu'à 50 millions de FCFA au premier manquement et, en cas de récidive dans les cinq ans, jusqu'à 100 millions ou 5 % du chiffre d'affaires d'une entreprise, dans la limite de 100 millions (art. 455).
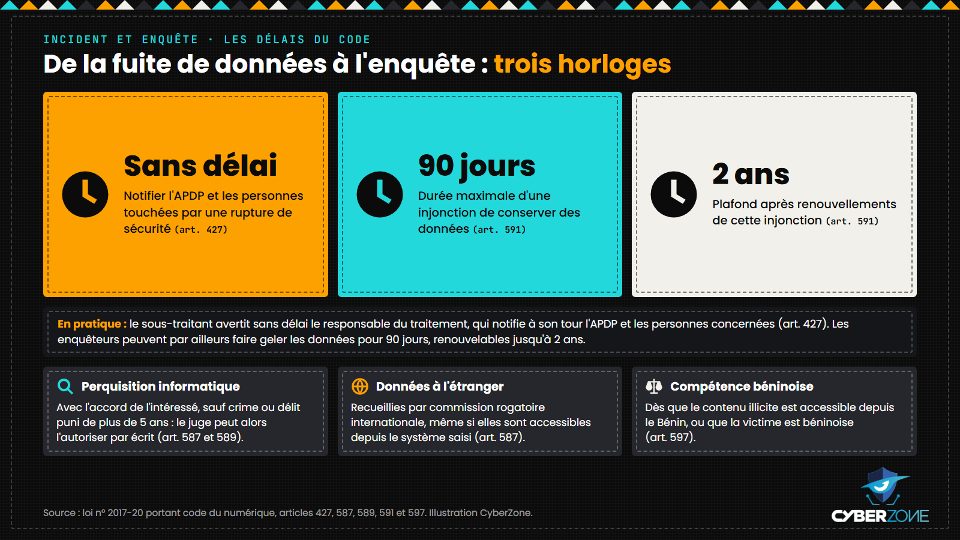
De la fuite de données à l'enquête : les trois horloges du code.
Qui est concerné par ces articles
Ces douze articles ne pèsent pas de la même façon sur tous. La matrice ci-dessous propose une lecture par profil.
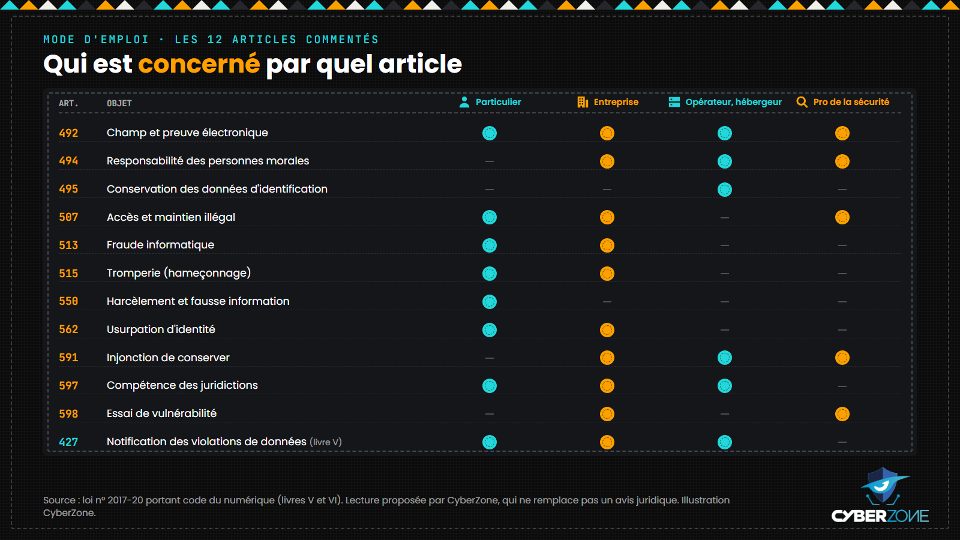
Qui est concerné par quel article : une lecture proposée par CyberZone.
- Particulier : vous êtes protégé contre l'hameçonnage (art. 515) et l'usurpation d'identité (art. 562), mais un partage hâtif peut tomber sous l'article 550.
- Entreprise : sécurité des traitements (art. 426), notification des fuites (art. 427), responsabilité en cas de défaut de surveillance (art. 494).
- Professionnel de la sécurité : sans autorisation écrite, un test reste un accès « sans droit » (art. 507) ; détenir des outils d'attaque « sans droit » est visé par l'article 511 ; l'article 598 crée en revanche un rôle officiel pour les experts agréés.
Les autorités et la coopération internationale
Le code avait créé l'ANSSI-BÉNIN, rattachée à la Présidence (art. 604). Elle a été fusionnée en 2022 avec trois autres agences dans l'Agence des systèmes d'information et du numérique (ASIN), par le décret n° 2022-324 du 1er juin 2022. L'équipe de réponse aux incidents, bjCSIRT, reçoit les déclarations sur csirt.bj. L'OCRC, Office central de répression de la cybercriminalité, mène les enquêtes sous la tutelle du ministère de la Sécurité publique (art. 608) et sert de point de contact international (art. 613). L'APDP veille au respect du livre V (art. 462).
Le Bénin a adhéré à la Convention de Budapest le 20 juin 2024, en vigueur pour lui depuis le 1er octobre 2024. Il a ratifié la Convention de Malabo le 14 mai 2024 et déposé l'instrument le 12 novembre 2024 ; voir notre article sur la Convention de Malabo. Il ne figurait pas, au 2 octobre 2026, parmi les signataires de la convention des Nations unies de 2024.
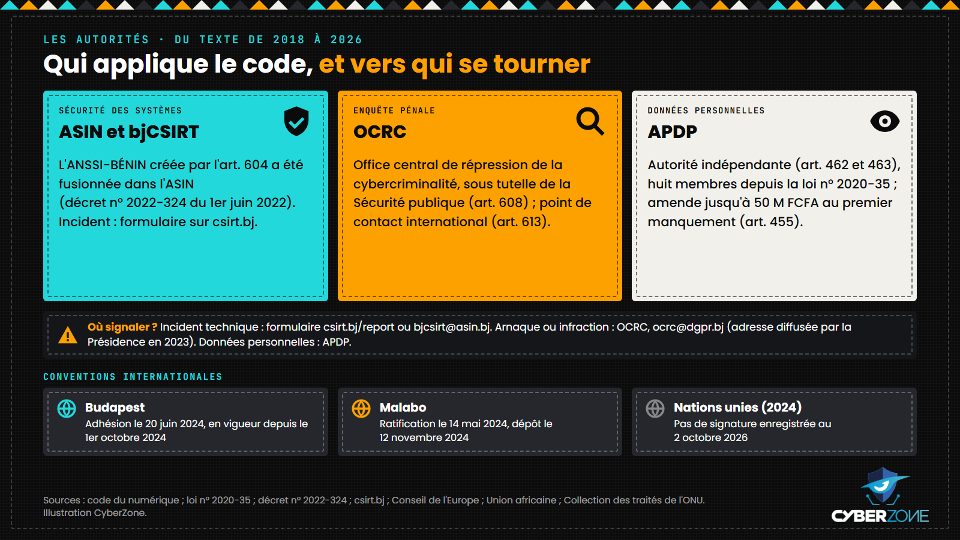
Qui applique le code, où signaler, et quels traités lient le Bénin.
Ce qui bouge
- Juillet 2025 : selon la presse, le Conseil des ministres adopte huit décrets d'application du code, dont des règles sur la cryptologie et sur l'interception et l'accès aux données par les autorités habilitées.
- 2025 et 2026 : la révision de l'article 550, annoncée pour 2025, n'est pas confirmée à ce jour.
Si vous êtes victime : gardez les preuves, déclarez l'incident technique au bjCSIRT et portez plainte auprès de l'OCRC, dont la Présidence a diffusé en 2023 l'adresse ocrc@dgpr.bj.
Se former
Lire un code ne suffit pas : il faut savoir appliquer ses exigences. Deux formations CyberZone y préparent.
- CSDU, CyberZone Certified Secure Digital User (30 heures, 50 000 FCFA, soit 83 USD) : pour tout utilisateur, avec un module sur la législation cyber en Afrique et les agences nationales.
- CCP, CyberZone Certified Pentester (350 heures, 250 000 FCFA, soit 417 USD, examen de 10 heures) : pour mener des tests d'intrusion dans un cadre légal, avec un volet gouvernance et cybercriminalité en Afrique.
Renseignements au +237 672 000 509 et sur www.cyberzone-sec.com.
Sources
Loi n° 2017-20 du 20 avril 2018 portant code du numérique : texte publié par le ministère des Finances ;
Loi n° 2020-35 du 6 janvier 2021 : Assemblée nationale du Bénin ;
Décret n° 2022-324 du 1er juin 2022 (ASIN) : Secrétariat général du Gouvernement ;
bjCSIRT : déclarer un incident ;
Afrik.com : entretien sur l'article 550 (mai 2025) ;
Conseil de l'Europe : état de la Convention STE 185 ;
Union africaine : liste des ratifications de la Convention de Malabo ;
Nations unies : état de la Convention contre la cybercriminalité.
Textes consultés le 2 octobre 2026. Les illustrations de cet article ont été réalisées par CyberZone à partir de ces sources.
Formation associée
CCP · CyberZone Certified Pentester
Formation en Hacking et Cybersécurité
350 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires