Loi sur la cybercriminalité au Burkina Faso : ce qui est interdit, obligatoire et recommandé
Au Burkina Faso, le droit du numérique ne tient pas dans une seule loi. Les infractions informatiques sont inscrites dans le code pénal de 2018, la protection des données dans la loi n° 001-2021/AN, et les obligations de sécurité des organisations dans la loi n° 014-2024/ALT. Cette fiche se lit en cinq minutes : ce que la loi interdit, ce qu'elle impose, ce qu'il est sage de faire. Le développement détaille ensuite articles, autorités et procédure.
Cet article informe ; il ne constitue pas un avis juridique. Les textes évoluent : pour une décision précise, vérifiez la version en vigueur au Journal officiel du Faso ou consultez un professionnel du droit.
La fiche en cinq minutes
Trois lois forment le socle ; le code de procédure pénale de 2019 encadre la preuve numérique.
| Texte | Ce qu'il règle | Qui est concerné |
|---|---|---|
| Loi n° 025-2018/AN portant code pénal, livre VII | Les infractions informatiques et celles commises au moyen des technologies de l'information | Tout le monde |
| Loi n° 001-2021/AN du 30 mars 2021 | La protection des données personnelles, sous le contrôle de la CIL | Toute organisation qui traite des données sur des personnes |
| Loi n° 014-2024/ALT du 9 juillet 2024 | La sécurité des systèmes d'information, sous le contrôle de l'ANSSI | Administrations, opérateurs, infrastructures critiques, entreprises à impact économique, social ou sécuritaire, prestataires de maintenance |
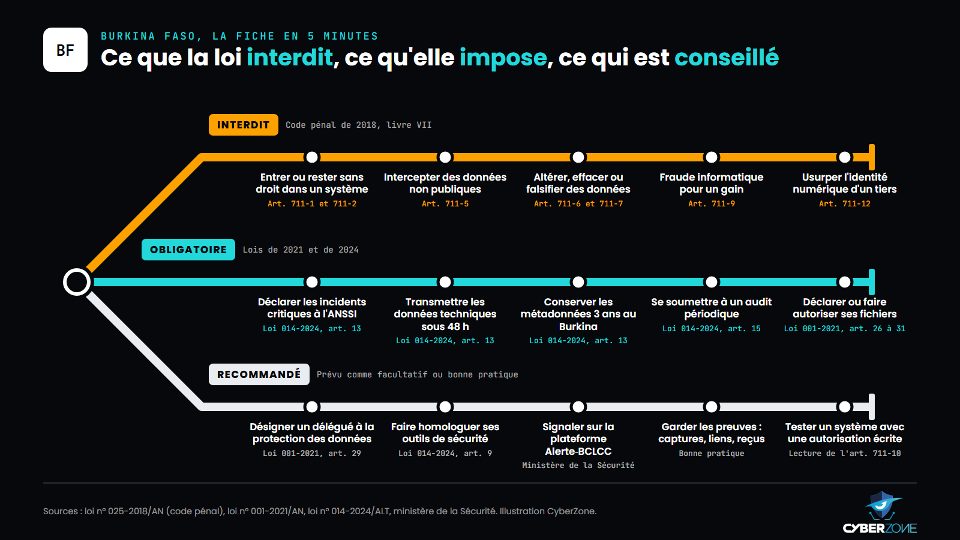
La fiche pratique : chaque ligne renvoie à l'article du texte concerné.
Interdit
- Entrer ou se maintenir sans droit dans un système informatique (code pénal, art. 711-1 et 711-2).
- Intercepter des données lors de transmissions non publiques (art. 711-5).
- Endommager, effacer ou modifier des données, ou fabriquer de fausses données (art. 711-6 et 711-7).
- Causer un préjudice financier à autrui en manipulant des données ou un système (art. 711-9).
- Prendre l'identité numérique d'un tiers pour lui nuire (art. 711-12).
- Produire, vendre ou détenir des outils ou des mots de passe destinés à ces attaques (art. 711-10).
Obligatoire
- Exploitants de systèmes d'information : déclarer à l'ANSSI tout incident critique et transmettre les données techniques sous 48 heures (loi 014-2024, art. 13).
- Conserver au Burkina Faso les métadonnées de connexion et de trafic pendant trois ans au minimum (art. 13).
- Soumettre ses systèmes à un audit de sécurité périodique (art. 15).
- Responsables de traitement : sécuriser les données personnelles et accomplir les formalités auprès de la CIL (loi 001-2021, art. 10 et 26 à 31).
Recommandé
- Désigner un délégué à la protection des données : la loi le permet sans l'imposer (loi 001-2021, art. 29).
- Faire homologuer ses solutions de sécurité, même hors infrastructure critique (loi 014-2024, art. 9).
- Signaler une escroquerie sur la plateforme Alerte-BCLCC, preuves à l'appui : captures, liens, numéros, reçus.
- Ne jamais tester un système sans autorisation écrite de son responsable.
Interdit : ce que réprime le code pénal
Le livre VII du code pénal (loi n° 025-2018/AN, délibérée le 31 mai 2018) s'intitule « Des infractions en matière informatique et au moyen des technologies de l'information et de la communication ». Il commence par des définitions (art. 700-1) : système informatique, données informatiques, données relatives au trafic, fournisseur de service. Les données de trafic sont les informations techniques d'une communication : origine, destination, heure, durée, type de service.
Les atteintes aux systèmes et aux données
Le titre I (art. 711-1 à 711-13) réprime les atteintes directes. Les peines sont lues dans le texte de 2018 ; quelques exemples :
| Comportement | Article | Peine principale prévue |
|---|---|---|
| Accéder sans droit à tout ou partie d'un système | 711-1 | 2 mois à 2 ans et 250 000 à 600 000 FCFA ; 1 à 5 ans et 1 à 5 millions FCFA si des données sont supprimées ou le fonctionnement altéré |
| Fraude informatique causant un préjudice patrimonial | 711-9 | 2 à 10 ans et 2 à 10 millions FCFA |
| Prendre l'identité numérique d'un tiers | 711-12 | 1 à 5 ans et 1 à 5 millions FCFA |
| Participer à une association ou une entente en vue de ces infractions | 711-11 | 11 à 21 ans et 10 à 50 millions FCFA |
| Vol ou vandalisme sur les infrastructures de communications électroniques | 721-8 | 11 à 21 ans et 50 à 100 millions FCFA |
Les articles 712-1 à 712-15 érigent en délits les manquements graves au droit des données personnelles : traitement sans formalités (712-4), accès illicite (712-6), défaut de sécurité (712-8). Le titre II protège les communications : secret des correspondances (721-1), usage frauduleux d'un réseau (721-3), interruption volontaire (721-7). La tentative est punissable (721-10).
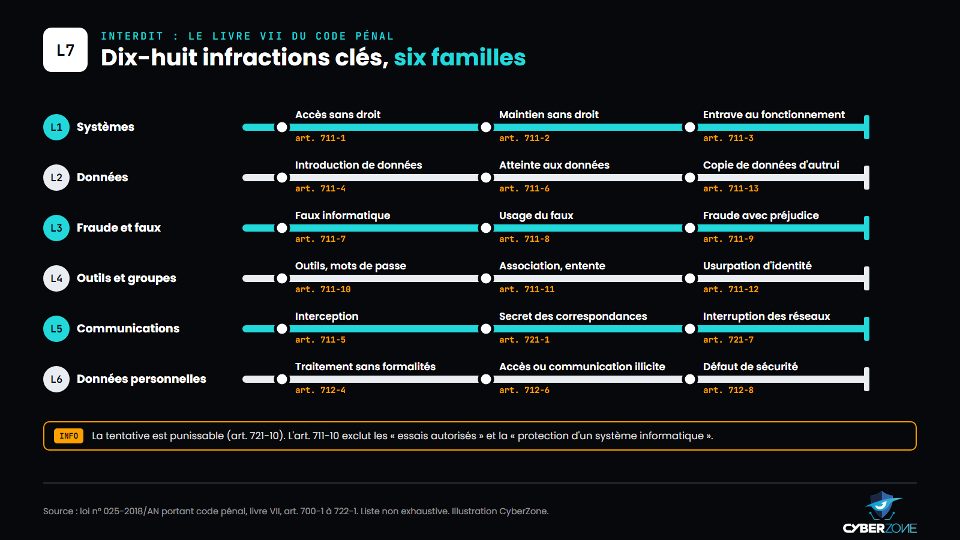
Le livre VII en six familles d'infractions (liste non exhaustive).
Les infractions ordinaires commises en ligne
L'escroquerie est aggravée quand l'auteur utilise un moyen de communication électronique (art. 613-2), comme la diffamation (art. 524-4). Le code réprime aussi la captation d'images en lieu privé (524-9), la publication d'un montage sans consentement (524-11), la pornographie enfantine en ligne (533-37) et le recel de données informatiques (614-1).
Les professionnels de la sécurité
L'article 711-10 interdit de produire, vendre ou détenir un programme conçu pour attaquer un système, ainsi que des mots de passe ou codes d'accès destinés à une infraction. Son dernier alinéa prévoit que l'infraction n'est pas établie lorsque l'activité n'a pas pour but d'en commettre une, « comme en cas d'essais autorisés ou de protection d'un système informatique ». Un test d'intrusion reste donc licite quand il est autorisé : l'autorisation écrite du client est la meilleure preuve de cette intention.
Les entreprises peuvent être poursuivies
Une personne morale répond des infractions commises en son nom et dans son intérêt par ses organes (art. 131-2), sans exclure la responsabilité des dirigeants auteurs ou complices (art. 131-3). Le juge peut aussi ordonner la confiscation du matériel et le blocage du site (art. 722-1).
Obligatoire : la sécurité des systèmes d'information
La loi n° 014-2024/ALT du 9 juillet 2024, promulguée le 24 juillet 2024, compte 33 articles. Elle vise l'administration, les infrastructures critiques, les opérateurs de communications électroniques, les prestataires de services de confiance, les acteurs à impact économique, social ou sécuritaire et les sociétés de maintenance informatique (art. 3).
Le contrôle revient à « l'organe national en charge du contrôle et de la protection du cyberespace national » (art. 6). Le Conseil des ministres du 9 avril 2025 a adopté un décret qui confie ce rôle à l'ANSSI (Agence nationale de sécurité des systèmes d'information), créée en 2013. L'organe peut installer des dispositifs de détection sur les réseaux publics, ceux des fournisseurs d'accès et ceux des infrastructures critiques, pour la durée strictement nécessaire à la caractérisation d'une menace.
Les obligations des exploitants
- Conserver au Burkina Faso les métadonnées de connexion et de trafic pendant trois ans au minimum (art. 13).
- Installer des mécanismes de surveillance et de contrôle d'accès conformes aux normes de l'ANSSI (art. 13).
- Déclarer tout incident de sécurité à impact critique et transmettre les données techniques dans les quarante-huit heures après le constat (art. 13).
- Tenir à jour une cartographie des risques et des incidents (art. 13).
- En cas d'externalisation de systèmes sensibles, signer un contrat de droit burkinabè avec engagements d'auditabilité et de réversibilité (art. 13).
- Informer les utilisateurs de l'interdiction des contenus illicites et des logiciels espions ou trompeurs (art. 14).
- Faire réaliser un audit de sécurité périodique, dont le rapport confidentiel est transmis en copie à l'ANSSI (art. 15 et 16).
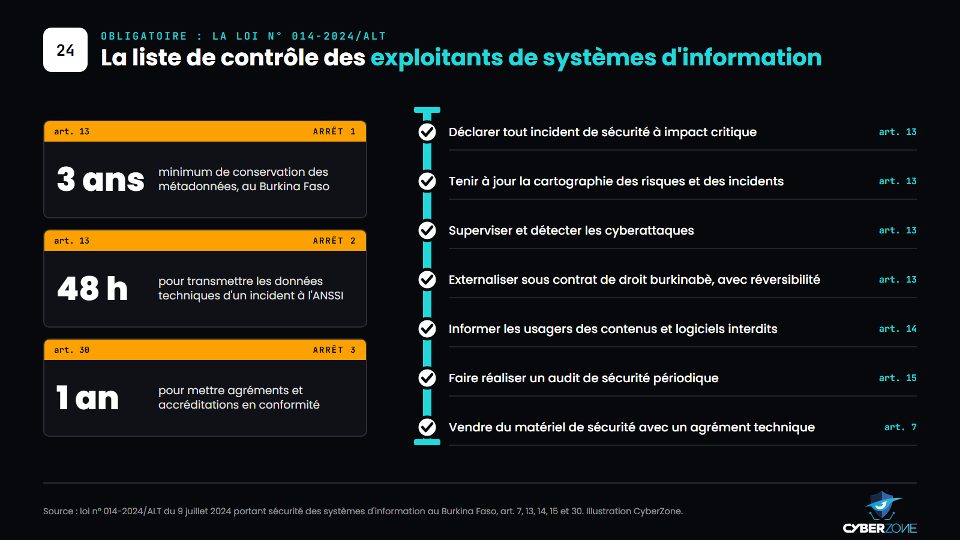
Les obligations des exploitants de systèmes d'information selon la loi n° 014-2024/ALT.
Agrément, accréditation, homologation
Importer ou vendre du matériel ou des logiciels de sécurité exige un agrément technique de l'ANSSI (art. 7) ; le décret qui en fixe les conditions a été adopté en Conseil des ministres le 5 mars 2025. Les auditeurs des organismes à infrastructure critique doivent être accrédités (art. 8). Les solutions de sécurité de ces organismes sont homologuées, c'est-à-dire évaluées et reconnues par l'ANSSI ; les autres fabricants peuvent demander l'homologation de leur plein gré (art. 9).
Contrôles et sanctions
L'ANSSI contrôle, au besoin sans préavis (art. 27), et commence par une mise en demeure. Sans audit, l'amende va de 5 à 100 millions FCFA (art. 18) ; pour un manquement aux articles 13 et 14 non corrigé, de 1 à 100 millions FCFA, avec une possible déconnexion du système (art. 19). Les agréments et accréditations déjà délivrés disposent d'un an après l'entrée en vigueur de la loi pour se mettre en conformité (art. 30).
Obligatoire : les données personnelles
La loi n° 001-2021/AN, adoptée le 30 mars 2021, a remplacé la loi n° 010-2004/AN. Elle s'applique aux responsables établis au Burkina Faso et à ceux qui traitent des données depuis son territoire (art. 3). Son autorité de contrôle est la Commission de l'informatique et des libertés (CIL), autorité administrative indépendante (art. 45).
- Principes : collecte licite et loyale, finalité déterminée, données pertinentes, durée de conservation limitée, sécurité et confidentialité (art. 7 à 10).
- Consentement préalable, sauf exceptions listées (art. 13) ; la prospection commerciale sans consentement est interdite (art. 14).
- Formalités : déclaration normale par défaut (art. 27) ; autorisation préalable pour la biométrie dans le privé, l'interconnexion de fichiers, l'identifiant national, les outils d'aide à la décision ou d'intelligence artificielle prédictive, et les transferts à l'étranger (art. 31).
- Droits : accès, opposition, rectification avec réponse en deux mois au plus (art. 17, 20 et 21), droit à l'oubli (art. 22), droit de connaître les critères d'un traitement par intelligence artificielle (art. 19).
- Données de santé identifiantes hébergées sur le territoire national, sauf dérogation (art. 37).
La CIL peut prononcer un avertissement, une mise en demeure, une injonction de cesser ou une amende forfaitaire (art. 63). Cette amende vaut 1 % du chiffre d'affaires hors taxes du dernier exercice au premier manquement et 5 % en cas de récidive (art. 65). La loi de 2021 ne prévoit pas de notification des violations de données ; pour les exploitants concernés, la déclaration d'incident de la loi de 2024 joue ce rôle.
Procédure : comment la preuve numérique est recueillie
Le code de procédure pénale (loi n° 040-2019/AN du 29 mai 2019) consacre un paragraphe aux « mesures d'enquête propres aux données informatiques » (art. 515-26 à 515-42). Ces mesures s'appliquent aux affaires relevant des pôles judiciaires spécialisés, dont les infractions du livre VII « lorsqu'elles sont de très grande complexité » (art. 515-1).
- Conservation rapide : le procureur ou le juge d'instruction peut ordonner à toute personne de préserver des données pendant 90 jours au maximum (art. 515-28).
- Injonction de produire : remise de données précises et, pour les fournisseurs, des données d'abonnés (art. 515-29).
- Perquisition informatique, extensible à un autre système accessible depuis le premier ; si les données sont à l'étranger, elles sont recueillies selon les engagements internationaux (art. 515-30). Copie des données sous scellés (art. 515-31).
- Collecte en temps réel du trafic et interception du contenu (art. 515-32 et 515-33), autorisées pour quatre mois au maximum, renouvelables (art. 515-26).
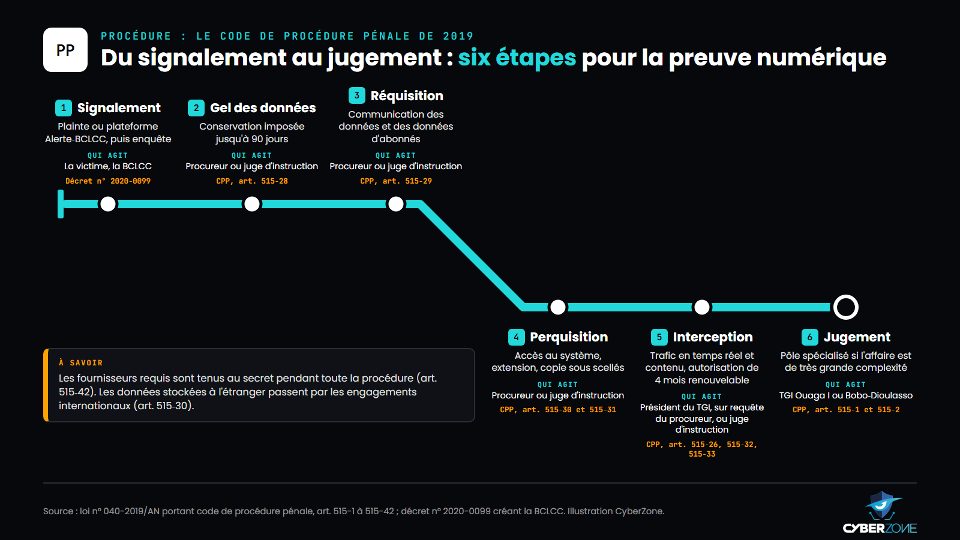
Le parcours de la preuve numérique, du signalement au jugement.
Les autorités à connaître
| Autorité | Rôle | Base |
|---|---|---|
| ANSSI | Organe national de contrôle du cyberespace : agréments, accréditations, homologations, incidents, contrôles | Décret de 2013 ; décret adopté le 9 avril 2025 ; loi 014-2024 |
| CIL | Contrôle des données personnelles : déclarations, autorisations, plaintes, sanctions | Loi 001-2021, art. 45 |
| BCLCC | Brigade centrale de lutte contre la cybercriminalité : plaintes, enquêtes, preuves électroniques, entraide | Décret n° 2020-0099 |
| Pôles judiciaires spécialisés | Affaires complexes, aux tribunaux de grande instance Ouaga I et de Bobo-Dioulasso | CPP, art. 515-1 et 515-2 |
| Ministère de la Défense | Infrastructures critiques d'intérêt militaire | Loi 014-2024, art. 29 |
La BCLCC dispose d'un laboratoire de criminalistique numérique. Depuis le 11 février 2025, la plateforme Alerte-BCLCC (alerte.bclcc.gov.bf, aussi en application Android) permet de signaler en toute confidentialité une escroquerie en ligne, une fausse information ou l'apologie du terrorisme. Le site de l'ANSSI était inaccessible lors de nos vérifications du 2 octobre 2026 : les modalités pratiques de déclaration d'incident n'ont pas pu être confirmées.
Coopération internationale
- Convention de Malabo : selon la liste de l'Union africaine du 2 février 2026, le Burkina Faso ne l'a ni signée ni ratifiée. Voir notre article sur la Convention de Malabo.
- Convention de Budapest : le Burkina Faso aurait demandé en 2019 à être invité à y adhérer, selon un document du Conseil de l'Europe que nous n'avons pas pu consulter. Statut actuel : non confirmé.
- CEDEAO : le retrait du Burkina Faso, du Mali et du Niger a pris effet le 29 janvier 2025, selon le communiqué de la Commission. Les trois pays ont fondé la Confédération des États du Sahel par un traité adopté à Niamey le 6 juillet 2024.
En pratique, les données hébergées hors du pays passent par l'entraide judiciaire (art. 515-30 du code de procédure pénale), dont la BCLCC traite les demandes. Pour comparer ce dispositif avec celui des pays voisins, voir notre atlas des lois sur la cybercriminalité en Afrique francophone.
Ce que cela change pour vous
Pour un particulier
- Une arnaque au transfert d'argent, un compte piraté ou une usurpation de profil sont des infractions (art. 613-1, 711-1, 711-12) : signalez-les sur Alerte-BCLCC ou portez plainte.
- Vous pouvez demander à une entreprise quelles données elle détient sur vous et exiger leur rectification (loi 001-2021, art. 17 et 21).
Pour une entreprise
- Vérifiez si la loi de 2024 vous vise (art. 3) ; si oui, préparez la déclaration d'incident, l'audit et la conservation des journaux.
- Recensez vos fichiers de données personnelles et accomplissez les formalités auprès de la CIL.
Pour un professionnel de la sécurité
- Travaillez toujours sous mandat écrit : l'article 711-10 protège les « essais autorisés », pas les tests sauvages.
- Pour auditer une infrastructure critique, une accréditation de l'ANSSI est exigée (art. 8) ; le secret professionnel s'impose pendant et après la mission (art. 10).
Réformes récentes et points à surveiller
La loi de 2024, préparée depuis 2017 selon son exposé des motifs, a été suivie en 2025 des décrets sur les agréments et sur le rôle de l'ANSSI. Restent à suivre :
- le décret fixant les types et modalités des audits périodiques (art. 15), dont l'adoption n'a pas pu être confirmée ;
- les normes et modalités de déclaration des incidents fixées par l'ANSSI (art. 13) ;
- les modifications du code pénal (une loi n° 044-2019/AN l'a modifié en 2019) et du code de procédure pénale postérieures aux versions consultées.
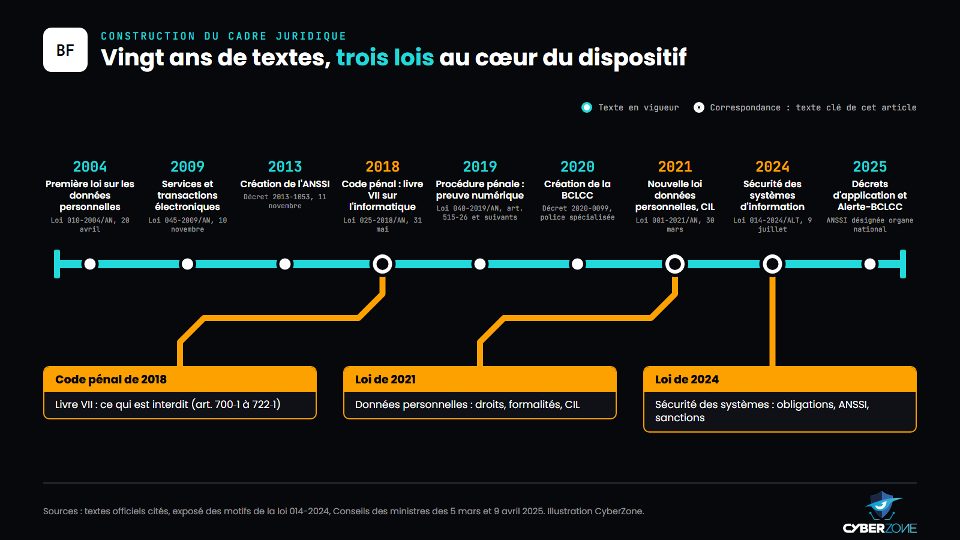
Vingt ans de textes : les trois lois clés sont signalées en orange.
Se former avec CyberZone
Connaître la loi aide à bien réagir. Deux formations CyberZone traitent de ces questions :
- CSDU (CyberZone Certified Secure Digital User) : 30 heures en ligne, 50 000 FCFA (83 USD). Les bons réflexes numériques et le cadre légal africain pour les particuliers et les salariés.
- CCP (CyberZone Certified Pentester) : 350 heures en ligne, 250 000 FCFA (417 USD), examen de 10 heures. Le test d'intrusion encadré et augmenté par l'intelligence artificielle, avec la gouvernance et le cadre légal de la cybercriminalité en Afrique.
Renseignements au +237 672 000 509 et sur www.cyberzone-sec.com.
Sources
- Loi n° 025-2018/AN portant code pénal (Académie de police) ;
- Loi n° 001-2021/AN sur les données personnelles (Académie de police) ;
- Loi n° 014-2024/ALT portant sécurité des systèmes d'information (Assemblée législative de transition) ;
- Exposé des motifs de la loi n° 014-2024/ALT ;
- Loi n° 040-2019/AN portant code de procédure pénale (Académie de police) ;
- Décret n° 2020-0099 portant création de la BCLCC (CIL) ;
- Compte rendu du Conseil des ministres du 9 avril 2025 ;
- Compte rendu du Conseil des ministres du 5 mars 2025 (Burkina 24) ;
- Ministère de la Sécurité, lancement de la plateforme Alerte-BCLCC ;
- Union africaine, signatures et ratifications de la Convention de Malabo ;
- CEDEAO, communiqué du 29 janvier 2025.
Sources consultées le 2 octobre 2026. Les illustrations de cet article ont été réalisées par CyberZone à partir des sources citées.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires