PCI DSS v4.0.1, exigence 12.6 : ce que l'évaluateur vérifie sur la sensibilisation, et les preuves à lui montrer
Depuis le 31 mars 2025, toutes les sous-exigences de la règle 12.6 de PCI DSS s'appliquent, y compris celles qui n'étaient jusque-là que des bonnes pratiques : revue annuelle du programme, formation à l'hameçonnage et à l'ingénierie sociale, usage acceptable des outils de travail. Une session annuelle ne suffit pas à le démontrer : l'évaluateur examine des registres, des supports, des accusés de lecture, et il interroge le personnel. Voici le texte de l'exigence, ce que contrôle l'évaluateur, les pièces à préparer, et ce que CyberZone Reflex aide à démontrer.
Cet article s'appuie sur le texte officiel de PCI DSS v4.0.1, publié en juin 2024 par le PCI Security Standards Council (PCI SSC). Les citations sont des traductions CyberZone, non officielles : seule la version anglaise fait foi. Les numéros de page renvoient au document original.
PCI DSS en quelques lignes
PCI DSS (Payment Card Industry Data Security Standard) est la norme de sécurité des données de l'industrie des cartes de paiement. Elle est publiée par le PCI SSC et regroupe douze grandes exigences, des contrôles de sécurité du réseau jusqu'aux politiques et programmes de l'organisation. L'exigence 12 porte sur l'organisation : politiques, gestion des risques, prestataires, réponse aux incidents, et sensibilisation du personnel (12.6).
Chaque exigence se présente de la même façon : le texte de l'exigence dans l'approche définie, les procédures de test que suit l'évaluateur, un objectif d'approche personnalisée, des notes d'applicabilité et des conseils. Le document précise que les notes d'applicabilité font partie intégrante de la norme et doivent être pleinement prises en compte lors d'une évaluation, alors que les conseils (« Guidance ») ne sont pas obligatoires (p. 36).
Qui est concerné
Selon la section 2 du document (p. 4), PCI DSS vise toutes les entités qui stockent, traitent ou transmettent des données de titulaires de carte ou des données d'authentification sensibles, ou qui peuvent en affecter la sécurité. Le texte cite les commerçants, les processeurs, les acquéreurs, les émetteurs et les autres prestataires de services. Une entité qui confie ses paiements à un tiers reste responsable de la protection des données par ce tiers.
Le même passage précise que l'obligation de se conformer, ou de valider sa conformité, relève des organisations qui gèrent les programmes de conformité, comme les marques de paiement et les acquéreurs (la banque qui encaisse les paiements par carte pour le compte d'un commerçant). En Afrique centrale comme ailleurs, une banque qui émet des cartes, un établissement de microfinance qui en distribue, un hôtel ou un supermarché qui les accepte, un site marchand, un prestataire de paiement ou un centre d'appels qui manipule des numéros de carte peuvent donc être concernés.
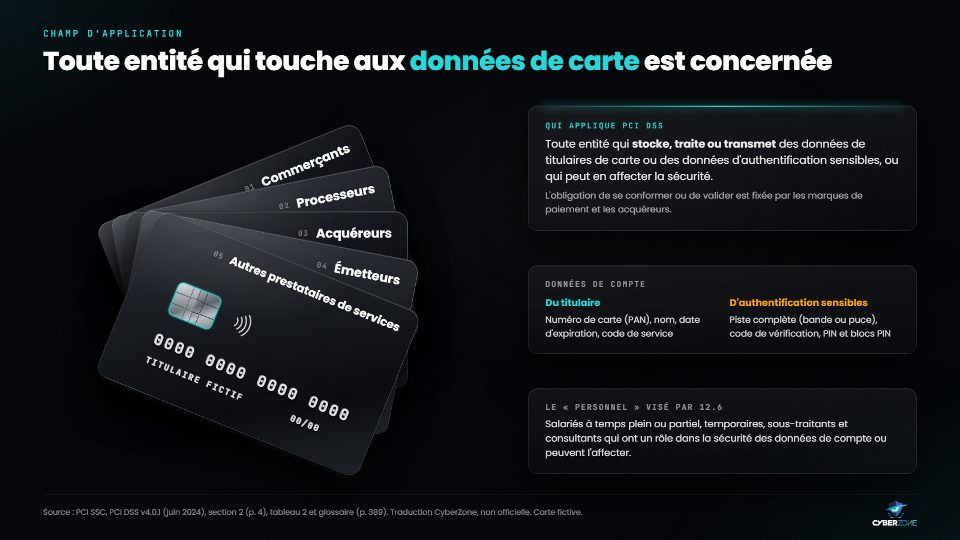
Les entités, les données et le personnel visés : la sensibilisation concerne aussi les temporaires, les sous-traitants et les consultants.
Le « personnel » au sens de la norme
Le glossaire (p. 389) définit le personnel comme les salariés à temps plein et à temps partiel, les employés temporaires, les sous-traitants et les consultants qui ont des responsabilités de sécurité pour la protection des données de compte, ou qui peuvent affecter la sécurité des données de titulaires de carte ou des données d'authentification sensibles. Un programme de sensibilisation qui oublie les intérimaires de la caisse ou le prestataire du centre d'appels laisse donc un trou que l'évaluateur peut relever.
Les données de titulaires de carte comprennent le numéro de carte (PAN, Primary Account Number), le nom du titulaire, la date d'expiration et le code de service. Les données d'authentification sensibles comprennent la piste complète (bande magnétique ou équivalent sur la puce), le code de vérification et le code PIN (tableau 2, p. 4).
Le calendrier : ce qui a changé en 2025
Le tableau 6 du document (p. 35) fixe les dates. PCI DSS v4.0, publiée en mars 2022, a été retirée le 31 décembre 2024. La v4.0.1, publiée en juin 2024, est depuis la seule version en vigueur. Le PCI SSC a précisé, le 11 juin 2024, que cette révision limitée n'ajoutait ni ne supprimait aucune exigence et ne modifiait pas la date d'entrée en vigueur des nouvelles exigences.
Ces nouvelles exigences sont dites « à date différée » (future-dated). Dans un podcast publié sur son blog le 26 mars 2025, le PCI SSC indique que 51 des 64 nouvelles exigences de la v4 étaient dans ce cas, et qu'elles sont devenues obligatoires le 31 mars 2025. Trois d'entre elles concernent la sensibilisation : 12.6.2, 12.6.3.1 et 12.6.3.2. Leur note d'applicabilité est identique : « Cette exigence est une bonne pratique jusqu'au 31 mars 2025 ; elle sera ensuite obligatoire et devra être pleinement prise en compte lors d'une évaluation PCI DSS. »
Les exigences 12.6.1 et 12.6.3 ne portent pas cette mention : elles s'appliquaient déjà. Au 13 novembre 2026, la v4.0.1 reste la version publiée : le PCI SSC l'a soumise à une consultation publique du 3 juin au 20 juillet 2026, sans annoncer de date pour une version suivante.
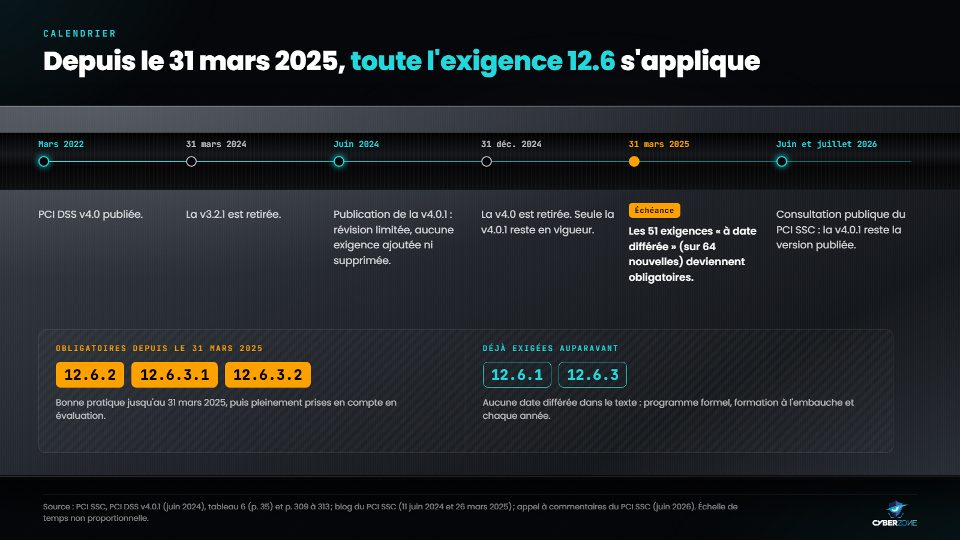
Sur la piste magnétique, les dates clés : depuis le 31 mars 2025, les cinq sous-exigences de 12.6 sont exigibles.
L'exigence 12.6, mot pour mot
Le titre de l'exigence (p. 309) pose le principe : « La sensibilisation à la sécurité est une activité continue. » Son objectif (« Purpose ») explique pourquoi : si le personnel ne connaît ni les politiques et procédures de sécurité de l'entreprise ni ses propres responsabilités, les protections mises en place peuvent devenir inefficaces, par erreur ou par malveillance.
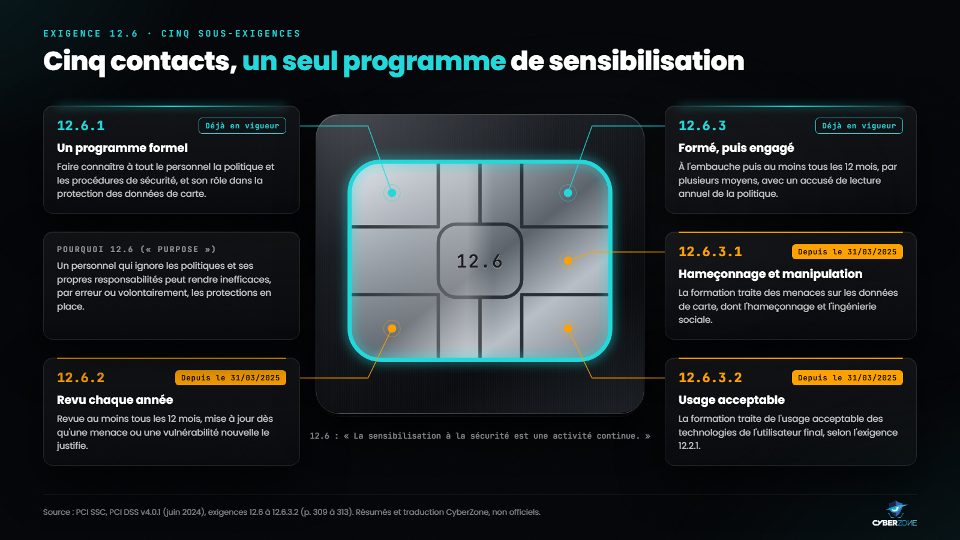
Les cinq sous-exigences de 12.6, avec leur statut : deux déjà en vigueur, trois obligatoires depuis le 31 mars 2025.
12.6.1 : un programme formel pour tout le personnel
« Un programme formel de sensibilisation à la sécurité est mis en œuvre pour faire connaître à tout le personnel la politique et les procédures de sécurité de l'information de l'entité, ainsi que son rôle dans la protection des données des titulaires de carte. » (p. 309, traduction CyberZone)
Procédure de test 12.6.1 : l'évaluateur examine le programme pour vérifier qu'il sensibilise tout le personnel à la politique et aux procédures de sécurité de l'entité, et à son rôle dans la protection des données de carte. Le mot « formel » compte : un programme écrit, avec un public, des contenus et un calendrier, pas une suite de rappels improvisés.
12.6.2 : un programme revu au moins tous les 12 mois
« Le programme de sensibilisation à la sécurité est revu au moins une fois tous les 12 mois, et mis à jour au besoin pour tenir compte de toute nouvelle menace ou vulnérabilité susceptible d'affecter la sécurité des données des titulaires de carte et/ou des données d'authentification sensibles de l'entité, ou de l'information fournie au personnel sur son rôle dans la protection des données des titulaires de carte. » (p. 310, traduction CyberZone)
Procédure de test 12.6.2 : l'évaluateur examine le contenu du programme et les preuves des revues, et interroge le personnel. Une revue qui n'a laissé aucune trace écrite ne se démontre pas.
12.6.3 : à l'embauche, chaque année, par plusieurs moyens, avec accusé de lecture
« Le personnel reçoit une formation de sensibilisation à la sécurité à l'embauche et au moins une fois tous les 12 mois. Plusieurs moyens de communication sont utilisés. Le personnel confirme au moins une fois tous les 12 mois avoir lu et compris la politique et les procédures de sécurité de l'information. » (p. 311, traduction CyberZone)
C'est la sous-exigence la plus contrôlée : quatre procédures de test lui sont consacrées (12.6.3.a à 12.6.3.d, détaillées plus bas). Les conseils associés citent comme moyens possibles les affiches, les lettres, la formation en ligne, la formation en présentiel, les réunions d'équipe et les incitations, et indiquent que les accusés de lecture peuvent être recueillis par écrit ou par voie électronique. Ils suggèrent aussi d'intégrer la formation des nouveaux arrivants au processus d'accueil des ressources humaines, et de former toute personne qui change de poste pour un rôle ayant un impact sur les données de carte.
12.6.3.1 : hameçonnage et ingénierie sociale
« La formation de sensibilisation à la sécurité couvre les menaces et vulnérabilités susceptibles d'affecter la sécurité des données des titulaires de carte et/ou des données d'authentification sensibles, notamment, mais pas uniquement : l'hameçonnage et les attaques apparentées ; l'ingénierie sociale. » (p. 312, traduction CyberZone)
L'hameçonnage (phishing) désigne les faux messages qui poussent à cliquer, à ouvrir une pièce jointe ou à saisir un mot de passe. L'ingénierie sociale regroupe toutes les manipulations qui exploitent la confiance ou l'urgence : faux directeur, faux support technique, faux fournisseur. La note d'applicabilité est nette : l'exigence 5.4.1 (mécanismes techniques de détection et de protection contre l'hameçonnage) et l'exigence 12.6.3.1 sont « deux exigences distinctes », et satisfaire l'une ne satisfait pas l'autre.
12.6.3.2 : usage acceptable des technologies de l'utilisateur final
« La formation de sensibilisation à la sécurité couvre l'usage acceptable des technologies de l'utilisateur final, conformément à l'exigence 12.2.1. » (p. 313, traduction CyberZone)
L'exigence 12.2.1 (p. 295) demande des politiques d'usage acceptable documentées et appliquées, avec une approbation explicite par des personnes habilitées, les usages acceptables de chaque technologie et la liste des produits approuvés, matériels et logiciels. La note cite comme exemples l'accès distant, le sans-fil, les ordinateurs portables, les tablettes, les téléphones mobiles, les supports amovibles, la messagerie et l'usage d'Internet. La formation doit faire passer ces règles auprès de chacun.
Ce que l'évaluateur vérifie
L'évaluation est menée par un QSA (Qualified Security Assessor, évaluateur qualifié par le PCI SSC) ou un ISA (évaluateur interne qualifié), et ses résultats sont consignés dans un rapport de conformité, le ROC (Report on Compliance). Certaines entités s'évaluent elles-mêmes à l'aide d'un questionnaire d'auto-évaluation, le SAQ (Self-Assessment Questionnaire). Dans tous les cas, les procédures de test décrivent ce qu'il faut pouvoir montrer.
La section 10 (p. 31) définit trois méthodes : examiner des preuves (documents, captures d'écran, journaux, fichiers), observer une action ou un dispositif, et interroger le personnel pour vérifier qu'une activité a lieu, comment elle se déroule, et si la personne possède les connaissances attendues. Pour l'exigence 12.6, aucune procédure ne passe par l'observation : tout se joue sur pièces et en entretien.
| Procédure | Méthode | Ce que l'évaluateur regarde |
|---|---|---|
| 12.6.1 | Examiner | Le programme : couvre-t-il tout le personnel, la politique et les procédures de sécurité, et le rôle de chacun dans la protection des données de carte ? |
| 12.6.2 | Examiner et interroger | Le contenu du programme, les preuves des revues annuelles et des mises à jour ; entretiens avec le personnel. |
| 12.6.3.a | Examiner | Les registres : chaque personne a-t-elle suivi la formation à l'embauche, puis au moins tous les 12 mois ? |
| 12.6.3.b | Examiner | Les supports : le programme utilise-t-il plusieurs moyens de communication et de formation ? |
| 12.6.3.c | Interroger | Le personnel : a-t-il suivi la formation, connaît-il son rôle dans la protection des données de carte ? |
| 12.6.3.d | Examiner | Les supports et les accusés de lecture : chaque personne a-t-elle confirmé, depuis moins de 12 mois, avoir lu et compris la politique et les procédures ? |
| 12.6.3.1 | Examiner | Le contenu de la formation : traite-t-il des menaces sur les données de carte, dont l'hameçonnage et l'ingénierie sociale ? |
| 12.6.3.2 | Examiner | Le contenu de la formation : traite-t-il de l'usage acceptable des technologies de l'utilisateur final, selon 12.2.1 ? |
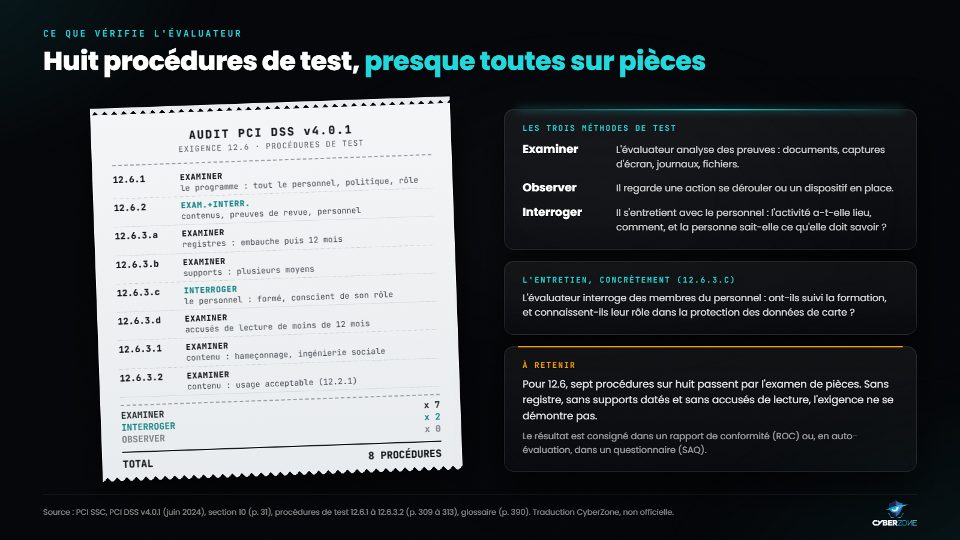
Huit procédures de test : sept passent par l'examen de pièces, deux par un entretien, aucune par l'observation.
Approche définie ou approche personnalisée
Une entité peut aussi suivre l'approche personnalisée : elle démontre qu'elle atteint l'objectif de l'exigence par d'autres moyens. Pour 12.6.3, l'objectif est formulé ainsi : le personnel reste informé du paysage des menaces et de sa responsabilité dans le fonctionnement des contrôles de sécurité qui le concernent, et peut obtenir de l'aide quand il en a besoin. Cette approche doit être documentée par un QSA ou un ISA dans un ROC, et les entités qui remplissent un SAQ n'y ont pas accès (p. 373).
Les preuves à réunir avant l'évaluation
Les procédures de test dessinent, en creux, le dossier à préparer. La liste suivante est une proposition de travail : c'est l'évaluateur qui décide des pièces qu'il examine et des personnes qu'il interroge.
- Le document du programme : objectifs, public couvert (salariés, temporaires, sous-traitants, consultants), thèmes, calendrier, lien avec la politique de sécurité et avec la protection des données de carte (12.6.1).
- Le compte rendu daté de la revue annuelle, avec les mises à jour décidées et leur motif : nouvelle arnaque, nouvel outil, incident interne (12.6.2).
- Un registre nominatif : date d'arrivée de chaque personne, date de sa première formation, sessions suivies sur les 12 derniers mois (12.6.3.a).
- Des supports de plusieurs natures : modules en ligne, présentation en réunion d'équipe, affiche, message de la direction (12.6.3.b).
- Un personnel prêt pour l'entretien : chacun doit pouvoir dire, avec ses mots, ce qu'il fait pour protéger les données de carte et à qui il signale un incident (12.6.3.c).
- Les accusés de lecture de la politique et des procédures, nominatifs et datés de moins de 12 mois (12.6.3.d).
- Les contenus sur l'hameçonnage, l'ingénierie sociale et l'usage acceptable des outils, reliés à la politique d'usage acceptable de l'exigence 12.2.1 (12.6.3.1 et 12.6.3.2).
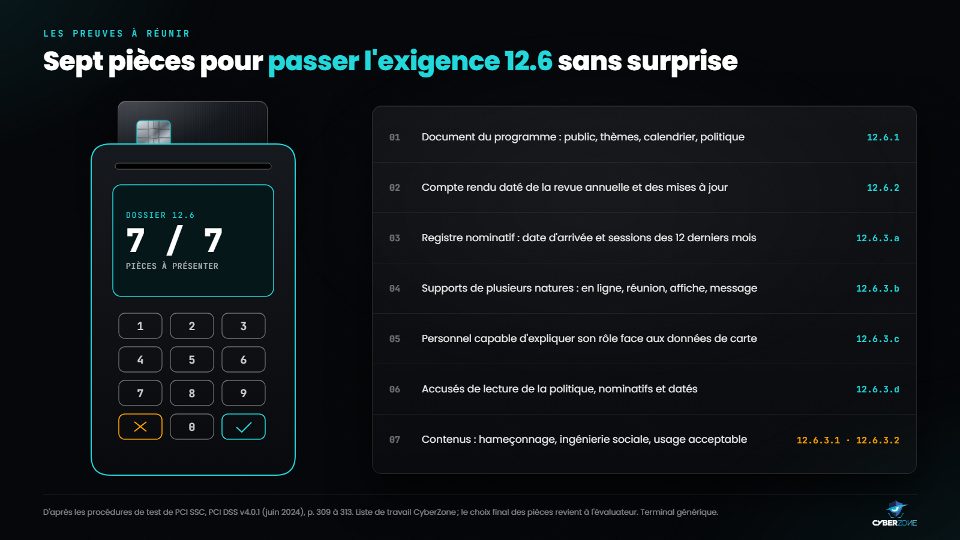
Le dossier de preuves de l'exigence 12.6 : sept pièces, chacune rattachée à une procédure de test.
Ce que CyberZone Reflex aide à démontrer
CyberZone Reflex est une solution de sensibilisation à 360° destinée à tous les membres de l'entreprise. Elle comprend un programme annuel, un thème par mois, mis à jour en continu selon les tendances et les nouveautés de l'univers cyber, avec la possibilité d'un programme conçu sur mesure. Le responsable suit chaque collaborateur, voit le classement des départements et envoie des relances en un clic. Reflex fournit un registre nominatif sur 12 mois, la charte « le Rempart » acceptée et datée par chaque collaborateur, le rapport d'audit, le rapport de participation et l'attestation annuelle.
Reflex répond à l'exigence 12.6 de sensibilisation. Il ne rend pas une organisation conforme à PCI DSS dans son ensemble : les autres exigences (réseau, chiffrement, contrôle des accès, journalisation, tests, gestion des prestataires) relèvent de votre propre système de sécurité. Le tableau suivant précise, pour chaque sous-exigence, ce que Reflex apporte et ce qui reste à votre charge.
| Sous-exigence | Ce que Reflex apporte | Ce qui reste à l'entité |
|---|---|---|
| 12.6.1 Programme formel | Programme annuel structuré, un thème par mois, ouvert à tous les collaborateurs couverts ; programme conçu sur mesure si besoin ; rapport d'audit qui rassemble les preuves. | Y faire figurer sa propre politique de sécurité et le rôle de chacun face aux données de carte ; couvrir aussi temporaires et sous-traitants. |
| 12.6.2 Revue annuelle | Contenus mis à jour en continu selon les tendances ; thèmes à venir ajustables avant leur ouverture. | Mener la revue annuelle, la dater, la signer et la conserver comme preuve. |
| 12.6.3 Embauche, chaque année, plusieurs moyens, accusé de lecture | Registre nominatif sur 12 mois (date de validation et temps passé par module), relances en un clic, attestation annuelle ; le Rempart accepté et daté après un court quiz. | Inscrire chaque nouvel arrivant dès l'embauche ; compléter les modules en ligne par d'autres moyens (réunion, affiche) ; republier le Rempart chaque année pour obtenir une nouvelle acceptation. |
| 12.6.3.1 Hameçonnage et ingénierie sociale | Thèmes du programme par défaut : signaler un message suspect, faux virement et faux directeur, liens et faux sites, appels et WhatsApp, pièces jointes, double authentification. | Ajouter des exemples liés à ses propres processus de paiement ; mettre en place, à part, les contrôles techniques de l'exigence 5.4.1. |
| 12.6.3.2 Usage acceptable | Le Rempart, charte de bon usage, qui peut renvoyer au document de l'entité ; thèmes appareils, clé USB et travail hors du bureau, données et IA. | Rédiger et faire approuver la politique 12.2.1 (usages, produits autorisés), puis en reprendre les points clés dans le Rempart. |
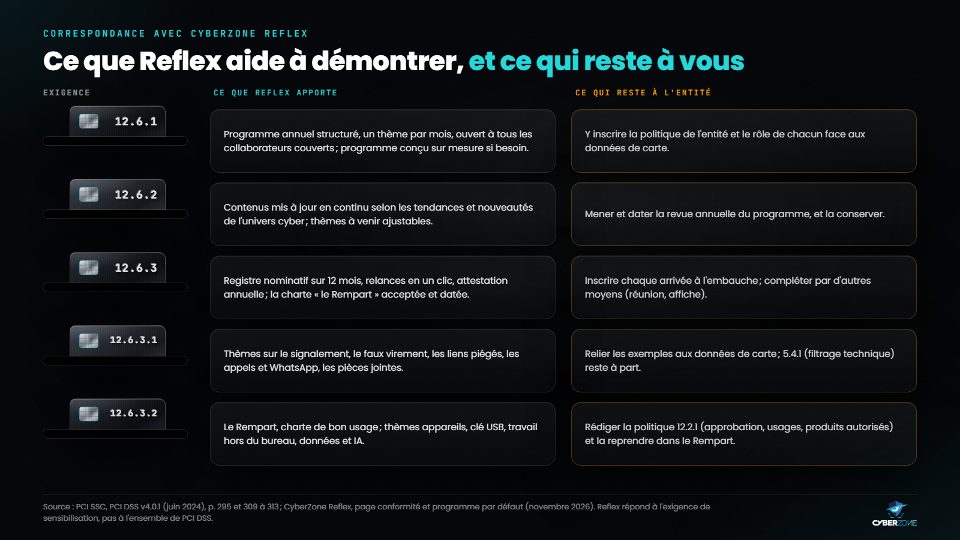
Pour chaque sous-exigence, l'apport de Reflex et la part qui reste à l'entité.
Le Rempart, l'accusé de lecture daté
Le Rempart est la charte de bon usage de l'organisation. L'administrateur adapte le modèle CyberZone, peut y joindre sa propre politique, puis le publie. Chaque collaborateur le lit, répond à un court quiz et l'accepte ; la date d'acceptation est conservée, et toute nouvelle version doit être acceptée de nouveau. Ce mécanisme sert de preuve pour la procédure 12.6.3.d, à condition que le Rempart reprenne la politique et les procédures de sécurité de l'entité.
Hameçonnage et ingénierie sociale : ce que couvre le programme
Les conseils associés à 12.6.3.1, non obligatoires, proposent trois volets : identifier l'hameçonnage et les autres manipulations, savoir réagir, savoir où et comment signaler. Ils suggèrent aussi des exemples d'e-mails piégés et des tests périodiques du taux de signalement.
Le programme Reflex par défaut traite ces sujets dans plusieurs thèmes mensuels : « Signaler, le premier réflexe » (mois 1), « Faux virement, faux directeur » (mois 3), « Double authentification et numéro » (mois 4), « Liens et faux sites » (mois 5), « Appels et WhatsApp » (mois 6), « Pièces jointes et téléchargements » (mois 7). L'entité peut ajuster les thèmes à venir pour y intégrer les scénarios propres à son activité, par exemple un faux appel du service monétique qui demande un numéro de carte.
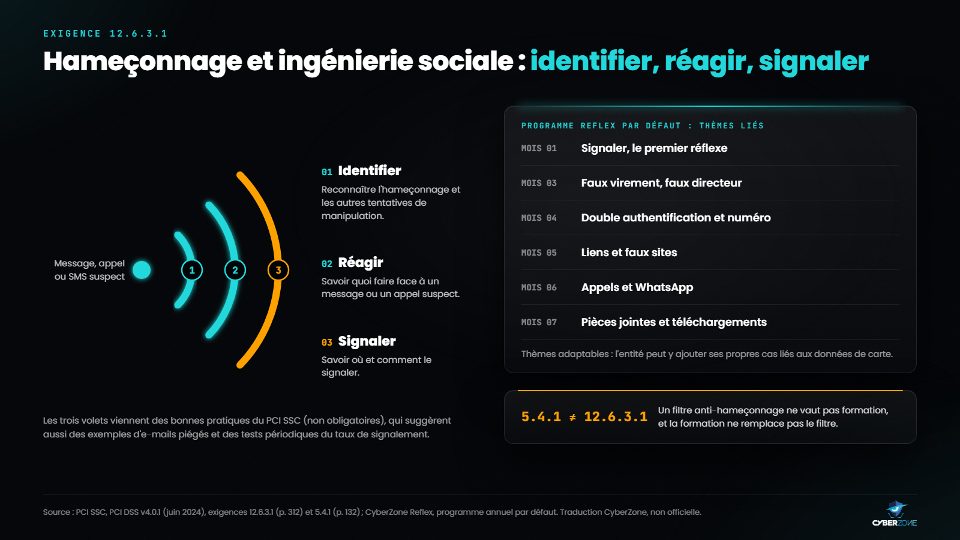
Identifier, réagir, signaler : les thèmes Reflex qui traitent de l'hameçonnage et de l'ingénierie sociale, et la frontière avec l'exigence 5.4.1.
Plan d'action en six gestes
Que vous utilisiez Reflex ou un autre dispositif, ces six gestes couvrent ce que les procédures de test demandent de montrer.
- Nommez un responsable du programme, chargé de son contenu, de son suivi et de sa revue annuelle.
- Écrivez le programme : public, thèmes, calendrier, lien avec la politique de sécurité et avec les données de carte.
- Inscrivez chaque arrivée dès l'embauche, avec les ressources humaines, en incluant temporaires, sous-traitants et consultants.
- Variez les moyens : modules en ligne, réunion d'équipe, affiche près des terminaux de paiement, message de la direction.
- Faites confirmer chaque année la lecture de la politique et des procédures, par un accusé nominatif et daté.
- Revoyez et archivez : compte rendu daté de la revue, versions successives des supports, registres et accusés de lecture.
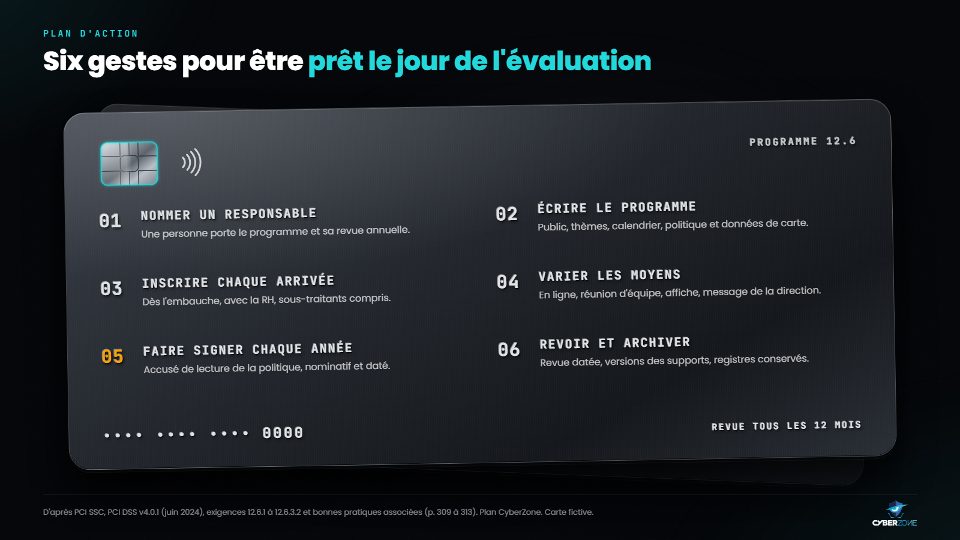
Six gestes pour arriver à l'évaluation avec un dossier complet.
Passer à l'action avec CyberZone Reflex
Reflex vous donne, mois après mois, le programme, le suivi et les preuves que l'exigence 12.6 demande, sans tableur à tenir à la main. L'abonnement annuel est facturé par collaborateur couvert, tout compris :
- 40 000 FCFA par collaborateur et par an (environ 67 USD), à partir de 10 collaborateurs ;
- 34 000 FCFA par collaborateur et par an (environ 57 USD) de 500 à 1 999 collaborateurs ;
- au-delà, un tarif par convention.
Pour une équipe de 50 personnes, le budget annuel est donc de 2 000 000 FCFA (environ 3 333 USD). L'attestation annuelle est remise à chaque collaborateur qui a terminé au moins 80 % de son programme de l'année ; c'est une attestation de sensibilisation, pas une certification.
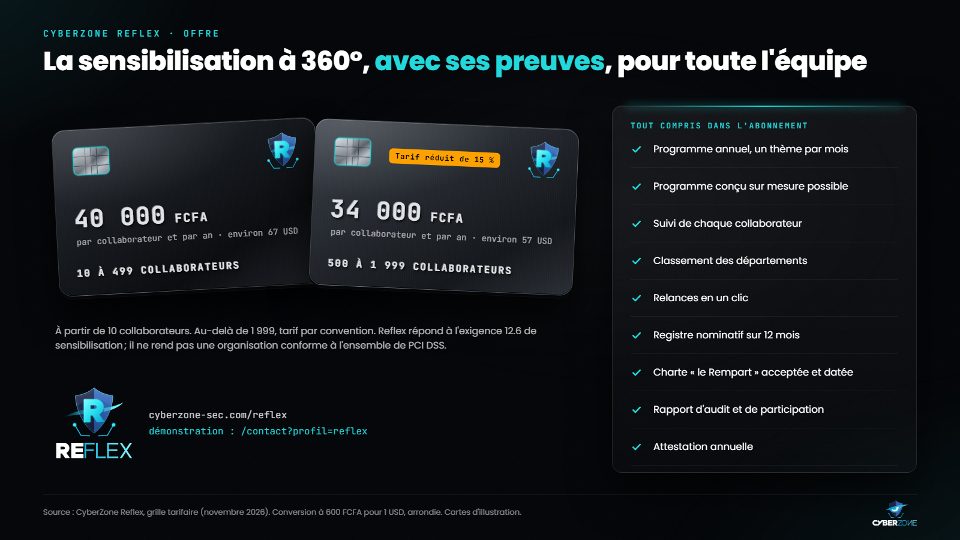
L'offre Reflex : un prix par collaborateur, et toutes les preuves de sensibilisation incluses.
Souscrire : www.cyberzone-sec.com/reflex (voir les prix).
Comprendre la conformité : www.cyberzone-sec.com/reflex/conformite.
Demander une démonstration : www.cyberzone-sec.com/contact?profil=reflex, ou au +237 672 000 509.
Toutes nos solutions et nos certifications sur www.cyberzone-sec.com.
Source (consultée le 13 novembre 2026)
- PCI Security Standards Council, « Payment Card Industry Data Security Standard: Requirements and Testing Procedures », version 4.0.1, juin 2024 (bibliothèque documentaire officielle)
- PCI SSC, blog, « Just Published: PCI DSS v4.0.1 », 11 juin 2024
- PCI SSC, blog, « Coffee with the Council Podcast: Guidance for PCI DSS E-commerce Requirements Effective After 31 March 2025 », 26 mars 2025
- PCI SSC, « RFC for Currently Published PCI Data Security Standard (PCI DSS v4.0.1) », consultation du 3 juin au 20 juillet 2026
- CyberZone Reflex, page conformité
Les citations de PCI DSS sont des traductions CyberZone, non officielles ; seule la version anglaise publiée par le PCI Security Standards Council fait foi. Cet article est une information générale et ne remplace pas l'avis de votre évaluateur. Les montants en USD sont convertis à 600 FCFA pour 1 dollar et arrondis. Les illustrations ont été réalisées par CyberZone à partir des sources citées ; les cartes de paiement représentées sont fictives.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires