l'UMOA exige la sensibilisation du personnel en cybersécurité, et les preuves à tenir prêtes
Circulaire 04-2017/CB/C de l'UMOA : ce qu'elle exige en sensibilisation du personnel, et les preuves à tenir prêtes
Dans les huit pays de l'UMOA, la circulaire n° 04-2017/CB/C de la Commission bancaire demande aux banques et aux compagnies financières de développer la culture du risque « à tous les niveaux », notamment par la formation et les actions de sensibilisation. Le texte ne dit ni à quel rythme, ni sous quelle forme. Voici ce qu'il exige article par article, ce qu'une équipe de contrôle ou un auditeur peut vous demander, et les pièces qui permettent de démontrer que la sensibilisation du personnel existe vraiment.
Cet article s'appuie sur le texte intégral de la circulaire (27 pages, publié par la BCEAO), sur la charte du contrôle sur place adoptée par la Commission bancaire le 1er juillet 2026 et sur le résumé de son rapport annuel 2025. Les citations sont exactes. Quand une recommandation relève de la bonne pratique et non du texte, nous le disons.
La circulaire en bref
La circulaire n° 04-2017/CB/C fixe les règles de gestion des risques applicables aux établissements en activité dans l'Union monétaire ouest-africaine (UMOA). Elle a été adoptée à Abidjan le 27 septembre 2017 et elle est en vigueur depuis le 2 juillet 2018 (art. 57). Elle a remplacé la circulaire 003-2011/CB/C du 4 janvier 2011 sur l'organisation du contrôle interne.
Son champ d'application est défini à l'article 2. Sont visés :
- les banques et établissements financiers à caractère bancaire définis par la loi portant réglementation bancaire ;
- les compagnies financières et établissements de crédit maisons-mères relevant de la supervision sur base consolidée.
L'UMOA regroupe le Bénin, le Burkina Faso, la Côte d'Ivoire, la Guinée-Bissau, le Mali, le Niger, le Sénégal et le Togo. Selon le résumé de son rapport annuel 2025, la Commission bancaire supervisait fin 2025 161 établissements de crédit et 21 compagnies financières, aux côtés d'institutions de microfinance et d'établissements de monnaie électronique qui relèvent d'autres textes.
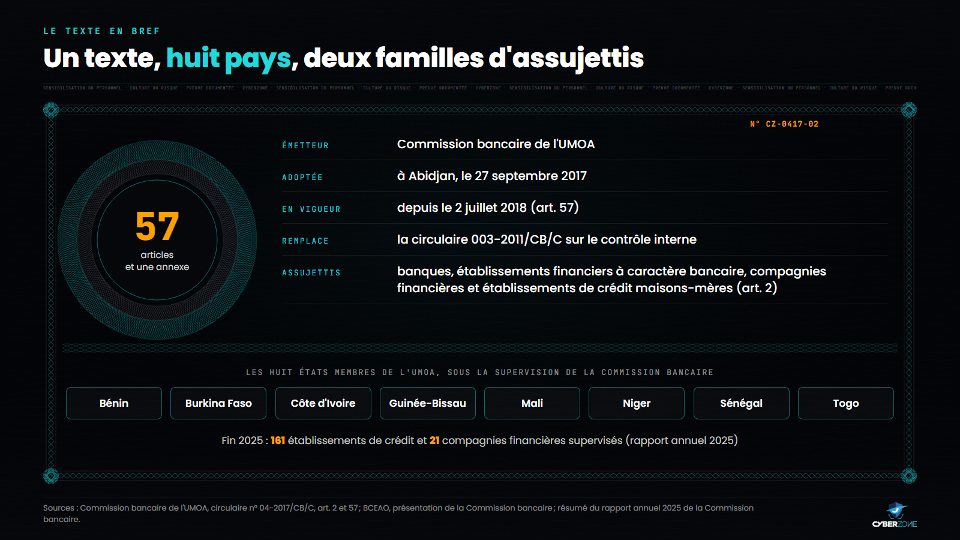
La circulaire en une fiche : dates, assujettis et les huit États membres de l'UMOA.
Les banques de la zone CEMAC, dont le Cameroun, relèvent d'un autre superviseur et d'autres textes : le rapport annuel 2024 de la COBAC indique que son règlement R-2024/01 sur le risque informatique traite notamment de la formation du personnel.
Les trois articles qui parlent de formation et de sensibilisation
La circulaire couvre tous les risques bancaires : crédit, marché, liquidité, taux, opérationnel. Le mot « cybersécurité » n'y figure pas. Trois articles visent pourtant directement la formation et la sensibilisation du personnel, et l'un d'eux les place à côté de la sécurité du système d'information.
Article 10 : la culture du risque à tous les niveaux
L'article 10 est le plus large. Il dispose que « l'établissement doit encourager le développement de la culture du risque à tous les niveaux de son organisation à travers notamment la formation et les actions de sensibilisation ». Il ajoute : « Tout membre du personnel doit comprendre l'approche des risques de l'établissement ou du groupe ».
La culture du risque est définie à l'article 3 : ce sont les normes, attitudes et conduites d'un établissement relatives notamment à la sensibilisation au risque. Le texte vise donc tout le personnel, pas seulement les équipes techniques ou la fonction risques.
Article 31 : la formation contre le risque opérationnel
Le risque opérationnel est le risque de pertes dues à des carences ou défaillances de processus, de personnes, de systèmes internes ou à des événements externes (art. 3). L'article 31 liste les insuffisances contre lesquelles l'établissement doit prendre des mesures préventives. On y trouve « la mise à niveau des compétences et la formation des employés » et, dans la même liste, l'élaboration et l'actualisation d'« un dispositif de sécurité physique et logique du système d'information et des infrastructures de télécommunication ».
La sécurité logique désigne les protections d'accès aux systèmes et aux données : comptes, mots de passe, droits, journaux. Former les employés et sécuriser le système d'information figurent ainsi côte à côte, dans le même article.
Articles 39 et 40 : le plan de continuité d'activité
L'article 39 impose un plan de secours et de continuité de l'activité (PCA) et demande à l'établissement de s'assurer que « l'ensemble du personnel est informé du contenu du plan de continuité de l'activité et de ses différentes révisions ». Il demande aussi d'identifier les ressources humaines critiques, « y compris des intérimaires ou des experts externes ».
L'article 40 énumère le contenu minimal du plan. Il doit prévoir « des programmes de formation et de sensibilisation pour s'assurer que le personnel peut effectivement exécuter les plans y afférents ». Une cyberattaque qui paralyse le système d'information est précisément le genre de perturbation grave que le plan doit couvrir.
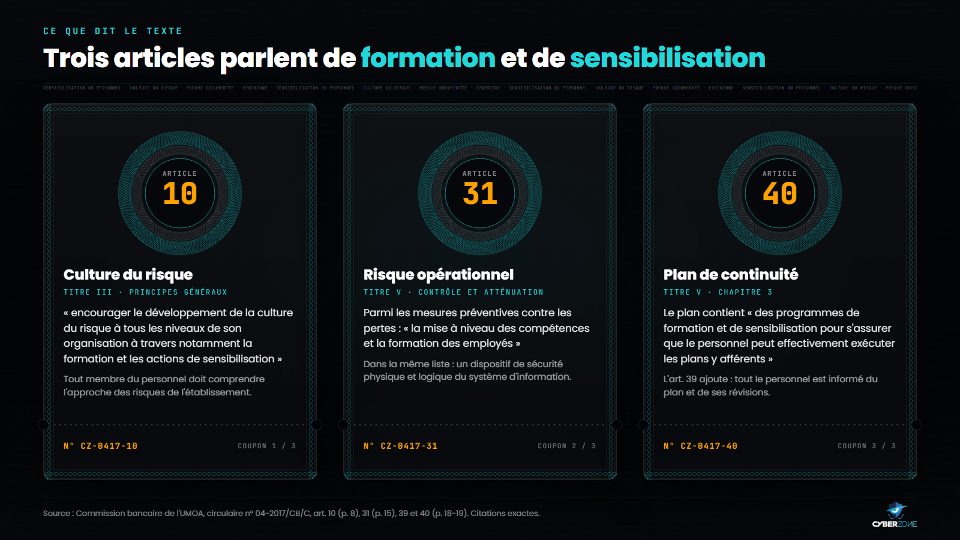
Les trois articles de la circulaire qui visent la formation et la sensibilisation du personnel.
Les articles voisins à connaître
D'autres dispositions donnent du poids à ces trois articles quand on parle de sécurité de l'information.
- Articles 5 et 6. Les équipes de la fonction gestion des risques doivent maintenir à jour leurs connaissances, et leur responsable doit « renforcer constamment les compétences de ses équipes ».
- Articles 28 et 29, et annexe. Les pertes opérationnelles sont classées en sept catégories et documentées dans une base de données. L'annexe range les « dommages dus au piratage informatique d'informations (avec perte financière) » dans la fraude externe, sous-catégorie « sécurité des systèmes ».
- Article 41. Le PCA est testé au moins une fois par an. Les résultats sont documentés, analysés et communiqués aux organes exécutif et délibérant ainsi qu'à l'audit interne.
Ce que la circulaire ne fixe pas
Le texte dit ce qu'il faut obtenir, pas comment le faire. À la lecture des 57 articles et de l'annexe, aucune de ces précisions n'apparaît :
- aucune fréquence de formation ou de sensibilisation (ni mensuelle, ni annuelle) ;
- aucune durée minimale par collaborateur ;
- aucun format de preuve imposé : ni registre, ni attestation, ni rapport type ;
- aucun programme cyber détaillé (hameçonnage, mots de passe, signalement) ;
- aucun outil ni prestataire imposé.
L'article 7 pose en outre un principe de proportionnalité : le dispositif de gestion des risques est adapté à la taille, à la structure, à la nature et à la complexité des activités et au profil de risque de l'établissement. Une banque régionale et une petite filiale n'auront pas le même programme. Dans les deux cas, c'est à l'établissement de montrer que la culture du risque existe.
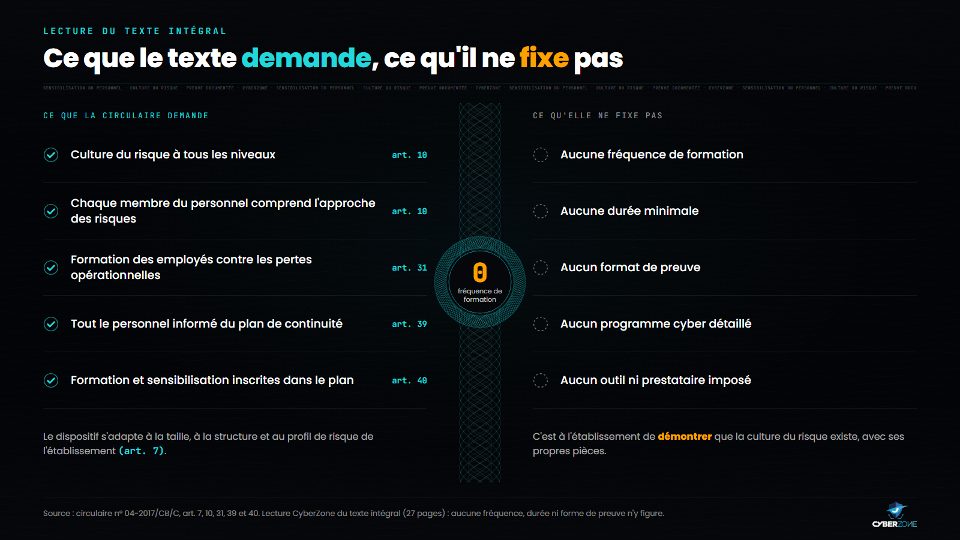
La circulaire fixe des objectifs ; le rythme, la durée et la forme des preuves restent à la charge de l'établissement.
Qui vérifie, et comment
En interne : audit interne et commissaires aux comptes
Selon l'article 14, le dispositif de gestion des risques fait l'objet d'un examen annuel par l'audit interne et par les commissaires aux comptes, qui apprécient de manière indépendante son efficacité. L'article 41 confie aussi à l'audit interne des vérifications périodiques du plan de continuité.
Les rapports aux organes et à la Commission bancaire
Un rapport sur les risques est présenté à l'organe délibérant (le conseil d'administration) au moins une fois par semestre ; il couvre notamment les principaux événements de pertes opérationnelles (art. 15). Un rapport annuel sur le dispositif global de gestion des risques, validé par le conseil, est transmis à la Commission bancaire au plus tard le 30 avril (art. 16).
Le contrôle de la Commission bancaire
La Commission bancaire procède à des contrôles sur pièces et sur place (annexe à la Convention, art. 21). Le contrôle sur pièces se fait à distance, à partir des reportings réglementaires. Le contrôle sur place se déroule dans l'établissement. Les établissements doivent fournir, sur demande, « tous documents, renseignements, éclaircissements et justifications » nécessaires (art. 25).
La charte du contrôle sur place adoptée le 1er juillet 2026 précise le déroulement :
- Annonce au moins deux semaines avant le début de la mission, sauf urgence, avec la liste des documents à tenir à disposition (art. 8).
- Réunion d'ouverture avec la direction ; les documents demandés sont remis à l'équipe (art. 12).
- Entretiens avec toute personne de l'établissement, quelle que soit sa fonction, ainsi qu'avec les commissaires aux comptes (art. 13 et 17).
- Restitution sur la base de fiches de constats transmises au directeur général au moins 24 heures avant (art. 14).
- Constats provisoires : l'établissement dispose de sept jours ouvrés pour répondre par écrit, avec des justificatifs probants (art. 14).
- Rapport final, accompagné d'une liste des insuffisances à corriger (art. 14).
En 2025, la Commission bancaire a mené 82 missions de contrôle sur place, qui ont notamment concerné 38 établissements de crédit et 5 compagnies financières (résumé du rapport annuel 2025).
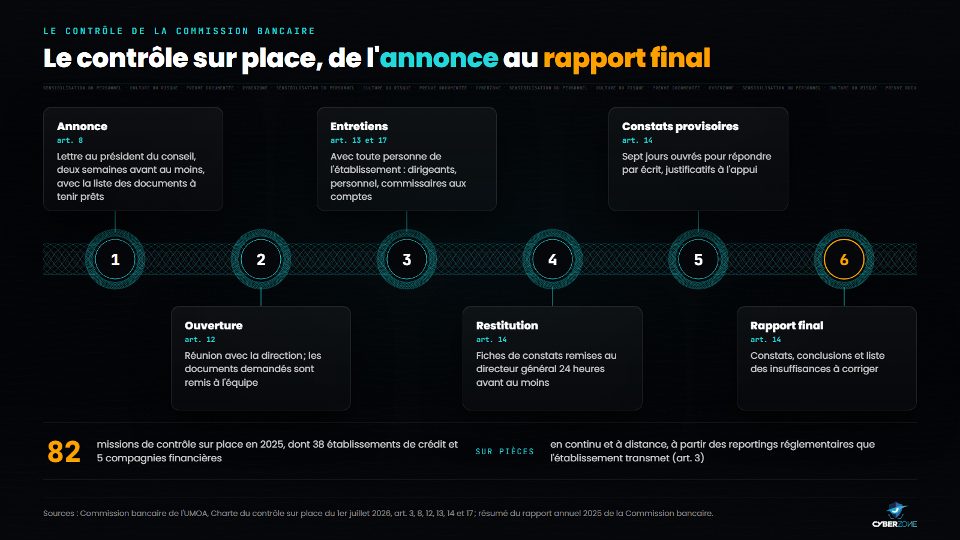
Les étapes d'un contrôle sur place, d'après la charte de la Commission bancaire du 1er juillet 2026.
Deux délais comptent pour la sensibilisation : deux semaines pour réunir les documents annoncés, sept jours ouvrés pour répondre aux constats provisoires. Un dossier qu'il faut reconstituer à partir de feuilles de présence éparses tient difficilement ces délais.
Ce qu'un contrôleur ou un auditeur peut vérifier
Le contenu d'une mission dépend de ses termes de référence, et la Commission bancaire ne publie pas de liste de questions sur la sensibilisation. Le tableau ci-dessous part du texte : pour chaque article, il indique ce qu'une équipe de contrôle ou un auditeur interne peut raisonnablement demander, et la pièce qui permet d'y répondre.
| Article | Ce que le texte demande | Ce qui peut être vérifié | Pièce utile |
|---|---|---|---|
| Art. 10 | Culture du risque à tous les niveaux, par la formation et la sensibilisation | Existence d'un programme, publics couverts, place du conseil et de la direction | Programme écrit et validé, liste des sessions par public |
| Art. 10 | Tout membre du personnel comprend l'approche des risques | Taux de participation, compréhension réelle, cas des nouveaux arrivants | Registre nominatif, résultats de quiz, relances |
| Art. 31 | Formation des employés ; sécurité physique et logique du SI | Lien entre la formation et les règles de sécurité du système d'information | Charte d'usage acceptée et datée par chaque collaborateur |
| Art. 39 | Tout le personnel informé du PCA et de ses révisions | Diffusion du plan après chaque révision, intérimaires compris | Preuves de diffusion et d'information datées |
| Art. 40 et 41 | Formation et sensibilisation dans le PCA ; test annuel documenté | Capacité du personnel à exécuter le plan, retours des tests | Comptes rendus de test, sessions PCA, rapport de participation |
| Art. 14 à 16 | Examen annuel ; rapports au conseil et à la Commission | Présence d'indicateurs de sensibilisation dans les rapports sur les risques | Rapport d'activité de sensibilisation, extraits des rapports |
Les preuves à tenir prêtes
Rappel utile : la circulaire n'impose aucune de ces pièces. Ce sont des bonnes pratiques qui permettent de démontrer la mise en œuvre des articles 10, 31, 39 et 40, et de répondre vite à une demande de documents.
- Un programme écrit et validé. Les thèmes, les publics, le calendrier, le responsable et la date de validation par la direction. C'est la première pièce demandée, parce qu'elle montre une démarche organisée et non une suite d'actions ponctuelles.
- Un registre nominatif. Qui a suivi quel module, à quelle date. Il doit couvrir les nouveaux arrivants, les agences et, quand ils accèdent au système d'information, les intérimaires et prestataires.
- Des évaluations. Résultats de quiz, taux de réussite, rattrapages organisés. Une feuille de présence prouve une présence, pas une compréhension ; or l'article 10 parle de « comprendre ».
- Une charte d'usage acceptée et datée. Les règles de sécurité du système d'information, lues et acceptées par chaque collaborateur, avec la version et la date.
- Des rapports aux organes. Quelques indicateurs de sensibilisation joints au rapport semestriel au conseil et au rapport annuel sur les risques : taux de suivi, départements en retard, actions correctives.
- Le lien avec le PCA. Les sessions consacrées au plan, la liste des personnes informées après chaque révision, les comptes rendus des tests annuels.
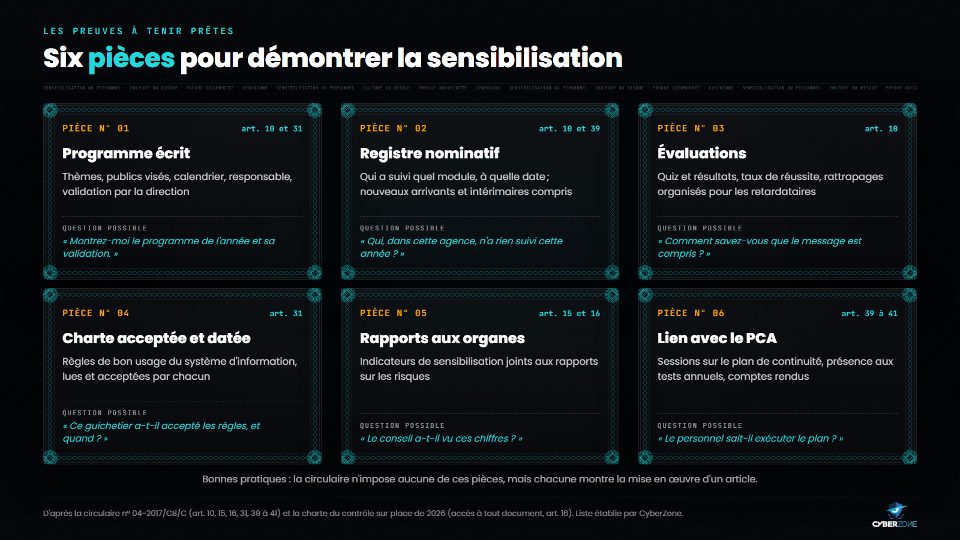
Six pièces pour démontrer la sensibilisation du personnel, avec l'article qu'elles appuient. Bonnes pratiques, non imposées par le texte.
Quelques règles de tenue rendent ces pièces crédibles : des données nominatives et datées, une période couverte d'au moins douze mois, une cohérence avec les effectifs déclarés par les ressources humaines, et un export possible en quelques minutes.
Tous les niveaux : qui former, et sur quoi
L'expression « à tous les niveaux » de l'article 10 se lit avec les définitions de l'article 3 et les autres articles du texte. On peut distinguer cinq publics, chacun avec un contenu adapté :
- l'organe délibérant (conseil d'administration), qui valide la cartographie des risques (art. 9) et l'appétence au risque (art. 11) : enjeux, scénarios d'attaque, responsabilités ;
- l'organe exécutif (directeur général, adjoints, secrétaire général, responsables des fonctions de contrôle, art. 3) : décisions en cas d'incident, fraude au faux dirigeant ;
- la fonction gestion des risques, dont les connaissances doivent rester à jour (art. 5 et 6) ;
- l'ensemble du personnel, qui doit comprendre l'approche des risques (art. 10) et être informé du PCA (art. 39) : hameçonnage, mots de passe, signalement ;
- les ressources critiques du PCA, intérimaires et experts externes compris (art. 39), formées pour exécuter le plan (art. 40).
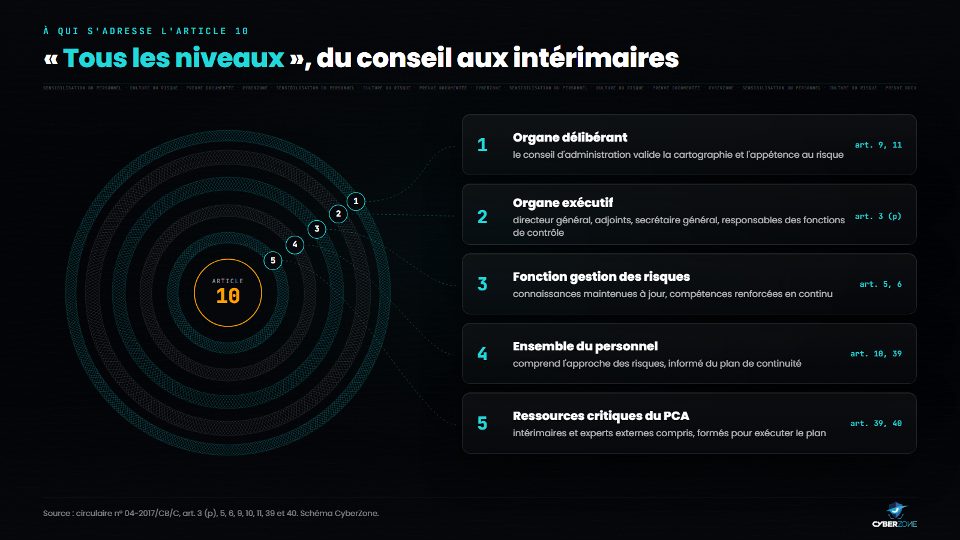
Les cinq publics que recouvre l'expression « à tous les niveaux », d'après les articles 3, 5, 6, 9, 10, 11, 39 et 40.
Un calendrier de sensibilisation sur douze mois
Puisque le texte ne fixe pas de rythme, beaucoup d'établissements se contentent d'une session annuelle. Un thème par mois donne une trace continue, plus facile à montrer et plus efficace pour ancrer les réflexes. Le plus simple est de caler ce rythme sur les échéances que la circulaire fixe déjà :
- le rapport annuel à la Commission bancaire, au plus tard le 30 avril (art. 16) : le bilan de sensibilisation de l'année écoulée doit être prêt en mars ;
- le rapport au conseil, au moins une fois par semestre (art. 15) : deux occasions de présenter les indicateurs ;
- le test du PCA, au moins une fois par an (art. 41) : une session sur le plan juste avant le test ;
- la revue de la cartographie des risques, au moins une fois par an (art. 9) : l'occasion de mettre à jour les thèmes selon les risques du moment.
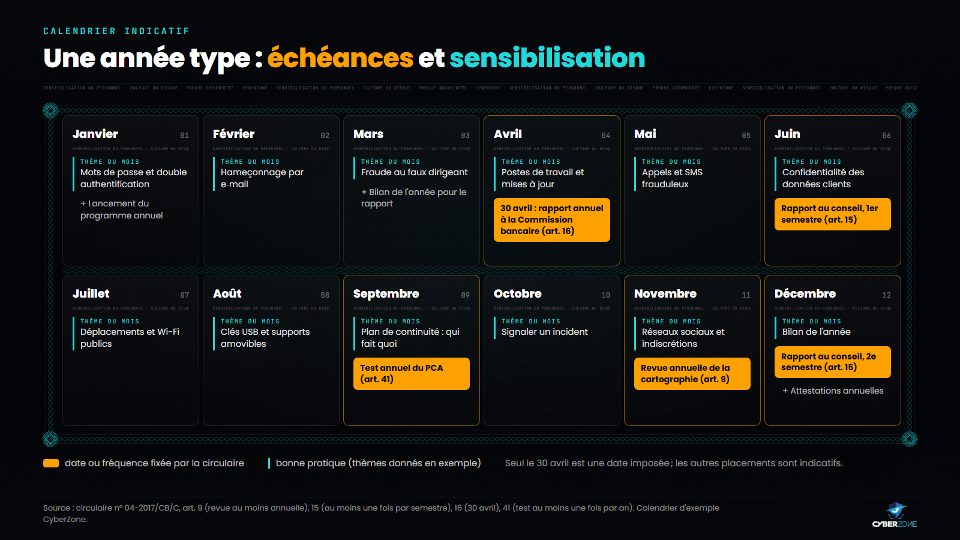
Une année type : les échéances de la circulaire en ambre, la sensibilisation mensuelle en cyan. Seul le 30 avril est une date imposée.
Réflexes pour les responsables risques et conformité
- Relisez les articles 10, 31, 39 et 40 et notez, pour chacun, la pièce qui prouve sa mise en œuvre aujourd'hui. Une case vide est un constat possible.
- Faites valider le programme par la direction, avec une date. Un programme non validé reste une intention.
- Passez de la feuille de présence au registre nominatif, rapproché de la liste du personnel chaque trimestre.
- Mesurez la compréhension, pas seulement la participation : un quiz court après chaque thème suffit.
- Mettez trois indicateurs dans le rapport semestriel au conseil : taux de suivi, départements en retard, actions engagées.
- Rattachez la sensibilisation au PCA : session avant chaque test annuel, information du personnel après chaque révision du plan.
- Préparez un dossier exportable en un jour, pour tenir le délai de deux semaines d'une annonce de contrôle.
Ce que CyberZone Reflex apporte, article par article
CyberZone Reflex est une solution de sensibilisation à 360° pour tous les membres de l'entreprise. Elle repose sur un programme annuel, avec un thème par mois, mis à jour en continu selon les tendances et les nouveautés de l'univers cyber. Un programme conçu sur mesure est aussi possible. Chaque collaborateur est suivi, les départements sont classés et les relances se font en un clic. Reflex tient un registre nominatif sur 12 mois et fait accepter la charte « le Rempart », avec la date d'acceptation. Il produit le rapport d'audit, le rapport de participation et l'attestation annuelle.
Le tableau suivant met en regard chaque exigence de la circulaire et l'élément de Reflex qui aide à la démontrer.
| Article | Exigence de la circulaire | Élément Reflex qui aide à le démontrer |
|---|---|---|
| Art. 10 | Culture du risque à tous les niveaux, par la formation et la sensibilisation | Programme annuel pour tous les membres de l'entreprise, un thème par mois, mis à jour selon les tendances cyber |
| Art. 10 | Tout membre du personnel comprend l'approche des risques | Suivi de chaque collaborateur, classement des départements, relances en un clic, registre nominatif sur 12 mois |
| Art. 31 | Formation des employés ; sécurité logique du système d'information | Charte « le Rempart » acceptée et datée par chaque collaborateur |
| Art. 39 | Tout le personnel informé du PCA et de ses révisions | Programme conçu sur mesure : un thème peut porter sur le plan de l'établissement |
| Art. 40 et 41 | Formation et sensibilisation inscrites dans le PCA | Rapport de participation par thème, à joindre au dossier du plan |
| Art. 14 à 16 | Examen annuel, rapports au conseil et à la Commission bancaire | Rapport d'audit, rapport de participation et attestation annuelle |
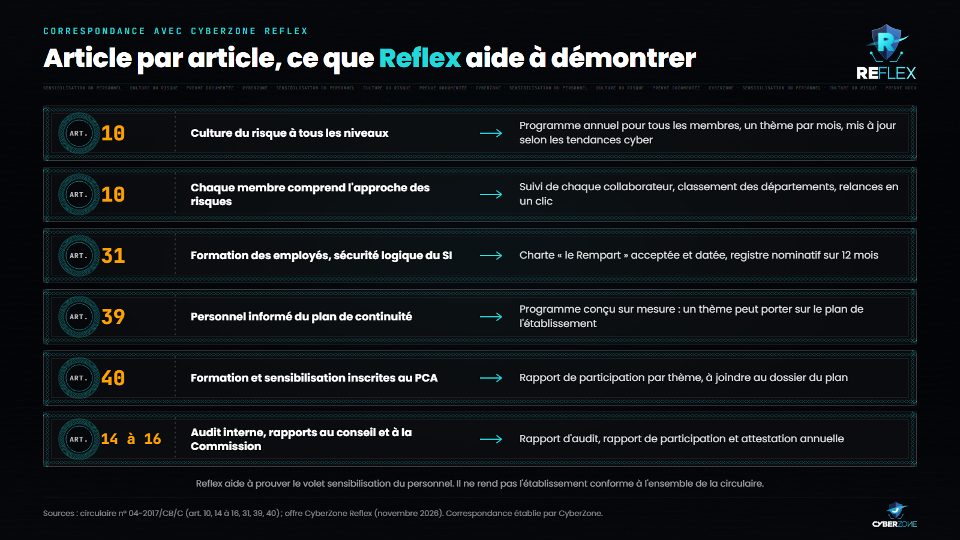
Article par article, ce que Reflex aide à démontrer. Reflex couvre la sensibilisation du personnel, pas la conformité d'ensemble à la circulaire.
Une limite à garder en tête : Reflex aide à répondre à l'exigence de sensibilisation du personnel. Il ne rend pas un établissement conforme à la circulaire dans son ensemble, qui couvre aussi le risque de crédit, la liquidité, les marchés, l'externalisation et le contrôle interne.
Souscrire, voir les prix ou demander une démonstration
Reflex est facturé 40 000 FCFA par collaborateur et par an (environ 67 USD), et 34 000 FCFA (environ 57 USD) de 500 à 1 999 collaborateurs, à partir de 10 collaborateurs. Pour une agence de 50 collaborateurs, le budget annuel est de 2 000 000 FCFA, soit environ 3 333 USD.
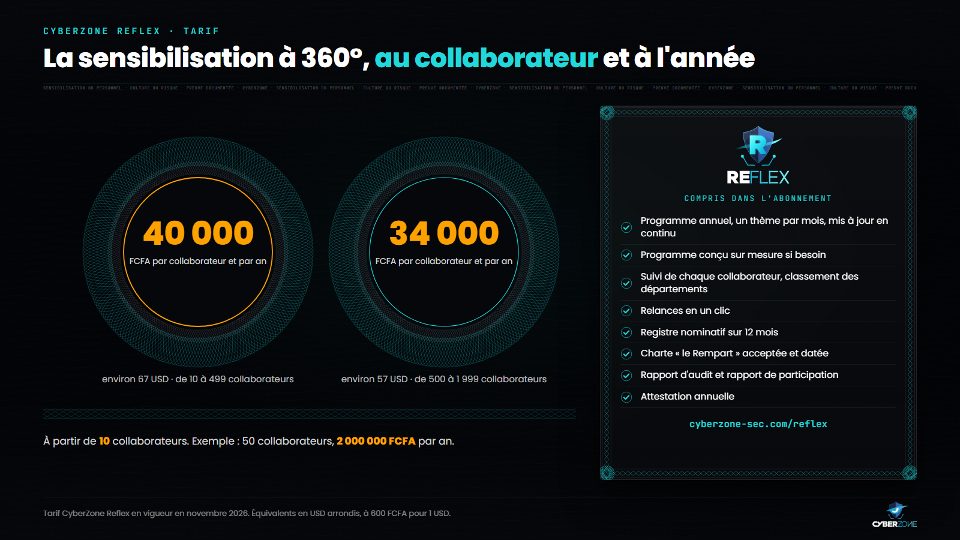
Le tarif de CyberZone Reflex et le contenu de l'abonnement (novembre 2026).
- Souscrire : www.cyberzone-sec.com/reflex (prix détaillés : www.cyberzone-sec.com/reflex#prix)
- Voir comment Reflex répond aux textes : www.cyberzone-sec.com/reflex/conformite
- Demander une démonstration : www.cyberzone-sec.com/contact?profil=reflex
Vous pouvez aussi joindre l'équipe CyberZone au +237 672 000 509 ou découvrir l'ensemble de nos formations et certifications sur www.cyberzone-sec.com.
Sources (consultées le 13 novembre 2026)
- Commission bancaire de l'UMOA, Circulaire n° 04-2017/CB/C relative à la gestion des risques dans les établissements de crédit et les compagnies financières de l'UMOA, 27 septembre 2017 (PDF publié par la BCEAO)
- BCEAO, Présentation de la Commission bancaire (États membres et missions)
- Annexe à la Convention régissant la Commission bancaire de l'UMOA (contrôles sur pièces et sur place, art. 21 et 25)
- Commission bancaire de l'UMOA, Charte du contrôle sur place des établissements assujettis, 1er juillet 2026
- Commission bancaire de l'UMOA, Résumé du rapport annuel 2025
- COBAC, Rapport annuel 2024 (règlement R-2024/01 relatif à la gestion du risque informatique)
- CyberZone Reflex, page conformité
Cet article présente le texte de la circulaire et des bonnes pratiques ; il ne constitue pas un avis juridique. Les équivalents en dollars sont arrondis, à 600 FCFA pour 1 USD. Les illustrations ont été réalisées par CyberZone à partir des sources citées ; les motifs guillochés sont génériques et n'imitent aucun document officiel.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires