ISO/IEC 27001:2022 et sensibilisation du personnel : ce que l'auditeur vérifie et les preuves à fournir
La norme ISO/IEC 27001:2022 demande que toute personne qui travaille pour une organisation connaisse la politique de sécurité de l'information, sa propre contribution et les conséquences d'un écart. Sa mesure A.6.3 ajoute un programme de sensibilisation, d'enseignement et de formation adapté à chaque fonction. Le jour de l'audit, l'auditeur ne se contente pas d'une déclaration d'intention : il demande des preuves datées et nominatives. Voici ce que disent les textes, ce que l'auditeur examine et comment constituer un dossier qui tient.
Une précision de méthode. Le texte intégral d'ISO/IEC 27001 et d'ISO/IEC 27002 est payant. Cet article s'appuie sur les documents officiels accessibles (texte commun des normes de management de l'ISO, aperçu public de la norme, document de transition de l'IAF, l'International Accreditation Forum qui fédère les organismes d'accréditation) et, pour le détail de la mesure 6.3, sur des guides publics, en le signalant. Tout est paraphrasé.
Deux textes, deux niveaux d'exigence
ISO/IEC 27001:2022 est la norme qui fixe les exigences d'un système de management de la sécurité de l'information (SMSI), c'est-à-dire l'ensemble des politiques, des processus et des contrôles qui permettent de gérer les risques sur l'information. C'est sur elle que porte la certification. Elle a été publiée le 25 octobre 2022 et remplace l'édition 2013.
La norme contient deux étages. Le premier, ce sont les articles 4 à 10 : contexte, leadership, planification, supports, fonctionnement, évaluation des performances, amélioration. L'article 1 de la norme précise qu'une organisation ne peut s'affranchir d'aucune de ces exigences lorsqu'elle revendique la conformité. La clause 7.3 « Sensibilisation » se trouve à cet étage : elle s'applique toujours.
Le second étage, c'est l'annexe A, une liste de référence de 93 mesures de sécurité réparties en quatre thèmes : 37 mesures organisationnelles, 8 applicables aux personnes, 14 physiques et 34 technologiques. L'organisation compare les mesures qu'elle a choisies à cette liste et produit une déclaration d'applicabilité (souvent appelée SoA, pour Statement of Applicability), qui indique les mesures retenues ou écartées et pourquoi. La mesure A.6.3 « Sensibilisation, enseignement et formation en sécurité de l'information » fait partie des huit mesures « personnes ». Le détail de chaque mesure figure dans un guide séparé, ISO/IEC 27002:2022.
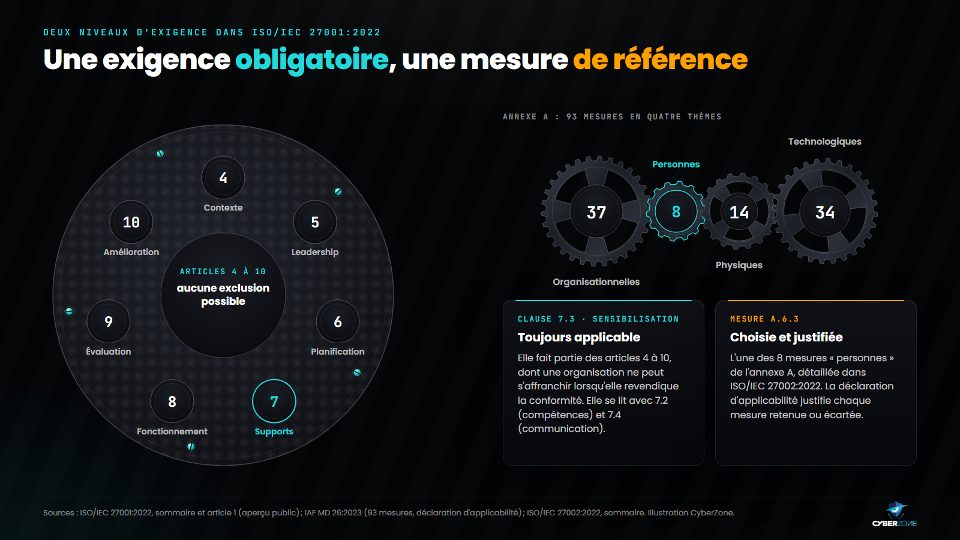
Deux étages : la clause 7.3 fait partie du socle obligatoire, la mesure A.6.3 figure parmi les 93 mesures de référence de l'annexe A.
En pratique, l'auditeur examine les deux ensemble. La clause 7.3 dit ce que chaque personne doit savoir. La mesure A.6.3 décrit le dispositif qui le lui apprend.
La clause 7.3 : ce que chaque personne doit savoir
La clause 7.3 reprend le texte commun que l'ISO impose à toutes ses normes de systèmes de management (ISO 9001 pour la qualité, ISO 14001 pour l'environnement, et les autres). Ce texte demande que les personnes qui effectuent un travail sous le contrôle de l'organisation connaissent trois choses :
- la politique de sécurité de l'information de l'organisation ;
- leur contribution à l'efficacité du SMSI, y compris les bénéfices d'une meilleure performance en sécurité ;
- les implications d'un manquement aux exigences du système de management.
Le guide de l'ISO qui accompagne ce texte commun en résume l'intention : que les personnes connaissent les politiques et exigences qui les concernent, ainsi que toute situation susceptible d'affecter les résultats attendus du système. La formule « sous le contrôle de l'organisation » dépasse les seuls salariés. Elle couvre aussi les stagiaires, les intérimaires et les prestataires qui travaillent dans les équipes.
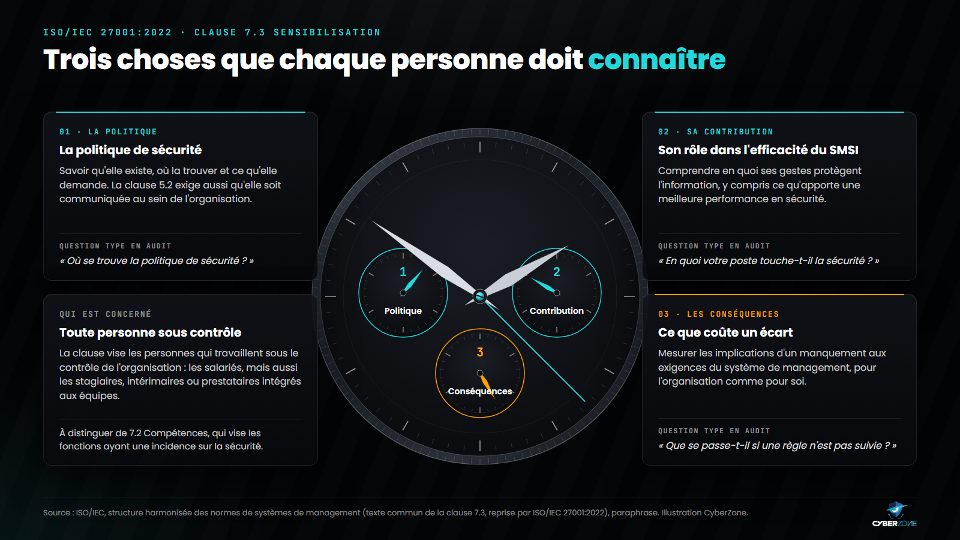
Les trois points de la clause 7.3, avec un exemple de question qu'un auditeur peut poser pour chacun.
Sensibilisation et compétences : deux clauses distinctes
La clause 7.2 « Compétences » est voisine mais différente. Elle demande de déterminer les compétences nécessaires aux personnes dont le travail a une incidence sur la performance en sécurité, de s'assurer qu'elles les ont (par la formation initiale, la formation ou l'expérience), d'agir quand elles manquent et d'évaluer l'efficacité de ces actions. Elle exige surtout que des informations documentées soient disponibles comme preuve de ces compétences.
Le guide de l'ISO demande de ne pas mélanger les deux. La sensibilisation (7.3) vise tout le monde et porte sur la connaissance des règles, alors que les compétences (7.2) visent les fonctions qui touchent la sécurité. Un administrateur système a besoin des deux ; un commercial a surtout besoin de la première. Un bon dossier d'audit distingue ces deux populations.
La mesure A.6.3 et ce qu'en dit ISO/IEC 27002
La mesure A.6.3 demande que le personnel de l'organisation et les parties intéressées concernées reçoivent une sensibilisation, un enseignement et une formation adaptés à leur fonction, ainsi que des mises à jour régulières de la politique, des politiques thématiques et des procédures. Son objectif, tel que le résument les guides publics, est que chacun connaisse ses responsabilités en matière de sécurité de l'information et soit en mesure de les assumer. Selon ces mêmes guides, elle reprend en substance l'ancienne mesure A.7.2.2 de l'édition 2013.
Les trois mots du titre ne sont pas synonymes. La sensibilisation s'adresse à tout le monde et installe les bons réflexes. L'enseignement donne une compréhension plus profonde, le pourquoi des règles. La formation apporte les gestes techniques d'un métier, par exemple pour les équipes informatiques. Un programme crédible combine les trois selon les publics.
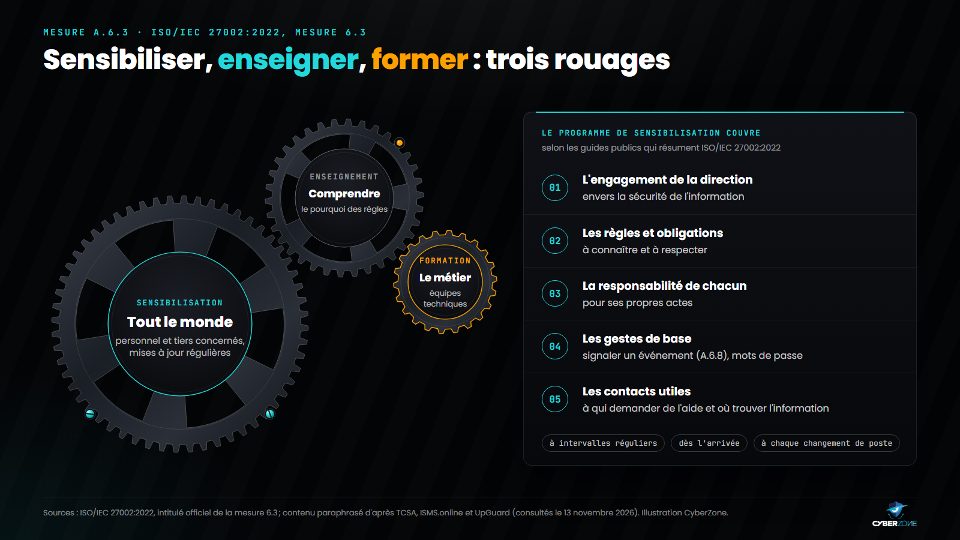
Les trois niveaux de la mesure A.6.3 et les cinq volets du programme, d'après les guides publics qui résument ISO/IEC 27002:2022.
D'après les guides qui en résument le contenu, ISO/IEC 27002 recommande un programme de sensibilisation qui aborde cinq volets :
- l'engagement de la direction envers la sécurité de l'information ;
- les règles et obligations que chacun doit connaître et respecter ;
- la responsabilité personnelle de chacun pour ses actes ;
- les procédures et mesures de base, comme le signalement des événements de sécurité (mesure A.6.8) ou la gestion des mots de passe ;
- les personnes à contacter et les ressources pour obtenir de l'aide.
Ces guides insistent aussi sur la durée. Une session unique à l'embauche ne suffit pas : le programme se répète à intervalles réguliers, accueille les nouveaux arrivants et accompagne les changements de poste. Il se met à jour quand les politiques changent ou qu'un incident révèle une faiblesse.
Les clauses qui s'engrènent avec la sensibilisation
Plusieurs exigences du socle et plusieurs mesures de l'annexe A se rattachent à la sensibilisation, et l'auditeur les relie entre elles. Le tableau reprend les intitulés officiels ; la dernière colonne donne notre lecture.
| Référence | Intitulé officiel | Lien avec la sensibilisation (lecture CyberZone) |
|---|---|---|
| Clause 5.1 | Leadership et engagement | La direction communique sur l'importance de la sécurité et soutient les personnes pour qu'elles contribuent au SMSI. |
| Clause 5.2 | Politique | La politique doit être documentée et communiquée au sein de l'organisation : c'est le premier contenu à faire connaître. |
| Clause 7.2 | Compétences | Compétences des fonctions sensibles, avec preuves documentées. |
| Clause 7.4 | Communication | Décider quoi communiquer, quand, à qui et comment. |
| Clause 9.1 | Surveillance, mesurages, analyse et évaluation | Mesurer la participation et la compréhension, et en garder la trace. |
| Clause 9.3 | Revue de direction | Présenter les résultats du programme à la direction. |
| A.5.10 | Utilisation correcte des informations et autres actifs associés | Les règles d'usage que la charte fait accepter. |
| A.6.2 | Termes et conditions du contrat de travail | Les responsabilités de sécurité inscrites dans le contrat. |
| A.6.4 | Processus disciplinaire | Les conséquences d'un manquement, à faire connaître. |
| A.6.8 | Déclaration des événements liés à la sécurité de l'information | Savoir signaler : un geste de base de tout programme. |
| A.5.27 | Tirer des enseignements des incidents liés à la sécurité de l'information | Les incidents nourrissent les thèmes de sensibilisation. |
Beaucoup de praticiens lisent la norme à travers le cycle PDCA (planifier, faire, vérifier, agir). La version 2022 ne nomme plus ce cycle, mais l'ordre de ses articles s'y prête : on planifie (articles 4 à 7), on met en œuvre (article 8), on évalue (article 9) et on améliore (article 10). Appliqué à la sensibilisation, ce cycle indique à chaque étape la trace à conserver.
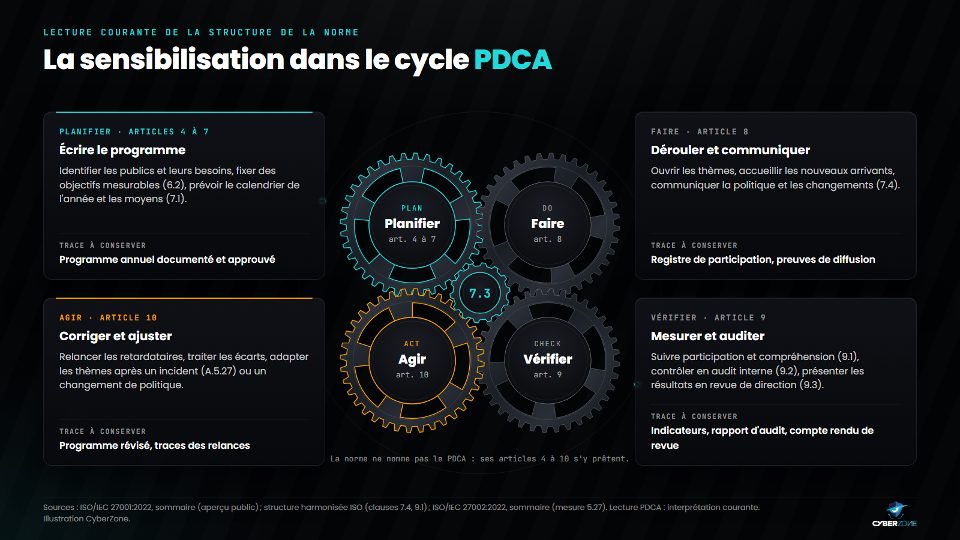
Le cycle PDCA, lecture courante de la norme, appliqué au programme de sensibilisation.
Ce que l'auditeur vérifie
Un audit de certification combine trois sources : les documents, les enregistrements et les entretiens. Le document de l'IAF sur la transition le rappelle pour les audits de transition : l'examen ne peut pas reposer sur la seule revue documentaire. Les guides publics décrivent la même démarche pour la sensibilisation.
L'auditeur commence par le programme écrit et le compare à ce qui a été réalisé. Il prend ensuite un échantillon de noms dans les effectifs et vérifie dans les registres que ces personnes ont bien suivi les thèmes prévus, à la date prévue. Il regarde si les nouveaux arrivants et les prestataires sont couverts. Enfin, il interroge des collaborateurs choisis au hasard : où trouver la politique de sécurité, comment signaler un courriel suspect, à qui s'adresser en cas de doute.
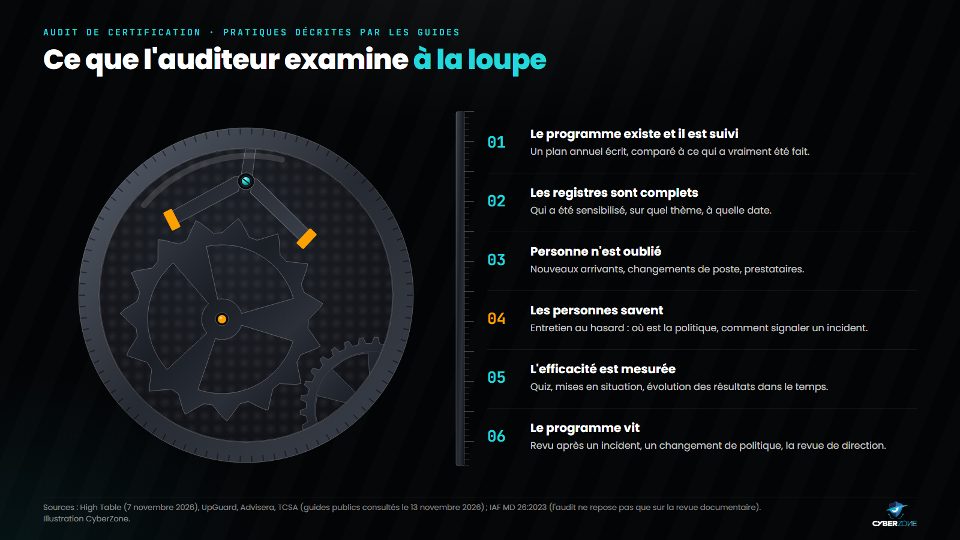
Six vérifications que les guides d'audit décrivent pour la sensibilisation.
Les guides insistent sur la cohérence. Si la politique prévoit une sensibilisation annuelle de tout le personnel, le registre doit le montrer pour tout le personnel ; sinon, l'écart entre l'écrit et le réalisé devient une non-conformité.
Les huit preuves à préparer
La norme n'énumère pas de liste de pièces pour la sensibilisation. Elle exige des informations documentées comme preuve des compétences (7.2) et des résultats de la surveillance (9.1). Les attendus ci-dessous sont ceux que les auditeurs demandent couramment, d'après les guides publics. Ce ne sont pas des citations de la norme.
- Un programme documenté : publics visés, thèmes, calendrier, responsables, approuvé par la direction.
- Un registre de participation : pour chaque personne, le thème suivi, la date et le résultat.
- Les contenus : supports datés et versionnés, reliés aux politiques de l'organisation.
- Les évaluations : quiz, mises en situation et leurs résultats.
- La mesure de l'efficacité : indicateurs suivis dans le temps et analysés.
- La mise à jour : trace des révisions du programme après un incident, une nouvelle menace ou une nouvelle politique.
- L'engagement de la direction : politique signée, moyens alloués, résultats examinés en revue de direction.
- La charte acceptée : règles d'usage lues et acceptées par chaque collaborateur, avec la date.
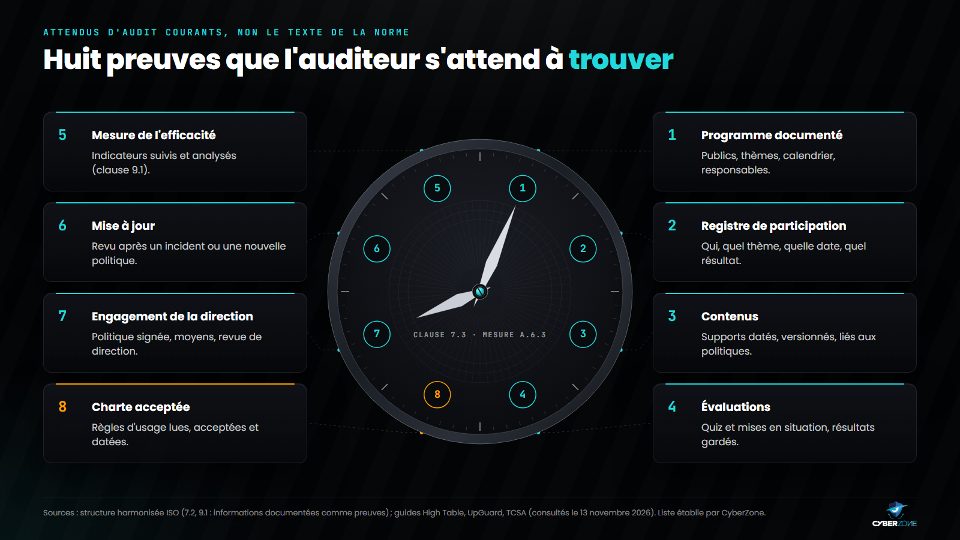
Huit preuves que les auditeurs demandent couramment : un attendu d'audit, pas le texte de la norme.
Le registre de participation, pièce maîtresse du dossier
Le registre figure parmi les preuves les plus demandées, parce qu'il relie le programme aux personnes. Il gagne à être nominatif et à couvrir toute la période auditée, souvent les douze derniers mois. Chaque ligne indique la personne, son service, le thème, la date, le statut (terminé, en cours, en retard) et, s'il existe, le résultat de l'évaluation. Un tableur rempli à la main en fin d'année se défend mal : l'auditeur repère vite les dates groupées et les colonnes recopiées.
Mesurer l'efficacité, au-delà de la participation
Un taux de participation de 100 % prouve que les gens ont ouvert le module, sans prouver qu'ils ont compris. La clause 9.1 demande de déterminer ce qui doit être surveillé et mesuré, et comment. Pour la sensibilisation, les indicateurs utiles combinent la participation par service, les résultats aux évaluations et des signaux de terrain comme le nombre de messages suspects signalés. L'auditeur veut voir des indicateurs fixés à l'avance et des décisions prises à partir de leurs résultats.
Les écarts les plus fréquents en audit
Les guides publics relèvent les mêmes faiblesses d'un audit à l'autre :
- Aucun enregistrement : des sessions ont eu lieu, mais rien ne le prouve. Conservez une trace nominative et datée de chaque activité.
- Des retards non suivis : une partie du personnel n'a pas terminé dans les délais et personne n'a relancé. Fixez une échéance par thème et relancez avant qu'elle n'expire.
- Des collaborateurs qui ne savent pas où sont les règles : la politique existe, mais personne ne sait où la trouver. Un simple entretien suffit à le révéler.
- Des prestataires oubliés : la clause 7.3 vise toute personne travaillant sous le contrôle de l'organisation.
- Une mesure limitée au taux de réalisation : aucune évaluation de la compréhension, aucune décision tirée des résultats.
- Des documents sans version ni date de revue : l'auditeur attend une revue récente du programme et des supports.
La transition 2013 vers 2022 : où en est-on ?
L'IAF a fixé la transition vers la nouvelle édition dans son document obligatoire IAF MD 26:2023, publié le 15 février 2023. La période de transition était de 36 mois, comptés à partir de la fin du mois de publication de la norme.
| Date | Étape | Source |
|---|---|---|
| 25 octobre 2022 | Publication d'ISO/IEC 27001:2022, troisième édition | IAF MD 26:2023, section 2.1 |
| 15 février 2023 | Publication et application d'IAF MD 26:2023 (Issue 2) | IAF MD 26:2023 |
| 30 avril 2024 | Les audits initiaux et de renouvellement se font sur l'édition 2022 uniquement | IAF MD 26:2023, section 3 |
| 31 octobre 2025 | Fin de la transition : toutes les certifications fondées sur l'édition 2013 expirent ou sont retirées | IAF MD 26:2023, sections 3 et 4.2 |
Depuis le 31 octobre 2025, une certification accréditée fondée sur ISO/IEC 27001:2013 n'est donc plus valable. Si un fournisseur ou un partenaire vous en présente une, demandez sa version 2022. Pour la sensibilisation, le changement d'édition a surtout renuméroté la mesure : la nouvelle annexe A compte 93 mesures en 4 thèmes contre 114 en 14 auparavant, dont 11 nouvelles, 24 issues de fusions et 58 mises à jour.
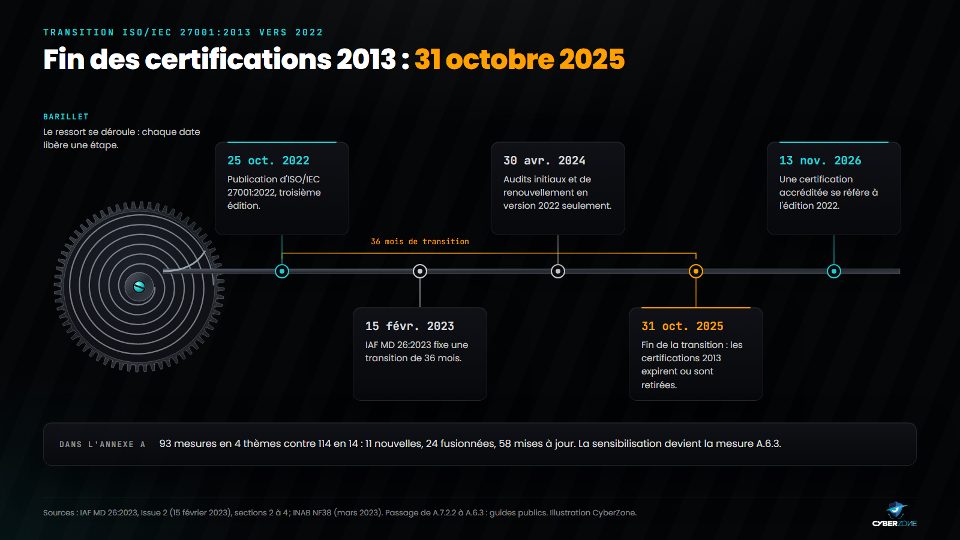
Le calendrier de transition fixé par IAF MD 26:2023 : 36 mois, jusqu'au 31 octobre 2025.
Construire son programme annuel en sept étapes
Une démarche concrète, que l'organisation soit déjà certifiée ou en préparation :
- Partir de la politique et des risques. Listez les règles que chacun doit connaître et les menaces qui visent réellement votre activité : faux virements, fraude au mobile money, hameçonnage par WhatsApp, clés USB.
- Définir les publics. Tout le personnel pour la sensibilisation, puis les fonctions sensibles (finance, informatique, direction) pour l'enseignement et la formation. N'oubliez pas les prestataires et les stagiaires.
- Planifier sur douze mois. Un thème par mois, avec une échéance, permet un rythme régulier et un registre lisible. Prévoyez l'accueil des nouveaux arrivants dès leur premier mois.
- Faire accepter la charte. Une charte d'usage lue, acceptée et datée par chacun donne une preuve simple de la connaissance des règles.
- Évaluer la compréhension. Ajoutez des questions ou des mises en situation à chaque thème et conservez les résultats.
- Suivre et relancer. Consultez le taux de réalisation par service chaque mois et relancez les retardataires avant l'échéance.
- Présenter et ajuster. Portez les résultats en revue de direction, puis adaptez les thèmes suivants aux incidents et aux nouvelles menaces.
Pour les organisations africaines : des sites multiples et des preuves à tenir
En Afrique centrale comme ailleurs sur le continent, la certification ISO/IEC 27001 concerne souvent les banques, les opérateurs télécoms, les fintechs du paiement mobile, les prestataires informatiques et les entreprises qui servent des clients internationaux. Leurs équipes se répartissent fréquemment entre un siège et plusieurs agences, et une partie du travail passe par le téléphone mobile.
Une session en salle au siège laisse alors de côté les agences, et un fichier de présence papier se perd. Un programme accessible sur téléphone, en français, nourri d'exemples de fraudes locales et adossé à un registre centralisé répond mieux à l'exigence comme aux attentes de l'auditeur.
CyberZone Reflex : la sensibilisation et ses preuves, mois après mois
CyberZone Reflex est une solution de sensibilisation à 360° pour tous les membres de l'entreprise. Elle repose sur un programme annuel, un thème par mois, mis à jour en continu selon les tendances et les nouveautés de l'univers cyber. L'organisation peut aussi demander un programme conçu sur mesure pour son secteur, ses sites et ses incidents récents.
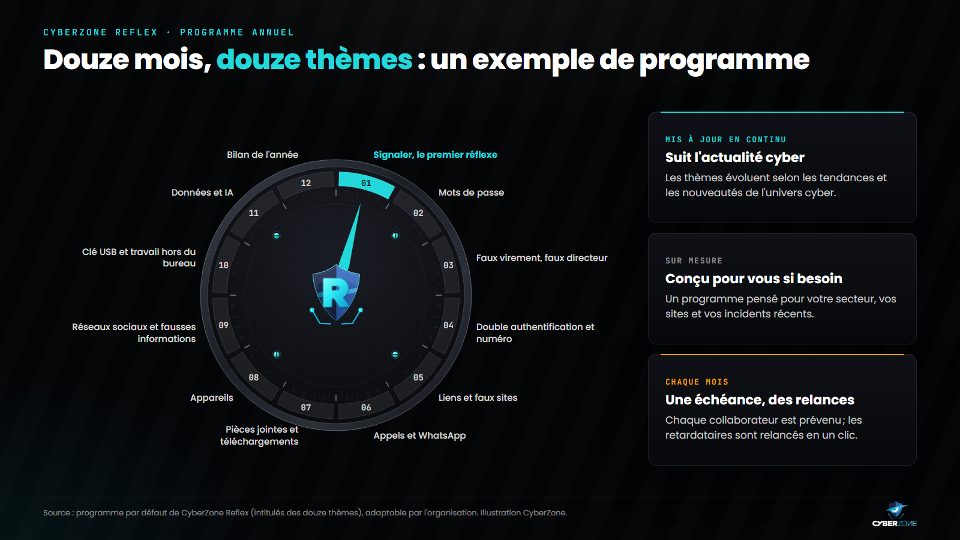
Un exemple de programme annuel Reflex : douze thèmes, adaptables par l'organisation.
Côté administrateur, Reflex assure le suivi de chaque collaborateur, le classement des départements et les relances en un clic. Côté preuves, il tient un registre nominatif sur 12 mois, fait accepter et dater la charte « le Rempart », et produit le rapport d'audit, le rapport de participation et l'attestation annuelle de chaque collaborateur qui a validé au moins 80 % de son programme.
Le tableau ci-dessous fait correspondre chaque preuve attendue par l'auditeur à l'élément de Reflex qui la fournit.
| Preuve attendue en audit | Ce que fournit Reflex |
|---|---|
| 1. Programme documenté | Programme annuel, un thème par mois, ou programme conçu sur mesure |
| 2. Registre de participation | Registre nominatif sur 12 mois, attestation annuelle par collaborateur |
| 3. Contenus | Les modules de chaque thème, mis à jour en continu |
| 4. Évaluations | Mises en situation des modules et quiz de validation de la charte « le Rempart » |
| 5. Mesure de l'efficacité | Suivi de chaque collaborateur, classement des départements, rapport de participation |
| 6. Mise à jour | Thèmes actualisés selon les tendances et nouveautés cyber, relances en un clic |
| 7. Engagement de la direction | Rapport d'audit et rapport de participation, prêts pour la revue de direction |
| 8. Charte acceptée | Charte « le Rempart » acceptée et datée par chaque collaborateur |
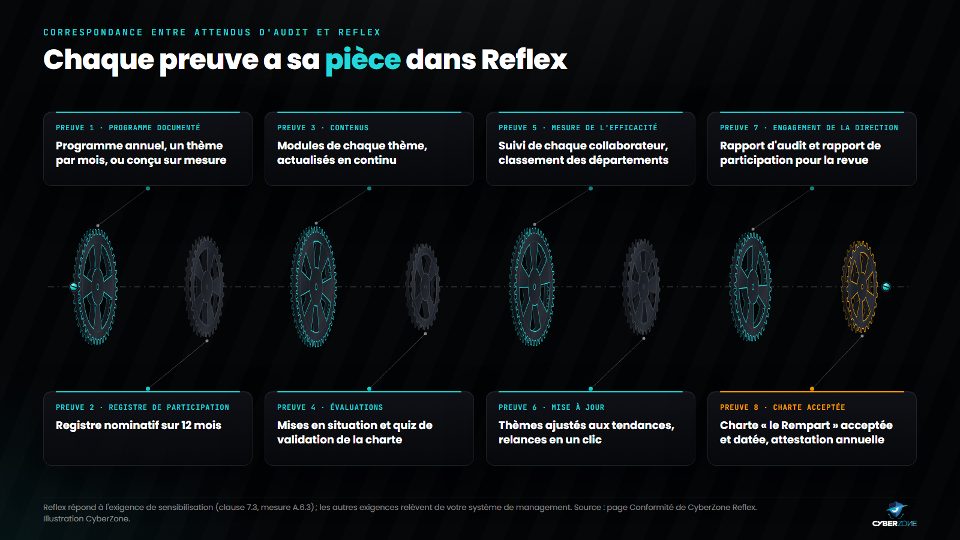
Chaque preuve attendue trouve sa pièce dans Reflex.
Une limite doit être claire. Reflex répond à l'exigence de sensibilisation de la norme, la clause 7.3 et la mesure A.6.3, et en fournit les preuves. Il ne rend pas une organisation conforme à ISO/IEC 27001 dans son ensemble : la certification porte sur tout le SMSI, et les autres exigences relèvent de votre système de management. L'engagement de la direction, en particulier, reste celui de votre direction ; Reflex lui donne les chiffres à examiner.
Le tarif est de 40 000 FCFA par collaborateur et par an (environ 67 USD), à partir de 10 collaborateurs. De 500 à 1 999 collaborateurs, il passe à 34 000 FCFA (environ 57 USD). Pour les personnes qui veulent aller plus loin à titre individuel, la certification CSDU, CyberZone Certified Secure Digital User (50 000 FCFA, soit 83 USD) couvre les bons usages numériques au quotidien.
Passer à l'action
Si votre audit approche, ou si vous voulez simplement que chaque collaborateur devienne un acteur de votre sécurité, trois portes d'entrée :
- Souscrire en ligne : www.cyberzone-sec.com/reflex (voir les prix et le simulateur).
- Vérifier la couverture des référentiels : la page Conformité de Reflex.
- Voir Reflex à l'œuvre : demander une démonstration, ou appeler le +237 672 000 509.
Toutes nos solutions et nos certifications sont présentées sur www.cyberzone-sec.com.
Sources (consultées le 13 novembre 2026)
- ISO/IEC, « Harmonized structure for MSS with guidance for use » (texte commun des normes de systèmes de management, ancienne Annexe SL), version approuvée le 30 juillet 2025
- ISO/IEC 27001:2022(F), troisième édition, aperçu public (sommaire, introduction, articles 1 à 4.1)
- IAF MD 26:2023, « Transition Requirements for ISO/IEC 27001:2022 », Issue 2, 15 février 2023
- INAB, NF38 « Transition Requirements for ISO/IEC 27001:2022 », Issue 02, mars 2023
- ISO/IEC 27002:2022(F), aperçu public (sommaire et intitulés des mesures)
- TCSA, « ISO 27001 Control 6.3 : Information security awareness, education and training » (consulté le 13 novembre 2026)
- ISMS.online, « ISO 27002:2022, Control 6.3 » (consulté le 13 novembre 2026)
- UpGuard, « ISO 27001 Control 6.3 » (consulté le 13 novembre 2026)
- High Table, « ISO 27001:2022 Annex A 6.3 Information Security Awareness, Education and Training », mis à jour le 7 novembre 2026
- Advisera, « ISO 27001 Annex A Control 6.3 » (consulté le 13 novembre 2026)
- CyberZone Reflex, page Conformité
Le texte intégral d'ISO/IEC 27001:2022 et d'ISO/IEC 27002:2022 est vendu par l'ISO et ses membres nationaux : seul le texte publié fait foi. Les exigences sont ici paraphrasées à partir du texte commun de l'ISO et des aperçus publics ; le contenu détaillé de la mesure 6.3 et les pratiques d'audit proviennent de guides publics. Les montants en USD sont convertis à 600 FCFA pour 1 dollar. Les illustrations ont été réalisées par CyberZone à partir des sources citées.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires