Vos collaborateurs, rempart ou point faible de votre cybersécurité
Selon le Verizon Data Breach Investigations Report 2025, environ 60 % des violations de données impliquent une action humaine : un clic, un appel décroché, un virement validé, un fichier mal adressé. Un collaborateur formé repère la manœuvre et la signale. Celui qui ne l'a jamais été la laisse passer sans le savoir. Chiffres vérifiés, deux affaires réelles et les gestes qui font de chaque employé une brique solide du mur de l'entreprise.
Une entreprise investit dans un pare-feu, un antivirus et des sauvegardes. Puis un comptable reçoit un courriel du « directeur général » qui demande un virement urgent et confidentiel. Le message ne contient ni pièce jointe piégée ni lien malveillant, et aucun filtre ne le bloque. À ce moment précis, la seule défense de l'entreprise est la personne qui le lit.
On compare souvent la sécurité d'une organisation à un mur de briques, et chaque collaborateur en est une. Celui qui sait reconnaître une manœuvre tient sa place et protège ses voisins. Celui qui n'a jamais été sensibilisé reste une brique fissurée. Le mur entier ne vaut alors pas plus que ce point-là, car l'attaquant cherche précisément l'endroit qui cède.
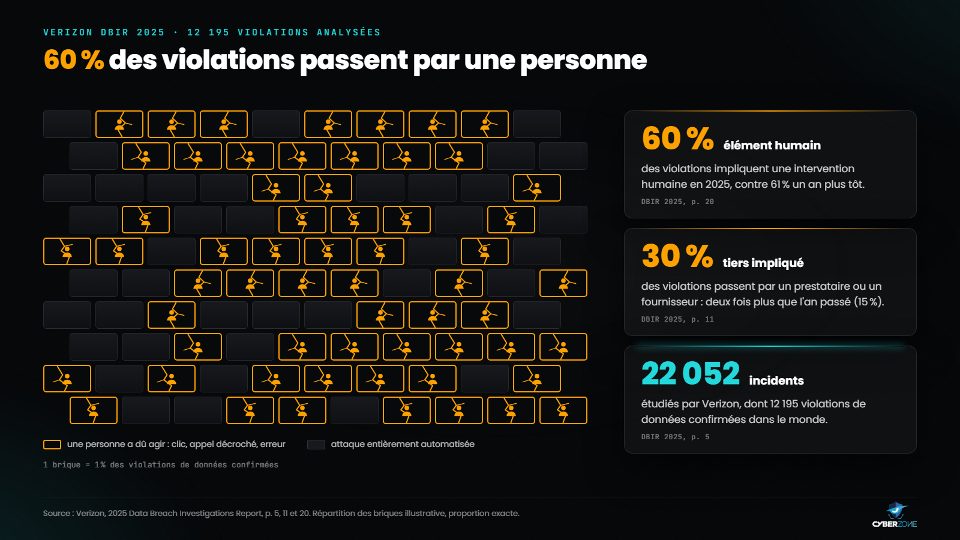
Six violations sur dix passent par une personne qui a cliqué, décroché, validé ou commis une erreur (Verizon DBIR 2025).
Le facteur humain en chiffres
Le Data Breach Investigations Report (DBIR) 2025 de Verizon repose sur l'analyse de 22 052 incidents de sécurité, dont 12 195 violations de données confirmées dans le monde. Il compte comme « humaine » toute violation où une personne a dû intervenir pour que l'attaque progresse : décrocher le téléphone, cliquer dans un courriel, visiter un site, commettre une erreur. Cette part atteint 60 % dans l'édition 2025, contre 61 % l'année précédente.
Le même rapport relève que la part des violations impliquant un tiers, c'est-à-dire un prestataire ou un fournisseur, a doublé en un an, de 15 % à 30 %. Les collaborateurs des partenaires font donc eux aussi partie du mur.
L'hameçonnage, première porte d'entrée
L'hameçonnage (phishing en anglais) consiste à se faire passer pour un interlocuteur de confiance afin d'obtenir un mot de passe, un paiement ou l'ouverture d'un fichier. L'Agence de l'Union européenne pour la cybersécurité (ENISA) a étudié 4 875 incidents survenus entre le 1er juillet 2024 et le 30 juin 2025. Dans son Threat Landscape 2025, l'hameçonnage, y compris par téléphone (vishing) et par publicité piégée, représente environ 60 % des intrusions initiales observées, loin devant l'exploitation de vulnérabilités (21,3 %).
L'ENISA rapporte aussi, d'après des sources qu'elle cite, que plus de 80 % des courriels d'hameçonnage repérés entre septembre 2024 et février 2025 utilisaient l'intelligence artificielle à un degré ou à un autre. Les fautes d'orthographe ne suffisent plus à repérer un faux message.
La fraude au virement coûte des milliards
La compromission de messagerie d'entreprise, appelée BEC (Business Email Compromise), regroupe les escroqueries où le fraudeur usurpe la messagerie d'un dirigeant, d'un fournisseur ou d'un avocat pour détourner un paiement. En 2025, le centre de plaintes du FBI (IC3) a enregistré 24 768 plaintes de ce type pour 3,05 milliards de dollars de pertes, soit environ 1 830 milliards de FCFA. C'est la deuxième fraude la plus coûteuse de son rapport, après la fraude à l'investissement. Les entreprises y déclarent aussi plus de 30 millions de dollars de pertes dans des fraudes de ce type assistées par l'IA.
Le DBIR, qui s'appuie sur les données 2024 du FBI, situe le montant médian extrait par victime autour de 50 000 dollars, près de 30 millions de FCFA, versés dans environ 88 % des cas par virement bancaire. Dans ce schéma, le système bancaire fonctionne normalement. C'est la décision d'une personne trompée qui déclenche le paiement.
| Indicateur | Valeur | Source |
|---|---|---|
| Violations impliquant une action humaine | ≈ 60 % (61 % un an plus tôt) | Verizon DBIR 2025, p. 20 |
| Violations impliquant un tiers | 30 % (contre 15 %) | Verizon DBIR 2025, p. 11 |
| Hameçonnage parmi les intrusions initiales observées | ≈ 60 % | ENISA Threat Landscape 2025, p. 7 |
| Pertes déclarées pour fraude au virement (BEC) en 2025 | 3,05 milliards USD pour 24 768 plaintes | FBI IC3 2025, p. 25 et 26 |
| Part de l'hameçonnage dans les cyberincidents détectés en Afrique | 34 % | INTERPOL 2025, p. 13, d'après des rapports de sécurité |
| Signalement d'un faux courriel après une formation récente | ≈ 21 % contre 5 % sans formation récente | Verizon DBIR 2025, p. 49 |
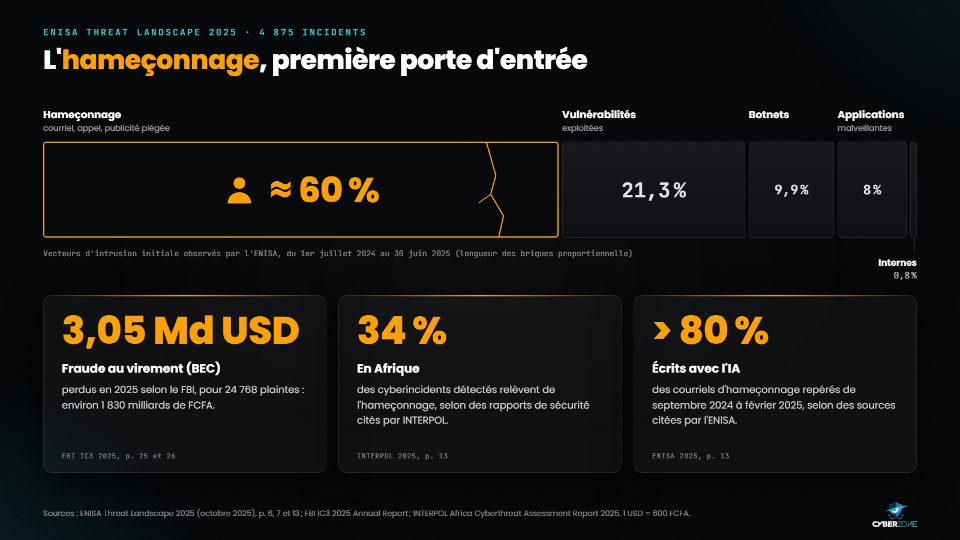
L'hameçonnage occupe à lui seul plus de la moitié de l'assise : c'est la brique la plus exposée du mur.
Cinq brèches qui passent par un collaborateur
Les attaquants ne forcent pas toujours le mur. Le plus souvent, ils demandent à quelqu'un de l'intérieur d'ouvrir la porte. Les rapports d'INTERPOL et de Verizon décrivent cinq scénarios qui reviennent sans cesse.
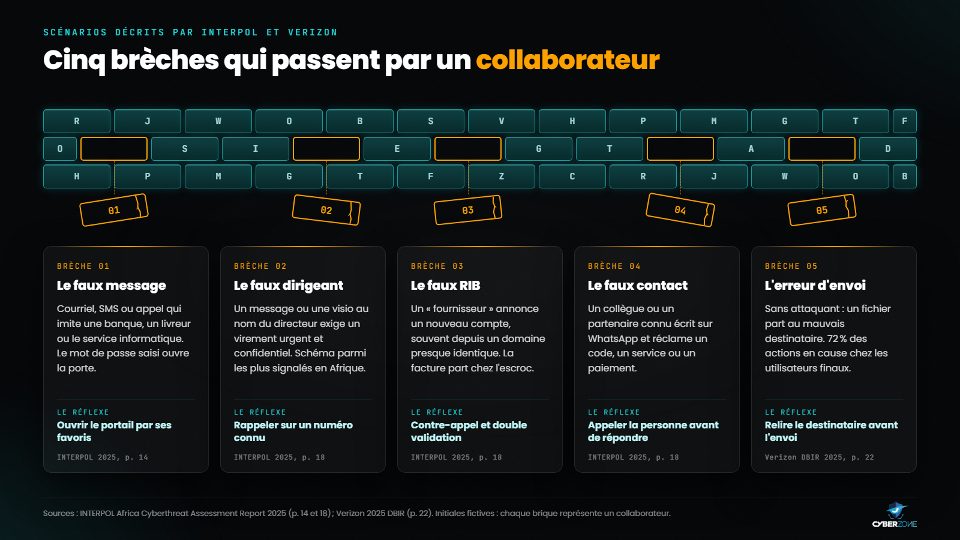
Cinq briques tombées, cinq scénarios, et pour chacun le réflexe qui referme la brèche.
- Le faux message. Une fausse alerte de banque, de livraison ou de messagerie renvoie vers une page qui imite un portail connu. Le collaborateur y saisit son mot de passe, et l'attaquant entre avec un compte légitime. INTERPOL note que ces campagnes deviennent plus ciblées et plus locales, et passent de plus en plus par SMS (smishing), par appel (vishing) et par les réseaux sociaux.
- Le faux dirigeant. C'est la fraude au président : un message, un appel ou une visioconférence au nom du directeur général réclame un virement urgent et confidentiel. INTERPOL la range parmi les schémas les plus signalés en Afrique.
- Le faux RIB. Un « fournisseur » annonce de nouvelles coordonnées bancaires, souvent depuis une adresse presque identique à la vraie. La facture suivante part vers le compte de l'escroc. INTERPOL cite cette fraude au changement de coordonnées bancaires, en particulier dans le secteur public, ainsi que l'usage de domaines sosies en Afrique de l'Ouest et en Afrique australe.
- Le faux contact. Un collègue ou un partenaire connu écrit sur WhatsApp, depuis un nouveau numéro ou un compte piraté, et demande un service, un code reçu par SMS ou un paiement. INTERPOL relève cette usurpation de contacts connus dans les fraudes visant les organisations africaines.
- L'erreur de bonne foi. Sans aucun attaquant, un fichier part au mauvais destinataire ou une base de données reste ouverte sur Internet. Dans le DBIR 2025, les erreurs non intentionnelles des internes sont environ deux fois plus fréquentes que les abus volontaires, et l'envoi au mauvais destinataire représente 72 % des actions en cause chez les utilisateurs finaux.
Ces scénarios exploitent l'urgence et la confiance accordée à la hiérarchie ou aux partenaires habituels. Un filtre antispam n'a aucune prise sur ces leviers. Un collaborateur averti, lui, peut prendre deux minutes pour vérifier.
Deux affaires qui montrent la brèche
Pathé, 2018 : 19,2 millions d'euros pour une acquisition imaginaire
En mars 2018, la directrice générale de la filiale néerlandaise du groupe Pathé reçoit des courriels qui semblent venir du siège parisien. Ils évoquent une acquisition confidentielle à Dubaï et demandent un premier versement de 826 521 euros, à rembourser en fin de mois. Après avoir consulté le directeur financier, elle autorise le paiement. Trois autres virements suivent. Au 27 mars, le total atteint 19,2 millions d'euros, environ 12,6 milliards de FCFA, selon Infosecurity Magazine qui reprend DutchNews.nl. Les deux dirigeants sont licenciés, et le directeur financier conteste ensuite son licenciement devant le tribunal d'Amsterdam.
Le scénario ne demandait aucune compétence technique. Il reposait sur l'autorité du siège, le secret et l'urgence. C'est exactement le type de demande qu'un rappel sur un numéro déjà connu permet de démasquer avant le premier virement.
Arup, 2024 : une visioconférence entièrement truquée
Début 2024, un employé du service financier du bureau de Hong Kong du groupe d'ingénierie britannique Arup reçoit un courriel qui semble venir du bureau britannique et réclame une transaction secrète. Il soupçonne d'abord un hameçonnage. Il est ensuite invité à une visioconférence où il reconnaît le directeur financier et d'autres collègues. Selon la police de Hong Kong, tous étaient des hypertrucages (deepfakes), c'est-à-dire des visages et des voix recréés par intelligence artificielle. Rassuré, il effectue 15 virements pour un total de 200 millions de dollars de Hong Kong, environ 25,6 millions de dollars américains (près de 15 milliards de FCFA), selon CNN. Arup a confirmé l'usage de fausses voix et de fausses images.
Le premier réflexe de l'employé était le bon : il a douté. Il lui manquait une règle simple qui impose de vérifier par un autre canal, quelle que soit la crédibilité de l'interlocuteur. Avec l'hypertrucage, voir et entendre son dirigeant ne prouve plus son identité. Le contre-appel sur un numéro connu reste la parade.
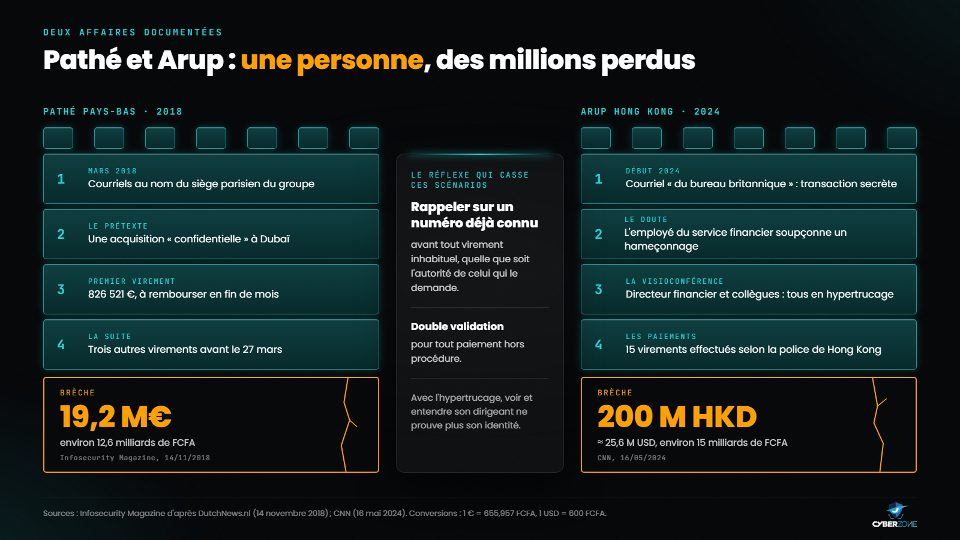
Deux tours tombées par la même brique : une personne convaincue d'agir vite et en secret.
En Afrique, l'humain reste la première cible
L'Africa Cyberthreat Assessment Report 2025 d'INTERPOL, publié en juin 2025, s'appuie sur les réponses des services de police africains et sur les données de partenaires privés. Ses constats rejoignent ceux de Verizon et de l'ENISA, avec des traits propres au continent.
- Les escroqueries en ligne, en particulier l'hameçonnage, sont les cybercrimes les plus signalés par les pays membres africains. Selon des rapports de sécurité cités par INTERPOL, l'hameçonnage représente 34 % des cyberincidents détectés en Afrique.
- La cybercriminalité dépasse 30 % de l'ensemble des crimes signalés en Afrique de l'Ouest et en Afrique de l'Est.
- Les pertes financières liées aux cyberincidents sur le continent sont estimées à plus de 3 milliards de dollars entre 2019 et 2025, soit plus de 1 800 milliards de FCFA. La finance, la santé, l'énergie et les administrations figurent parmi les secteurs les plus touchés.
- Pour la fraude au virement, le secteur financier a été le plus visé en 2024, mais aucun secteur n'est épargné : import-export, pétrole et gaz, pharmacie, transport, commerce en ligne, administrations.
- INTERPOL écrit que les réseaux criminels, nationaux comme internationaux, exploitent d'abord les vulnérabilités humaines et utilisent de plus en plus l'IA pour adapter leurs messages aux langues et aux cultures locales.
Le rapport rappelle aussi qu'une part estimée à 35 % seulement des cybercrimes est officiellement déclarée. Les chiffres connus sont donc un plancher. Le Cameroun y apparaît dans la partie consacrée aux rançongiciels, avec une attaque qui a perturbé la gestion de l'électricité chez ENEO.
Pour une entreprise de Douala, d'Abidjan, de Casablanca ou de Kinshasa, la conséquence pratique est la même qu'ailleurs. Le collaborateur qui reçoit le message est souvent la dernière barrière avant le virement ou la fuite de données.
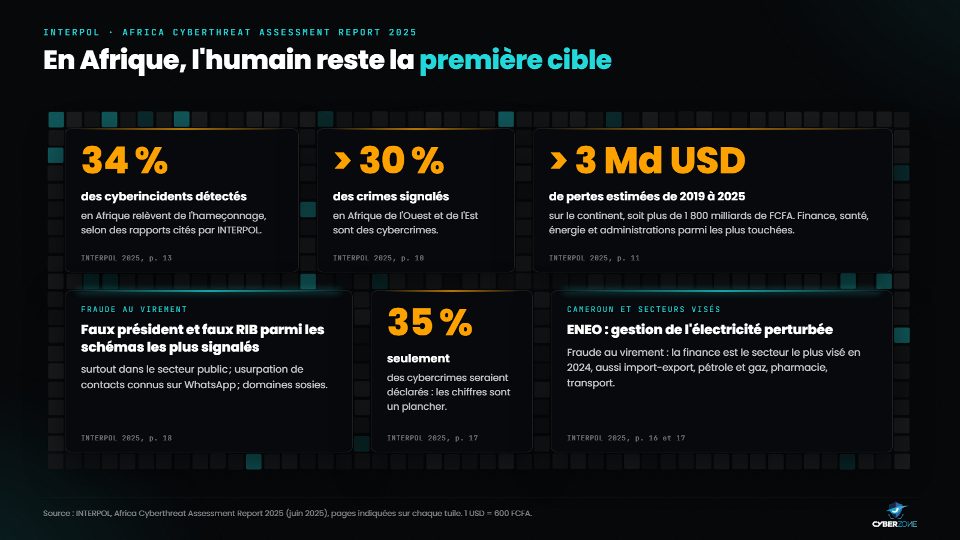
Ce que les polices africaines remontent à INTERPOL : l'attaque commence presque toujours par une personne.
Ce que la sensibilisation change vraiment
Former le personnel ne rend personne infaillible. Les données disponibles permettent de savoir ce que l'on peut en attendre, et ce qu'il ne faut pas lui demander.
Le signalement, gain le plus net
Verizon a analysé les campagnes de simulation d'hameçonnage de plus de 7 000 organisations. Les employés qui avaient suivi une formation dans les 30 jours précédents signalaient le faux courriel dans environ 21 % des cas, contre 5 % pour les autres, soit quatre fois plus. L'effet sur le taux de clic est beaucoup plus modeste, et une petite minorité continue de cliquer malgré tout : environ 1,5 % des employés dans l'organisation médiane.
Cette nuance compte. Un signalement rapide permet à l'équipe informatique de retirer le message de toutes les boîtes, de bloquer le lien et de retrouver les collègues qui ont cliqué. Un seul collaborateur vigilant protège ainsi tout son service. C'est la logique du rempart, où une brique solide soutient celles qui l'entourent. Verizon recommande d'ailleurs d'encourager le signalement et de l'automatiser autant que possible, plutôt que d'espérer zéro clic.
Une baisse mesurée sur douze mois
L'éditeur KnowBe4, qui vend des solutions de sensibilisation, publie chaque année un indicateur tiré de 67,7 millions de simulations menées auprès de 14,5 millions d'utilisateurs dans 62 400 organisations. Dans son rapport 2025, 33,1 % des employés tombaient dans le piège avant toute formation. Ce taux baissait de 40 % après trois mois de formation et tombait à 4,1 % après douze mois. Ce chiffre vient d'un acteur du marché et porte sur ses propres clients. Il donne un ordre de grandeur, sans valeur de garantie.
Ce qui fait la différence
Les deux sources montrent que l'effet vient de la répétition. Les deux mesures portent sur des programmes suivis dans la durée, avec des rappels réguliers et des exercices, et non sur une session unique. Une formation récente fait mieux qu'une formation ancienne, et un collaborateur qui sait comment signaler le fait plus souvent.
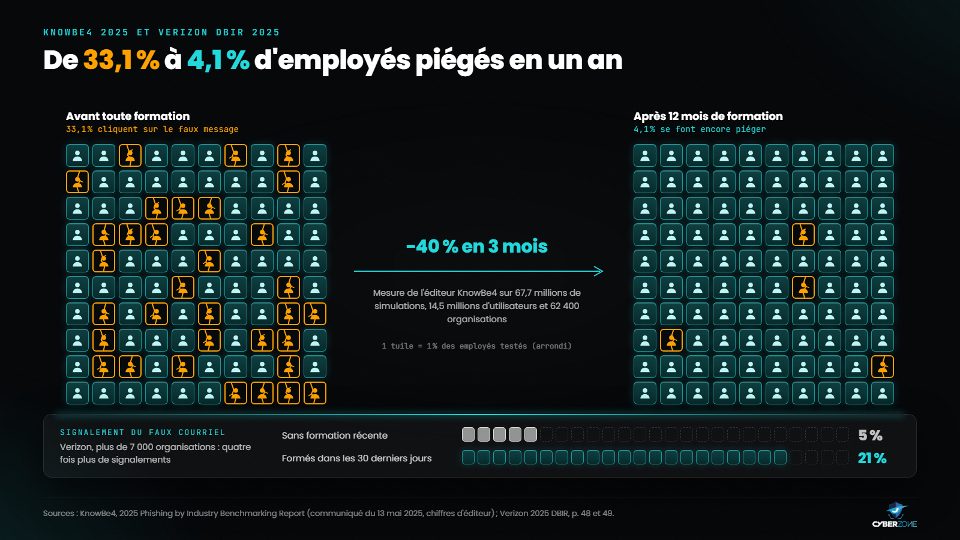
Avant, après : la mosaïque humaine se consolide avec la formation, et les signalements sont multipliés par quatre.
Rempart ou point faible : deux collaborateurs face au même message
La différence entre une brique solide et une brique fissurée tient souvent à quelques secondes de vérification. Le tableau ci-dessous compare deux réactions possibles aux situations les plus courantes.
| Situation | Collaborateur non sensibilisé | Collaborateur sensibilisé |
|---|---|---|
| Courriel du « directeur général » qui demande un virement urgent et confidentiel | Exécute pour ne pas retarder la direction | Rappelle le directeur sur un numéro connu et applique la double validation |
| Un fournisseur annonce un nouveau RIB | Met à jour la fiche fournisseur | Confirme par téléphone avec le contact habituel avant tout paiement |
| Lien « mot de passe expiré » reçu par courriel ou SMS | Saisit ses identifiants sur la page proposée | Ouvre le portail depuis ses favoris et signale le message |
| Un collègue demande sur WhatsApp le code reçu par SMS | Transmet le code | Refuse, appelle le collègue et prévient le service informatique |
| Fichier client à envoyer par courriel | Valide l'adresse proposée automatiquement | Relit le destinataire avant d'envoyer |
| A cliqué sur un lien douteux | Se tait par peur d'être sanctionné | Signale tout de suite pour limiter les dégâts |
Ces bons gestes ne s'improvisent pas sous la pression d'un faux dirigeant. Ils s'apprennent et, à force de répétition, deviennent automatiques.
Huit réflexes à installer chez chaque collaborateur
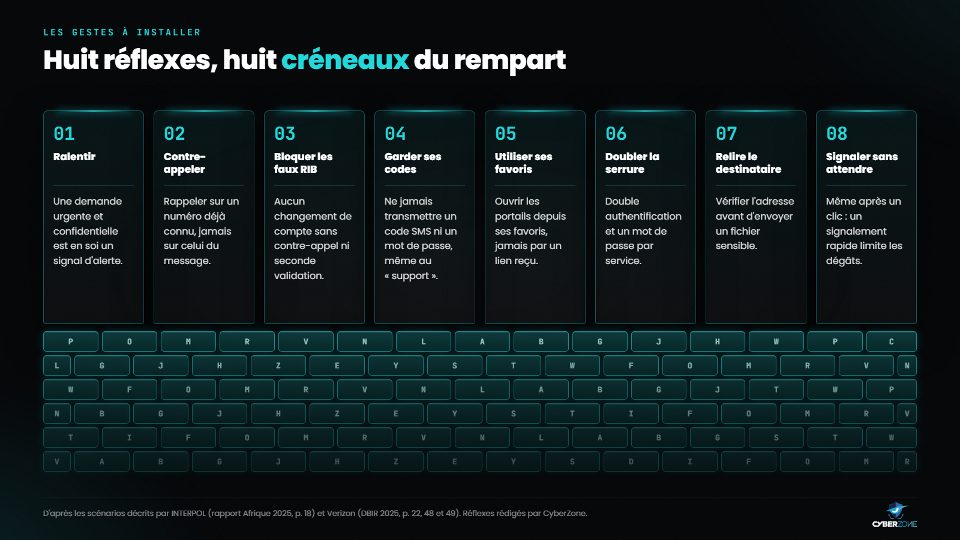
Huit créneaux, huit réflexes : chacun tient une partie du rempart.
- Ralentir devant l'urgence. Une demande pressante, confidentielle ou inhabituelle est en soi un signal d'alerte.
- Vérifier par un autre canal. Rappeler l'interlocuteur sur un numéro déjà connu, jamais sur celui indiqué dans le message.
- Refuser tout changement de RIB non confirmé. Aucune modification de coordonnées bancaires sans contre-appel au contact habituel et validation par une seconde personne.
- Garder ses codes pour soi. Ne jamais transmettre un code reçu par SMS ni un mot de passe, même à un collègue ou au « support informatique ».
- Ouvrir les portails depuis ses favoris, jamais à partir d'un lien reçu par courriel, SMS ou messagerie.
- Activer la double authentification sur la messagerie et les comptes sensibles, et utiliser un mot de passe différent pour chaque service.
- Relire le destinataire avant d'envoyer un fichier sensible, et protéger les pièces jointes confidentielles.
- Signaler sans attendre, même après avoir cliqué. Un signalement rapide limite les dégâts, et personne ne doit craindre d'être puni pour l'avoir fait.
Ce que la direction doit mettre en place
Les réflexes individuels tiennent mieux quand l'organisation les soutient. Plusieurs décisions relèvent directement de la direction.
- Une procédure écrite pour les paiements : double validation au-delà d'un seuil, contre-appel obligatoire pour tout nouveau RIB, et aucune exception au motif que la demande vient du directeur.
- Un canal de signalement simple, connu de tous, avec une réponse rapide du service informatique.
- Une culture qui valorise le signalement : on remercie celui qui signale, on n'humilie pas celui qui s'est trompé.
- Des dirigeants exemplaires : la fraude au président usurpe leur identité, ils doivent connaître ce scénario mieux que personne et suivre le même programme que leurs équipes.
- Les nouveaux arrivants dès le premier jour, ainsi que les stagiaires et les prestataires qui disposent d'un compte.
- Des preuves conservées : qui a été sensibilisé, quand et sur quel thème. Plusieurs référentiels de sécurité et plusieurs régulateurs, en Afrique comme ailleurs, demandent de sensibiliser le personnel et d'en garder la trace.
CyberZone Reflex : un rempart qui se construit mois après mois
CyberZone Reflex est une solution de sensibilisation à 360° destinée à tous les membres de l'entreprise, de l'accueil à la direction générale. Elle organise sur l'année tout ce qui précède, avec un suivi précis.
- Un programme annuel, un thème par mois, par exemple signaler un message suspect, les mots de passe, le faux virement, le mobile money ou les réseaux sociaux. Le programme est mis à jour en continu selon les tendances et les nouveautés de l'univers cyber.
- Un programme conçu sur mesure si votre secteur, votre organisation ou vos incidents récents le demandent.
- Le suivi de chaque collaborateur, le classement des départements et les relances en un clic.
- Un registre nominatif sur 12 mois et la charte « le Rempart », acceptée et datée par chaque collaborateur.
- Le rapport d'audit, le rapport de participation et l'attestation annuelle.
Reflex aide l'organisation à répondre à l'exigence de sensibilisation que posent de nombreux référentiels et à en conserver les preuves. Il ne rend pas, à lui seul, une organisation conforme : la conformité couvre bien d'autres mesures techniques et organisationnelles.
Tarif : 40 000 FCFA par collaborateur et par an, ramenés à 34 000 FCFA de 500 à 1 999 collaborateurs, à partir de 10 collaborateurs. Pour une équipe de 50 personnes, l'abonnement annuel revient à 2 000 000 FCFA.
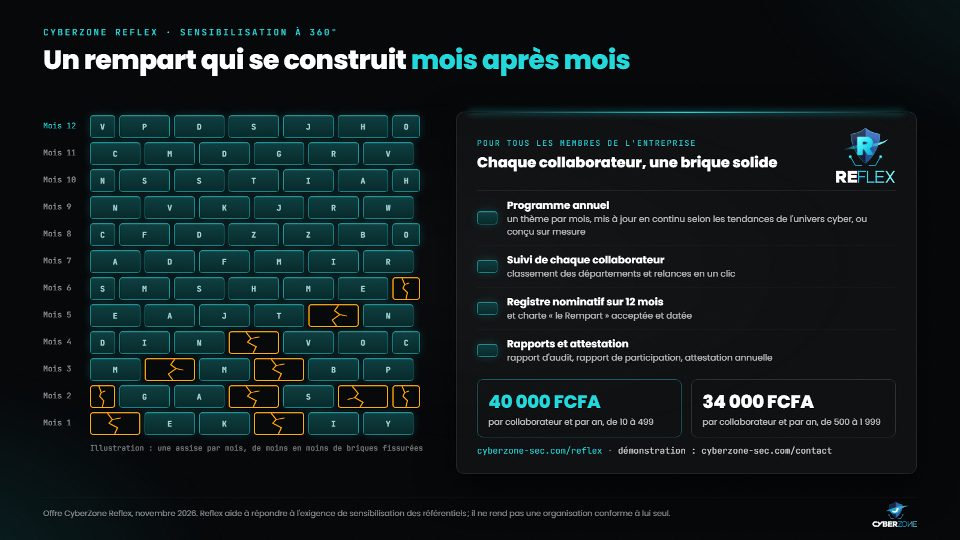
Une assise par mois : avec Reflex, chaque collaborateur devient une brique solide du rempart.
Les collaborateurs qui veulent aller plus loin peuvent prolonger la démarche avec la certification CSDU (CyberZone Certified Secure Digital User, 50 000 FCFA), consacrée aux bons usages du numérique au quotidien.
Passez à l'action
- Souscrire à Reflex : www.cyberzone-sec.com/reflex (tarifs détaillés : www.cyberzone-sec.com/reflex#prix)
- Reflex et la conformité : www.cyberzone-sec.com/reflex/conformite
- Demander une démonstration : www.cyberzone-sec.com/contact?profil=reflex
Toutes nos formations et nos certifications sur www.cyberzone-sec.com ou au +237 672 000 509.
Sources (consultées le 13 novembre 2026)
- Verizon, 2025 Data Breach Investigations Report, avril 2025
- ENISA, Threat Landscape 2025, octobre 2025
- FBI, Internet Crime Complaint Center, 2025 IC3 Annual Report, avril 2026
- INTERPOL, Africa Cyberthreat Assessment Report 2025, juin 2025
- KnowBe4, communiqué sur le 2025 Phishing by Industry Benchmarking Report, 13 mai 2025
- Infosecurity Magazine, « Dutch Film Boss Sacked After €19m BEC Loss », 14 novembre 2018
- CNN, « British engineering giant Arup revealed as $25 million deepfake scam victim », 16 mai 2024 (reprise)
Les pages citées renvoient aux rapports originaux. Les montants en FCFA sont convertis à 655,957 FCFA pour 1 euro et 600 FCFA pour 1 dollar. Le chiffre de KnowBe4 provient d'un éditeur de solutions de sensibilisation. Les illustrations ont été réalisées par CyberZone à partir des sources citées ; les initiales et la répartition des briques sont illustratives.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires