Frigos de supermarchés piratés en France : ce que l'attaque de la chaîne du froid apprend à l'Afrique
Dans la nuit du 11 au 12 octobre 2026, des pirates ont pris la main à distance sur les régulateurs de froid de centaines de supermarchés français et ont déclenché un dégivrage forcé. Au matin, des vitrines affichaient +50 °C et des rayons entiers de produits frais et surgelés partaient à la benne. Trois semaines plus tard, le même scénario frappait sept pays européens et trois sites de l'Établissement français du sang. Voici ce qui est établi, ce qui reste à confirmer, et ce que cette affaire apprend aux distributeurs, aux prestataires de froid et aux DSI d'Afrique francophone.
Cet article s'appuie sur l'alerte du CERT-FR, l'audition du directeur général de l'ANSSI devant le Sénat, les dépêches AFP, Reuters et AP, et la presse spécialisée. Chaque chiffre est daté et attribué, parce que les bilans ont évolué d'heure en heure et qu'aucun total consolidé n'a été publié au 10 novembre 2026.
Le récit : une nuit de dimanche à lundi
Le dimanche 11 octobre au soir, les magasins ferment comme d'habitude. Dans les heures qui suivent, les superviseurs de froid de plusieurs enseignes reçoivent des ordres qu'aucun frigoriste n'a donnés : déclenchement du dégivrage, modification des consignes de température, et, selon les éléments rapportés par le parquet de Paris, désactivation des alertes des capteurs. Le dégivrage est une fonction normale : quelques minutes de chauffe de l'évaporateur pour faire fondre le givre. Lancé en continu, il transforme un congélateur en étuve.
Selon Reuters, les réfrigérateurs ont été portés à 50 °C pendant six heures. Silicon UK rapporte que certains groupes froids ont dépassé 80 °C, avec des départs de feu dans quelques magasins. Un Intermarché de Mur-de-Bretagne, cité par IT-Connect, résume la situation : « Nous avons dû jeter l'intégralité de nos produits frais (boucherie incluse) ».
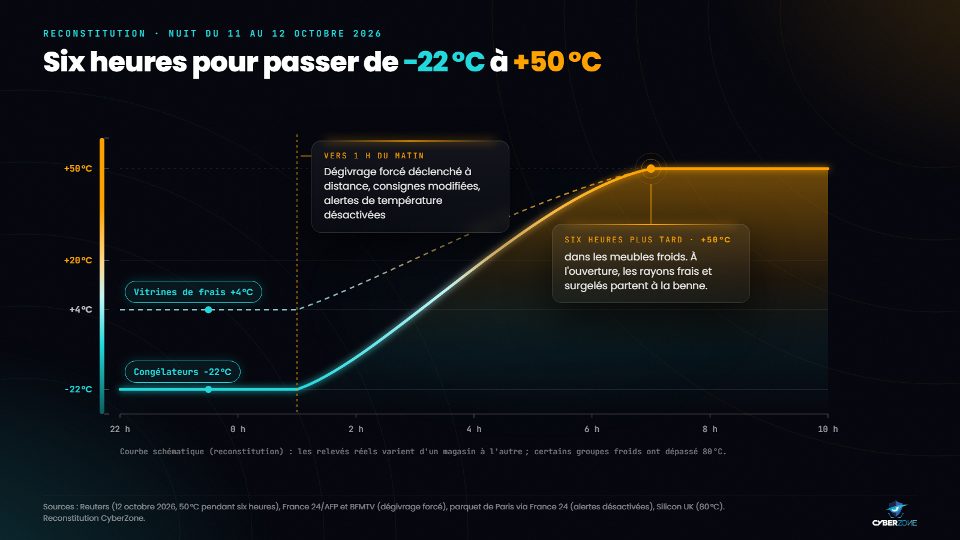
Reconstitution schématique de la nuit : de −22 °C à +50 °C en six heures, après un dégivrage forcé déclenché à distance.
Dès le lundi 12 octobre, Dominique Schelcher, PDG de Coopérative U, écrit sur X : « S'attaquer à des équipements essentiels à la conservation des produits frais et à l'approvisionnement alimentaire des Français est d'une extrême gravité et est inédit. C'est inacceptable. » Le Premier ministre Sébastien Lecornu demande à l'ANSSI de se saisir du dossier. La section cybercriminalité du parquet de Paris ouvre une enquête d'initiative, « dans le cadre de sa compétence nationale », et la confie à l'Office anticybercriminalité (OFAC) pour « recenser les victimes et établir le lien avec les dégâts rapportés par celles-ci ».
Les enseignes touchées et l'ampleur des pertes
Les chiffres ont été communiqués par les enseignes elles-mêmes, au fil des heures. Le tableau ci-dessous reprend les derniers bilans publics, avec leur source.
| Enseigne | Magasins touchés | Source et date |
|---|---|---|
| Intermarché et Netto | au moins 300 | Enseigne, via AFP et AP, 13 octobre (150 à 200 annoncés le 12) |
| Coopérative U | 80 sur 2 000 | Dominique Schelcher, via AP, 13 octobre |
| Carrefour | 80 supermarchés | France 24, 12 octobre (dont des Carrefour Market) |
| Monoprix | une trentaine | France 24, 12 octobre |
| E.Leclerc | « plusieurs magasins » | France 24, 12 octobre : attaque chez un fournisseur de matériel frigorifique |
| Total national | environ 700 sur 10 000 | Roland Lescure, ministre de l'Économie, devant le Parlement le 13 octobre |
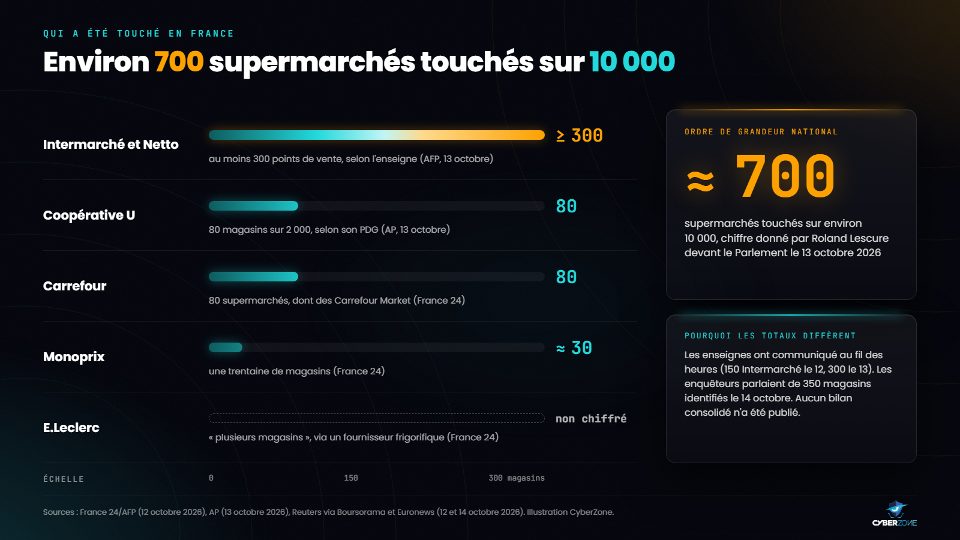
Les bilans par enseigne et l'ordre de grandeur national donné par le gouvernement le 13 octobre 2026.
Les totaux ne se recoupent pas, et c'est normal : les enquêteurs parlaient de 350 magasins identifiés le 14 octobre (Reuters), Al Jazeera de plus de 500, le ministre de 700. La somme des chiffres d'enseignes reste inférieure à 700 parce que plusieurs groupements n'ont rien publié. Retenez l'ordre de grandeur : plusieurs centaines de points de vente, soit une part notable des 10 000 supermarchés français, en une seule nuit.
Côté pertes, aucun bilan officiel n'existe. Les distributeurs ont parlé de « millions d'euros » (Al Jazeera). Thierry Cotillard, président du Groupement Les Mousquetaires, a évoqué sur BFMTV « des dizaines de millions d'euros à l'échelle nationale en une seule journée » ; 10 millions d'euros représentent environ 6,6 milliards de FCFA. Sud Radio cite des magasins ayant jeté pour 100 000 € de marchandises (environ 65,6 millions de FCFA) et des hypermarchés jusqu'à 200 000 € (environ 131 millions de FCFA). Intermarché a prévenu que les contrats d'assurance ne couvrent pas toujours ce type d'incident en magasin. Ces montants sont des estimations d'acteurs, pas des constats d'enquête.
Comment les pirates ont fait monter la température
Une fonction normale détournée, sans logiciel malveillant
Les systèmes visés ne sont pas les caisses ni les serveurs des enseignes. Ce sont les contrôleurs et superviseurs de froid : des boîtiers industriels qui tiennent la consigne de chaque meuble, pilotent le dégivrage et remontent les températures. Le CERT-FR en a nommé quatre familles : Danfoss AK-SC et AK-SM, Copeland XWEB et Dixell XWEB. Ces équipements embarquent une interface web pour que le frigoriste puisse intervenir à distance. Une fois connecté à cette interface, un attaquant dispose des mêmes réglages que le technicien.
Il n'y a donc pas eu de rançongiciel ni de code malveillant : IT-Connect parle d'une fonction de dégivrage détournée et d'une mauvaise configuration exploitée pour du sabotage. Aucune rançon n'a été demandée et personne n'a revendiqué l'attaque, ce qui a surpris les enquêteurs (Reuters via Euronews).
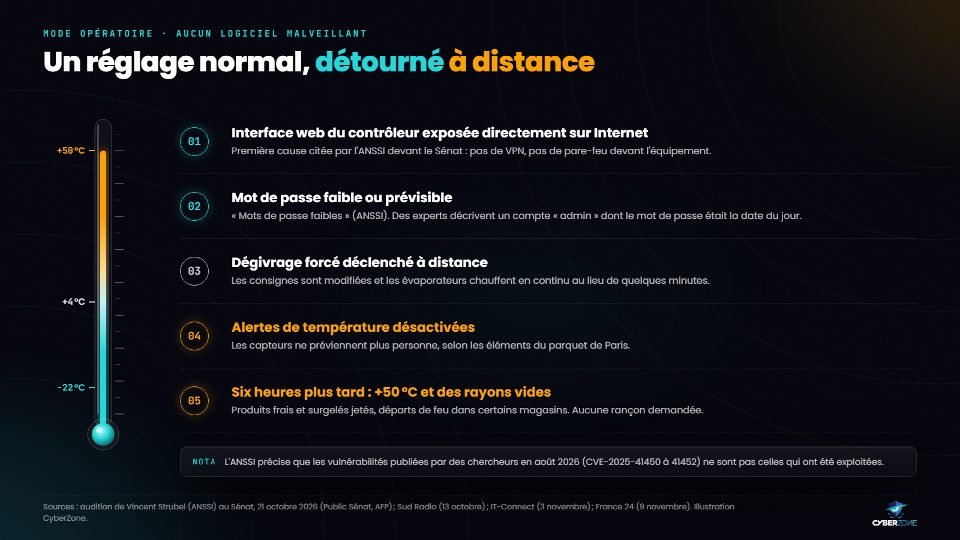
Les cinq étapes du mode opératoire, de l'interface exposée au rayon vide. Aucun logiciel malveillant n'a été nécessaire.
Ce que dit l'ANSSI
Le 21 octobre, Vincent Strubel, directeur général de l'ANSSI, est entendu par la commission des affaires étrangères et de la défense du Sénat. Son diagnostic tient en une phrase : des « défauts de sécurisation élémentaire, à commencer par l'exposition directe sur Internet d'équipements frigorifiques », aggravés par « des mots de passe faibles ». Il rappelle que le guide de l'ANSSI sur les systèmes industriels, publié depuis 2014, commence par cette recommandation : ne pas exposer ces systèmes directement sur Internet. Et il reconnaît les limites de l'agence : « L'Anssi n'a pas aujourd'hui de quoi contraindre des supermarchés dans le déploiement des frigos ».
Des experts ont été plus précis sur la nature des mots de passe. Clément Domingo, hacker éthique connu sous le nom de SaxX, déclarait sur Sud Radio dès le 13 octobre : « Le nom d'utilisateur était Admin et le mot de passe qui changeait tous les jours… était la date du jour. » Et d'ajouter : « C'était d'une facilité déconcertante ! » Cette description n'a pas été confirmée officiellement, mais elle rejoint les travaux publiés par les chercheurs en août.
Les failles publiées en août : une fausse piste ?
Le 9 août 2026, l'équipe Team82 de Claroty avait publié trois vulnérabilités du superviseur Danfoss AK-SM 800A : un contournement d'authentification reposant sur un mot de passe quotidien calculé à partir de la date de l'appareil (CVE-2025-41450, score CVSS 8,2), une injection de commande menant à une exécution de code (CVE-2025-41451, 7,6) et un déni de service (CVE-2025-41452, 5,4). Danfoss les avait corrigées dans la version R4.3.1. Les chercheurs avaient compté 2 765 appareils exposés sur Internet avec le moteur Censys.
Beaucoup ont vu dans ces failles la clé de l'attaque. L'ANSSI a tranché : « ce ne sont pas ces vulnérabilités-là qui ont été exploitées ». Autrement dit, il n'a même pas fallu de faille logicielle. Danfoss a indiqué à l'AFP que la majorité des unités touchées étaient des produits anciens, en fin de vie, qui ne reçoivent plus de mises à jour de sécurité, et que l'entreprise conseillait depuis longtemps de les faire fonctionner derrière un pare-feu. Copeland a confirmé une vulnérabilité sur une génération de contrôleurs arrêtée. Le 14 octobre, Reuters comptait encore au moins 4 500 interfaces Danfoss visibles sur le moteur Shodan.
L'onde de choc : du CERT-FR à l'Europe
L'alerte CERT-FR et la seconde nuit
Le CERT-FR, centre d'alerte de l'ANSSI, publie dès le 12 octobre l'alerte CERTFR-2026-ALE-012. Elle constate de « nombreuses compromissions » et donne la marche à suivre : retirer toute exposition Internet des contrôleurs, vérifier la configuration et surtout les programmes de dégivrage, ne rétablir l'accès du prestataire qu'à travers un VPN, mettre à jour les micrologiciels, activer le niveau de sécurité « Strict » chez Danfoss et changer les mots de passe par défaut. Un détail concret : l'alerte invite à vérifier le contrat d'assurance avant de couper la remontée de données vers le frigoriste, car certains contrats l'exigent.
Le 13 octobre, l'alerte est étendue aux superviseurs Copeland et Dixell. Sud Radio rapporte une seconde nuit d'attaques, du 12 au 13 octobre, visant des systèmes Dixell, avec des congélateurs réglés à 150 °C au lieu de −22 °C. Le 16 octobre, le CERT-FR met à jour ses recommandations et prévient : un retour aux réglages d'usine ne suffit pas, l'appareil reste vulnérable tant qu'il est exposé.
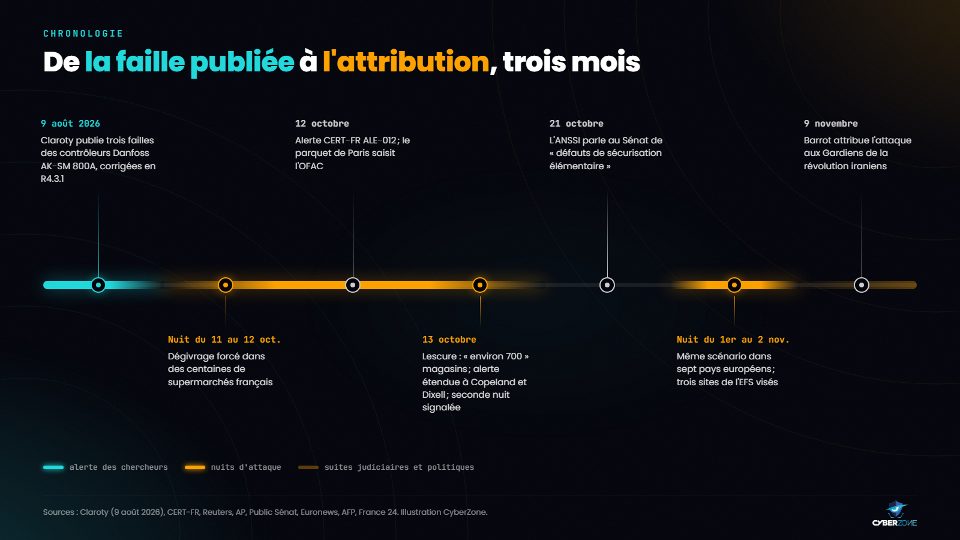
Trois mois d'affaire, de la publication des failles à l'attribution politique du 9 novembre 2026.
La nuit du 1er au 2 novembre : sept pays
Trois semaines plus tard, le scénario se répète hors de France. Dans la nuit du 1er au 2 novembre, des magasins de Belgique, de Suède, des Pays-Bas, d'Estonie, du Luxembourg, de Finlande et d'Irlande voient leurs meubles froids basculer en dégivrage. En Belgique, Le Soir, cité par Euronews, compte environ 40 Delhaize Proxy, 15 Carrefour Shop & Go, 15 Intermarché et 5 stations Spar, soit au moins 76 points de vente selon IT-Connect. L'Irlande recense 13 SuperValu, les Pays-Bas au moins 17 entreprises selon Danfoss, la Suède plusieurs ICA et 7 Coop. Certains réfrigérateurs auraient été réglés à 70 °C, pour plusieurs centaines de milliers d'euros de denrées détruites.
Stephan Moelans, directeur de l'installateur belge Sabcobel, confirme le même mécanisme qu'en France : une vingtaine d'unités touchées sur les centaines qu'il gère. Sa conclusion vaut pour tout frigoriste : « La solution la plus simple est de gérer les réfrigérateurs via une connexion internet sécurisée. » Le parquet fédéral belge a ouvert une enquête et la Commission européenne a réuni une cellule de crise avec l'ENISA et Europol (CNBC).
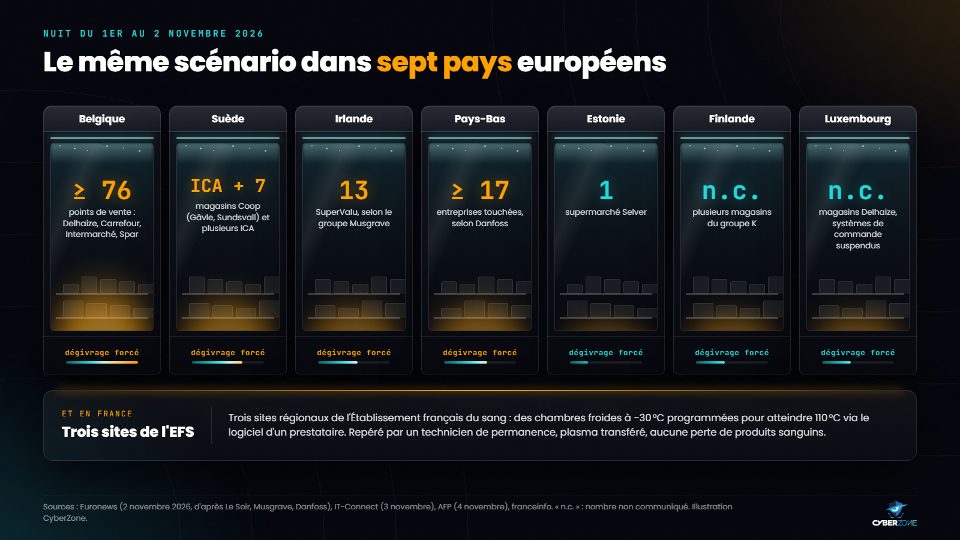
La nuit du 1er au 2 novembre 2026 : sept pays européens, et trois sites de l'Établissement français du sang.
L'Établissement français du sang
La même nuit, trois sites régionaux de l'Établissement français du sang (EFS) subissent une attaque via le logiciel d'un prestataire frigorifique. Des chambres froides qui conservent du plasma et des échantillons à −30 °C sont programmées pour atteindre 110 °C, selon Le Canard enchaîné cité par l'AFP. Un technicien de permanence repère la hausse, les alarmes fonctionnent, le plasma est transféré. L'EFS affirme qu'« aucun impact sanitaire n'a été identifié et aucune perte de produits sanguins n'est à déclarer ». Son président, Frédéric Pacoud, résume la nature de la menace sur France 2 : « Ce n'est pas du vol de données, ce n'est pas la compromission d'un système d'information », c'est « viser quelque chose de très physique ».
La différence avec les supermarchés tient à une chose : une alarme indépendante et quelqu'un pour y répondre à 2 h du matin. Retenez ce point, il revient dans les réflexes plus bas.
Ce que l'on sait, ce qui reste à confirmer
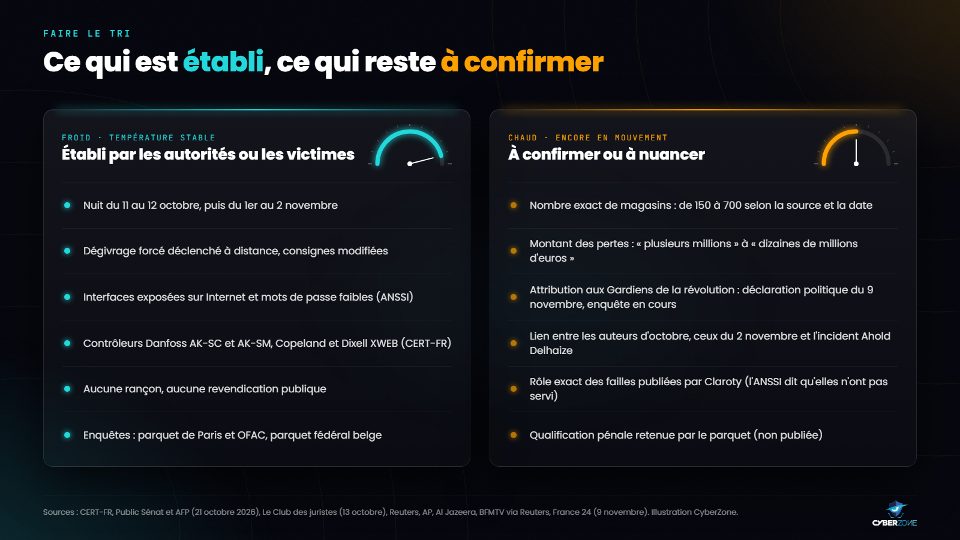
Froid et stable : ce qui est établi. Chaud et mouvant : ce qui reste à confirmer au 10 novembre 2026.
Établi. Les dates des deux nuits, le mécanisme (dégivrage forcé et consignes modifiées via des interfaces web), les causes retenues par l'ANSSI (exposition directe sur Internet, mots de passe faibles), les quatre familles de contrôleurs nommées par le CERT-FR, l'absence de rançon et de revendication, l'ouverture d'enquêtes à Paris et à Bruxelles.
À confirmer ou à nuancer. Le nombre exact de magasins, qui va de 150 à 700 selon la source et la date. Le montant des pertes, entre « plusieurs millions » et « dizaines de millions d'euros ». Le lien entre les auteurs d'octobre, ceux du 2 novembre et l'incident informatique distinct d'Ahold Delhaize aux Pays-Bas, pour lequel le centre national de cybersécurité néerlandais n'a établi aucun lien. La qualification pénale précise retenue par le parquet, qui n'a pas été publiée.
L'attribution à l'Iran
Le 9 novembre, en marge de la réunion des ministres des Affaires étrangères du G7 à Paris, Jean-Noël Barrot a déclaré, selon France 24, pouvoir confirmer que l'attaque avait été menée par les Gardiens de la révolution iraniens. Il l'a qualifiée de première cyberattaque de sabotage à grande échelle sur le territoire national, a annoncé la convocation de l'ambassadeur d'Iran et des sanctions au niveau européen. Le parquet de Paris a ouvert une enquête visant le chef d'une unité cyber baptisée Shahid Kaveh et ses deux adjoints, sur la base d'indices techniques (usage du persan, adresses IP menant à des terminaux en Iran).
Il s'agit d'une attribution politique et judiciaire, pas d'une preuve publique. Les éléments techniques n'ont pas été rendus publics, aucune condamnation n'est intervenue et l'Iran n'avait pas réagi dans l'article cité. Quelques semaines plus tôt, Ken Munro, de Pen Test Partners, évoquait plutôt des « gamins qui s'amusent », tant l'exploitation était simple. Les deux hypothèses ne s'excluent pas : un équipement exposé avec un mot de passe prévisible est à la portée d'un adolescent comme d'un service d'État. C'est précisément le problème.
Pourquoi le froid commercial est une cible
Un supermarché de taille moyenne aligne des dizaines de meubles froids et plusieurs chambres froides. Chacun dépend d'un automate de régulation, lui-même relié à un superviseur de magasin. Ce superviseur centralise les consignes, les alarmes, les courbes de température exigées par la réglementation sanitaire, et il sert surtout à la maintenance à distance et à l'optimisation de l'énergie. Pour que le frigoriste intervienne depuis son bureau sur des centaines de sites, il lui faut un accès réseau. Trop souvent, cet accès a pris la forme la plus simple : une adresse IP publique et une page de connexion.
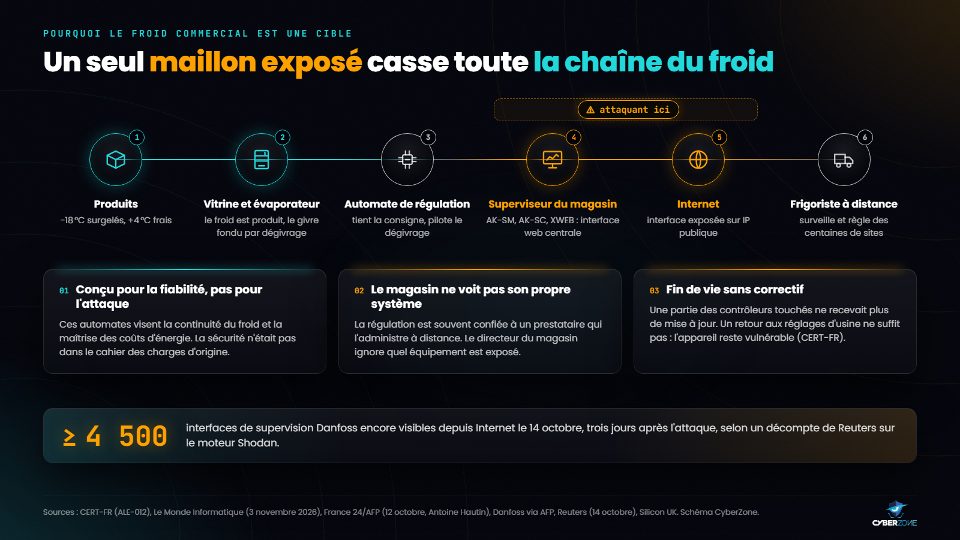
Du produit au frigoriste : six maillons, et un seul maillon exposé suffit à casser la chaîne.
Trois caractéristiques rendent ces systèmes fragiles. D'abord, ils ont été conçus pour la fiabilité et la maîtrise des coûts, pas pour résister à une attaque, comme le soulignait Antoine Hautin, du cabinet Almond, dans France 24. Ensuite, le magasin ne voit pas son propre système : la régulation est confiée à un prestataire, et le directeur ignore souvent quel boîtier est joignable depuis Internet. Enfin, une partie du parc est en fin de vie : plus de correctif, parfois plus de possibilité de mise à jour, et un retour usine qui ne protège de rien.
C'est la même logique que celle des automates industriels que nous avons décrite dans nos articles sur la sécurité des systèmes SCADA et ICS et sur Stuxnet et Triton : des équipements qui agissent sur le monde physique, pensés pour durer vingt ans, et branchés après coup sur des réseaux qu'ils n'étaient pas prêts à affronter. La différence, ici, est que la cible n'est pas une usine isolée mais des milliers de sites identiques, administrés par les mêmes outils. Une seule méthode se rejoue partout en une nuit.
Le cadre légal en France
Le parquet n'a pas publié la qualification retenue, mais les faits décrits correspondent aux atteintes aux systèmes de traitement automatisé de données (STAD) du Code pénal : accès ou maintien frauduleux dans un système (article 323-1, trois ans d'emprisonnement et 100 000 € d'amende, portés à cinq ans et 150 000 € lorsqu'il en résulte une altération du fonctionnement), entrave au fonctionnement ou altération de celui-ci (article 323-2, cinq ans et 150 000 €) et modification frauduleuse de données (article 323-3, cinq ans et 150 000 €). Un dégivrage forcé déclenché sans droit coche ces trois cases.
La directive européenne NIS 2 aurait dû encadrer la cybersécurité de ces acteurs, mais elle n'était pas transposée en France au moment des faits : l'échéance européenne du 17 octobre 2024 est dépassée, la Commission a saisi la Cour de justice de l'Union européenne, et le projet de loi Résilience, retiré de l'ordre du jour le 6 octobre 2026, n'est revenu en séance à l'Assemblée nationale que le 9 novembre. L'affaire des frigos a donc eu lieu dans un vide réglementaire où l'ANSSI, de son propre aveu, pouvait recommander mais pas contraindre.
L'écho pour l'Afrique francophone
Grande distribution et chaîne du froid
Les enseignes qui se développent à Douala, Abidjan, Dakar, Libreville ou Kinshasa achètent les mêmes superviseurs de froid, souvent installés et maintenus par des prestataires qui interviennent à distance. Les contraintes locales aggravent le risque : coupures électriques qui multiplient les redémarrages, groupes électrogènes, parc d'occasion ou reconditionné, et peu d'équipes internes capables de dire si un automate est joignable depuis Internet. Un dégivrage forcé dans un pays où la température extérieure dépasse 30 °C détruit un stock bien plus vite qu'en Normandie.
Le froid commercial ne concerne pas que les supermarchés. Les grossistes en produits de la mer, les abattoirs, les laiteries, les brasseries, les chambres froides portuaires, les entrepôts de vaccins et les pharmacies de gros utilisent des contrôleurs de la même famille. L'ANSSI a d'ailleurs cité le secteur de la santé, « depuis les laboratoires de recherche jusqu'aux pharmacies », parmi les utilisateurs d'équipements similaires.
Caisses, mobile money et climatisation
Dans beaucoup de magasins africains, le même réseau local relie les caisses, les terminaux de paiement, les téléphones qui encaissent le mobile money, la vidéosurveillance et le boîtier du frigoriste. Un attaquant qui entre par le superviseur de froid peut donc chercher à rebondir vers les systèmes de paiement, et inversement. La segmentation réseau, c'est-à-dire la séparation de ces équipements en zones qui ne se parlent pas, n'est pas un luxe de grande enseigne.
Les centres de données, les salles serveurs des banques et des opérateurs télécoms, les locaux techniques des hôpitaux dépendent eux aussi de la climatisation et de contrôleurs de gestion technique du bâtiment pilotés à distance. L'affaire française montre qu'un simple réglage de température, sans vol de données, suffit à provoquer un arrêt de service ou une perte matérielle.
Les textes applicables
L'Afrique francophone n'est pas démunie sur le plan pénal. Au Cameroun, la loi n° 2010/012 du 21 décembre 2010 punit l'accès ou le maintien frauduleux dans un système, la perturbation d'un réseau et l'altération de données (articles 65 à 72) ; l'article 68 prévoit, lorsque l'accès frauduleux perturbe le système, de 5 à 10 ans d'emprisonnement et de 10 à 50 millions de FCFA d'amende, avec doublement en cas de modification ou de suppression de données. La Convention de Malabo, en vigueur depuis le 8 juin 2023, demande aux États parties d'incriminer l'accès frauduleux, l'entrave au fonctionnement et l'introduction frauduleuse de données (article 29.1) et de prévoir des peines plus sévères quand l'attaque vise un secteur critique (article 25.4).
| Texte | Infraction visée | Ce que cela couvre dans l'affaire des frigos |
|---|---|---|
| Code pénal français, art. 323-1 à 323-3 | Atteintes aux STAD | Accès frauduleux au superviseur, altération du fonctionnement, modification des consignes : 3 à 5 ans et 100 000 à 150 000 € par infraction |
| Loi camerounaise 2010/012, art. 65 à 72 | Accès frauduleux, perturbation, altération de données | Mêmes faits ; art. 68 : 5 à 10 ans et 10 à 50 millions de FCFA, doublés si des données sont modifiées |
| Convention de Malabo, art. 29.1 et 25.4 | Atteintes aux systèmes ; aggravation pour les secteurs critiques | Socle commun pour les vingt États parties ; la chaîne alimentaire peut relever des infrastructures critiques définies par chaque État |
| Directive NIS 2 (UE) | Obligations de sécurité et de notification | Non transposée en France au moment des faits ; projet de loi Résilience examiné à partir du 9 novembre 2026 |
Le droit pénal arrive après le sinistre. Ce qui manque le plus, en Europe comme en Afrique, ce sont des obligations de sécurité en amont pour les prestataires et des exigences contractuelles de la part des donneurs d'ordre. Notre dossier sur les lois de cybercriminalité en Afrique francophone détaille les textes pays par pays.
Les réflexes, rôle par rôle
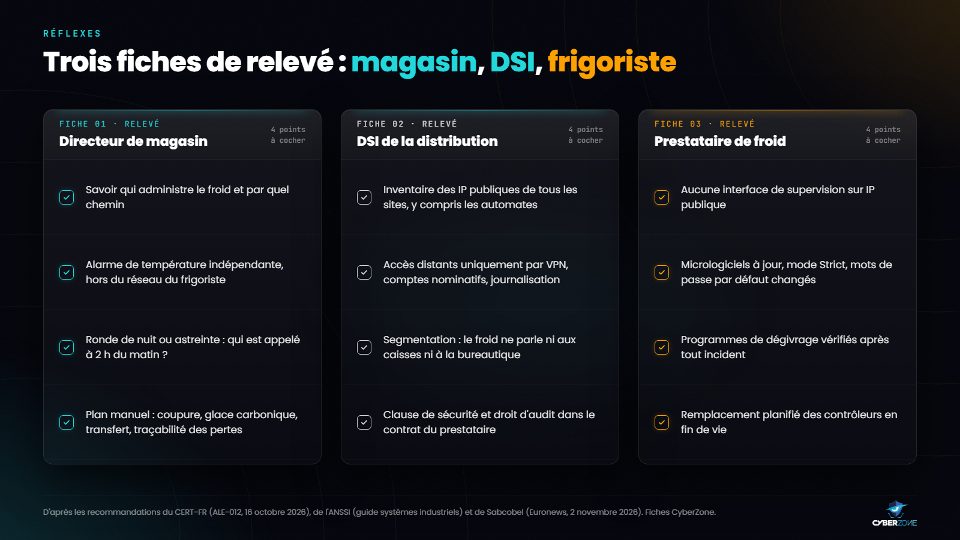
Trois fiches de réflexes, directement tirées de l'alerte du CERT-FR et des retours des installateurs.
Directeur ou gérant de magasin
- Sachez qui pilote votre froid et par quel chemin. Demandez à votre frigoriste si le superviseur est joignable depuis Internet, et exigez une réponse écrite.
- Installez une alarme de température indépendante : un enregistreur autonome qui envoie un SMS, hors du réseau du prestataire. C'est ce qui a sauvé le plasma de l'EFS.
- Organisez l'astreinte de nuit. Qui reçoit l'alerte à 2 h du matin, et que doit-il faire ? Une alarme que personne n'écoute ne sert à rien.
- Écrivez un plan manuel : coupure de l'accès distant, passage en commande locale, glace carbonique, transfert vers un entrepôt partenaire, photos et relevés pour l'assureur et pour la traçabilité sanitaire.
DSI ou responsable informatique d'un distributeur
- Inventoriez les adresses IP publiques de tous vos sites, y compris les automates installés par des tiers. Les moteurs Shodan et Censys le font déjà pour les attaquants.
- Supprimez toute interface de supervision exposée et ne rétablissez l'accès du prestataire qu'à travers un VPN, avec des comptes nominatifs et une journalisation des connexions. Le filtrage par adresse IP source n'est qu'une mesure d'attente (CERT-FR).
- Segmentez : le froid ne doit parler ni aux caisses, ni au mobile money, ni à la bureautique.
- Mettez la sécurité dans le contrat : mise à jour des micrologiciels, changement des mots de passe par défaut, droit d'audit, notification d'incident sous 24 heures, et vérifiez la clause d'assurance liée à la télésurveillance.
Prestataire ou installateur frigorifique
- Aucun superviseur sur IP publique, même « temporairement » pour une mise en service.
- Appliquez les bonnes pratiques constructeur : micrologiciel à jour, mode de sécurité Strict, mots de passe uniques par site, comptes de service désactivés.
- Après tout incident, relisez les programmes de dégivrage et les consignes : le CERT-FR demande une revue complète de la configuration, pas un simple redémarrage.
- Planifiez le remplacement des contrôleurs en fin de vie. Un appareil sans correctif exposé sur Internet sera compromis ; la question est quand.
Se former avec CyberZone
L'affaire des frigos n'a demandé ni exploit sophistiqué ni budget d'État : une interface exposée, un mot de passe prévisible et la connaissance du fonctionnement d'un régulateur de froid. Pour s'en protéger, il faut des professionnels qui comprennent à la fois les réseaux, les automates et les méthodes des attaquants. C'est ce que proposent les formations CyberZone, en ligne, pensées pour le contexte africain.
- CISD, Certified Industrial System Defender (100 heures en ligne, 200 000 FCFA, soit 333 USD) : sécurité des systèmes industriels SCADA et ICS, dont les automates de régulation, les superviseurs et la gestion technique du bâtiment. La formation couvre la segmentation, les accès distants et la réponse à incident sur des équipements qui agissent sur le monde physique. Un module consacré à l'intelligence artificielle est en cours d'ajout.
- CCP, CyberZone Certified Pentester (350 heures en ligne, 250 000 FCFA, soit 417 USD) : apprendre à trouver les interfaces exposées, à tester les mots de passe faibles et à documenter les failles avant les attaquants, avec une spécialisation en pentest augmenté par l'intelligence artificielle.
- COP, Certified OSINT Professional (70 heures en ligne, 150 000 FCFA, soit 250 USD) : cartographier l'exposition d'une organisation sur Internet avec les mêmes moteurs que les attaquants, Shodan compris, et transformer cette veille en plan d'action. Module intelligence artificielle à venir.
- CSDU, CyberZone Certified Secure Digital User (30 heures en ligne, 50 000 FCFA, soit 83 USD) : pour les directeurs de magasin, gérants et équipes non techniques, les gestes d'hygiène numérique qui évitent qu'un mot de passe par défaut ou un accès distant oublié ne devienne un sinistre.
Découvrez toutes nos formations et nos certifications sur www.cyberzone-sec.com ou au +237 672 000 509.
Sources (consultées le 10 novembre 2026)
- CERT-FR (ANSSI), alerte CERTFR-2026-ALE-012 « Incident de sécurité visant des contrôleurs à distance d'installations frigorifiques », 12 octobre 2026, mise à jour le 16 octobre 2026
- Claroty Team82, « Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers », 9 août 2026
- France 24 avec AFP, « Les réfrigérateurs de centaines de supermarchés français victimes d'une cyberattaque », 12 octobre 2026
- Reuters via Boursorama, « France : des réfrigérateurs de centaines de supermarchés déréglés par une cyberattaque », 12 octobre 2026
- IT-Connect, « Cyberattaque : les systèmes de froid Danfoss de centaines de supermarchés piratés », 12 octobre 2026
- AP, « Cyberattack targeting refrigeration systems hits 700 supermarkets, French government says », 13 octobre 2026
- Le Club des juristes, « Parquet de Paris : ouverture d'une enquête après la cyberattaque visant les supermarchés français », 13 octobre 2026
- Al Jazeera, « French fridge fright: Why supermarkets have become target for hackers », 13 octobre 2026
- Sud Radio, « Cyberattaque contre les supermarchés : "C'était d'une facilité déconcertante" », 13 octobre 2026
- Sud Radio, « Cyberattaque des supermarchés : la vague se poursuit en France et s'étend en Europe », 14 octobre 2026
- Euronews avec AFP, « Inquiétude face à la série de cyberattaques contre des supermarchés en France, en Belgique… », 14 octobre 2026
- Martin Cid Magazine (d'après Reuters), « French Supermarket Fridge Hack: 4,500 Danfoss Controllers Still Online », 14 octobre 2026
- Public Sénat, « "Des défauts de sécurisation élémentaire" et "des mots de passe faibles" ont permis la cyberattaque contre les frigos de supermarchés », 21 octobre 2026
- AFP via Techniques de l'Ingénieur, « La cyberattaque des frigos de supermarchés en France liée à des défauts de sécurisation élémentaire, selon l'Anssi », 21 octobre 2026
- Silicon UK, « France Supermarket Hack Exploited 'Basic' Security Flaws », 22 octobre 2026
- Euronews, « Cyberattaque suspectée contre les systèmes de froid des supermarchés européens », 2 novembre 2026
- IT-Connect, « Cyberattaque : les frigos de supermarchés belges et suédois sabotés à leur tour », 3 novembre 2026
- Le Monde Informatique, « Les frigos des supermarchés européens victimes d'une nouvelle vague de cyberattaques », 3 novembre 2026
- CNBC, « Supermarket fridges hacked across Europe in second cyberattack in a month », 3 novembre 2026
- AFP via Techniques de l'Ingénieur, « Des chambres froides de l'Établissement français du sang victimes d'une cyberattaque d'un prestataire », 4 novembre 2026
- franceinfo, « Cyberattaques : des frigos piratés, les stocks de l'Établissement français du sang visés », 4 novembre 2026
- Leto, « NIS 2 : le projet de loi Résilience revient à l'Assemblée nationale le 9 novembre, un mois après son retrait », 5 novembre 2026
- France 24, « Iran's Revolutionary Guards behind cyberattacks on supermarket fridges, says French FM Barrot », 9 novembre 2026
- Légifrance, Code pénal, articles 323-1 à 323-3 (atteintes aux systèmes de traitement automatisé de données)
- Loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et la cybercriminalité au Cameroun (MINPOSTEL)
- Union africaine, Convention sur la cybersécurité et la protection des données à caractère personnel (Malabo, 2014)
Les informations de cet article sont à jour au 10 novembre 2026 ; les enquêtes judiciaires en France et en Belgique sont en cours et les bilans peuvent évoluer. Les montants en FCFA sont convertis à 655,957 FCFA pour 1 euro et 600 FCFA pour 1 dollar. Les illustrations ont été réalisées par CyberZone à partir des sources citées ; la courbe de température est une reconstitution schématique.
Formation associée
CCP · CyberZone Certified Pentester
Formation en Hacking et Cybersécurité
350 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires