Google dorks : 25 requêtes utiles et leurs limites
Les Google dorks sont des requêtes de recherche qui combinent des opérateurs avancés pour faire ressortir des pages et des fichiers précis. Les attaquants s'en servent pour repérer des informations exposées par erreur ; les défenseurs, pour les trouver avant eux. Voici 25 requêtes prêtes à l'emploi pour la veille et pour tester l'exposition de votre propre organisation, avec leurs limites et le cadre légal à respecter.
Qu'est-ce qu'un Google dork ?
Un dork est une recherche découpée en filtres : un opérateur limite les résultats à un domaine, un autre à un type de fichier, un troisième impose une expression exacte. Le terme s'est imposé avec la Google Hacking Database (GHDB), que l'éditeur OffSec décrit comme « un index catégorisé de requêtes de moteurs de recherche conçues pour révéler des informations intéressantes, et généralement sensibles, rendues publiques sur Internet ».
Selon Exploit-DB, la pratique a été popularisée à partir de 2000 par le chercheur en sécurité Johnny Long, qui a aussi diffusé le mot « Googledork ». Il a confié la base à OffSec en novembre 2010 ; elle couvre aujourd'hui d'autres moteurs, comme Bing, et des dépôts tels que GitHub.
Côté défense, le guide de tests de sécurité web de l'OWASP en fait le premier test de la phase de collecte d'informations (WSTG-INFO-01). Il liste ce qu'il faut chercher : schémas et configurations réseau, formats d'identifiants, mots de passe et clés privées, fichiers de configuration, messages d'erreur révélateurs, versions de test ou de préproduction d'un site.
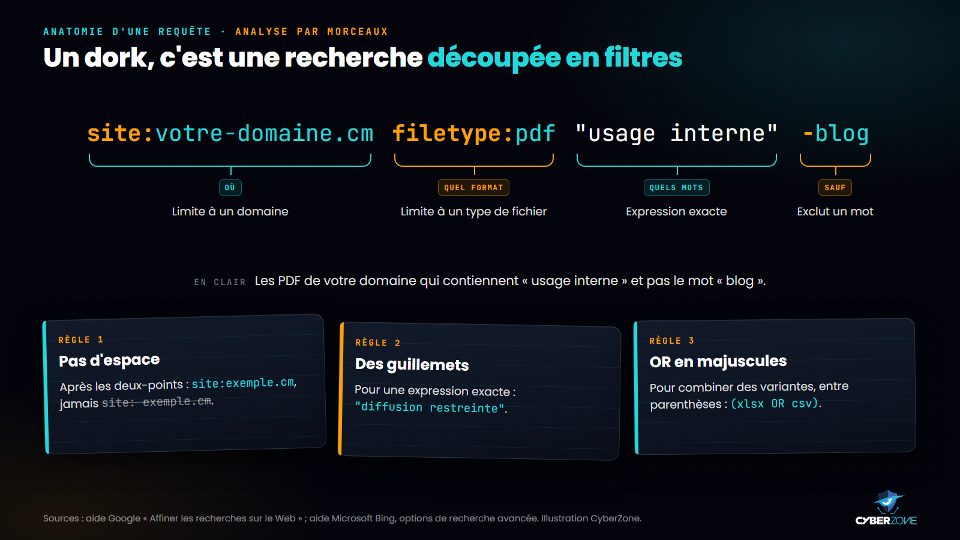
Une requête se lit comme une suite de filtres. Trois règles évitent la plupart des erreurs.
La règle de ce guide : votre organisation, rien d'autre
Les mêmes opérateurs servent à protéger ou à attaquer. Ce guide ne retient que deux usages : la veille sur des informations publiques et le test d'exposition de votre propre organisation, ou d'un client qui vous a confié un mandat écrit.
- Dans les exemples, votre-domaine.cm et VotreMarque sont à remplacer par votre nom de domaine et le nom de votre organisation.
- Aucune requête ne vise à trouver des données personnelles de tiers ni des systèmes à attaquer.
- Si une requête fait apparaître des données de personnes, on s'arrête au constat et on passe à la remédiation.
La syntaxe en cinq minutes
L'aide de Google documente les guillemets (expression exacte), le signe moins (exclusion), site: (domaine), filetype: (type de fichier), ainsi que before: et after: (dates). Elle insiste sur un point : pas d'espace entre l'opérateur et le terme. Google Search Central documente aussi imagesize: et src:, réservés à Google Images.
D'autres opérateurs très utilisés, comme intitle:, inurl: et intext:, ne figurent pas dans l'aide actuelle de Google. L'OWASP les cite dans son guide, et Bing documente ses propres équivalents (intitle:, inbody:). Ils peuvent fonctionner, mais sans aucune garantie : vérifiez toujours le résultat. Quant à cache:, Google a retiré sa documentation le 24 septembre 2024 parce qu'il ne fonctionne plus.
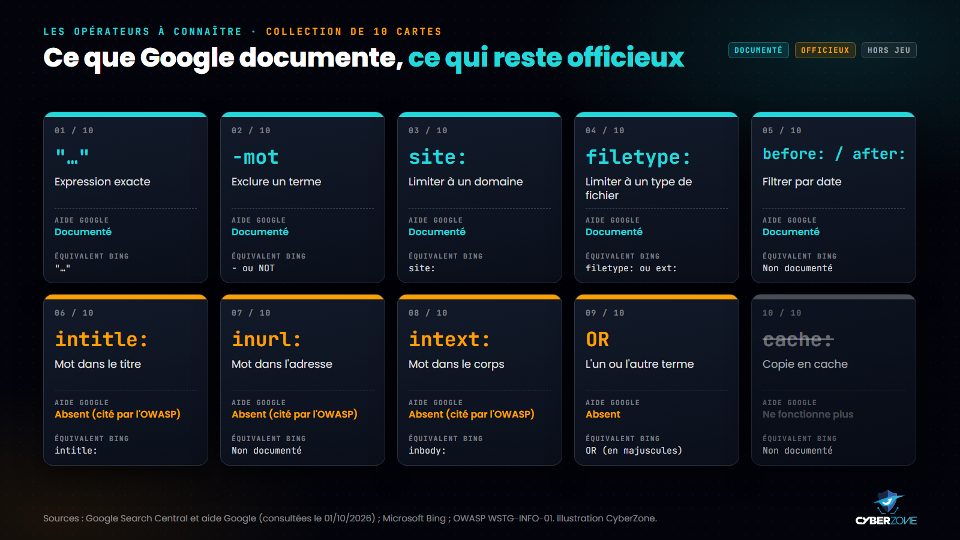
Les opérateurs documentés par Google, ceux qui restent officieux et celui qui ne fonctionne plus, avec leurs équivalents Bing.
| Opérateur | Exemple | Effet | Statut chez Google |
|---|---|---|---|
| "..." | "usage interne" | Expression exacte | Documenté |
| - | VotreMarque -site:votre-domaine.cm | Exclut un terme ou un site | Documenté |
| site: | site:votre-domaine.cm | Limite à un domaine ou à un préfixe d'adresse | Documenté |
| filetype: | filetype:pdf | Limite à un type de fichier | Documenté |
| after: / before: | after:2026-09-01 | Filtre par date de publication | Documenté |
| intitle: / inurl: / intext: | intitle:"index of" | Mot dans le titre, l'adresse ou le texte | Absent de l'aide |
| OR | (xlsx OR csv) | L'un ou l'autre terme | Absent de l'aide, documenté par Bing |
Pour OR, Bing précise qu'il doit être écrit en majuscules, faute de quoi il est ignoré. Les parenthèses regroupent les variantes.
Veille : requêtes 1 à 6
Ces requêtes surveillent ce qui se dit de vous, de votre secteur et des logiciels que vous utilisez. Elles se lancent chaque semaine ou chaque mois, en ajustant la date.
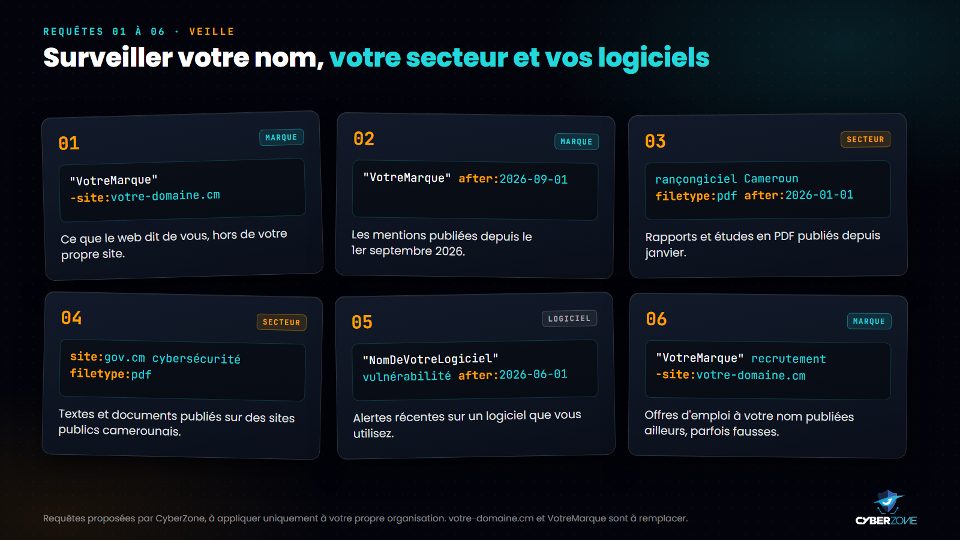
Requêtes 1 à 6 : surveiller sa réputation, les rapports du secteur et les alertes sur ses logiciels.
- 01.
"VotreMarque" -site:votre-domaine.cm: ce que le web dit de vous, hors de votre propre site. - 02.
"VotreMarque" after:2026-09-01: les mentions publiées depuis le 1er septembre 2026. - 03.
rançongiciel Cameroun filetype:pdf after:2026-01-01: rapports et études en PDF publiés depuis janvier. - 04.
site:gov.cm cybersécurité filetype:pdf: textes et documents publiés sur des sites publics camerounais. - 05.
"NomDeVotreLogiciel" vulnérabilité after:2026-06-01: alertes récentes sur un logiciel que vous utilisez. - 06.
"VotreMarque" recrutement -site:votre-domaine.cm: offres d'emploi à votre nom publiées ailleurs, parfois fausses.
La requête 6 mérite une attention particulière : une offre d'emploi à votre nom que vous n'avez pas publiée peut servir d'appât à une escroquerie. Repérée tôt, elle se signale à la plateforme qui l'héberge et se dément sur vos canaux officiels.
Inventaire : requêtes 7 à 12
Ces requêtes montrent votre site tel que Google le voit. Le but n'est pas d'y trouver une faille, mais de repérer ce qui n'aurait jamais dû être indexé.
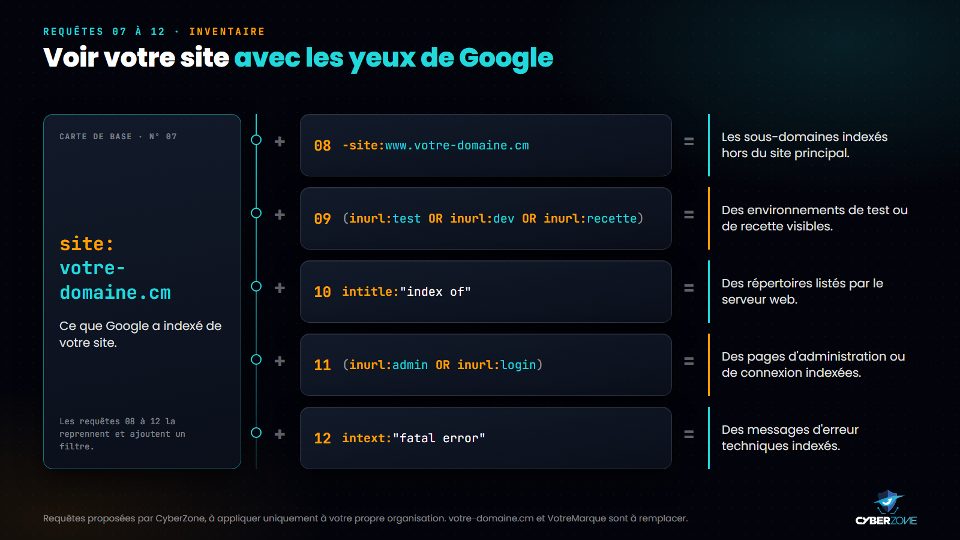
Requêtes 7 à 12 : sous-domaines, environnements de test, répertoires listés et messages d'erreur.
- 07.
site:votre-domaine.cm: ce que Google a indexé de votre site. - 08.
site:votre-domaine.cm -site:www.votre-domaine.cm: les sous-domaines indexés hors du site principal. - 09.
site:votre-domaine.cm (inurl:test OR inurl:dev OR inurl:recette): des environnements de test ou de recette visibles. - 10.
site:votre-domaine.cm intitle:"index of": des répertoires listés par le serveur web. - 11.
site:votre-domaine.cm (inurl:admin OR inurl:login): des pages d'administration ou de connexion indexées. - 12.
site:votre-domaine.cm intext:"fatal error": des messages d'erreur techniques indexés.
Un environnement de recette indexé, un répertoire listé ou un message d'erreur qui affiche un chemin de fichier sont des informations utiles à un attaquant. Chaque résultat se transmet à l'équipe technique avec la date et l'adresse exacte.
Documents exposés : requêtes 13 à 19
Une fuite de document peut être très banale : un tableur d'inscriptions publié sur le site, un rapport interne mis en ligne pour un partenaire, une sauvegarde oubliée dans un dossier public.
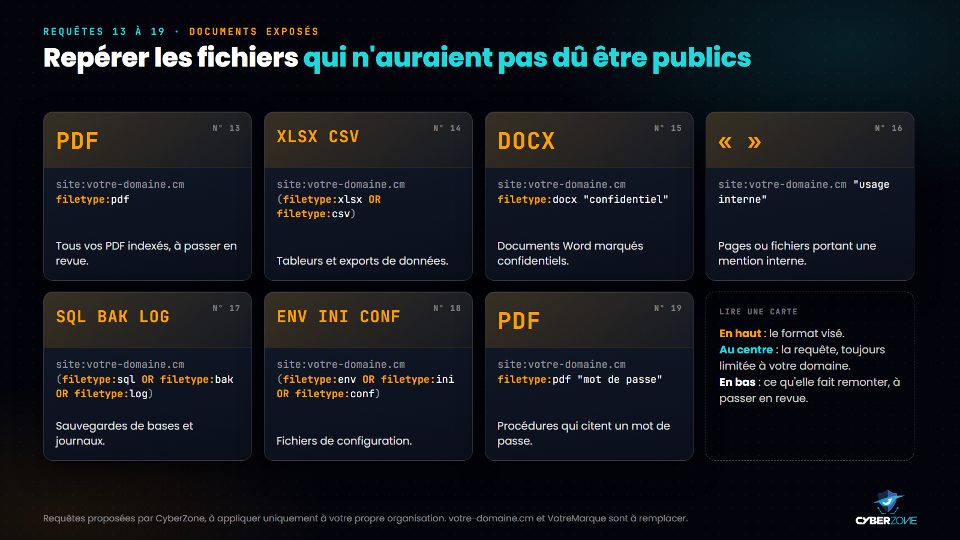
Requêtes 13 à 19 : tableurs, documents marqués confidentiels, sauvegardes et fichiers de configuration.
- 13.
site:votre-domaine.cm filetype:pdf: tous vos PDF indexés, à passer en revue. - 14.
site:votre-domaine.cm (filetype:xlsx OR filetype:csv): tableurs et exports de données. - 15.
site:votre-domaine.cm filetype:docx "confidentiel": documents Word marqués confidentiels. - 16.
site:votre-domaine.cm "usage interne": pages ou fichiers portant une mention interne. - 17.
site:votre-domaine.cm (filetype:sql OR filetype:bak OR filetype:log): sauvegardes de bases et journaux. - 18.
site:votre-domaine.cm (filetype:env OR filetype:ini OR filetype:conf): fichiers de configuration. - 19.
site:votre-domaine.cm filetype:pdf "mot de passe": procédures qui citent un mot de passe.
La requête 13 seule peut renvoyer des centaines de PDF : triez-les par service et faites valider chaque document par son propriétaire. Pour les requêtes 17 et 18, tout résultat est à traiter comme un incident, car ces fichiers peuvent contenir des mots de passe ou des clés d'accès.
Hors de votre site : requêtes 20 à 25
Vos informations circulent aussi ailleurs : chez des partenaires, dans du code publié par un développeur, dans des documents partagés par un lien public. Et votre nom peut être utilisé par des escrocs.
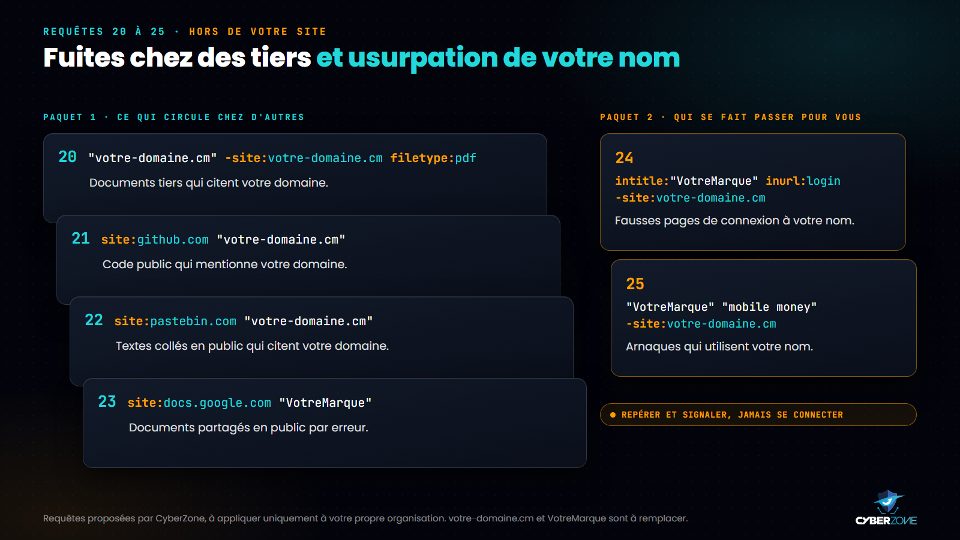
Requêtes 20 à 25 : documents tiers, code public, collages publics et fausses pages à votre nom.
- 20.
"votre-domaine.cm" -site:votre-domaine.cm filetype:pdf: documents tiers qui citent votre domaine. - 21.
site:github.com "votre-domaine.cm": code public qui mentionne votre domaine. - 22.
site:pastebin.com "votre-domaine.cm": textes collés en public qui citent votre domaine. - 23.
site:docs.google.com "VotreMarque": documents partagés en public par erreur. - 24.
intitle:"VotreMarque" inurl:login -site:votre-domaine.cm: fausses pages de connexion à votre nom. - 25.
"VotreMarque" "mobile money" -site:votre-domaine.cm: arnaques qui utilisent votre nom.
Les requêtes 24 et 25 détectent l'usurpation de votre marque. Une fausse page de connexion se signale à l'hébergeur et au registre du nom de domaine ; on ne s'y connecte jamais, même pour « tester ».
Organiser un audit d'exposition
Lancées une fois, ces requêtes donnent une photographie. Répétées, elles deviennent un contrôle. Voici une démarche simple pour une PME ou une administration.
- Lister le périmètre : noms de domaine, sous-domaines connus, noms de marque, noms des produits.
- Obtenir l'accord écrit de la direction, et le mandat du client si vous auditez pour un tiers.
- Lancer les 25 requêtes à la main, en notant pour chacune la date, le nombre de résultats et les adresses à examiner.
- Classer les résultats : normal, à vérifier, incident.
- Confier chaque incident à un responsable avec une échéance, puis relancer la requête pour vérifier la correction.
- Compléter avec la Search Console : Google recommande son outil d'inspection d'URL, plus fiable que les opérateurs pour savoir ce qui est indexé sur votre site.
Que faire quand une requête révèle une fuite
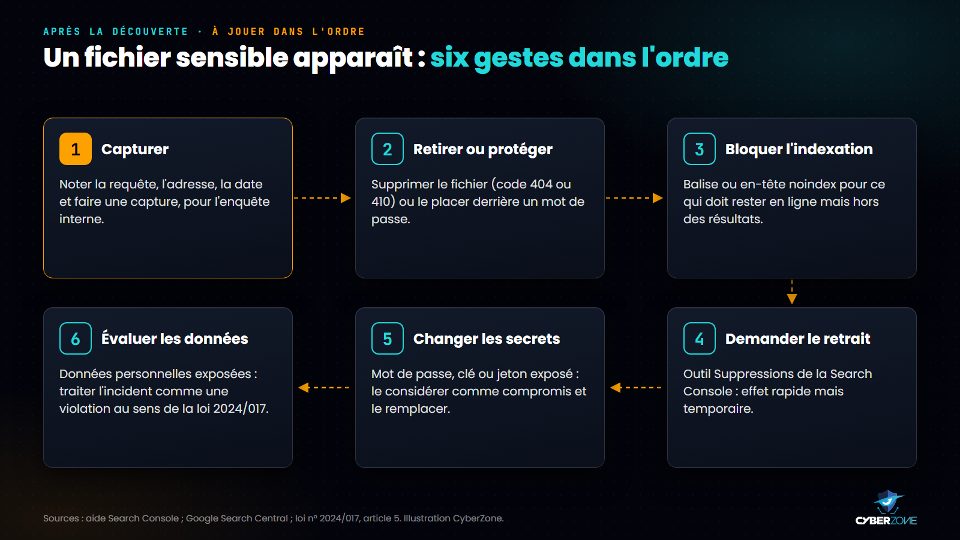
Capturer, retirer, bloquer l'indexation, demander le retrait, changer les secrets, évaluer les données.
L'ordre compte. Supprimer le fichier avant de l'avoir documenté empêche ensuite de mesurer l'incident. Le retirer des résultats sans le retirer du serveur ne sert à rien : le fichier reste accessible à qui connaît son adresse.
- Retirer ou protéger : Google indique que, pour une suppression définitive, le serveur doit renvoyer un code 404 ou 410, ou que le contenu doit être protégé par un mot de passe ou marqué noindex.
- Ne pas compter sur robots.txt : selon Google, ce fichier ne sert pas à empêcher une page de figurer dans les résultats, et une page bloquée peut être indexée si d'autres sites la citent.
- Demander le retrait : l'outil Suppressions de la Search Console masque un contenu environ six mois. C'est un délai pour corriger, pas une solution.
- Changer les secrets : un mot de passe ou une clé visible en ligne doit être considéré comme compromis, même si le fichier est retiré.
- Évaluer les données personnelles : la loi camerounaise n° 2024/017 définit la violation de données à caractère personnel comme toute atteinte à leur sécurité entraînant notamment leur divulgation ou un accès non autorisé. Une fuite de ce type se traite comme un incident de conformité.
Les limites des Google dorks
Un résultat vide rassure à tort. Les dorks montrent un échantillon de l'index de Google, pas l'état réel de vos serveurs.
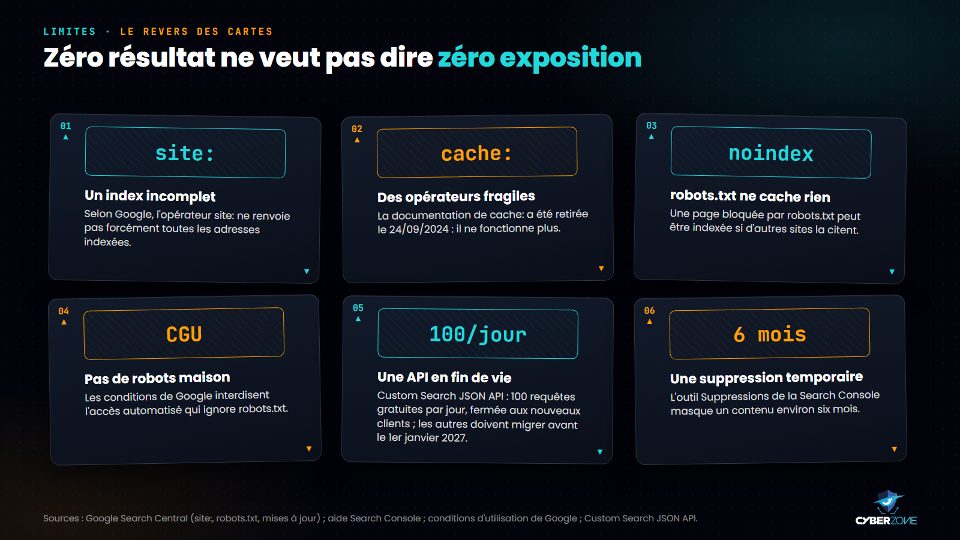
Zéro résultat ne veut pas dire zéro exposition : six limites à connaître.
- Un index incomplet. Google précise que l'opérateur site: ne renvoie pas nécessairement toutes les adresses indexées. Un fichier non indexé reste accessible à qui connaît son adresse.
- Des opérateurs qui changent. cache: ne fonctionne plus ; intitle:, inurl: et intext: ne sont pas documentés et peuvent évoluer sans préavis.
- Pas d'automatisation sauvage. Les conditions d'utilisation de Google interdisent d'accéder à ses services par des moyens automatisés qui ne respectent pas les instructions de robots.txt. Les scripts qui enchaînent des centaines de requêtes sur la page de résultats sont donc à proscrire.
- Une API en fin de vie. La Custom Search JSON API, voie officielle pour interroger Google par programme, offre 100 requêtes gratuites par jour (5 USD les 1 000 suivantes, dans la limite de 10 000 par jour). Elle est fermée aux nouveaux clients, et les clients actuels doivent migrer avant le 1er janvier 2027.
- Un seul moteur. Chaque moteur a son propre index : reprendre les requêtes sur Bing, qui documente ses propres opérateurs, complète l'audit.
Le cadre légal
Lancer une requête sur un moteur de recherche est légal. Ce que l'on fait ensuite des résultats peut ne pas l'être.
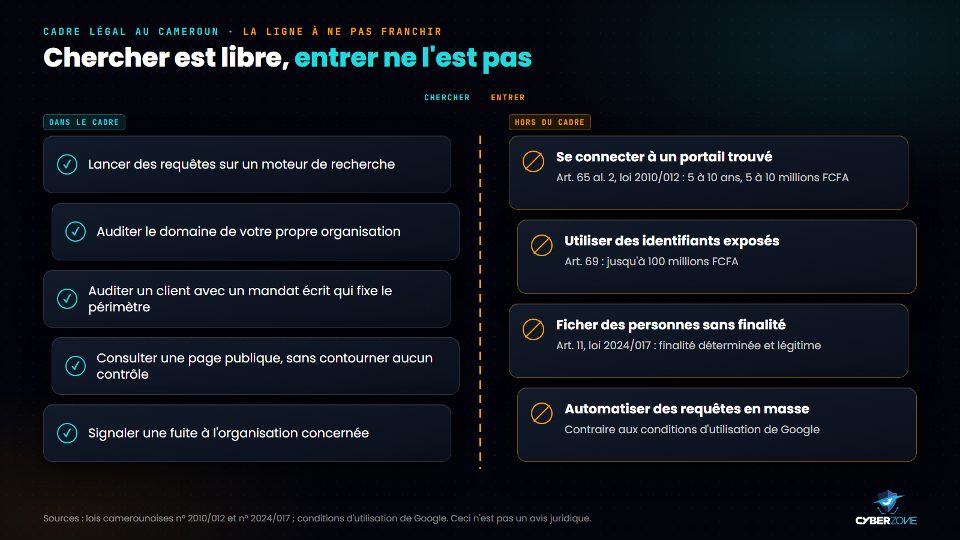
Chercher est libre, entrer ne l'est pas : les repères légaux au Cameroun.
- L'accès non autorisé est un délit. L'article 65 alinéa 2 de la loi n° 2010/012 punit « tout accès non autorisé » à un système d'information de 5 à 10 ans d'emprisonnement et de 5 à 10 millions FCFA d'amende (environ 8 300 à 16 700 USD). Se connecter à un portail trouvé par un dork, même sans mot de passe, peut tomber sous ce texte.
- Utiliser des identifiants exposés aggrave les choses. L'article 69 réprime l'accès en violation des mesures de sécurité pour obtenir des données, avec une amende pouvant atteindre 100 millions FCFA.
- Les données personnelles restent protégées. La loi n° 2024/017 range l'adresse mail, le numéro de téléphone et l'adresse IP parmi les données personnelles (article 5) et exige une finalité déterminée, explicite et légitime (article 11). Rassembler des informations sur des personnes à partir de dorks est un traitement soumis à cette loi.
- Le mandat écrit protège le professionnel. Un pentester ou un consultant n'audite un client qu'avec une autorisation écrite qui fixe le périmètre et la durée.
La Google Hacking Database reste une ressource utile pour comprendre ce que les attaquants recherchent. Ses requêtes ne s'appliquent qu'à votre propre périmètre, jamais à Internet en général.
Aller plus loin avec la certification COP
Les dorks sont une porte d'entrée de l'OSINT, le renseignement en sources ouvertes. Pour en faire une méthode, avec un cadre légal maîtrisé et des résultats qui tiennent devant une hiérarchie ou un tribunal, CyberZone propose la formation en Investigation et Renseignement en Sources Ouvertes, qui prépare à la COP, Certified OSINT Professional, une certification internationale délivrée par CyberZone.
- Format : 70 heures en ligne, à votre rythme.
- Tarif : 150 000 FCFA (250 USD), payable en deux fois (75 000 FCFA à l'inscription, puis 75 000 FCFA).
- Au programme : recherches avancées sur moteurs et bases de données (opérateurs de recherche, dorking, archives et pages disparues), exploitation des réseaux sociaux, vérification et recoupement, intelligence artificielle appliquée à l'investigation, sécurité opérationnelle et rédaction de rapports d'enquête.
- Publics : enquêteurs, journalistes, pentesters et analystes en renseignement sur les menaces.
Programme détaillé et inscription : fiche de la formation COP.
Découvrez toutes nos formations sur www.cyberzone-sec.com ou au +237 672 000 509.
Sources (consultées le 1er octobre 2026)
- Google Search Central, « Overview of Google search operators » (mise à jour du 10 décembre 2025)
- Google Search Central, opérateur site: (mise à jour du 10 décembre 2025)
- Aide Google, « Affiner les recherches sur le Web »
- Google Search Central, journal des mises à jour de la documentation (retrait de cache:, 24 septembre 2024)
- Google Search Central, « Introduction au fichier robots.txt »
- Aide Search Console, « À propos de l'outil Suppressions »
- Google, Conditions d'utilisation (version du 30 juillet 2026)
- Google, Custom Search JSON API (mise à jour du 18 février 2026)
- Microsoft, Bing : mots-clés de recherche avancée
- Microsoft, Bing : options de recherche avancée
- OWASP, Web Security Testing Guide v4.2, WSTG-INFO-01
- Exploit-DB (OffSec), Google Hacking Database
- Loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité au Cameroun (profil Octopus, Conseil de l'Europe)
- Loi n° 2024/017 du 23 décembre 2024 relative à la protection des données à caractère personnel au Cameroun
- CyberZone, fiche de la formation COP
Cet article est un guide d'information et ne constitue pas un avis juridique. Les requêtes sont proposées par CyberZone pour un usage limité à votre propre organisation. Les illustrations ont été réalisées par CyberZone à partir des sources citées.
Formation associée
COP · Certified OSINT Professional
Formation en Investigation et Renseignement en Sources Ouvertes (OSINT)
70 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires