WPA2 et WPA3 : ce qui change vraiment
Lancé par la Wi-Fi Alliance en juin 2018, WPA3 est désormais exigé sur les appareils Wi-Fi certifiés récents. Pourtant, en 2021, la Wi-Fi Alliance constatait que presque tous les réseaux domestiques fonctionnaient encore en WPA2-Personal, et le mode mixte WPA2/WPA3 annule une partie des gains. Voici ce que WPA3 change réellement, les faiblesses documentées des deux protocoles et les réglages à retenir, d'après la spécification officielle, les travaux publics des chercheurs et les recommandations 2026 de l'ANSSI.
Vingt ans de sécurité Wi-Fi en bref
La sécurité du Wi-Fi a connu plusieurs générations. Le WEP, d'abord, dont la clé se retrouve en moins d'une minute selon l'ANSSI. La Wi-Fi Alliance, le consortium qui certifie les produits Wi-Fi, a introduit en 2003 la famille WPA (Wi-Fi Protected Access) pour le remplacer. Depuis 2006, tous les appareils Wi-Fi sont livrés avec WPA2.
Le 25 juin 2018, la Wi-Fi Alliance a lancé WPA3. Il est aujourd'hui exigé pour les appareils certifiés Wi-Fi 6 (« Wi-Fi CERTIFIED 6 »). Sa spécification a beaucoup évolué depuis la version 1.0 d'avril 2018 : la version 3.5, publiée en février 2025, a ajouté de nouveaux modes et des règles propres au Wi-Fi 7.
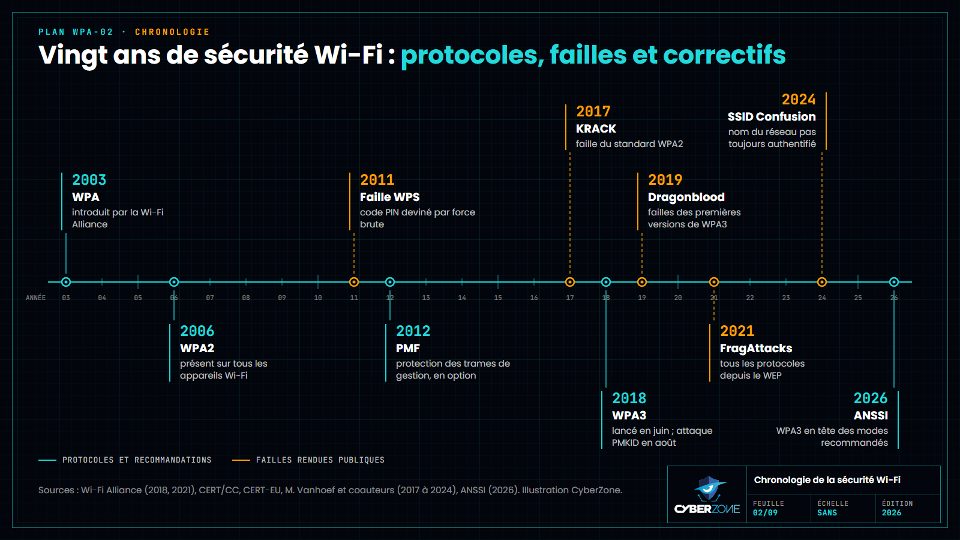
De WPA en 2003 aux recommandations de l'ANSSI en 2026 : protocoles, failles rendues publiques et correctifs.
Comment fonctionne WPA2
WPA2 existe en deux modes. En mode Personnel (WPA2-Personal, ou PSK pour Pre-Shared Key), tous les utilisateurs partagent la même clé. En mode Entreprise, chaque utilisateur s'authentifie auprès d'un serveur, selon la norme 802.1X et le protocole EAP (Extensible Authentication Protocol).
Le chiffrement lui-même repose sur AES-CCMP, un algorithme jugé robuste : en 2013, l'ANSSI notait qu'aucune attaque cryptographique réaliste ne le visait. Les faiblesses de WPA2 se situent ailleurs, dans la façon dont les clés sont établies et dont les échanges de gestion sont protégés.
En mode Personnel, le mot de passe est combiné au nom du réseau (SSID) pour produire une clé de 256 bits. Cette clé sert ensuite, lors d'une « poignée de main à quatre messages » (4-way handshake), à fabriquer les clés de chaque session.
Les faiblesses connues de WPA2
La devinette du mot de passe hors ligne
Comme la clé découle directement du mot de passe, un attaquant qui capte certains échanges peut ensuite tester des mots de passe sur sa propre machine, sans plus interagir avec le réseau. Rien ne limite le nombre d'essais, sinon la puissance de calcul. Un nom de réseau laissé par défaut aggrave le risque : l'ANSSI rappelle qu'il permet d'utiliser des tables préparées à l'avance.
En août 2018, l'attaque dite PMKID a simplifié la collecte. Selon l'avis 2018-019 du CERT-EU, elle vise directement le point d'accès, sans qu'aucun client soit connecté, et concerne WPA et WPA2 en mode Personnel. Les réseaux 802.1X et WPA3 ne sont pas touchés. La parade recommandée : un mot de passe aléatoire d'une vingtaine de caractères.
Une clé partagée, donc un trafic partagé
En WPA2-Personal, tout abonné qui connaît la clé peut intercepter les données d'un autre abonné du même réseau, souligne l'ANSSI. Le protocole n'offre pas non plus de confidentialité persistante : si le mot de passe fuit un jour, le trafic enregistré auparavant peut devenir lisible.
Des trames de gestion sans protection
Les trames qui gèrent les connexions (association, dissociation, désauthentification) circulent sans protection si le PMF (Protected Management Frames) n'est pas activé. Un attaquant peut alors déconnecter des appareils à volonté. Le PMF n'est apparu qu'en 2012, en option de WPA2 ; sa prise en charge n'est obligatoire que depuis 2014, sur les appareils certifiés Wi-Fi « ac ».
KRACK, une faille du standard
En 2017, le chercheur Mathy Vanhoef a publié KRACK (Key Reinstallation Attacks), une faiblesse de la poignée de main de WPA2 elle-même, en mode Personnel comme Entreprise. Elle permet de déchiffrer une partie du trafic sans révéler le mot de passe. Dix identifiants CVE lui ont été attribués. Les correctifs, rétrocompatibles, doivent être installés sur les appareils comme sur les points d'accès ; changer de mot de passe ne sert à rien.
Ce que WPA3 change vraiment
WPA3-Personal : SAE remplace la clé partagée
WPA3-Personal remplace le PSK par SAE (Simultaneous Authentication of Equals), un protocole d'échange de clés défini par l'IEEE. Le mot de passe sert à prouver qu'on le connaît, et non plus à dériver directement la clé. Chaque client obtient une clé maîtresse neuve, propre à sa connexion.
D'après la Wi-Fi Alliance, cela apporte trois protections concrètes :
- Résistance au dictionnaire hors ligne : observer un échange ne suffit plus. Chaque essai de mot de passe exige un nouvel échange actif avec le réseau, soit une seule tentative par attaque.
- Confidentialité persistante : même si le mot de passe est découvert, le trafic observé auparavant ne peut pas être déchiffré.
- Résistance aux canaux auxiliaires : la méthode « hash-to-element » (H2E), ajoutée à la norme en 2020, calcule une fois pour toutes un élément intermédiaire à partir du mot de passe et protège aussi contre les rétrogradations de groupe cryptographique.
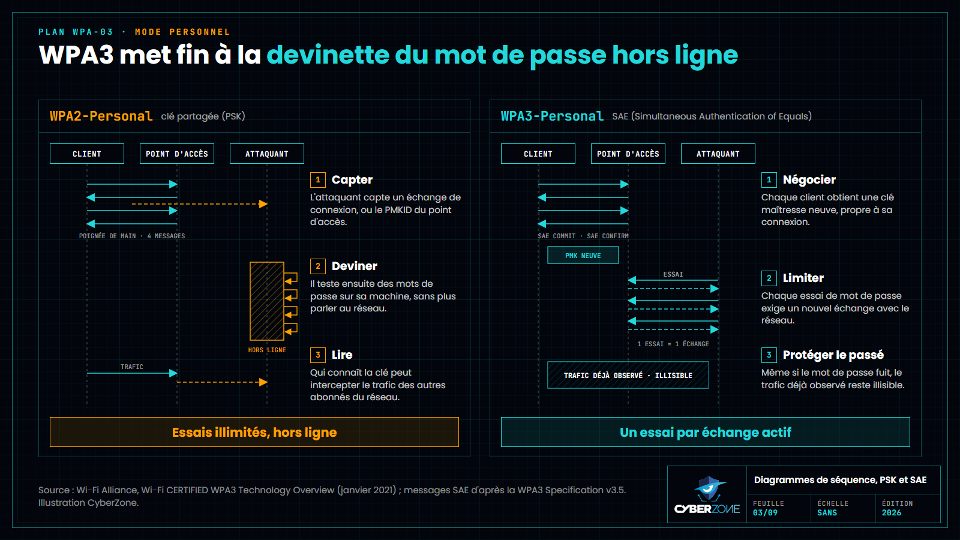
En WPA2-Personal, les essais se font hors ligne et sans limite ; en WPA3-Personal, chaque essai exige un échange avec le réseau.
La Wi-Fi Alliance en conclut que les utilisateurs peuvent choisir des mots de passe plus simples à retenir. Prudence toutefois : tant que des appareils WPA2 partagent le même mot de passe, il reste exposé à la devinette hors ligne. Une phrase de passe longue garde tout son intérêt.
PMF obligatoire et fin des chiffrements anciens
Tous les modes WPA3 imposent le PMF. La spécification interdit aussi d'activer WPA1, WEP ou TKIP sur le même réseau que WPA3, et n'autorise pour SAE que des groupes cryptographiques robustes (groupes Diffie-Hellman 15 à 21).
WPA3-Enterprise : des règles plutôt qu'un nouveau protocole
WPA3-Enterprise ne remplace pas les protocoles de WPA2-Enterprise. Il impose des règles pour éviter les configurations bancales : authentification avec SHA-256 au lieu de SHA-1, PMF requis et validation du certificat du serveur d'authentification par l'appareil avant tout accès. La Wi-Fi Alliance rappelle qu'un serveur au certificat auto-signé, accepté sans contrôle, permet à un adversaire placé au milieu d'observer l'authentification interne et parfois de casser l'identifiant et le mot de passe.
Pour les environnements les plus sensibles (administration, défense, industrie, finance), un mode 192 bits fixe chaque brique cryptographique : chiffrement GCMP-256, HMAC-SHA384, échange et signature sur une courbe elliptique de 384 bits. Ce mode n'admet aucune transition : tous les appareils doivent le prendre en charge.
Des options utiles
- SAE-PK : pour les hotspots dont le mot de passe est affiché (cafés, restaurants, salles de réunion), le point d'accès prouve son identité par une clé publique, ce qui bloque les faux points d'accès.
- Transition Disable : une fonction obligatoire dans WPA3 qui indique aux appareils que tout le réseau gère WPA3, pour qu'ils cessent d'accepter WPA2.
- Beacon Protection et OCV (Operating Channel Validation) : protection des balises émises par le point d'accès et vérification du canal, contre certaines manipulations.
- Adresses MAC aléatoires : un cadre pour limiter le pistage passif des appareils.
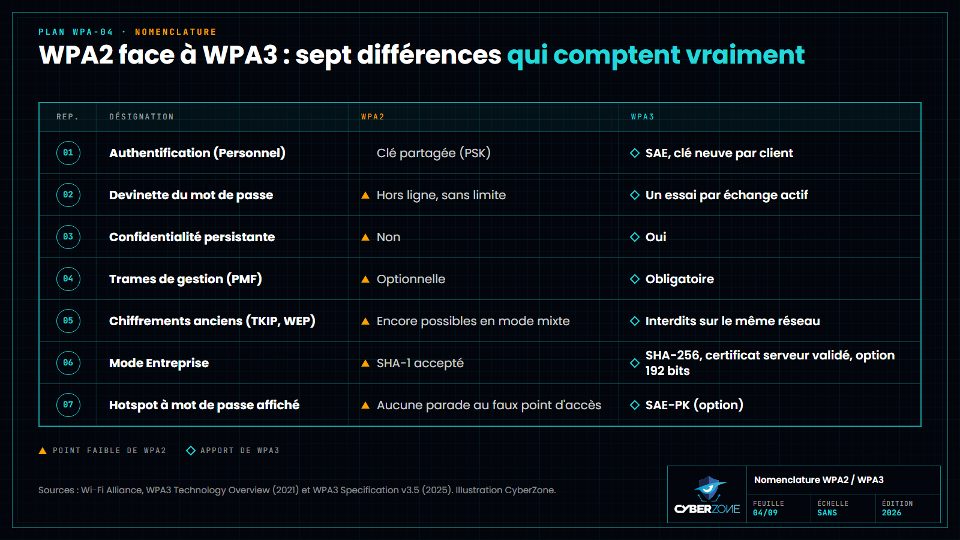
Les sept différences qui comptent entre WPA2 et WPA3.
| Critère | WPA2 | WPA3 |
|---|---|---|
| Authentification (Personnel) | Clé partagée (PSK) | SAE, clé neuve par client |
| Devinette du mot de passe | Hors ligne, sans limite | Un essai par échange actif |
| Confidentialité persistante | Non | Oui |
| Protection des trames de gestion (PMF) | Optionnelle | Obligatoire |
| TKIP et WEP | Encore possibles en mode mixte | Interdits sur le même réseau |
| Mode Entreprise | SHA-1 accepté | SHA-256, certificat serveur validé, option 192 bits |
| Hotspot à mot de passe affiché | Aucune parade au faux point d'accès | SAE-PK (option) |
WPA3 n'est pas invulnérable
WPA3 corrige les défauts de conception les plus connus de WPA2, mais ses premières mises en œuvre ont eu leurs propres failles, et certaines faiblesses touchent tout le Wi-Fi.
Dragonblood (2019)
En avril 2019, Mathy Vanhoef et Eyal Ronen ont publié Dragonblood. Ils décrivaient des attaques par rétrogradation contre le mode de transition, où un faux réseau WPA2 attire les appareils compatibles WPA3, et des fuites par canaux auxiliaires, liées au temps de calcul et au cache (CVE-2019-9494). Selon eux, ces fuites permettaient de tester les plus grands dictionnaires connus pour aussi peu que 1 dollar de calcul loué dans le nuage (Amazon EC2).
Ces travaux ont conduit à mettre à jour le standard. La spécification actuelle impose des groupes cryptographiques robustes et des mises en œuvre qui ne laissent rien fuiter par le cache, et la méthode hash-to-element renforce la résistance aux canaux auxiliaires. Les chercheurs estimaient eux-mêmes que WPA3, une fois corrigé, resterait une amélioration par rapport à WPA2.
FragAttacks (2021)
Publiées le 11 mai 2021, les FragAttacks touchent tous les protocoles de sécurité Wi-Fi, du WEP à WPA3. Elles combinent trois défauts de conception (CVE-2020-24586, CVE-2020-24587 et CVE-2020-24588) et de nombreuses erreurs de programmation. Selon l'auteur, chaque produit Wi-Fi testé était touché par au moins une faille. Les défauts de conception sont difficiles à exploiter ; les erreurs d'implémentation, elles, le sont parfois très facilement. La défense passe par les mises à jour et par le HTTPS.
SSID Confusion (2024)
En mai 2024, Héloïse Gollier et Mathy Vanhoef ont montré qu'un appareil peut se connecter à un autre réseau que celui qu'il affiche (CVE-2023-52424), car le nom du réseau n'est pas toujours authentifié. Le WPA2 domestique n'est pas concerné. Le WPA3 l'est quand il utilise l'ancienne méthode de SAE (« hunting and pecking »), de même que le 802.1X. La méthode hash-to-element y échappe. Le scénario type : deux réseaux de noms différents qui partagent les mêmes identifiants.
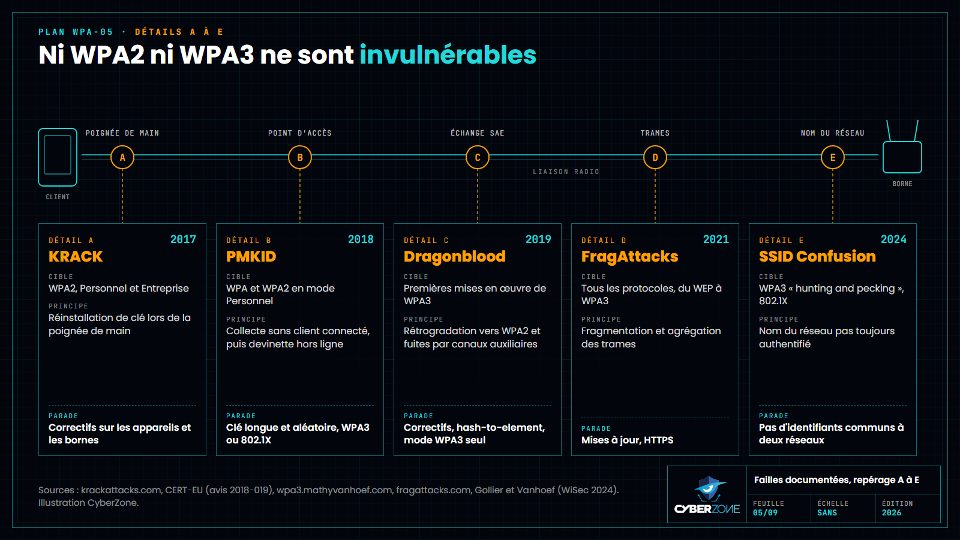
KRACK, PMKID, Dragonblood, FragAttacks et SSID Confusion : cible, principe et parade.
La leçon est la même pour les deux protocoles : un réseau Wi-Fi vaut ce que valent les mises à jour de ses bornes et de ses appareils.
Le piège du mode de transition
Pour ne pas couper les anciens appareils, la spécification prévoit un mode de transition : WPA2 et WPA3 fonctionnent sur le même réseau, avec le même mot de passe, et le PMF y est seulement facultatif. C'est pratique, mais c'est précisément ce mode que visaient les attaques par rétrogradation de Dragonblood.
La Wi-Fi Alliance est claire : les pleins bénéfices de WPA3-Personal ne s'obtiennent qu'en mode WPA3 seul, et les propriétaires de réseaux devraient y basculer dès que leurs appareils le permettent. L'ANSSI va plus loin dans ses Essentiels d'août 2026 : elle recommande d'éviter le mode mixte WPA3/WPA2, qui peut conduire à partager les secrets entre les deux protocoles et dégrade la sécurité des appareils compatibles WPA3.
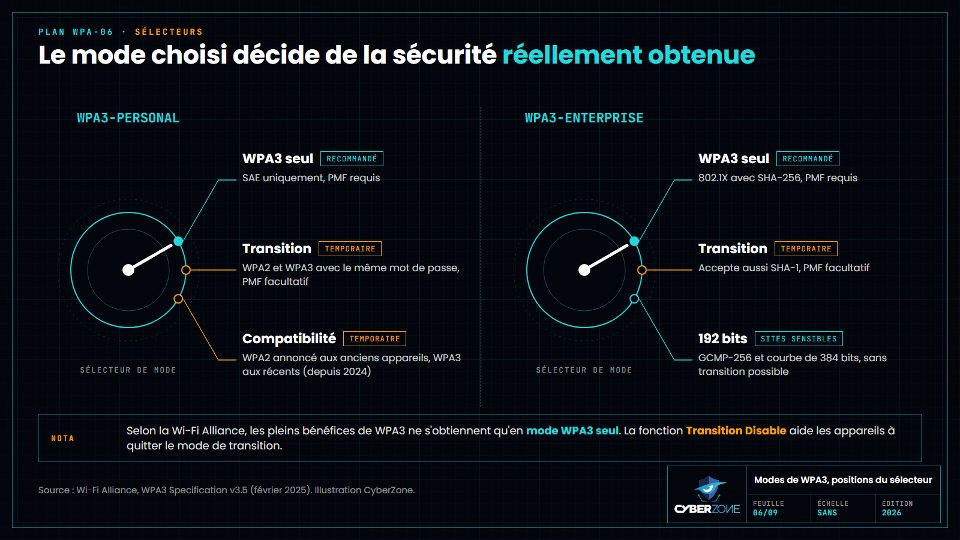
WPA3 seul, transition, compatibilité, 192 bits : le mode choisi fixe la sécurité réellement obtenue.
Deux mécanismes aident à sortir de la transition. Transition Disable permet aux bornes de signaler aux appareils que tout le réseau gère WPA3 : ceux-ci n'acceptent plus WPA2 ensuite. Le mode de compatibilité, ajouté à la spécification en octobre 2024, annonce WPA2 aux anciens appareils et WPA3 aux récents par un mécanisme distinct (« RSN overriding »).
6 GHz et Wi-Fi 7 : WPA3 devient la règle
Sur les nouvelles bandes et générations, la question ne se pose plus. La section 11 de la spécification WPA3 fixe des contraintes strictes.
- Bande des 6 GHz (Wi-Fi 6E et suivants) : pas de WEP, de TKIP ni de clé partagée WPA2, pas de mode de transition, PMF obligatoire, seule la méthode hash-to-element de SAE est admise et aucun réseau ouvert sans chiffrement n'est accepté.
- Connexions Wi-Fi 7 : aucune clé partagée WPA2 ni authentification 802.1X avec SHA-1, chiffrement GCMP-256 et, en mode Personnel, la variante de SAE dite AKM 24. Une borne Wi-Fi 7 peut encore accepter les anciens modes, mais seulement pour des connexions qui n'utilisent pas le Wi-Fi 7.
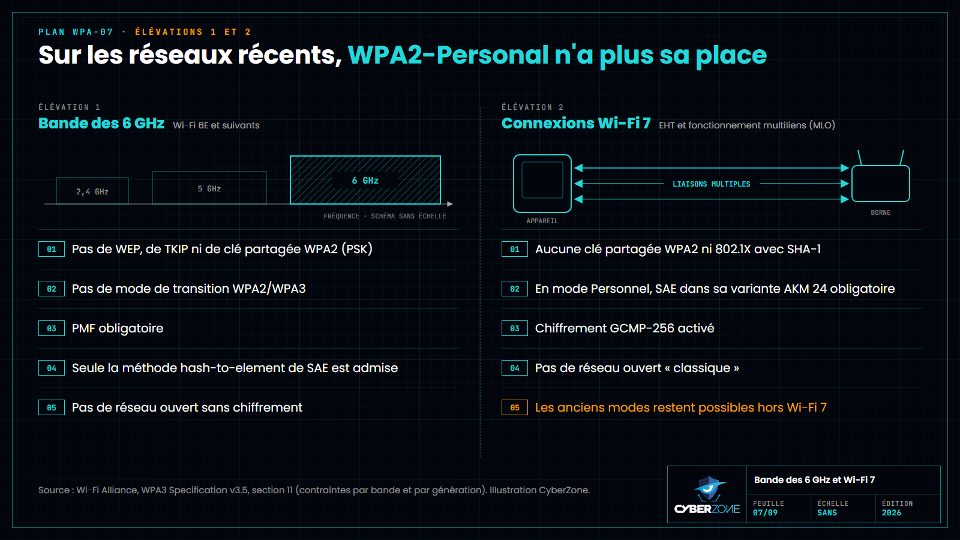
En 6 GHz comme en Wi-Fi 7, la spécification écarte WPA2-Personal et les modes de transition.
Conséquence pratique : un équipement Wi-Fi 6E ou Wi-Fi 7 n'utilise la bande des 6 GHz ou les connexions Wi-Fi 7 qu'avec WPA3, ou avec Wi-Fi Enhanced Open pour un réseau ouvert. Avant un achat, vérifier la prise en charge de WPA3 et la mention Wi-Fi CERTIFIED 6 ou supérieure évite les mauvaises surprises.
Recommandations de configuration
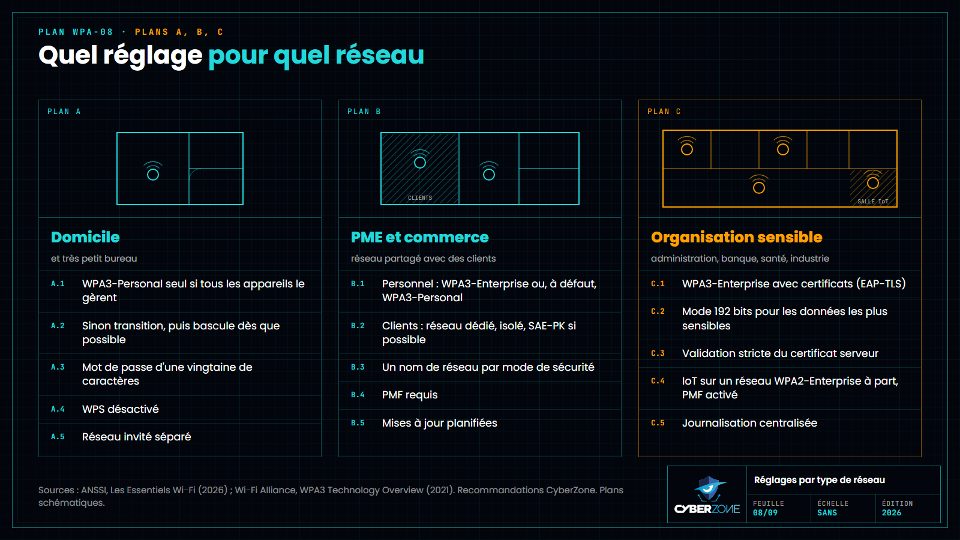
Domicile, PME, organisation sensible : les réglages à retenir pour chaque type de réseau.
À la maison et au très petit bureau
- WPA3-Personal seul si tous les appareils le gèrent ; sinon, le mode de transition, puis la bascule dès que possible.
- Une phrase de passe d'une vingtaine de caractères, différente de celle de tout autre réseau.
- WPS désactivé, nom de réseau personnalisé, micrologiciel à jour.
- Un réseau invité séparé : la Wi-Fi Alliance suggère d'y garder le mode de transition pour les visiteurs, sans toucher au niveau de sécurité du réseau principal.
En PME et dans les commerces
- WPA3-Enterprise pour le personnel, ou WPA3-Personal à défaut, conformément aux modes retenus par l'ANSSI.
- Un réseau dédié et isolé pour les clients, avec SAE-PK si les bornes le proposent.
- Un nom de réseau par mode de sécurité, sans jamais partager le même mot de passe entre deux réseaux.
- PMF en mode requis et mises à jour planifiées.
Dans une organisation sensible
- WPA3-Enterprise avec certificats (EAP-TLS), et validation stricte du certificat du serveur sur chaque poste.
- Le mode 192 bits pour les réseaux qui transportent les données les plus sensibles.
- Les objets connectés et automates qui ne gèrent pas WPA3 sur un réseau WPA2-Enterprise séparé, avec le PMF activé, comme le propose l'ANSSI.
- Une journalisation centralisée des points d'accès et des contrôleurs.
Migrer de WPA2 à WPA3 en six étapes
Une bascule brutale risque de couper l'imprimante, la caméra ou le terminal de paiement. Une migration ordonnée évite ces pannes.
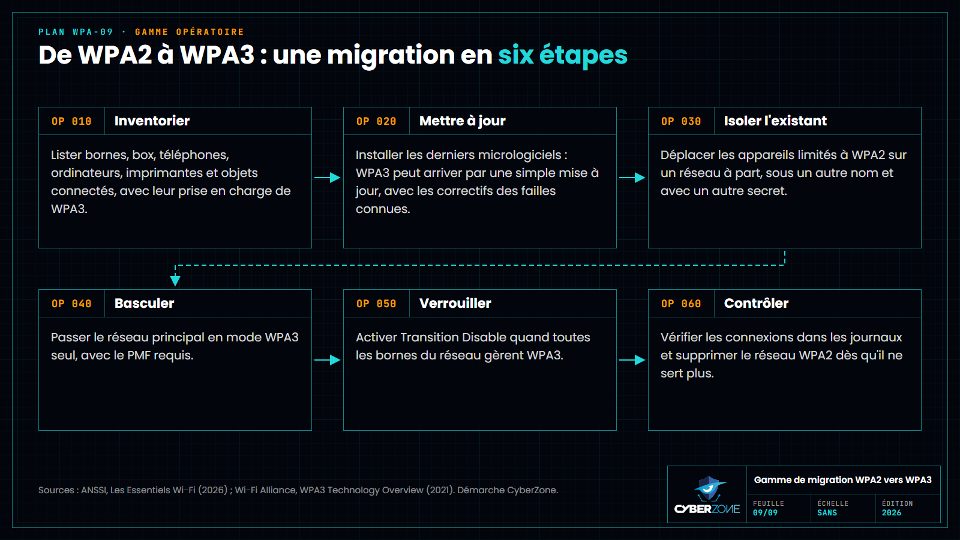
Inventorier, mettre à jour, isoler, basculer, verrouiller, contrôler : six étapes pour passer à WPA3.
- Inventorier les bornes, box, téléphones, ordinateurs, imprimantes et objets connectés, avec leur prise en charge de WPA3.
- Mettre à jour les micrologiciels et les systèmes : WPA3 peut arriver par une simple mise à jour, avec les correctifs des failles connues.
- Isoler l'existant : placer les appareils limités à WPA2 sur un réseau à part, sous un autre nom et avec un autre secret.
- Basculer le réseau principal en mode WPA3 seul, avec le PMF requis.
- Verrouiller en activant Transition Disable quand toutes les bornes du réseau gèrent WPA3.
- Contrôler les connexions dans les journaux, puis supprimer le réseau WPA2 dès qu'il ne sert plus.
Tester, oui, mais seulement son propre réseau
Vérifier la configuration de son Wi-Fi est une bonne pratique. Tester celui d'un voisin, d'un hôtel ou d'un concurrent ne l'est pas. Au Cameroun, la loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité punit l'interception sans droit de données et l'accès non autorisé à un réseau de 5 à 10 ans d'emprisonnement et de 5 à 10 millions de FCFA d'amende, ou de l'une des deux peines (article 65). Un audit sans fil se mène toujours sur autorisation écrite et dans un périmètre défini.
Se former avec la CWD, CyberZone Certified Wireless Defender
Choisir entre WPA2 et WPA3, régler un mode de transition, déployer un WPA3-Enterprise avec certificats : ces décisions demandent de comprendre comment les protocoles fonctionnent et comment ils cèdent. C'est l'objet de la formation CWD, CyberZone Certified Wireless Defender (« Hacking et sécurité des réseaux sans fil »).
- 100 heures en ligne, à votre rythme, dont 70 % de pratique dans un environnement maîtrisé.
- 150 000 FCFA (250 USD), payables en deux versements de 75 000 FCFA.
- 12 chapitres : fonctionnement réel du Wi-Fi et de ses protocoles de sécurité (WEP, WPA, WPA2, WPA3), vulnérabilités de chiffrement, attaques contre l'infrastructure et les clients, attaques contre WPA-Entreprise et RADIUS, WPS, méthodologie d'audit et rapport.
- Une approche défensive : chaque technique offensive étudiée débouche sur sa contre-mesure (configuration robuste, segmentation, détection des points d'accès pirates).
- Un module consacré à l'intelligence artificielle est en cours d'ajout au programme.
La réussite à l'examen donne la CWD, une certification internationale délivrée par CyberZone. Elle s'adresse aux administrateurs réseaux et systèmes, aux pentesters, aux étudiants et aux consultants qui veulent proposer des audits Wi-Fi. Les exercices se font sur votre propre laboratoire, jamais sur des réseaux tiers.
Programme complet et inscription : fiche de la formation CWD. Renseignements au +237 672 000 509.
Découvrez toutes nos formations sur www.cyberzone-sec.com.
Sources : Wi-Fi Alliance, WPA3 Specification v3.5 (février 2025) ; Wi-Fi CERTIFIED WPA3 Technology Overview (janvier 2021) ; communiqué de lancement de WPA3 (juin 2018) ; ANSSI, Les Essentiels, Sécurisation des réseaux Wi-Fi (août 2026) ; ANSSI, note DAT-NT-005 (2013) ; CERT-EU, avis 2018-019 ; KRACK ; Dragonblood ; FragAttacks ; SSID Confusion (WiSec 2024) ; loi camerounaise n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité.
Les illustrations de cet article ont été réalisées par CyberZone à partir des sources citées.
Formation associée
CWD · CyberZone Certified Wireless Defender
Formation en Hacking et Sécurité des Réseaux Sans Fil
100 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires