Sécurité Wi-Fi : attaques courantes et défenses
Le Wi-Fi traverse les murs, et ceux qui veulent l'attaquer le savent. Faux points d'accès, désauthentification, attaques sur les clés, WPS, réseaux publics : voici les cinq familles d'attaques les plus courantes, expliquées par leur principe, et les défenses recommandées par l'ANSSI et la Wi-Fi Alliance, à la maison comme en entreprise.
Pourquoi le Wi-Fi attire les attaquants
Un réseau filaire s'arrête à la prise murale. Un réseau Wi-Fi, lui, se propage par ondes radio. Selon l'ANSSI, l'agence française de sécurité des systèmes d'information, son signal reste exploitable jusqu'à 100 mètres environ en ligne directe, et bien au-delà avec une antenne à fort gain. L'attaquant n'a donc pas besoin d'entrer dans vos locaux : un parking, une voiture ou un bureau voisin suffisent.
L'enjeu est élevé. Un réseau sans fil compromis donne accès à l'ensemble des flux qui y circulent, puis sert de tremplin vers les postes, les serveurs et les équipements réseau. Et selon l'ANSSI, l'interception ne demande souvent aucune connaissance particulière, tant les outils libres abondent.
Dans sa note technique sur le Wi-Fi, l'agence identifie cinq leviers dont dépend la sécurité d'un réseau sans fil : la portée du signal, l'authentification, le chiffrement, l'administration et la supervision, et la configuration des points d'accès. Chaque attaque décrite plus bas exploite une faiblesse sur l'un d'eux.
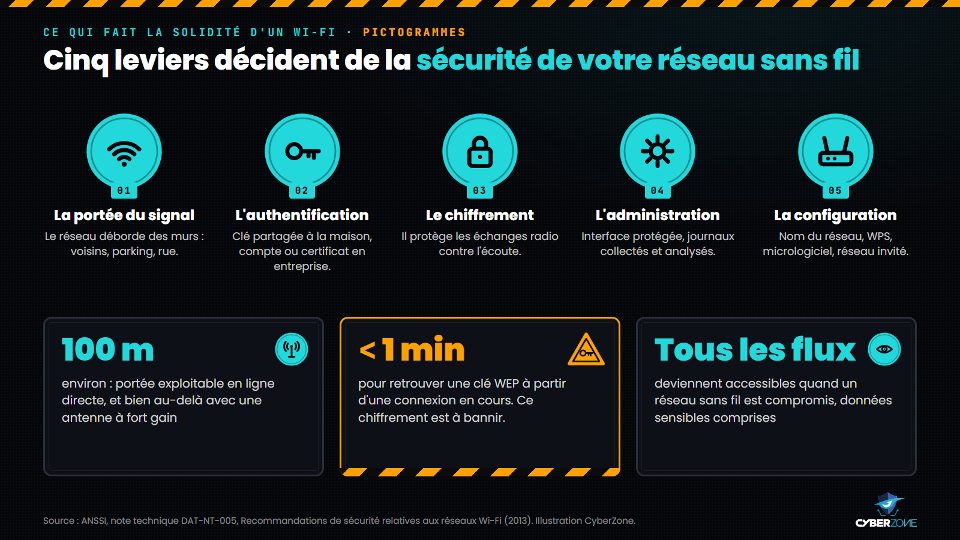
Portée, authentification, chiffrement, administration et configuration : les cinq leviers identifiés par l'ANSSI.
Quelques termes reviennent tout au long de cet article :
- Point d'accès : la borne ou la box qui émet le réseau Wi-Fi.
- SSID : le nom du réseau, celui qui s'affiche dans la liste de votre téléphone.
- WPA2 et WPA3 : les deux générations de protocoles de sécurité Wi-Fi en usage. Selon la Wi-Fi Alliance, tous les appareils Wi-Fi sont livrés avec WPA2 depuis 2006 ; WPA3 a été lancé en juin 2018.
- Mode Personnel et mode Entreprise : le premier repose sur une clé partagée par tous les utilisateurs ; le second authentifie chaque utilisateur auprès d'un serveur, selon la norme 802.1X.
Avant tout : le cadre légal
Cet article explique le principe des attaques pour mieux s'en protéger. Il ne donne aucun mode opératoire, et pour une bonne raison : s'en prendre au réseau d'autrui sans autorisation est un délit.
Au Cameroun, la loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité punit l'interception sans droit de données circulant sur un réseau (article 65, alinéa 1) et l'accès non autorisé à un réseau, à un système d'information ou à un terminal (article 65, alinéa 2). La peine encourue est de 5 à 10 ans d'emprisonnement et de 5 à 10 millions de FCFA d'amende, ou l'une des deux. Elle est doublée quand l'accès porte atteinte à l'intégrité, à la confidentialité ou à la disponibilité du réseau.
Perturber le fonctionnement d'un réseau ou d'un terminal, ce que fait une attaque par déni de service, relève de l'article 66 : 2 à 5 ans d'emprisonnement et 1 à 2 millions de FCFA d'amende, ou l'une des deux.
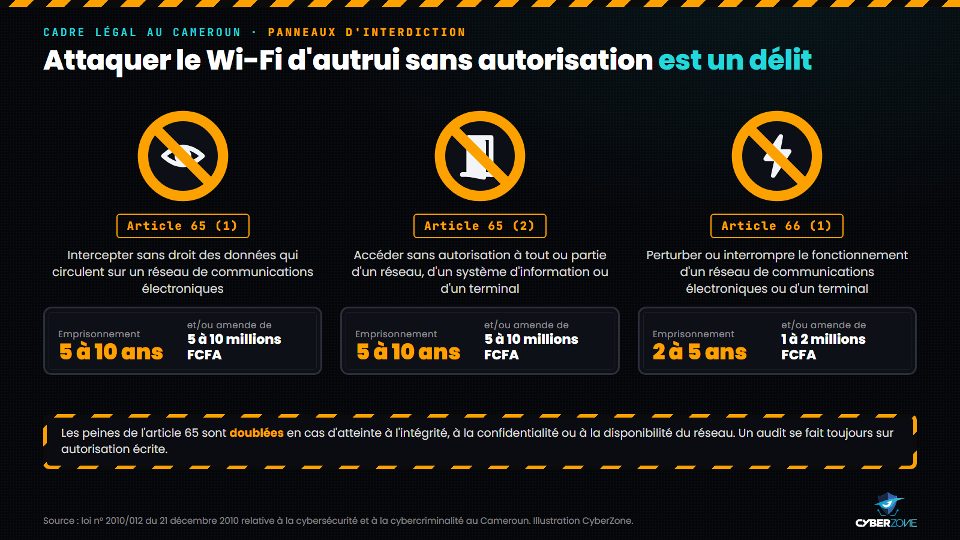
Ce que prévoit la loi camerounaise n° 2010/012 pour l'interception, l'accès non autorisé et la perturbation d'un réseau.
Un test d'intrusion sans fil se mène donc uniquement sur son propre réseau, ou sur celui d'un client qui l'a autorisé par écrit, dans un périmètre défini.
Les cinq familles d'attaques en un coup d'œil
Les attaques contre le Wi-Fi se rangent en cinq grandes familles, chacune avec sa parade prioritaire.
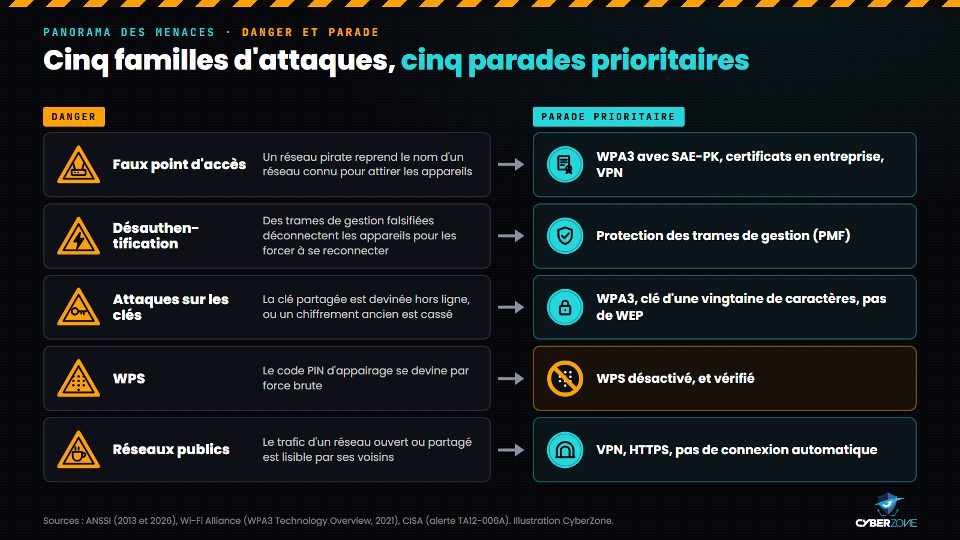
Faux point d'accès, désauthentification, attaques sur les clés, WPS et réseaux publics : principe et parade.
| Famille | Ce que vise l'attaquant | Réseaux les plus exposés | Défense prioritaire |
|---|---|---|---|
| Faux point d'accès | Faire passer votre trafic par sa propre borne | Réseaux ouverts ou à mot de passe partagé | SAE-PK, 802.1X avec validation du certificat, VPN |
| Désauthentification | Couper les connexions et forcer une reconnexion | Réseaux sans protection des trames de gestion | PMF requis (imposé par WPA3) |
| Attaques sur les clés | Retrouver la clé ou déchiffrer le trafic | WEP, WPA et WPA2 en mode Personnel | WPA3, clé longue et aléatoire, mises à jour |
| WPS | Obtenir la configuration Wi-Fi grâce au code PIN | Points d'accès dont le WPS est actif | Désactivation du WPS, vérifiée |
| Réseaux publics | Lire ou détourner le trafic des autres usagers | Hôtels, gares, aéroports, cafés | VPN, HTTPS, pas de connexion automatique |
Famille 1 : le faux point d'accès
Le principe est simple. L'attaquant installe une borne qui diffuse le même nom que le réseau visé, celui d'un café ou d'une entreprise par exemple, souvent avec un signal plus fort. Les appareils qui la rejoignent font alors transiter tout leur trafic par l'attaquant. On parle de « jumeau maléfique » (evil twin) ou de point d'accès pirate (rogue AP).
La Wi-Fi Alliance, le consortium qui certifie les produits Wi-Fi, le reconnaît dans sa spécification WPA3 : quand un mot de passe est partagé par tout un groupe, un adversaire qui le connaît peut se faire passer pour le point d'accès. Il peut alors inspecter, modifier et forger toutes les données échangées. C'est le cas typique des hotspots de cafés, de restaurants ou de salles de réunion, où le mot de passe est affiché au mur.
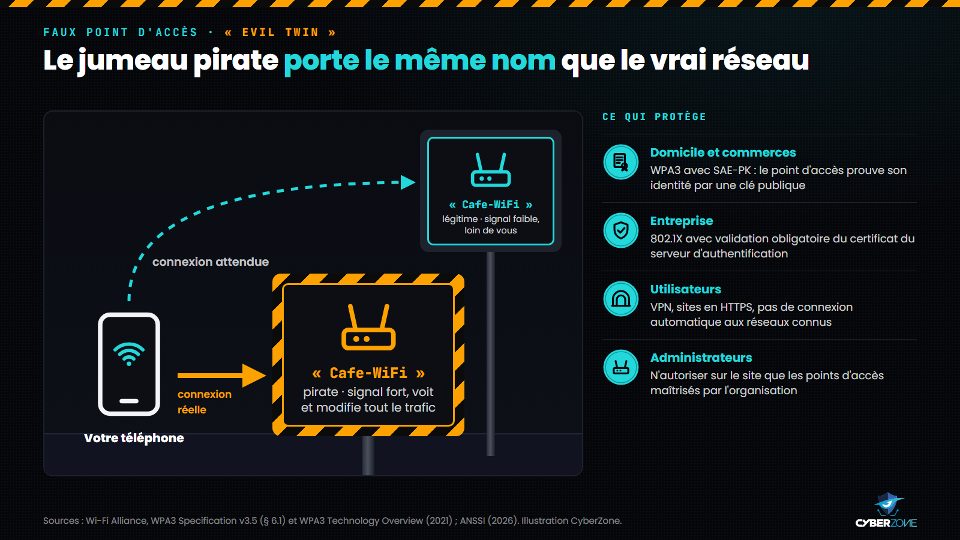
Le faux point d'accès imite le nom du réseau légitime ; WPA3 avec SAE-PK, 802.1X et le VPN en limitent l'effet.
Une variante : la confusion de nom de réseau
En 2024, les chercheurs Héloïse Gollier et Mathy Vanhoef (KU Leuven) ont montré qu'un appareil peut se tromper de réseau protégé tout en affichant le bon nom (attaque « SSID Confusion », référencée CVE-2023-52424). Le cas typique : deux réseaux portent des noms différents, l'un pour la bande 2,4 GHz et l'autre pour la bande 5 GHz, mais partagent les mêmes identifiants. L'appareil peut alors être basculé vers le réseau le moins protégé. Certains VPN, réglés pour se couper sur un « réseau de confiance », se désactivent au passage.
Selon les auteurs, le WPA2 domestique n'est pas concerné. En revanche, les réseaux d'entreprise 802.1X le sont, ainsi que le WPA3 quand il utilise l'ancienne méthode de calcul de SAE (dite « hunting and pecking »). La méthode récente, « hash-to-element », y échappe.
La parade la plus simple tient en une règle : ne pas réutiliser les mêmes identifiants sur des réseaux qui portent des noms différents.
Les défenses
- WPA3 avec SAE-PK pour les réseaux à mot de passe public : le point d'accès prouve son identité par une paire de clés.
- 802.1X avec validation du certificat serveur en entreprise : le poste refuse tout serveur inconnu.
- VPN et HTTPS côté utilisateur, sans connexion automatique aux réseaux connus.
- Points d'accès maîtrisés : l'ANSSI proscrit les bornes personnelles en environnement professionnel.
Famille 2 : la désauthentification
Pour gérer les connexions, le Wi-Fi échange des « trames de gestion » : association, dissociation, désauthentification. Sans protection, ces trames peuvent être falsifiées. Un attaquant à portée radio peut alors déconnecter des appareils à répétition.
C'est un déni de service, et souvent le premier temps d'une attaque plus large : forcer une reconnexion pour observer l'authentification, ou pousser la victime vers un faux point d'accès.
La réponse s'appelle PMF (Protected Management Frames, protection des trames de gestion). Selon la Wi-Fi Alliance, elle a été introduite en option dans WPA2 en 2012. Sa prise en charge est obligatoire depuis 2014 sur les appareils certifiés Wi-Fi « ac », et son usage est imposé dans tous les modes WPA3. Elle couvre notamment les trames de dissociation et de désauthentification. En WPA2-Entreprise, l'ANSSI demande explicitement de l'activer.
Le PMF ne règle pas tout. Le Wi-Fi reste une liaison radio, exposée au brouillage accidentel ou volontaire. Pour les flux dont la disponibilité est critique, par exemple dans une infrastructure industrielle, l'ANSSI recommande de préférer une connexion filaire.
Famille 3 : les attaques sur les clés et les mots de passe
WEP : un chiffrement à bannir
Le WEP, premier mécanisme de sécurité du Wi-Fi, utilise mal l'algorithme de chiffrement RC4. L'ANSSI indique qu'un attaquant peut en retrouver la clé en moins d'une minute à partir d'une connexion en cours. Son usage doit être proscrit. Le TKIP, conçu comme une évolution du WEP, est lui aussi dépassé : la Wi-Fi Alliance interdit de l'activer à côté de WPA3.
WPA2-Personal : la clé partagée devinée hors ligne
En WPA2-Personal, la clé de chiffrement est dérivée du mot de passe et du nom du réseau. Un attaquant qui capte certains échanges peut ensuite tester des mots de passe sur son propre ordinateur, sans plus interagir avec le réseau : c'est une attaque par dictionnaire hors ligne. Sa seule limite est la robustesse du mot de passe.
En 2018, la méthode dite « PMKID » a simplifié cette collecte. D'après l'avis 2018-019 du CERT-EU, elle vise directement le point d'accès, sans qu'aucun client soit connecté. Elle touche WPA et WPA2 en mode Personnel ; les réseaux 802.1X et WPA3 ne sont pas concernés.
Deux détails aggravent le risque. Un nom de réseau laissé par défaut permet d'utiliser des tables de calcul préparées à l'avance, explique l'ANSSI. Et en WPA2-Personal, tout abonné qui connaît la clé peut intercepter les données d'un autre abonné du même réseau.
KRACK : une faille du protocole lui-même
En 2017, Mathy Vanhoef a révélé KRACK (Key Reinstallation Attacks), une faiblesse du standard WPA2 lui-même. Elle ne livre pas le mot de passe mais permet de déchiffrer une partie du trafic. Changer de mot de passe n'y change rien : seuls les correctifs, sur les appareils comme sur les points d'accès, la neutralisent.
Les défenses
- Passer en WPA3-Personal, qui résiste aux attaques par dictionnaire hors ligne : chaque essai de mot de passe exige un nouvel échange actif avec le réseau.
- À défaut, WPA2 avec AES-CCMP et une clé longue : l'ANSSI comme le CERT-EU parlent d'une vingtaine de caractères aléatoires. Elle se saisit une fois et n'a pas à être mémorisée.
- Changer le nom de réseau par défaut, sans le remplacer par un nom qui trahit une activité ou une identité.
- Mettre à jour le micrologiciel des points d'accès, les pilotes et les systèmes des appareils.
Famille 4 : le WPS, une porte d'entrée de confort
Le WPS (Wi-Fi Protected Setup) permet de connecter un appareil sans taper la clé, par un bouton ou un code PIN. Sa méthode par code PIN souffre d'une faiblesse publiée en décembre 2011 par le chercheur Stefan Viehböck (note CERT/CC VU#723755) : le code est vérifié en deux moitiés. L'espace de recherche tombe ainsi de 10 millions de combinaisons à 11 000.
Selon l'ANSSI, deviner le PIN prend de quelques minutes à quelques heures, sans avoir besoin d'une connexion existante. Une fois le PIN trouvé, l'attaquant obtient la configuration Wi-Fi du point d'accès, clé comprise.
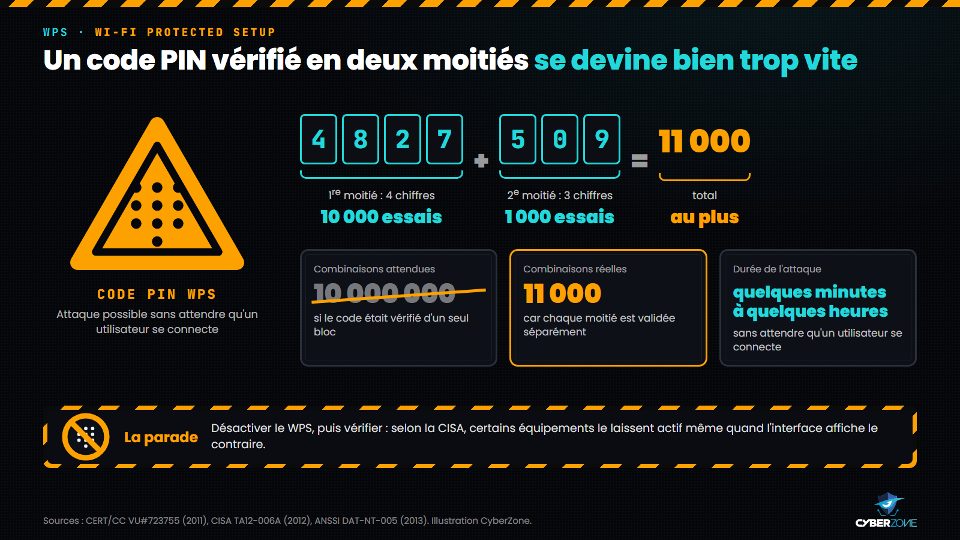
Vérifié en deux moitiés, le code PIN WPS ne compte plus que 11 000 combinaisons au lieu de 10 millions.
La consigne de l'ANSSI n'a pas varié entre sa note de 2013 et ses Essentiels d'août 2026 : désactiver systématiquement le WPS. Puis vérifier, car l'agence américaine CISA signale que certains points d'accès le laissent actif même quand leur interface indique le contraire.
Famille 5 : les réseaux publics
Hôtels, gares, aéroports, cafés, campus : les réseaux publics cumulent les risques. Sur un réseau ouvert, sans chiffrement, le trafic circule en clair. Sur un réseau dont le mot de passe est affiché, chacun peut le connaître, y compris un attaquant. Le Centre canadien pour la cybersécurité y ajoute la menace des faux points d'accès qui imitent les réseaux légitimes.
Le terminal lui-même trahit son propriétaire. Une interface Wi-Fi réglée pour se connecter automatiquement cherche en permanence les réseaux qu'elle connaît. L'ANSSI note qu'il devient alors possible, à proximité, de savoir quels réseaux un appareil fréquente, de quoi monter un faux point d'accès crédible.
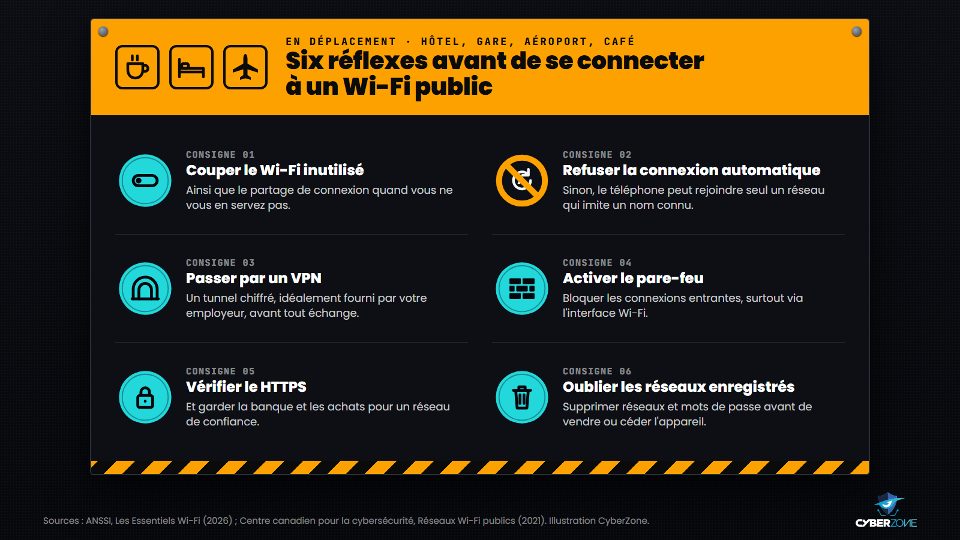
Six réflexes pour utiliser un Wi-Fi public sans exposer ses données.
Côté équipements, la Wi-Fi Alliance propose Wi-Fi Enhanced Open, qui chiffre les réseaux ouverts, et SAE-PK pour les hotspots à mot de passe affiché. Tant que bornes et appareils ne les gèrent pas tous, le VPN reste le réflexe de base, et l'ANSSI le recommande pour tout terminal professionnel hors des réseaux maîtrisés.
Défendre son réseau à la maison et au petit bureau
Pour un particulier, un commerce ou un cabinet, la box de l'opérateur fait office de point d'accès. Quelques réglages, accessibles depuis son interface d'administration, suffisent à bloquer la plupart des attaques décrites plus haut.
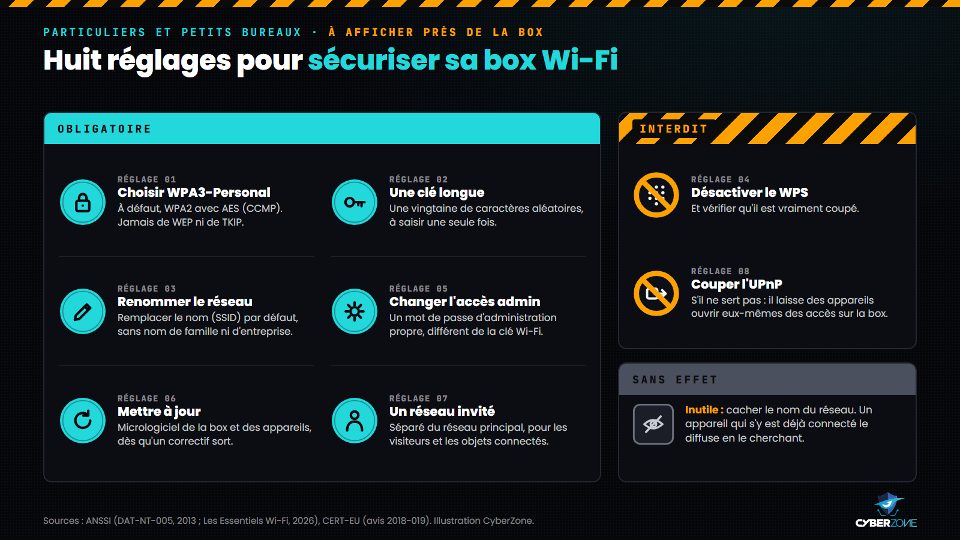
Huit réglages simples pour sécuriser une box Wi-Fi.
- WPA3-Personal, sinon WPA2 avec AES (CCMP). Jamais de WEP ni de TKIP.
- Une clé d'une vingtaine de caractères aléatoires, changée après chaque doute.
- Un nom de réseau personnalisé, sans nom de famille ni d'entreprise.
- Le WPS désactivé, et vérifié.
- Un mot de passe d'administration propre, différent de la clé Wi-Fi.
- Un micrologiciel à jour sur la box et les appareils.
- Un réseau invité séparé pour les visiteurs, les clients et les objets connectés.
- L'UPnP coupé s'il ne sert pas, comme le recommande l'ANSSI.
Une fausse bonne idée à abandonner : cacher le nom du réseau. L'ANSSI la juge inutile, car un appareil qui s'y est déjà connecté diffuse ce nom en le cherchant.
Au Cameroun comme ailleurs, beaucoup de commerces, d'hôtels et de cabinets partagent le Wi-Fi de leur box avec leurs clients. Le réseau invité est alors indispensable : il tient les clients à l'écart de l'ordinateur de caisse, de la comptabilité et des caméras.
Sécuriser le Wi-Fi d'une entreprise
En entreprise, une clé partagée par des dizaines de personnes ne tient pas : elle circule, survit aux départs et ne permet pas de savoir qui s'est connecté. Les Essentiels publiés par l'ANSSI en août 2026 rassemblent une vingtaine de bonnes pratiques, que l'on peut regrouper en trois axes.
Authentifier chaque utilisateur
L'ANSSI retient trois modes robustes : WPA3-Enterprise, WPA2-Enterprise sous condition (avec le PMF activé) et WPA3-Personal. En mode Entreprise, chaque connexion passe par un serveur d'authentification. L'agence recommande d'utiliser uniquement des méthodes EAP (Extensible Authentication Protocol) qui reposent sur des certificats, comme EAP-TLS, et de vérifier la validité et la légitimité de ces certificats avant toute connexion.
Chaque connexion est ainsi rattachée à une personne, et un départ se traite en révoquant un seul certificat. Sous Active Directory, les certificats se distribuent automatiquement par stratégie de groupe (GPO).
Cloisonner les usages
L'ANSSI demande de placer chaque réseau Wi-Fi dans un VLAN distinct, séparé des autres et du réseau filaire, et de contrôler les échanges entre eux par un pare-feu. Elle conseille un nom de réseau par mode de sécurité : par exemple « Postes de travail » en WPA3-Enterprise et « IoT » en WPA2-Enterprise pour les automates et les objets qui ne gèrent pas WPA3. Le réseau invité, lui, est dédié et cloisonné.
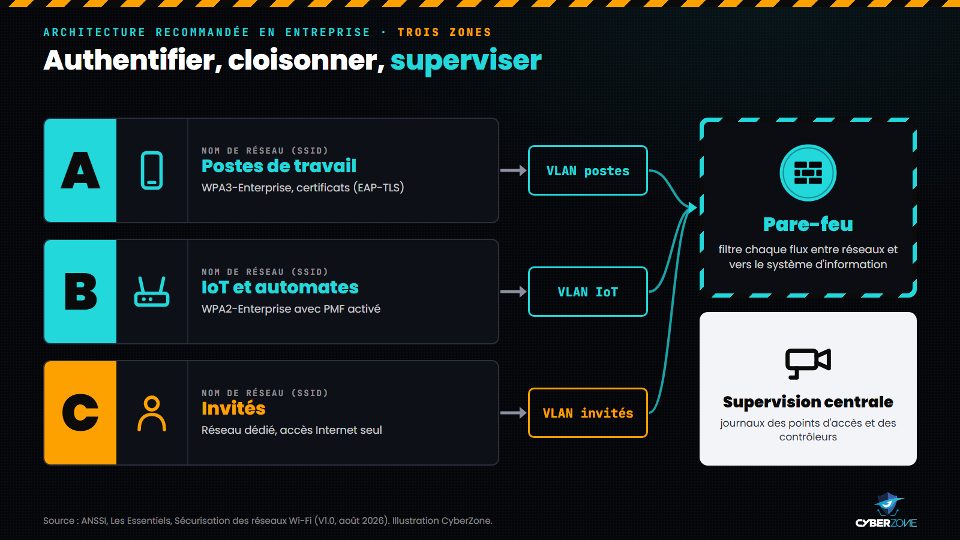
Un réseau par usage, un VLAN par réseau, un pare-feu entre eux et une supervision centrale.
L'agence met aussi en garde contre le mode mixte WPA3/WPA2, dit mode de transition : il peut conduire à partager les secrets entre les deux protocoles et dégrade la sécurité des appareils compatibles WPA3.
Superviser et administrer
- Journaliser les connexions des points d'accès et des contrôleurs, et envoyer ces événements vers une infrastructure centrale de supervision.
- Administrer les bornes par des protocoles sécurisés (TLS, SSH), depuis un réseau d'administration dédié et cloisonné.
- Changer tous les secrets par défaut : clés Wi-Fi, certificats et mots de passe d'administration.
- Déployer sans délai les mises à jour des points d'accès, des contrôleurs, des pilotes et des terminaux.
- Bloquer les terminaux non maîtrisés, comme les téléphones personnels, en n'enrôlant que les appareils de l'entreprise.
Par où commencer
Six mesures à appliquer en priorité, dans cet ordre :
- Désactiver le WPS sur toutes les bornes et vérifier qu'il est coupé.
- Passer en WPA3, ou au minimum en WPA2 avec AES et une clé d'une vingtaine de caractères.
- Mettre à jour les points d'accès et les appareils.
- Séparer le réseau des visiteurs et des objets connectés du réseau principal.
- Activer le PMF en mode requis là où les appareils le permettent.
- Utiliser un VPN sur tout réseau public et désactiver la connexion automatique.
Se former avec la CWD, CyberZone Certified Wireless Defender
Comprendre une attaque reste la meilleure façon de la contrer. C'est le parti pris de la formation CWD, CyberZone Certified Wireless Defender (« Hacking et sécurité des réseaux sans fil »). Elle forme des professionnels capables d'auditer un réseau sans fil, puis de refermer chaque faille qu'ils ont su ouvrir.
- Format : 100 heures en ligne, à votre rythme, avec 70 % de pratique dans un environnement maîtrisé.
- Tarif : 150 000 FCFA (250 USD), payables en deux versements de 75 000 FCFA.
- Programme : 12 chapitres, du fonctionnement des protocoles WEP, WPA, WPA2 et WPA3 à l'audit de bout en bout, de la reconnaissance passive à l'exploitation. Les attaques par désauthentification, les faux points d'accès, le WPS et les réseaux WPA-Entreprise y sont traités, chacun avec ses contre-mesures : configuration robuste, segmentation, détection des points d'accès pirates.
- Livrable : un rapport d'audit sans fil clair, qui identifie les vulnérabilités et les corrections à apporter.
- Publics : administrateurs réseaux et systèmes, pentesters, étudiants et passionnés de cybersécurité, consultants et auditeurs.
- Intelligence artificielle : un module dédié est en cours d'ajout au programme.
La formation débouche sur la CWD, une certification internationale délivrée par CyberZone, qui atteste de votre maîtrise de l'audit et de la sécurisation des réseaux sans fil. Toutes les manipulations se font sur votre propre laboratoire, dans le respect du cadre légal rappelé plus haut.
Pour un cursus complet de test d'intrusion, la CCP, CyberZone Certified Pentester (350 heures, 250 000 FCFA, soit 417 USD) consacre aussi un chapitre au sans-fil, dans un parcours de pentest augmenté par l'intelligence artificielle.
Programme détaillé et inscription : fiche de la formation CWD. Une question ? Appelez le +237 672 000 509.
Découvrez toutes nos formations sur www.cyberzone-sec.com.
Sources : ANSSI, Les Essentiels, Sécurisation des réseaux Wi-Fi (V1.0, août 2026) ; ANSSI, Recommandations de sécurité relatives aux réseaux Wi-Fi (DAT-NT-005, 2013) ; Wi-Fi Alliance, WPA3 Specification v3.5 et WPA3 Technology Overview (2021) ; CISA, alerte TA12-006A sur le WPS ; CERT-EU, avis 2018-019 (PMKID) ; KRACK Attacks ; Gollier et Vanhoef, SSID Confusion (WiSec 2024) ; Centre canadien pour la cybersécurité, Réseaux Wi-Fi publics ; loi camerounaise n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité.
Les illustrations de cet article ont été réalisées par CyberZone à partir des sources citées.
Formation associée
CWD · CyberZone Certified Wireless Defender
Formation en Hacking et Sécurité des Réseaux Sans Fil
100 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires