Devenir pentester : métier, compétences et parcours
Un pentester teste la sécurité d'un système informatique à la demande de son propriétaire, pour trouver les failles avant les criminels. L'ANSSI, l'agence française de cybersécurité, décrit ce métier sous le nom d'« auditeur de sécurité technique ». Il demande un solide socle technique, un cadre juridique strict et une vraie aisance à l'écrit. Missions, règles, compétences, marché de l'emploi et parcours de formation : voici ce qu'il faut savoir avant de se lancer.
Ce que fait un pentester
Le mot vient de l'anglais « penetration tester ». Un test d'intrusion (pentest) consiste à évaluer la sécurité d'un réseau, d'une application ou d'un système en se plaçant du point de vue d'un attaquant, mais avec l'accord écrit du propriétaire et dans des limites fixées à l'avance. Le but n'est pas de nuire : il s'agit de montrer au client ce qu'un vrai criminel pourrait faire, puis de l'aider à corriger.
Dans son Panorama des métiers de la cybersécurité (édition 2020), l'ANSSI consacre une fiche à l'auditeur de sécurité technique. Elle cite parmi les titres équivalents « expert en tests d'intrusions », « Pentester », « Penetration tester » et « Ethical Hacker ». Sa mission essentielle : réaliser « des évaluations techniques de la sécurité d'environnements informatiques », identifier les vulnérabilités et proposer des actions de remédiation.
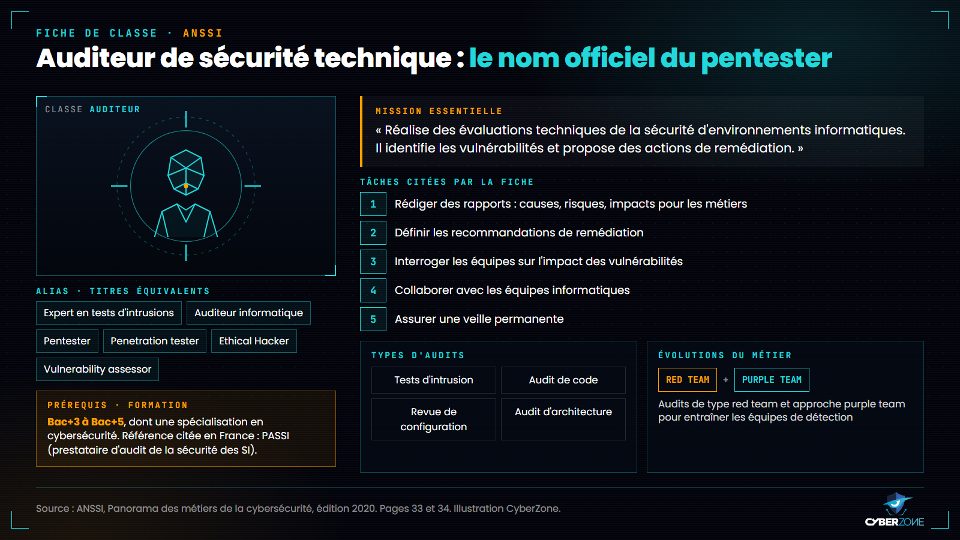
La fiche « Auditeur de sécurité technique » de l'ANSSI, qui correspond au métier de pentester.
Plusieurs types d'audits
Le test d'intrusion n'est qu'une des prestations possibles. Selon son périmètre d'activité, l'auditeur technique peut aussi mener :
- une revue de configuration : vérifier le paramétrage des équipements et des serveurs ;
- un audit d'architecture : examiner la manière dont le système d'information est conçu ;
- un audit de code : relire le code source d'une application pour y repérer des défauts de sécurité.
Une mission vue de l'extérieur
Une mission suit toujours le même fil. Le client exprime un besoin, le pentester cadre avec lui ce qui sera testé et comment, puis réalise ses tests pendant une période convenue. Il rédige enfin un rapport et le présente aux équipes concernées. L'ANSSI ajoute des tâches moins visibles : interroger les équipes pour mesurer l'impact des failles, collaborer avec les équipes informatiques qui appliquent les corrections et produire des tableaux de bord du niveau de sécurité.
Sa place parmi les métiers de la cybersécurité
L'ANSSI répartit les métiers de la cybersécurité en quatre familles : la gestion et le pilotage de la sécurité, la conception et le maintien d'un système d'information sécurisé, la gestion des incidents et des crises, enfin le conseil, les services et la recherche. L'auditeur de sécurité technique appartient à la deuxième famille.
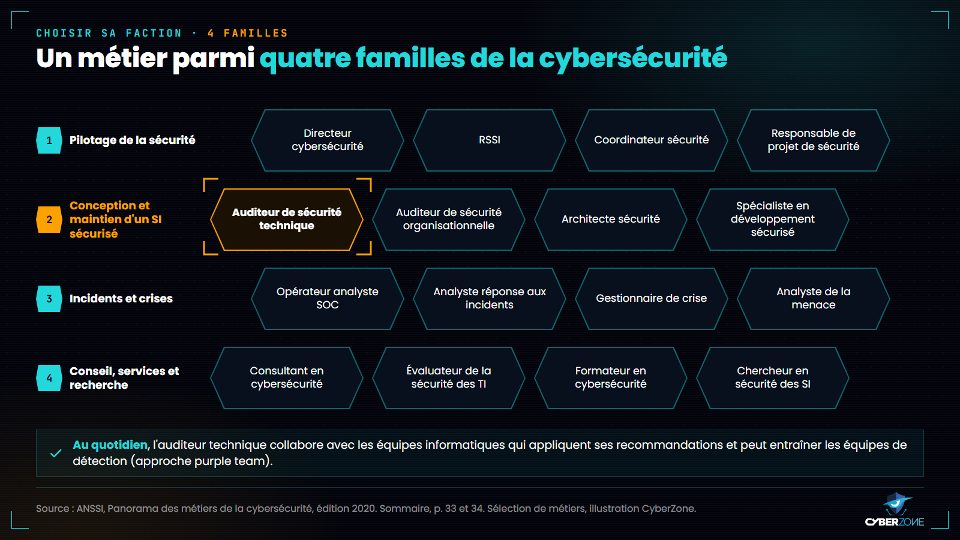
Le pentester parmi les métiers voisins recensés par l'ANSSI.
Quelques voisins à ne pas confondre :
- l'auditeur de sécurité organisationnelle contrôle les processus de sécurité et la conformité aux politiques et aux réglementations ;
- l'opérateur analyste SOC (centre opérationnel de sécurité) surveille le système d'information pour détecter les activités suspectes ;
- l'analyste réponse aux incidents analyse les symptômes quand une attaque est soupçonnée et identifie le mode opératoire de l'attaquant ;
- le consultant en cybersécurité propose des solutions à partir d'un diagnostic, au sein d'une société de services ou du pôle de conseil interne d'une organisation.
Ces métiers travaillent ensemble. L'ANSSI note d'ailleurs deux évolutions du métier d'auditeur technique : les audits de type red team, qui simulent des attaques en grandeur réelle pour tester les défenses, et l'approche purple team, où l'auditeur aide les équipes de détection à s'entraîner.
Pentester ou pirate : l'autorisation fait toute la différence
Sur le plan technique, un pentester et un pirate peuvent utiliser des méthodes proches. Ce qui les sépare est juridique : le premier agit avec un mandat écrit, dans un périmètre défini, et remet ses résultats au propriétaire du système. Le second agit sans droit. Cette frontière ne tolère aucune approximation.
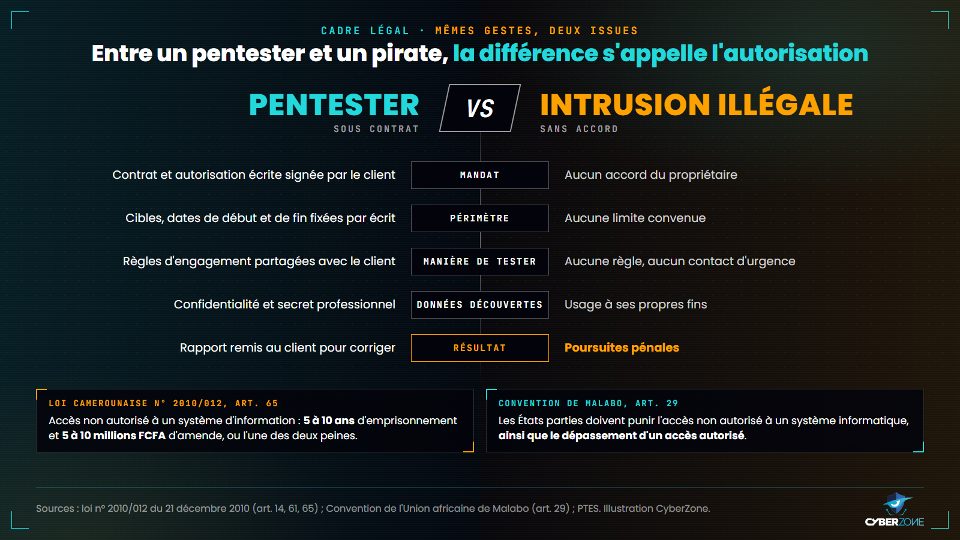
Ce qui distingue juridiquement un test d'intrusion d'une intrusion illégale.
Ce que dit la loi camerounaise
Au Cameroun, la loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité encadre directement le sujet.
- Article 65, alinéa 2 : tout accès non autorisé à tout ou partie d'un réseau de communications électroniques, d'un système d'information ou d'un équipement terminal est puni de 5 à 10 ans d'emprisonnement et de 5 à 10 millions de FCFA d'amende (environ 8 300 à 16 700 USD), ou de l'une de ces deux peines.
- Article 65, alinéa 3 : ces peines sont doublées si l'accès porte atteinte à l'intégrité, à la confidentialité ou à la disponibilité du système.
- Article 65, alinéa 4 : les mêmes peines s'appliquent à celui qui, sans droit, permet l'accès à un système « par défi intellectuel ». La curiosité n'est donc pas une excuse.
- Article 68 : l'accès ou le maintien frauduleux qui provoque une perturbation grave ou une interruption du système est puni de 5 à 10 ans d'emprisonnement et de 10 à 50 millions de FCFA d'amende.
Le secret professionnel
La même loi astreint au secret professionnel les experts commis pour des opérations d'audit (article 14). L'article 61 punit de 3 mois à 3 ans d'emprisonnement et de 20 000 à 100 000 FCFA d'amende les experts chargés des audits qui révèlent sans autorisation des informations confidentielles découvertes pendant un audit de sécurité. Ce qu'un pentester voit chez son client reste chez son client.
Un marché encadré par l'État
La loi rend l'audit de sécurité obligatoire pour les réseaux et systèmes d'information des opérateurs, des autorités de certification et des fournisseurs de services de communications électroniques (article 13). L'ANTIC, l'Agence nationale des technologies de l'information et de la communication, s'assure de la régularité et de l'effectivité des audits de sécurité des organismes publics et des autorités de certification (article 7).
L'article 11 range aussi la mise à disposition du public de prestations d'audit de sécurité parmi les activités qui peuvent faire l'objet d'une autorisation, selon des modalités fixées par voie réglementaire (article 12). Avant de proposer ses services comme prestataire, il est donc prudent de se renseigner auprès de l'ANTIC.
La Convention de Malabo
À l'échelle du continent, la Convention de l'Union africaine sur la cybersécurité et la protection des données à caractère personnel, adoptée à Malabo le 27 juin 2014, est entrée en vigueur le 8 juin 2023 après le dépôt du quinzième instrument de ratification. Son article 29 demande aux États parties d'ériger en infraction l'accès non autorisé à un système informatique, mais aussi le dépassement d'un accès autorisé. Sortir du périmètre convenu, même avec un contrat en poche, peut donc constituer une infraction.
D'après la liste de l'Union africaine arrêtée au 2 février 2026, 20 États ont ratifié la Convention, dont le Congo et la République démocratique du Congo. Le Cameroun l'a signée le 12 août 2021 mais ne figure pas encore parmi les pays qui l'ont ratifiée.
Le contrat d'autorisation et les règles d'engagement
Le PTES (Penetration Testing Execution Standard) est un standard public qui décrit la conduite d'un test d'intrusion. Sa première section, consacrée aux échanges qui précèdent la mission, est la plus utile pour comprendre le métier. Il y rappelle que négliger cette préparation expose le pentester à des clients mécontents et même à des ennuis juridiques.
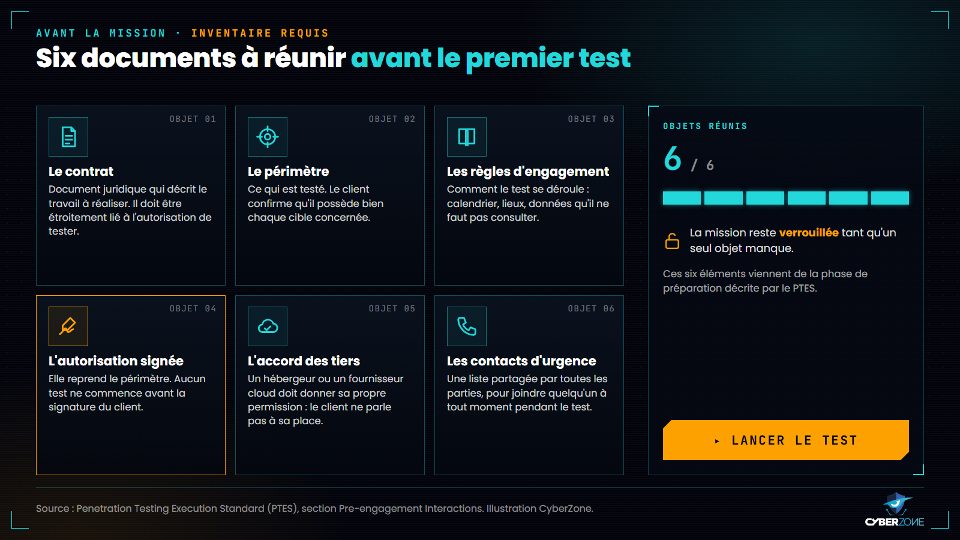
Les pièces à réunir avant de commencer, d'après la section Pre-engagement du PTES.
Le standard distingue deux notions souvent confondues :
- le périmètre définit ce qui est testé : quelles adresses, quelles applications, quels sites. Le pentester doit vérifier que le client possède bien chaque cible ;
- les règles d'engagement définissent comment le test se déroule : calendrier, lieux, réunions de suivi, données qu'il ne faut pas consulter.
Le document le plus important s'appelle l'autorisation de tester (« Permission to Test »). Il reprend le périmètre et porte la signature du client. Le PTES est clair : aucun test ne doit commencer avant sa signature. Quand un système est hébergé chez un tiers, par exemple un fournisseur cloud, l'accord du client ne suffit pas : l'hébergeur doit donner sa propre permission.
Deux conseils du standard relèvent de la vie de consultant. D'abord, fixer des dates de début et de fin et traiter toute demande supplémentaire par écrit, pour éviter que la mission ne s'étende sans cadre. Ensuite, ajouter 20 % au temps estimé pour absorber les imprévus. Si cette marge n'est pas utilisée, le PTES juge contraire à l'éthique de facturer un temps non travaillé et recommande d'apporter une valeur supplémentaire au client.
La méthode : sept grandes étapes
Les pentesters suivent une méthodologie reconnue pour que leurs résultats soient complets et comparables d'une mission à l'autre. Le PTES s'organise en sept sections :
- les interactions préalables à la mission (Pre-engagement Interactions) ;
- la collecte de renseignements (Intelligence Gathering) ;
- la modélisation des menaces (Threat Modeling) ;
- l'analyse des vulnérabilités (Vulnerability Analysis) ;
- l'exploitation (Exploitation) ;
- la post-exploitation (Post Exploitation) ;
- le rapport (Reporting).
Le PTES fixe un cadre commun ; les consignes techniques d'exécution relèvent d'un guide séparé. Retenez surtout que la mission commence par un travail contractuel et se termine par un travail d'écriture.
Le rapport, produit final du métier
Pour le client, le rapport est ce qu'il achète. Le PTES le divise en deux parties qui ne s'adressent pas aux mêmes lecteurs.
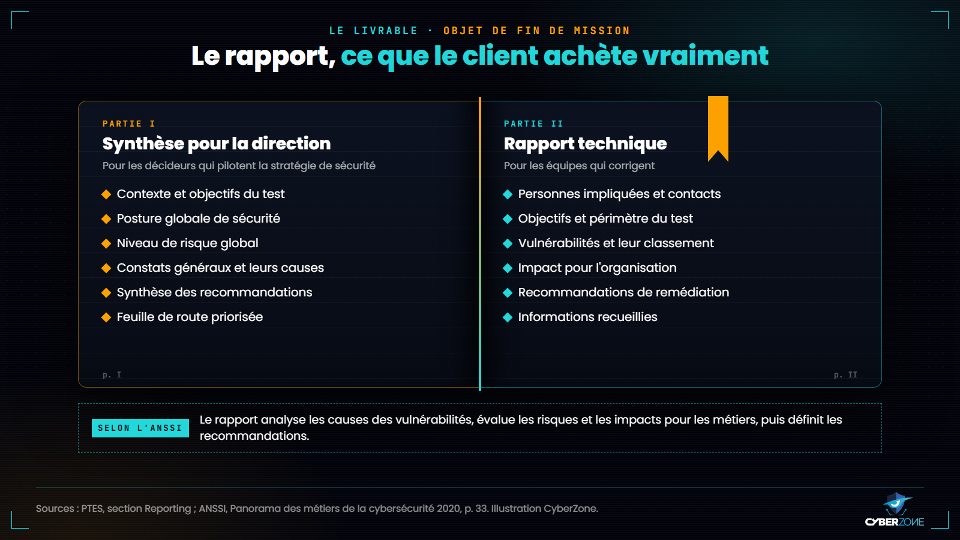
Les deux parties d'un rapport de test d'intrusion selon le PTES.
- La synthèse pour la direction (« Executive Summary ») présente le contexte et les objectifs, la posture globale de sécurité, le niveau de risque, les constats généraux et une feuille de route priorisée. Elle s'adresse à ceux qui pilotent la stratégie de sécurité.
- Le rapport technique détaille le périmètre, les informations recueillies, les vulnérabilités et leur classement, leur impact et les recommandations de remédiation. Il s'adresse aux équipes qui vont corriger.
L'ANSSI insiste sur le même point : le rapport doit analyser les causes des vulnérabilités, évaluer les risques et les impacts pour les métiers, puis définir des recommandations. Un pentester qui trouve beaucoup de failles mais rédige mal ne remplit que la moitié de sa mission.
Les compétences attendues
La fiche de l'ANSSI distingue les compétences « cœur de métier » et les compétences comportementales. On peut les regrouper en trois blocs.
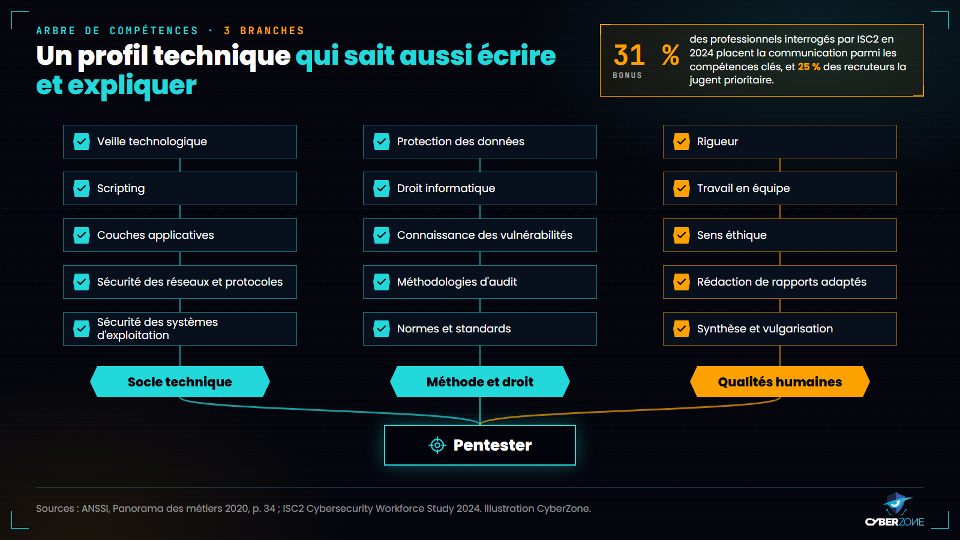
Les compétences listées par l'ANSSI pour l'auditeur de sécurité technique.
Un socle technique large
Le pentester doit comprendre la sécurité des systèmes d'exploitation, des réseaux et de leurs protocoles, ainsi que des couches applicatives, c'est-à-dire les logiciels et les sites web. Il doit savoir écrire des scripts pour automatiser ses tâches et assurer une veille permanente sur les nouvelles menaces. Le développement est un atout réel : on comprend mieux une faille dans un programme quand on sait programmer.
La méthode et le droit
L'ANSSI cite la maîtrise des méthodologies d'audit, des normes et des standards, la connaissance des vulnérabilités et des techniques d'attaque, ainsi que des notions de droit informatique et de protection des données. Cette dernière compétence découle directement du cadre légal décrit plus haut : un pentester doit savoir ce qu'il a le droit de faire.
Les qualités humaines
La fiche liste la capacité de synthèse et de vulgarisation pour des publics non techniques, la rédaction de rapports adaptés à différents interlocuteurs, le sens éthique, le travail en équipe et la rigueur. Selon l'étude ISC2 de 2024, 31 % des professionnels interrogés placent la communication parmi les compétences importantes, et 25 % des responsables du recrutement la jugent prioritaire.
Un marché qui cherche des compétences
L'ISC2, association internationale de professionnels de la cybersécurité, publie chaque année une étude sur les effectifs du secteur. Son édition 2024, fondée sur 15 852 répondants, estime à 5,5 millions le nombre de professionnels en poste dans le monde. Elle évalue l'écart entre les besoins et les effectifs à 4,8 millions de personnes, en hausse de 19 % en un an : il faudrait 10,2 millions de professionnels pour couvrir tous les besoins.
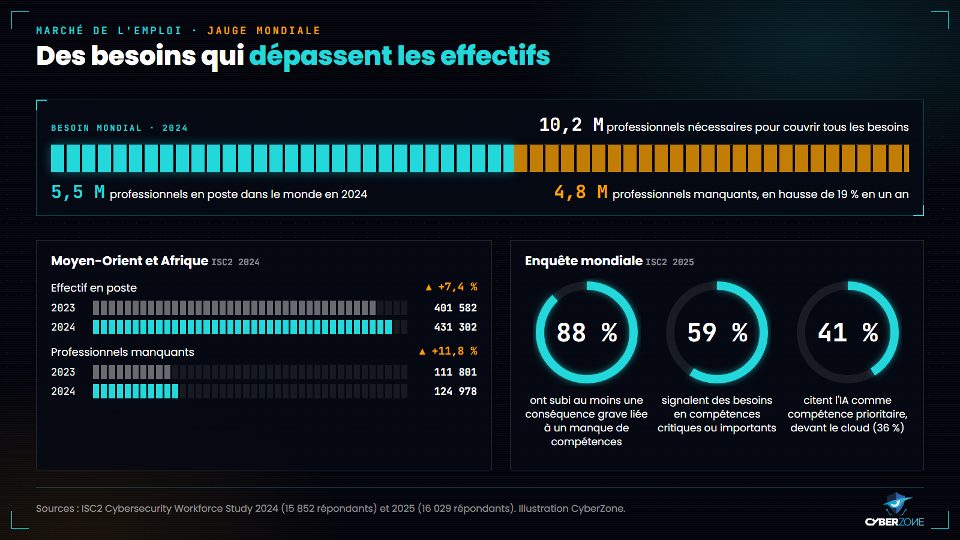
Effectifs, écart de compétences et priorités de formation selon les études ISC2 2024 et 2025.
La région Moyen-Orient et Afrique affiche la plus forte croissance des effectifs de l'étude. Ils passent de 401 582 en 2023 à 431 302 en 2024, tandis que l'écart entre besoins et effectifs passe de 111 801 à 124 978 (+11,8 %).
L'édition 2025, fondée sur 16 029 répondants, ne publie pas de nouvelle estimation de l'écart. Elle met l'accent sur les compétences : 88 % des répondants ont subi au moins une conséquence significative liée à un manque de compétences, et 59 % signalent des besoins critiques ou importants. Pour la deuxième année, l'IA figure parmi les compétences les plus recherchées : 41 % la citent, devant la sécurité du cloud (36 %).
Deux précautions de lecture. Ces chiffres couvrent toute la cybersécurité, pas seulement le test d'intrusion, et l'ISC2 ne détaille pas l'Afrique centrale. Quant aux salaires, nous n'avons trouvé aucune grille officielle publiée pour ce métier en Afrique centrale : nous préférons donc ne pas avancer de montant.
Les parcours pour devenir pentester
Il n'existe pas de voie unique. Trois profils arrivent régulièrement au métier.
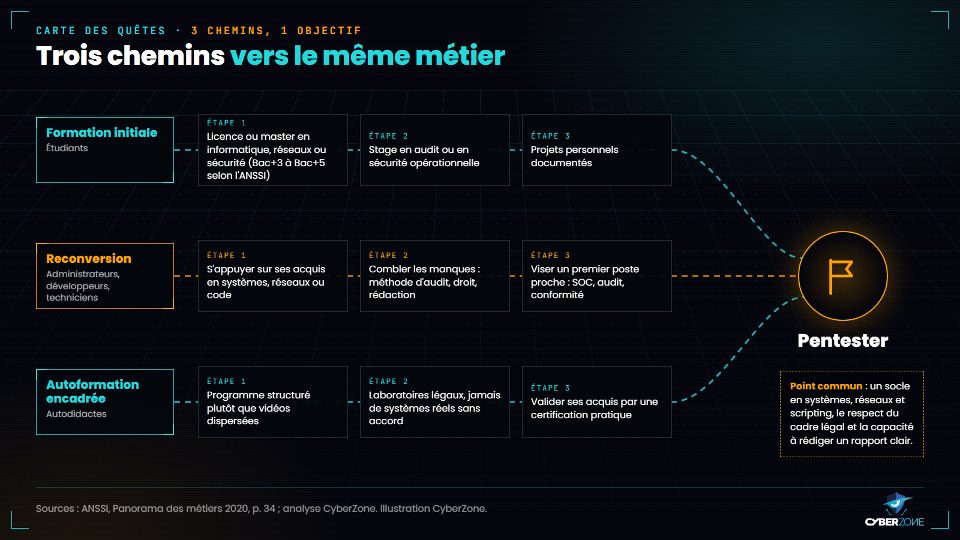
Formation initiale, reconversion ou autoformation encadrée : trois chemins vers le même métier.
La formation initiale
L'ANSSI indique un niveau Bac+3 à Bac+5, dont une spécialisation en cybersécurité. Une licence ou un master en informatique, en réseaux ou en sécurité constitue la voie classique. Les stages en audit ou en sécurité opérationnelle et les projets personnels documentés font la différence au moment du recrutement.
La reconversion
Un administrateur systèmes et réseaux, un développeur ou un technicien support possède déjà une partie du socle. Le travail consiste à combler les manques : méthodologie d'audit, cadre juridique, rédaction de rapports. Un premier poste proche, en SOC, en audit organisationnel ou en conformité, peut servir de transition.
L'autoformation encadrée
Beaucoup de pentesters ont appris seuls, mais l'autoformation sans cadre comporte deux pièges : un apprentissage décousu et la tentation de s'exercer sur des systèmes réels sans autorisation. La bonne pratique combine un programme structuré, des laboratoires conçus pour l'entraînement et une validation par un examen pratique.
Les certifications du marché
Les certifications permettent de prouver ses compétences à un recruteur. Elles diffèrent surtout par le format de l'examen. Le tableau ci-dessous reprend les informations publiées par les éditeurs sur leurs pages officielles, consultées le 1er octobre 2026.
| Certification | Éditeur | Positionnement annoncé | Format d'examen |
|---|---|---|---|
| eJPT | INE | Niveau débutant, pour peu ou pas d'expérience | Examen pratique, correction automatique, valable 3 ans |
| PenTest+ (PT0-003) | CompTIA | Expérience recommandée de 3 à 4 ans | 90 questions au plus, 165 minutes, score de 750 sur 900 |
| CEH | EC-Council | Examen de connaissances, examen pratique en option | 125 QCM en 4 h ; examen pratique optionnel de 20 défis en 6 h (les deux : CEH Master) |
| GPEN | GIAC | Examen surveillé, en ligne ou en centre | 82 questions, 3 heures, seuil de 73 % |
| OSCP+ | OffSec | Examen pratique surveillé, suivi d'un rapport | 23 h 45 d'examen puis 24 h pour le rapport, 70 points sur 100, expire 3 ans après sa délivrance |
| CCP | CyberZone | Examen théorique suivi d'un examen pratique | 10 h 45 d'examen théorique puis 10 h pour le pratique, 70 points sur 100, expire 3 ans après sa délivrance |
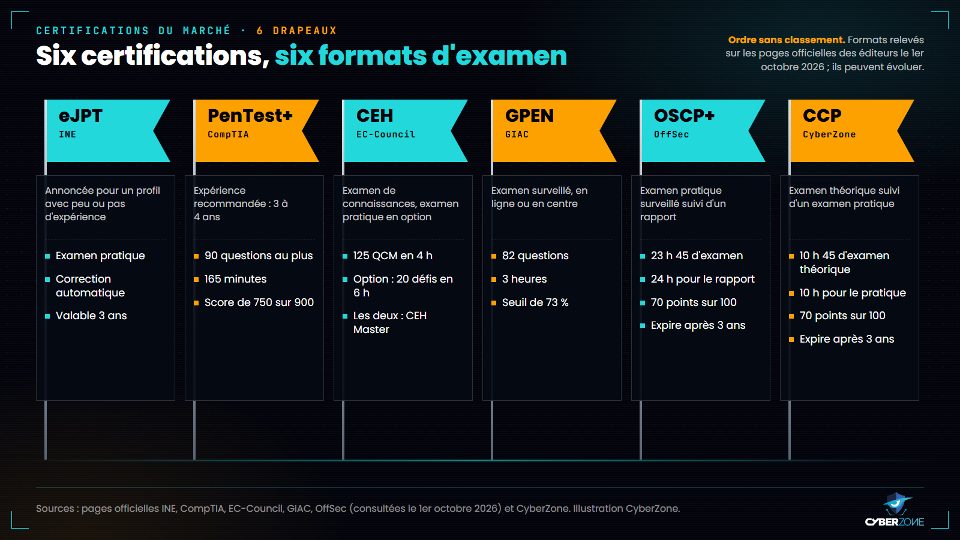
Six certifications et leurs formats d'examen, d'après les pages officielles des éditeurs.
L'ordre ne vaut pas classement. Les conditions et les tarifs évoluent : vérifiez toujours la page officielle avant de vous inscrire. En France, la fiche de l'ANSSI cite aussi PASSI (prestataire d'audit de la sécurité des systèmes d'information), une référence qui concerne les prestataires d'audit.
Six étapes pour se lancer
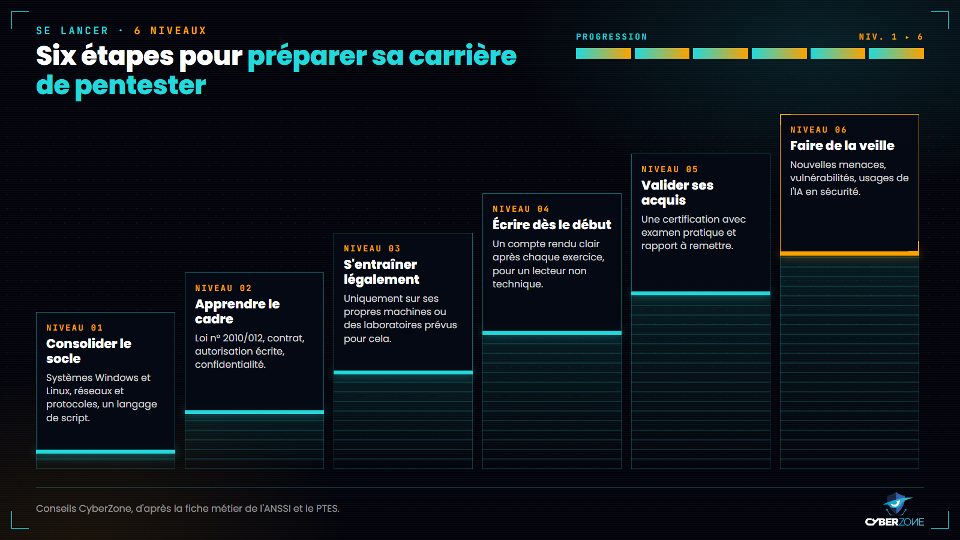
Une feuille de route simple pour démarrer, d'après la fiche métier de l'ANSSI et le PTES.
- Consolider le socle : systèmes Windows et Linux, réseaux et protocoles, un langage de script.
- Apprendre le cadre : la loi n° 2010/012, le contrat, l'autorisation écrite, la confidentialité.
- S'entraîner légalement : uniquement sur ses propres machines ou sur des laboratoires conçus pour cela, jamais sur un système sans l'accord écrit de son propriétaire.
- Écrire dès le début : un compte rendu clair après chaque exercice, compréhensible par un lecteur non technique.
- Valider ses acquis : viser une certification dont l'examen est pratique et exige un rapport.
- Faire de la veille : nouvelles menaces, nouvelles vulnérabilités, usages de l'IA en sécurité.
Se préparer avec la CCP
La formation CCP, CyberZone Certified Pentester, est conçue pour ce parcours. Elle conduit des fondamentaux techniques jusqu'aux métiers de pentester, d'opérateur Red Team ou de consultant en sécurité.
- Format : 350 heures en ligne, à votre rythme, avec des laboratoires qui se déploient en un clic sur votre poste (machines virtuelles Windows, Linux et Unix) et un support technique tout au long de la formation.
- Programme : 21 modules, dont les réseaux, les systèmes Windows et Linux, la gouvernance et le cadre légal, la cybercriminalité en Afrique, la conduite d'un test d'intrusion selon le PTES et la rédaction de rapports professionnels dans une démarche éthique.
- Intelligence artificielle : vous apprenez à utiliser l'IA à chaque étape, rédaction des rapports comprise (agents, modèles de langage locaux et cloud, MCP, n8n), toujours sous supervision humaine et dans un cadre éthique.
- Examen : 10 heures sous surveillance, 30 % théorique et 70 % pratique en laboratoire, avec un rapport de test d'intrusion professionnel à remettre. Le résultat est communiqué 3 jours après la soumission du rapport.
- Tarif : 250 000 FCFA (417 USD), payables en 3 versements : 100 000 FCFA à l'inscription, 75 000 FCFA à 30 jours et 75 000 FCFA à 60 jours.
- Prérequis : la passion du hacking et de la cybersécurité, une familiarité avec Linux et Windows et avec les scripts Bash ou Python.
La CCP est une certification internationale délivrée par CyberZone ; elle ne fait pas l'objet d'une accréditation par un organisme tiers. Elle prépare notamment aux postes de pentester, d'analyste de vulnérabilités, d'auditeur de la sécurité des systèmes d'information ou de consultant en sécurité offensive, y compris dans les banques, les télécoms et le mobile money.
Consultez la fiche de la formation : Formation en Hacking et Cybersécurité (CCP). Pour toute question, contactez-nous au +237 672 000 509.
Découvrez toutes nos formations sur www.cyberzone-sec.com.
Sources
- ANSSI, Panorama des métiers de la cybersécurité, édition 2020 (fiche « Auditeur de sécurité technique », p. 33 et 34).
- Penetration Testing Execution Standard (PTES), sections Pre-engagement Interactions et Reporting.
- ISC2, Cybersecurity Workforce Study 2024 (11 septembre 2024).
- ISC2, Cybersecurity Workforce Study 2025 (4 décembre 2025).
- République du Cameroun, loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et la cybercriminalité.
- Union africaine, Convention sur la cybersécurité et la protection des données à caractère personnel ;
- liste des signatures et ratifications au 2 février 2026.
- Pages officielles des certifications : eJPT (INE) ;
- CEH (EC-Council) ;
- PenTest+ (CompTIA) ;
- GPEN (GIAC) ;
- OSCP+ (OffSec), consultées le 1er octobre 2026.
Les illustrations de cet article ont été réalisées par CyberZone à partir des sources citées.
Formation associée
CCP · CyberZone Certified Pentester
Formation en Hacking et Cybersécurité
350 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires