Convention de Malabo : 13 questions pour comprendre le traité africain sur la cybersécurité
Adoptée en 2014 à Malabo et entrée en vigueur en 2023, la Convention de l'Union africaine sur la cybersécurité et la protection des données à caractère personnel reste mal connue, y compris des professionnels du numérique. Ce dossier répond aux questions les plus fréquentes : son contenu, les pays qui l'ont ratifiée, ce qu'elle change pour les États, les entreprises et les citoyens, ses limites et sa place face aux autres traités.
Les réponses s'appuient sur le texte officiel, cité par numéro d'article, et sur la liste des ratifications de l'Union africaine du 2 février 2026. Ce dossier ne remplace pas l'avis d'un juriste.
1. Qu'est-ce que la Convention de Malabo ?
C'est le traité de l'Union africaine (UA) qui fixe un cadre commun pour trois sujets : le commerce électronique, la protection des données personnelles et la lutte contre la cybercriminalité.
Elle a été adoptée le 27 juin 2014 par la 23ᵉ session ordinaire de la Conférence de l'Union, réunie à Malabo, en Guinée équatoriale, d'où son surnom. Ouverte à tous les États membres (article 35), elle fait foi en quatre langues, dont le français (article 38.6).
Son préambule fixe l'objectif : « assurer la sécurité et le cadre juridique nécessaires à l'émergence de l'économie du savoir en Afrique ». Comme tout traité, elle n'engage que les États qui l'ont ratifiée.
La Convention en 5 chiffres
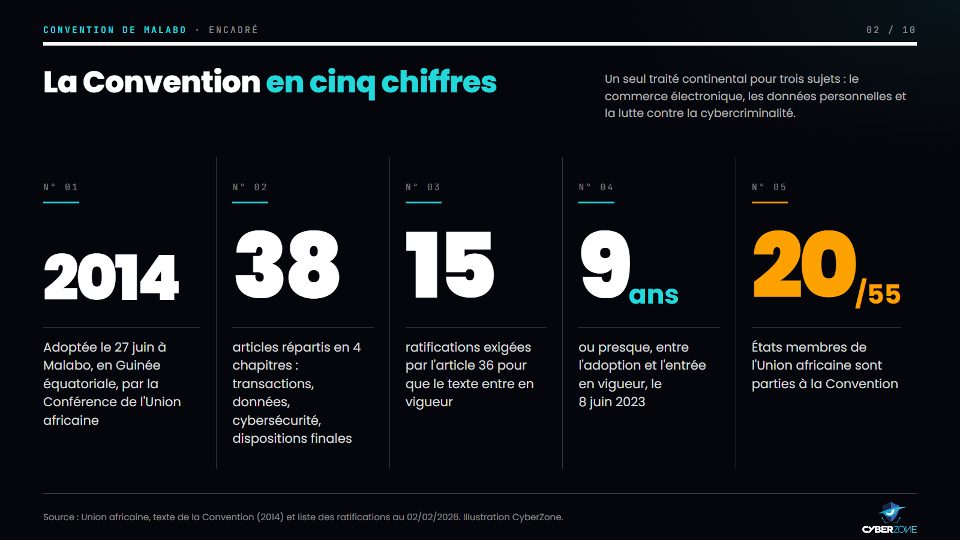
La Convention de Malabo en cinq chiffres, d'après le texte officiel et la liste de l'Union africaine au 2 février 2026.
- 2014 : adoption le 27 juin, au sommet de Malabo.
- 38 articles, répartis en 4 chapitres.
- 15 ratifications exigées par l'article 36 pour l'entrée en vigueur.
- 9 ans, ou presque : l'écart entre l'adoption et l'entrée en vigueur, le 8 juin 2023.
- 20 États parties sur les 55 membres de l'Union africaine, pour 21 signatures.
2. Que contient-elle exactement ?
Trois volets de fond, chacun dans un chapitre, plus un chapitre de dispositions finales. L'article 1 définit les notions communes, comme la donnée à caractère personnel (toute information sur une personne identifiée ou identifiable) ou le mineur (moins de 18 ans).
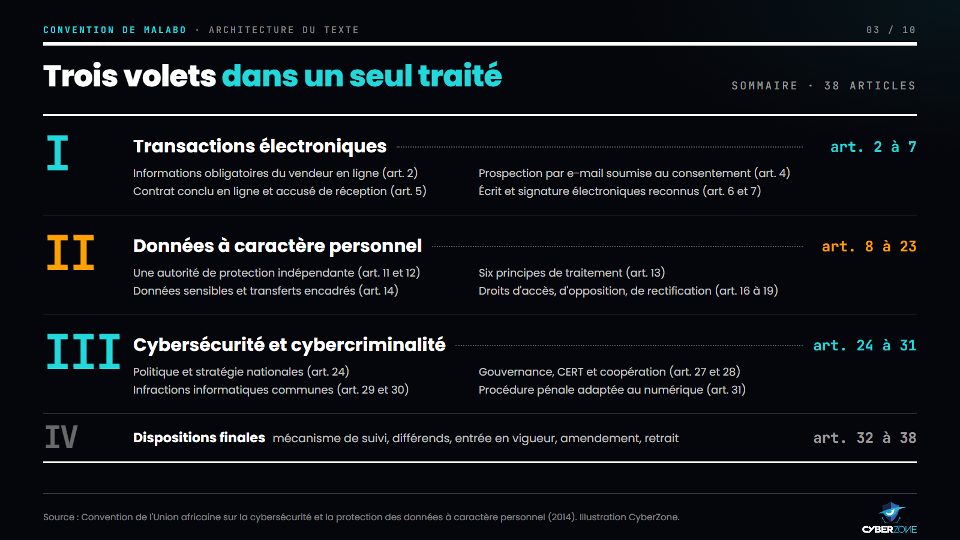
L'architecture de la Convention : trois volets de fond et un chapitre de dispositions finales.
Volet 1 : les transactions électroniques (articles 2 à 7)
Le vendeur en ligne affiche son identité, son adresse et des prix tous frais compris (article 2). La prospection par message électronique suppose le consentement du destinataire et un moyen gratuit de se désinscrire (article 4). Le client vérifie sa commande avant de la confirmer (article 5). L'écrit et la signature électroniques valent leurs équivalents papier (articles 6 et 7).
Volet 2 : la protection des données à caractère personnel (articles 8 à 23)
C'est le cœur du texte pour les citoyens : une autorité de protection indépendante dans chaque État partie (article 11), six principes de traitement (article 13), des données sensibles protégées (article 14) et des droits pour les personnes (articles 16 à 19). Les questions 8 et 9 détaillent ce volet.
Volet 3 : la cybersécurité et la lutte contre la cybercriminalité (articles 24 à 31)
Il demande aux États une stratégie nationale, des institutions et une coopération internationale (articles 24 à 28), puis liste les infractions à créer et les pouvoirs d'enquête à prévoir (articles 29 à 31). Les questions 7 et 10 y reviennent.
3. Pourquoi a-t-elle mis près de neuf ans à entrer en vigueur ?
Parce que l'article 36 exigeait quinze ratifications et qu'il a fallu près de sept ans, après le premier dépôt, pour les réunir. L'article est sans ambiguïté : « La présente Convention entre en vigueur trente (30) jours après la réception, par le Président de la Commission de l'Union africaine, du quinzième (15ème) instrument de ratification. »
La lenteur commence avant l'adoption. Selon le cabinet ALT Advisory, qui a analysé le texte en 2022 pour le programme Mozilla Africa Mradi, le premier projet date de 2011 et a été critiqué par le secteur privé et la société civile. Le centre d'excellence de cyberdéfense de l'OTAN (CCDCOE) rapporte que l'adoption prévue en janvier 2014 a été reportée, des opposants y voyant une menace pour la vie privée et la liberté d'expression. Après une réunion d'experts en mai 2014, le texte a été adopté en juin.
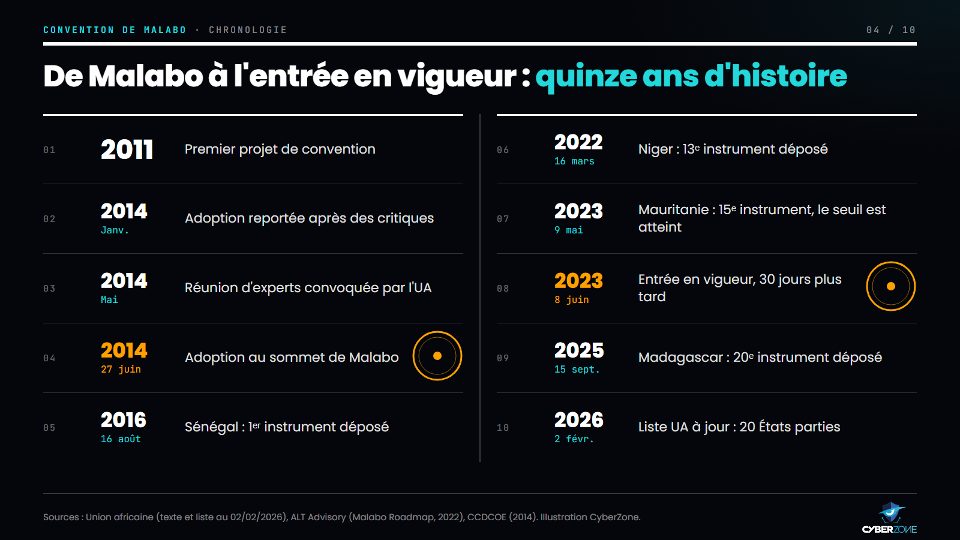
Les grandes dates de la Convention, du premier projet de 2011 aux 20 États parties de 2026.
Ensuite, les ratifications sont arrivées au compte-gouttes. Le Sénégal a déposé le premier instrument le 16 août 2016. Treize États avaient ratifié en mars 2022. La Côte d'Ivoire a déposé le quatorzième instrument le 3 avril 2023, puis la Mauritanie le quinzième, le 9 mai 2023. Trente jours plus tard, le 8 juin 2023, la Convention entrait en vigueur.
ALT Advisory avance trois explications : un texte qui oblige à accepter d'un bloc des règles commerciales, pénales et de protection des données, une inertie politique, et une connaissance limitée des traités de l'UA dans les administrations.
4. Combien de pays l'ont ratifiée aujourd'hui ?
Vingt États sur cinquante-cinq, d'après la liste officielle de l'Union africaine datée du 2 février 2026, qui compte aussi 21 signatures. Signer exprime une intention ; ratifier ou adhérer engage juridiquement l'État, qui dépose son instrument auprès du Président de la Commission de l'UA (article 38.1).
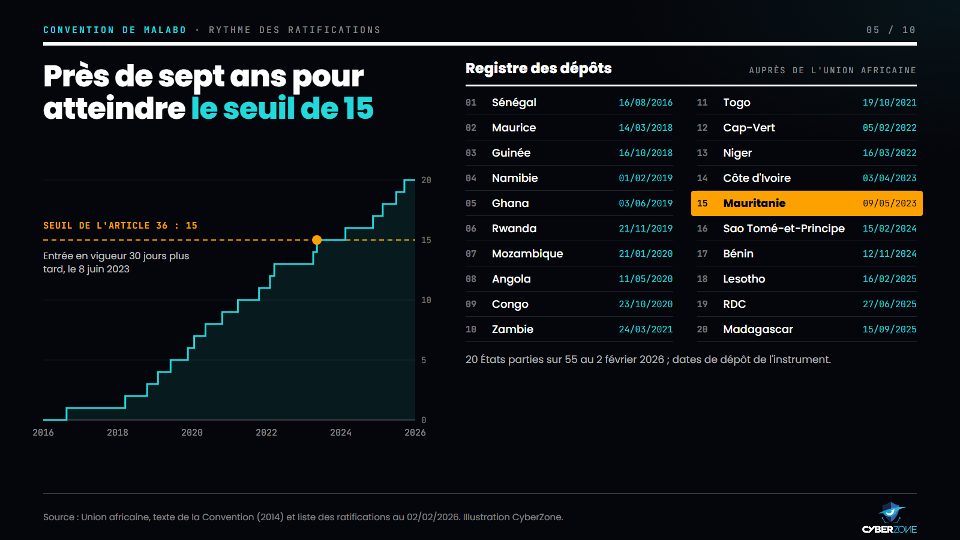
Nombre cumulé d'instruments déposés en fin d'année : le seuil de 15 n'a été franchi qu'en 2023.
Depuis l'entrée en vigueur, cinq États ont rejoint la Convention : Sao Tomé-et-Principe (dépôt le 15 février 2024), le Bénin (12 novembre 2024), le Lesotho (16 février 2025), la République démocratique du Congo (27 juin 2025) et Madagascar, vingtième État partie (15 septembre 2025).
Plusieurs grandes économies numériques du continent restent en dehors. Le Nigeria et l'Afrique du Sud l'ont seulement signée, en 2024 et en 2023. Le Kenya, l'Égypte et le Maroc ne l'ont ni signée ni ratifiée. Au Kenya, le gouvernement l'a approuvée en 2025, mais l'Assemblée nationale ne s'était pas encore prononcée en septembre 2026, selon Citizen Digital.
Point de vigilance : au 2 octobre 2026, l'UA publie toujours la liste du 2 février 2026. Une ratification plus récente peut ne pas y figurer.
5. Mon pays l'a-t-il ratifiée ?
Si vous vivez dans l'un des 26 pays d'Afrique francophone retenus ici, la réponse est oui pour 12 d'entre eux, et non pour les 14 autres. Le tableau ci-dessous reprend les dates de la liste officielle de l'UA.
| Pays | Situation | Signature | Ratification (dépôt) | |
|---|---|---|---|---|
| Sénégal | Ratifiée | Non | 03/08/2016 (16/08/2016) | |
| Maurice | Ratifiée | Non | 06/03/2018 (14/03/2018) | |
| Guinée | Ratifiée | Non | 31/07/2018 (16/10/2018) | |
| Rwanda | Ratifiée | 16/04/2019 | 14/11/2019 (21/11/2019) | |
| Congo | Ratifiée | 12/06/2015 | 24/09/2020 (23/10/2020) | |
| Togo | Ratifiée | 02/04/2019 | 30/09/2021 (19/10/2021) | |
| Niger | Ratifiée | Non | 22/02/2022 (16/03/2022) | |
| Côte d'Ivoire | Ratifiée | Non | 08/03/2023 (03/04/2023) | |
| Mauritanie | Ratifiée | 26/02/2015 | 19/04/2023 (09/05/2023) | |
| Bénin | Ratifiée | 28/01/2015 | 14/05/2024 (12/11/2024) | |
| RDC | Ratifiée | Non | 06/03/2025 (27/06/2025) | |
| Madagascar | Ratifiée | Non | 17/07/2025 (15/09/2025) | |
| Tchad | Signée seulement | 14/06/2015 | Non | |
| Comores | Signée seulement | 29/01/2018 | Non | |
| Tunisie | Signée seulement | 23/04/2019 | Non | |
| Cameroun | Signée seulement | 12/08/2021 | Non | |
| Djibouti | Signée seulement | 12/05/2023 | Non enregistrée (voir la note) | |
| Algérie | Ni signée ni ratifiée | Non | Non | |
| Burkina Faso | Ni signée ni ratifiée | Non | Non | |
| Burundi | Ni signée ni ratifiée | Non | Non | |
| Centrafrique | Ni signée ni ratifiée | Non | Non | |
| Gabon | Ni signée ni ratifiée | Non | Non | |
| Guinée équatoriale | Ni signée ni ratifiée | Non | Non | |
| Mali | Ni signée ni ratifiée | Non | Non | |
| Maroc | Ni signée ni ratifiée | Non | Non | |
| Seychelles | Ni signée ni ratifiée | Non | Non |
Source : Union africaine, liste des pays ayant signé, ratifié ou adhéré, au 2 février 2026. « Non » dans la colonne Signature signifie que l'État a ratifié ou adhéré sans signature préalable enregistrée.
Note sur Djibouti et le Gabon. À Djibouti, la loi n° 195/AN/25/9ème L du 14 décembre 2025, qui crée l'Autorité nationale de cybersécurité, vise une loi n° 18/AN/23/9ème L du 21 janvier 2024 « portant ratification » de la Convention de Malabo. La liste de l'UA du 2 février 2026 n'enregistre pourtant qu'une signature, sans dépôt d'instrument. Au Gabon, le Conseil des ministres du 17 octobre 2024 a adopté un projet de loi autorisant la ratification, mais la liste de l'UA n'enregistre ni signature ni ratification. Dans les deux cas, nous gardons le classement de la liste de l'UA, qui recense les instruments déposés auprès de la Commission (article 38.1).
Pour le contenu de la loi de chaque pays, voir nos articles dédiés à la loi sur la cybercriminalité, pays par pays.
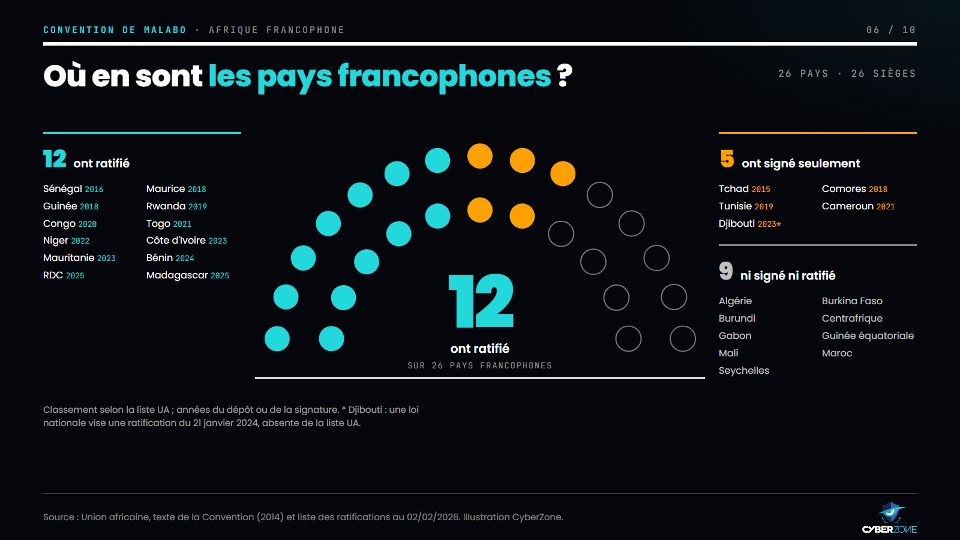
Selon la liste de l'Union africaine, douze pays francophones ont ratifié, cinq ont seulement signé et neuf ne sont ni signataires ni parties.
Les pays francophones pèsent lourd : ils représentent 12 des 20 États parties. En revanche, la Guinée équatoriale, pays hôte du sommet de 2014, n'a ni signé ni ratifié le texte qui porte le nom de sa capitale. Et la signature ne garantit rien : le Tchad a signé en 2015 sans ratifier depuis.
Le Maroc, revenu dans l'Union africaine le 30 janvier 2017, n'a ni signé ni ratifié ; il est en revanche partie à la Convention de Budapest depuis 2018.
6. Où en est le Cameroun ?
Le Cameroun a signé la Convention le 12 août 2021, mais ne l'a pas ratifiée à la date de la liste de l'UA (2 février 2026). Elle ne l'engage donc pas encore juridiquement.
Le pays n'est pas sans cadre pour autant : la loi n° 2010/012 du 21 décembre 2010 traite de la cybersécurité et de la cybercriminalité, et la loi n° 2024/017 du 23 décembre 2024 des données personnelles. Sur le plan international, il a adhéré à la Convention de Budapest le 15 décembre 2023, avec effet au 1ᵉʳ avril 2024. Au 2 octobre 2026, il n'a pas signé la convention des Nations unies.
Pour le détail de ces textes et de leurs équivalents dans les autres pays, voir notre dossier sur les lois nationales de lutte contre la cybercriminalité et notre article dédié à la loi sur la cybercriminalité au Cameroun.
7. Que doit faire un État qui la ratifie ?
Adapter son droit et créer des institutions. La plupart des articles commencent par une formule du type « Les États parties prennent les mesures législatives et/ou réglementaires nécessaires ». Pour un citoyen ou une entreprise, ce sont donc les lois nationales d'application qui comptent.
Concrètement, un État partie s'engage à :
- créer une autorité de protection des données indépendante et lui donner les moyens humains, techniques et financiers nécessaires à sa mission (articles 11 et 11.8) ;
- adopter une politique et une stratégie nationales de cybersécurité (article 24) ;
- voter des lois pénales et de procédure (articles 29 à 31), plus sévères pour les attaques contre les secteurs critiques (article 25.4) ;
- mettre en place des structures de gouvernance et de réponse aux incidents, et encourager les CERT ou CSIRT (articles 27 et 28.3) ;
- développer la culture de la cybersécurité, de la sensibilisation des écoles (article 26.1) à la formation certifiante des professionnels (article 26.4) ;
- respecter les droits fondamentaux, dont la liberté d'expression, la vie privée et le procès équitable (article 25.3).
L'article 32 prévoit en outre un mécanisme de suivi continental, qui rend compte au Conseil exécutif de l'UA des progrès de chaque État partie. Nous n'avons pas trouvé de source publique confirmant qu'il fonctionne aujourd'hui.
8. Qu'impose-t-elle aux entreprises et aux administrations ?
Des règles de protection des données et de commerce en ligne, via les lois nationales qui la transposent. Tout traitement est visé, public ou privé (article 9.1), sauf les usages strictement personnels ou domestiques (article 9.2).
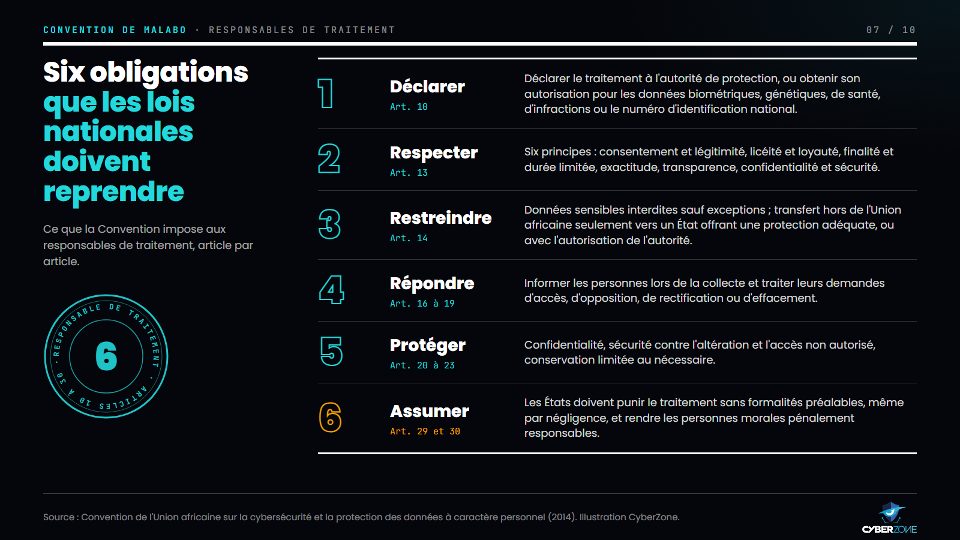
Les six grandes obligations qu'un responsable de traitement retrouvera dans une loi conforme à la Convention.
Les formalités avant de traiter des données
Par défaut, un traitement se déclare à l'autorité de protection (article 10.2). Une autorisation préalable est exigée pour les données génétiques, de santé, d'infractions, biométriques ou liées au numéro d'identification national (article 10.4). Un pointage par empreinte digitale est donc directement concerné.
Les principes et les données sensibles
L'article 13 impose de collecter avec le consentement de la personne ou sur une autre base légale, loyalement, pour un but précis, sans excès, avec des données exactes, de façon transparente et sûre. Les données sensibles (origine, opinions, santé, vie sexuelle, données génétiques) sont interdites de traitement, sauf exceptions énumérées (article 14.2).
Les transferts hors d'Afrique
Un responsable de traitement ne peut transférer des données vers un État non membre de l'UA que si ce pays assure un niveau de protection adéquat, ou après autorisation de l'autorité de protection (article 14.6). Héberger ses fichiers de clients hors du continent pose exactement cette question.
La sécurité et la responsabilité pénale
Le responsable prend « toute précaution utile » contre l'altération des données et l'accès de tiers non autorisés (article 21), et ne les conserve pas au-delà du nécessaire (article 22). Les États doivent aussi punir le traitement sans formalités préalables, « même par négligence » (article 29.2.e), et rendre les personnes morales pénalement responsables (article 30.2).
9. Quels droits donne-t-elle aux citoyens ?
Cinq droits sur vos données, à exercer auprès de l'organisme qui les détient.
- Le droit à l'information (article 16) : savoir, au moment de la collecte, qui traite vos données, pourquoi, pour combien de temps et vers quels pays elles peuvent partir.
- Le droit d'accès (article 17) : obtenir la confirmation qu'un organisme traite vos données et en recevoir une copie.
- Le droit d'opposition (article 18) : refuser un traitement pour un motif légitime, et refuser gratuitement l'usage de vos données à des fins de prospection commerciale.
- Le droit de rectification et d'effacement (article 19) : faire corriger, compléter, mettre à jour ou supprimer des données inexactes ou collectées illégalement.
- Le droit de ne pas être jugé par une machine seule (article 14.5) : aucune décision ayant des effets juridiques ne doit reposer uniquement sur un traitement automatisé de vos données.
En cas de refus, l'autorité de protection reçoit les plaintes (article 12.2.e) et peut mettre en demeure, retirer une autorisation ou infliger une amende (articles 12.3 et 12.4). Encore faut-il que votre pays ait inscrit ces droits dans sa loi et installé son autorité.
10. Quels actes doivent devenir des infractions ?
Les atteintes aux systèmes, les atteintes aux données et certains contenus illicites (article 29), complétés par des infractions classiques adaptées au numérique (article 30) et des pouvoirs d'enquête (article 31).
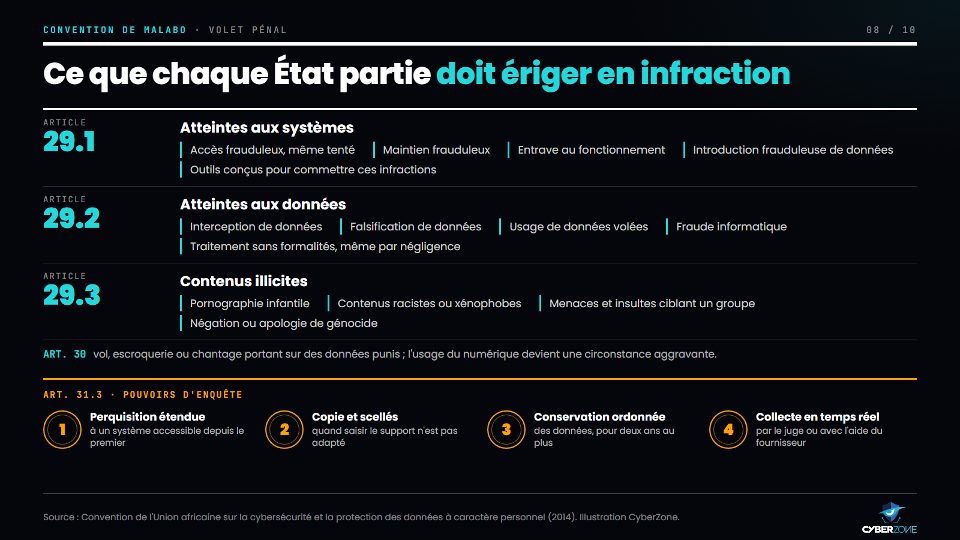
Le volet pénal : trois familles d'infractions et quatre pouvoirs d'enquête à prévoir dans le droit national.
- Atteintes aux systèmes (article 29.1) : accès frauduleux ou dépassement d'un accès autorisé, même à l'état de tentative, maintien frauduleux, entrave au fonctionnement, introduction frauduleuse de données, et production ou diffusion illégitime d'outils conçus pour commettre ces infractions.
- Atteintes aux données (article 29.2) : interception, falsification, usage de données obtenues frauduleusement, fraude informatique, traitement sans formalités préalables.
- Contenus illicites (article 29.3) : pornographie infantile, contenus racistes ou xénophobes, menaces et insultes visant une personne pour son appartenance à un groupe, négation ou justification d'un génocide ou de crimes contre l'humanité.
L'article 30 fait de l'usage du numérique une circonstance aggravante, notamment pour le vol, l'escroquerie ou le blanchiment. L'article 29.4 rend la preuve numérique admissible si son auteur est identifié et son intégrité garantie.
Côté enquête, l'article 31.3 prévoit notamment l'injonction de conserver des données pendant deux ans au plus et la collecte en temps réel du contenu de communications.
Pour les professionnels de la sécurité, deux points méritent attention. Un test d'intrusion sans autorisation correspond à l'accès frauduleux décrit à l'article 29.1, même s'il échoue : l'accord écrit du propriétaire du système est indispensable. Par ailleurs, l'article 29.1.g demande aux États d'obliger les fournisseurs à faire évaluer leurs produits par des experts indépendants et à informer les consommateurs des vulnérabilités trouvées et des correctifs recommandés.
11. Quelles sont ses limites ?
Elle est jugée à la fois trop large et pas assez précise. ALT Advisory résume ainsi, dans sa « Malabo Roadmap » de 2022, les critiques de la littérature et de la société civile.
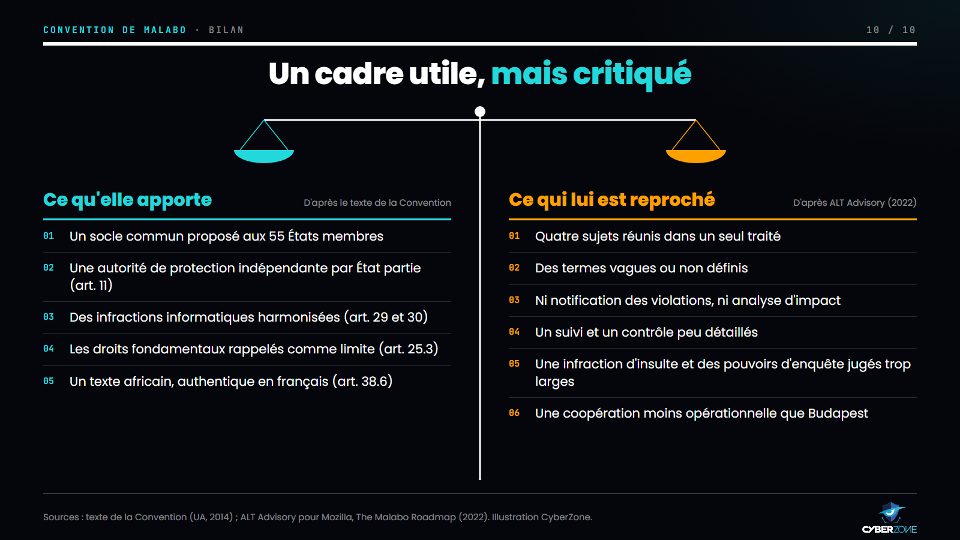
Ce que la Convention apporte et ce qui lui est reproché.
- Un texte trop large : réunir commerce électronique, données, cybersécurité et droit pénal oblige un État à tout accepter à la fois, ce qui complique la ratification.
- Des termes flous : le texte emploie « données à caractère personnel », « données électroniques », « données physiques » ou « données informatisées » sans toujours les définir ni les distinguer.
- Des oublis : pas d'obligation de notifier les violations de données, pas d'analyse d'impact, et peu de détails sur le suivi et le contrôle de l'application.
- Un risque pour la liberté d'expression : l'infraction d'« insulte » de l'article 29.3.1.g, qui vise aussi l'opinion politique, et des pouvoirs d'enquête aux garanties jugées insuffisantes dans une analyse comparative du Conseil de l'Europe de 2016, citée par ALT Advisory.
- Une coopération moins opérationnelle que celle de Budapest : l'article 28 encourage les accords d'entraide judiciaire sans en organiser le fonctionnement.
Le texte date aussi de 2014 : il ne mentionne ni l'intelligence artificielle, ni l'informatique en nuage, ni les rançongiciels, ni le mobile money. ALT Advisory suggérait des lignes directrices d'application et, à terme, une « Malabo 2.0 ». En juin 2022, la Commission de l'UA a lancé un appel à consultants pour réexaminer le texte et proposer des amendements. Nous n'avons trouvé aucune source publique sur l'issue de cette démarche, ni sur un amendement soumis selon l'article 37.
12. Comment s'articule-t-elle avec Budapest et la convention des Nations unies ?
Ce sont trois traités distincts, et un même pays peut adhérer à plusieurs. Malabo couvre un champ plus large ; Budapest et la convention de l'ONU se concentrent sur la cybercriminalité et la coopération entre enquêteurs.
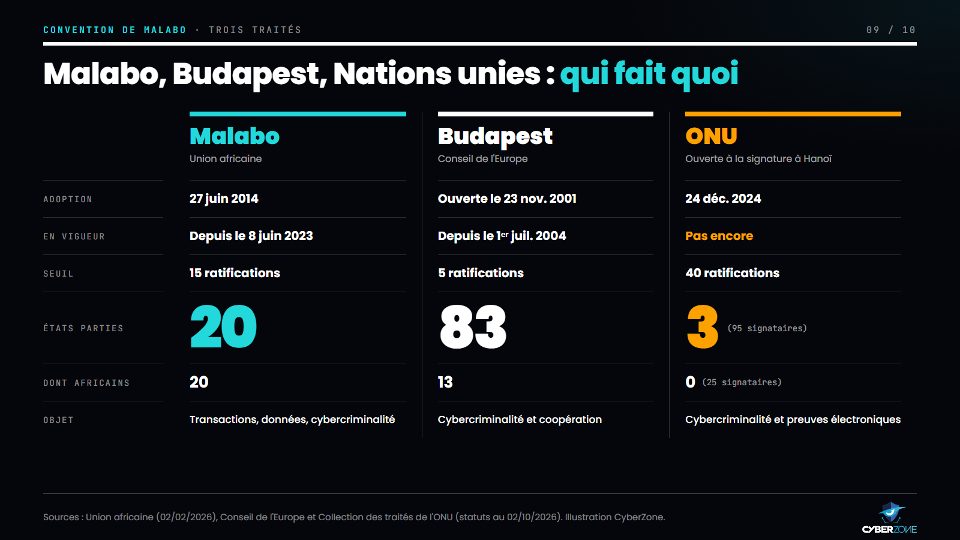
Trois traités, trois logiques : situation au 2 février 2026 pour Malabo, au 2 octobre 2026 pour Budapest et l'ONU.
La Convention de Budapest
Élaborée par le Conseil de l'Europe et en vigueur depuis le 1ᵉʳ juillet 2004, elle accueille aussi des États non européens. Au 2 octobre 2026, elle compte 83 ratifications ou adhésions et s'applique à 13 États africains ; les Seychelles, qui ont adhéré le 17 septembre 2026, les rejoindront le 1ᵉʳ janvier 2027.
Huit de ces 13 États sont aussi parties à Malabo : Bénin, Cabo Verde, Côte d'Ivoire, Ghana, Maurice, Rwanda, Sao Tomé-et-Principe et Sénégal. Les cinq autres, Cameroun, Maroc, Nigeria, Sierra Leone et Tunisie, n'ont pas ratifié Malabo. Pour ALT Advisory, les deux textes sont complémentaires.
La convention des Nations unies contre la cybercriminalité
Adoptée par l'Assemblée générale le 24 décembre 2024 (résolution 79/243), ouverte à la signature à Hanoï en octobre 2025 puis à New York jusqu'au 31 décembre 2026, elle entrera en vigueur 90 jours après la quarantième ratification (article 65.1).
Au 2 octobre 2026, elle n'est pas en vigueur. Elle compte 95 signataires mais seulement 3 États parties : le Qatar, l'Azerbaïdjan et le Viet Nam. Vingt-cinq États africains l'ont signée, aucun ne l'a encore ratifiée. Parmi les pays francophones, les signataires sont l'Algérie, le Burkina Faso, la Côte d'Ivoire, Djibouti, le Gabon, Madagascar, le Mali, le Maroc, Maurice, la RDC, le Rwanda et le Togo.
| Critère | Malabo (UA) | Budapest (Conseil de l'Europe) | Nations unies |
|---|---|---|---|
| Adoption ou ouverture | 27 juin 2014 | 23 novembre 2001 | 24 décembre 2024 |
| Entrée en vigueur | 8 juin 2023 | 1er juillet 2004 | Pas encore (40 ratifications requises) |
| États parties | 20 (au 02/02/2026) | 83 (au 02/10/2026) | 3, pour 95 signataires (au 02/10/2026) |
| États africains parties | 20 | 13, plus les Seychelles au 01/01/2027 | Aucun, pour 25 signataires |
| Objet | Commerce électronique, données personnelles, cybersécurité et cybercriminalité | Cybercriminalité, procédure pénale et coopération | Cybercriminalité, preuves électroniques et coopération |
Sources : Union africaine ; Bureau des traités du Conseil de l'Europe ; Collection des traités des Nations unies.
13. Que retenir, et que faire concrètement ?
La Convention donne le cap, mais ce sont les lois de votre pays qui s'appliquent à vous. Les gestes utiles dépendent de votre position.
Si vous êtes un particulier
- Vérifiez si votre pays dispose d'une autorité de protection des données et comment la saisir.
- Demandez à une entreprise quelles données elle détient sur vous : c'est le droit d'accès de l'article 17.
- Opposez-vous à la prospection non sollicitée (article 18).
Si vous dirigez une entreprise ou un service public
- Dressez la liste de vos traitements de données et vérifiez lesquels exigent une déclaration ou une autorisation.
- Repérez les données qui quittent le continent, par exemple via un hébergement en ligne, et vérifiez leur cadre légal.
- Fixez des durées de conservation et une procédure pour répondre aux demandes des personnes.
- Formez vos équipes : la Convention fait de la culture de la cybersécurité dans les entreprises un objectif à part entière (article 26.1).
Si vous travaillez dans la sécurité informatique ou si vous décidez
- N'engagez aucun test sur un système sans autorisation écrite de son propriétaire.
- Préservez l'intégrité des preuves numériques dès le premier constat, condition de leur recevabilité (article 29.4).
- Côté décideurs publics : une autorité de protection dotée de moyens réels (article 11.8) et un CERT national (article 28.3) sont deux engagements concrets de la Convention.
Se former au cadre légal et aux bons réflexes
L'article 26.4 appelle à former les professionnels du numérique, notamment par la certification. Deux formations CyberZone s'inscrivent dans cette logique.
- CSDU, CyberZone Certified Secure Digital User (30 heures en ligne, 50 000 FCFA, soit environ 83 USD) : pour les salariés, les dirigeants et les particuliers, sans prérequis technique. Protéger ses accès et ses données, reconnaître l'hameçonnage, réagir en cas d'incident.
- CMP, CyberZone Certified Military Pentester (350 heures en ligne, 1 000 000 FCFA, soit environ 1 667 USD) : réservée aux forces de défense et de sécurité. Le programme traite le cyberespace comme domaine de conflit et consacre un bloc au cadre légal, à l'éthique et aux règles d'engagement cyber, aux côtés de l'OSINT et de l'intelligence artificielle appliquée aux opérations.
Renseignements au +237 672 000 509 et sur www.cyberzone-sec.com.
Sources
Union africaine, Convention de l'Union africaine sur la cybersécurité et la protection des données à caractère personnel (texte français), adoptée à Malabo le 27 juin 2014.
Union africaine, liste des pays ayant signé, ratifié ou adhéré, au 2 février 2026.
Conseil de l'Europe, état des signatures et ratifications de la Convention sur la cybercriminalité (STE n° 185), statut au 2 octobre 2026.
Nations unies, Collection des traités, convention contre la cybercriminalité, statut au 2 octobre 2026.
ALT Advisory pour Mozilla Africa Mradi, The Malabo Roadmap, septembre 2022.
CCDCOE, African Union adopts convention on cyber security, juillet 2014.
Union africaine, appel à consultants pour réexaminer la Convention de Malabo, 17 juin 2022.
Citizen Digital, Stakeholders urge ratification of Malabo Convention, 8 septembre 2026.
Les illustrations de cet article ont été réalisées par CyberZone à partir des sources ci-dessus. Cet article a une visée d'information et ne constitue pas un avis juridique.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires