Lois sur la cybercriminalité en Afrique francophone : l'atlas des 26 pays
Vingt-six pays, six zones et vingt-trois ans de textes : de la loi marocaine de 2003 au code numérique de Djibouti promulgué en 2025, l'Afrique francophone s'est dotée presque partout de lois contre la cybercriminalité. Ces textes se ressemblent souvent, parce qu'ils puisent aux mêmes sources. Cet atlas présente, pays par pays, la loi principale, la loi sur les données personnelles et les autorités compétentes, puis dégage les tendances et les angles morts.
Cet atlas informe ; il ne remplace pas un avis juridique. Les textes évoluent vite : avant toute décision, vérifiez la version en vigueur au journal officiel du pays concerné ou auprès d'un professionnel du droit.
Comment lire cet atlas
Le périmètre couvre les 26 pays que vise CyberZone, répartis en six zones : l'UEMOA (Union économique et monétaire ouest-africaine), la CEMAC (Communauté économique et monétaire de l'Afrique centrale), l'Afrique de l'Ouest hors UEMOA, les Grands Lacs, l'océan Indien et le Maghreb.
Chaque pays reçoit une fiche construite sur le même modèle :
- Loi cyber : le texte principal qui définit et réprime la cybercriminalité, avec son numéro et sa date ;
- Données personnelles : la loi qui encadre la collecte et l'usage des informations sur les personnes ;
- Autorités : l'agence nationale, le CERT et l'autorité de protection des données quand ils existent ;
- À retenir : une particularité tirée du texte lui-même.
Un CERT (Computer Emergency Response Team), aussi appelé CSIRT ou CIRT, est une équipe nationale de réponse aux incidents informatiques : elle reçoit les alertes, aide les victimes et coordonne la riposte.
Les informations viennent en priorité des journaux officiels, des textes de loi et des sites des autorités, consultés les 1er et 2 octobre 2026. Quand un texte officiel était inaccessible, une source juridique ou de presse sérieuse a été utilisée et signalée. Lorsqu'une loi, une date ou une autorité n'a pas pu être vérifiée, la fiche l'indique par la mention « non confirmé ». Enfin, aucun montant d'amende ni aucune durée de peine n'est cité : ces chiffres demandent la lecture complète et à jour de chaque texte.
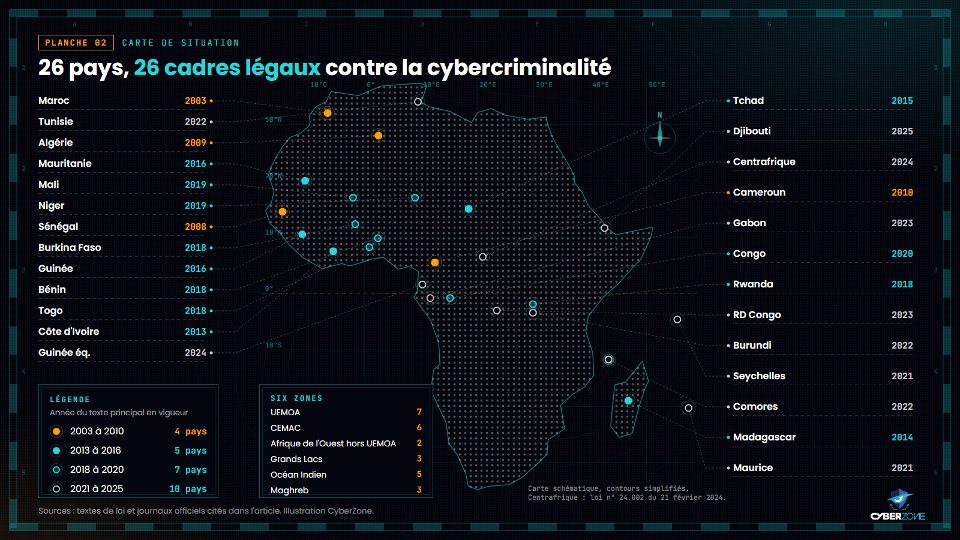
Les 26 pays de l'atlas, colorés selon l'année du texte cyber principal en vigueur (schéma, pas une carte à l'échelle).
Ce que contient une loi sur la cybercriminalité
Le mot cybercriminalité désigne les infractions commises contre les systèmes informatiques ou à l'aide de ceux-ci. La loi malienne de 2019 la définit ainsi : « ensemble des infractions pénales commises à l'aide de réseaux de communications électroniques et des systèmes d'information ou contre lesdits réseaux et systèmes ». Derrière cette définition, une loi complète réunit en général quatre blocs.
- Les infractions. Accès frauduleux à un système, maintien illégal, atteinte à l'intégrité des données, interception, fraude informatique, contenus illicites. Ce bloc dit ce qui est interdit.
- La procédure. Perquisition des systèmes informatiques, conservation des données de trafic par les fournisseurs, interception de communications, valeur de la preuve électronique. Ce bloc dit comment enquêter.
- La coopération internationale. Entraide judiciaire et échange d'informations, indispensables parce que l'auteur, la victime et le serveur se trouvent souvent dans trois pays différents.
- Les institutions. Agence nationale de sécurité, CERT, parfois une autorité de certification électronique.
Trois notions voisines se croisent sans se confondre. La cybercriminalité relève du droit pénal. La cybersécurité désigne les obligations de prévention : protéger les réseaux, auditer, signaler les incidents. La protection des données personnelles encadre l'usage des informations sur les personnes et confie son contrôle à une autorité indépendante. Certains pays traitent les trois dans un seul texte, d'autres les séparent.
Trois façons de légiférer
| Architecture | Principe | Exemples dans l'atlas |
|---|---|---|
| Loi dédiée | Un texte spécifique crée les infractions et la procédure | Côte d'Ivoire, Mali, Niger, Togo, Congo, Cameroun, Rwanda, Maurice |
| Code pénal | Les infractions sont insérées dans le code pénal existant | Sénégal (2008), Burkina Faso (2018), Maroc (2003) |
| Code du numérique | Un seul code réunit communications électroniques, données, cybersécurité et infractions | Bénin (2018), RD Congo (2023), Djibouti (2025) |
L'Algérie illustre une quatrième voie : les infractions figurent dans le code pénal, tandis que la loi n° 09-04 de 2009 règle la prévention et la procédure (surveillance, perquisition, conservation des données, entraide).
Pourquoi ces lois se ressemblent
En lisant les textes côte à côte, on retrouve les mêmes listes d'infractions, souvent les mêmes définitions. Ce n'est pas un hasard : cinq textes de référence ont servi de matrice.
La Convention de Budapest (2001)
Adoptée par le Conseil de l'Europe le 23 novembre 2001 et ouverte aux États non européens, elle a fixé le vocabulaire de base : accès illégal, interception illégale, atteinte à l'intégrité des données et des systèmes, fraude et falsification informatiques. La loi nigérienne de 2019 la cite dans ses visas ; la loi seychelloise de 2021 la nomme expressément.
Les textes de la CEDEAO (2010 et 2011)
La Communauté économique des États de l'Afrique de l'Ouest a adopté un acte additionnel sur les données personnelles en février 2010, puis la directive C/DIR/1/08/11 du 19 août 2011 portant lutte contre la cybercriminalité. La loi malienne de 2019 indique dans son article 1er qu'elle « transpose » cette directive.
Les lois types de l'UIT pour l'Afrique centrale
Dans le cadre du projet HIPSSA (harmonisation des politiques en matière de TIC en Afrique subsaharienne), l'Union internationale des télécommunications a préparé des projets de lois types pour la CEEAC et de directives pour la CEMAC. Ils ont été discutés lors d'ateliers à Libreville du 28 novembre au 2 décembre 2011, puis à Douala du 16 au 18 juillet 2012, et publiés par l'UIT en 2013.
La Convention de Malabo (2014)
La Convention de l'Union africaine sur la cybersécurité et la protection des données à caractère personnel, adoptée à Malabo le 27 juin 2014 et entrée en vigueur le 8 juin 2023, a donné un cadre continental aux trois volets : transactions électroniques, données personnelles et cybercriminalité. Nous la citons ici comme influence ; son contenu et l'état des ratifications sont détaillés dans notre article dédié à la Convention de Malabo.
Des formules identiques d'un pays à l'autre
La parenté se voit à l'œil nu. La même définition du « contenu illicite », « contenu portant atteinte à la dignité humaine, à la vie privée, à l'honneur ou à la sécurité nationale », figure mot pour mot dans la loi camerounaise de 2010, la loi togolaise de 2018 et la loi congolaise sur la cybersécurité de 2020. La définition de l'« accès dérobé » est quasi identique dans la loi malienne de 2019 et la loi congolaise de 2020. La loi ivoirienne de 2013 va jusqu'à prévoir, dans son article 1er, que les définitions de la CEDEAO, de l'Union africaine et de l'UIT prévalent pour les termes qu'elle ne définit pas.
La convention des Nations unies (2024)
Un cinquième texte s'ajoute. La Convention des Nations unies contre la cybercriminalité a été adoptée par l'Assemblée générale le 24 décembre 2024. Elle a été ouverte à la signature à Hanoï les 25 et 26 octobre 2025, où 71 États et l'Union européenne l'ont signée ; elle reste ouverte à la signature à New York jusqu'au 31 décembre 2026 et entrera en vigueur après la quarantième ratification. Les prochaines réformes nationales devront en tenir compte.
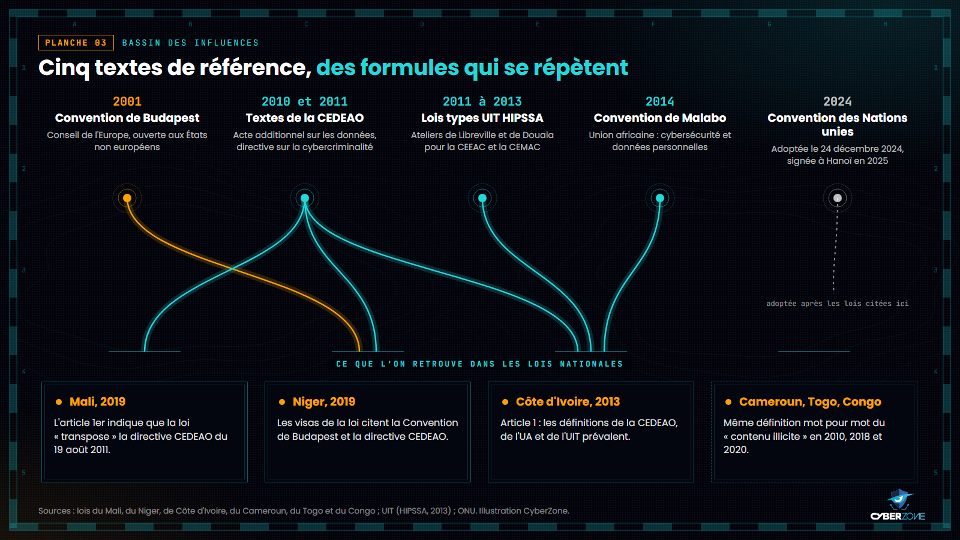
Les cinq textes de référence et leurs traces visibles dans les lois nationales.
Vingt-trois ans de lois en une frise
Classées par date, les lois dessinent quatre périodes.
- 2003 à 2011, les pionniers. Le Maroc complète son code pénal dès 2003. Suivent le Sénégal (2008), l'Algérie (2009) et le Cameroun (2010). Côté données personnelles, la Tunisie (2004), le Sénégal (2008), le Maroc (2009) et le Gabon (2011) ouvrent la voie.
- 2013 à 2017, la vague régionale. La Côte d'Ivoire, Madagascar, le Tchad, la Guinée et la Mauritanie adoptent leurs lois, dans le sillage des textes régionaux et des travaux de l'UIT.
- 2018 à 2021, lois dédiées et codes. Bénin, Burkina Faso, Togo et Rwanda en 2018, Mali et Niger en 2019, Congo en 2020, Maurice et Seychelles en 2021.
- 2022 à 2026, refontes et nouveaux venus. Comores, Burundi et Tunisie en 2022, RD Congo et Gabon en 2023, Centrafrique et Guinée équatoriale en 2024, Djibouti en 2025.
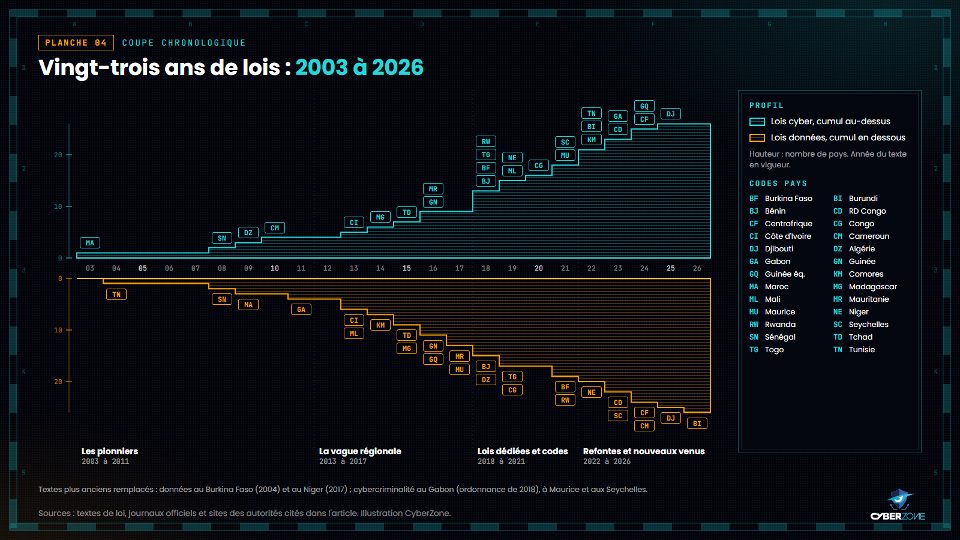
Frise des adoptions : lois sur la cybercriminalité au-dessus, lois sur les données personnelles en dessous.
UEMOA : sept pays, des textes de 2008 à 2019
Sept des huit États de l'UEMOA figurent dans l'atlas. La directive CEDEAO de 2011 a marqué leurs textes, puisque le Mali la transpose expressément et que le Niger la vise, mais chacun a choisi sa forme : code unique au Bénin, code pénal au Burkina Faso et au Sénégal, lois dédiées ailleurs.
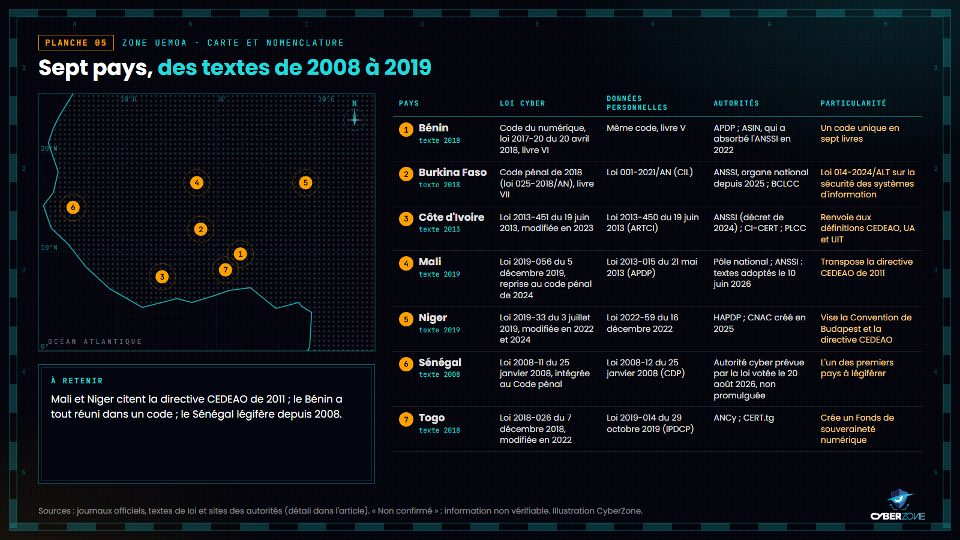
Fiches pays de la zone UEMOA.
Bénin
- Loi cyber : loi n° 2017-20 du 20 avril 2018 portant code du numérique en République du Bénin, livre VI « De la cybercriminalité et de la cybersécurité » (articles 491 et suivants), modifiée par la loi n° 2020-35 du 6 janvier 2021.
- Données personnelles : même code, livre V. L'APDP (Autorité de protection des données à caractère personnel) veille à son application (article 462).
- Autorités : APDP ; ASIN (Agence des systèmes d'information et du numérique), créée par le décret n° 2022-324 du 1er juin 2022 par la fusion de quatre agences, dont l'ANSSI béninoise instituée par le code (article 604), dont elle reprend les missions ; elle opère le bjCSIRT. Selon la presse, huit décrets d'application du code ont été adoptés en Conseil des ministres le 2 juillet 2025.
- À retenir : tout le droit du numérique tient dans un seul code en sept livres. Le livre VI réprime l'accès et le maintien illégal (article 507) et consacre plusieurs articles aux contenus racistes et à l'incitation à la haine (articles 548 à 552).
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Bénin.
Burkina Faso
- Loi cyber : pas de loi dédiée. Le code pénal (loi n° 025-2018/AN, adoptée le 31 mai 2018) consacre son livre VII aux « infractions en matière informatique et au moyen des technologies de l'information et de la communication » (article 700-1 et suivants).
- Données personnelles : loi n° 001-2021/AN portant protection des personnes à l'égard du traitement des données à caractère personnel, adoptée le 30 mars 2021. Elle crée la CIL (Commission de l'informatique et des libertés) et abroge la loi n° 010-2004/AN du 20 avril 2004.
- Autorités : CIL ; ANSSI, créée en 2013 et désignée par le Conseil des ministres du 9 avril 2025 comme organe national de contrôle et de protection du cyberespace au sens de la loi de 2024 ; BCLCC (Brigade centrale de lutte contre la cybercriminalité), créée par le décret n° 2020-0099. Le fonctionnement actuel du CIRT.bf, le centre de cybersécurité du Burkina Faso, n'a pas pu être confirmé.
- À retenir : la loi n° 014-2024/ALT du 9 juillet 2024 portant sécurité des systèmes d'information complète le volet prévention. Avec sa loi de 2004, le pays a été l'un des premiers de l'atlas à encadrer les données personnelles.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Burkina Faso.
Côte d'Ivoire
- Loi cyber : loi n° 2013-451 du 19 juin 2013 relative à la lutte contre la cybercriminalité, modifiée par la loi n° 2023-593 du 7 juin 2023, qui alourdit les peines de six articles (17, 33, 58, 60, 62 et 66).
- Données personnelles : loi n° 2013-450 du 19 juin 2013 relative à la protection des données à caractère personnel. L'ARTCI (Autorité de régulation des télécommunications/TIC de Côte d'Ivoire) en est l'autorité de protection.
- Autorités : ANSSI, créée par le décret n° 2024-958 du 30 octobre 2024 ; CI-CERT, créé au sein de l'ARTCI par le décret n° 2020-128 du 29 janvier 2020 et présenté aujourd'hui par l'ANSSI parmi ses départements ; PLCC (Plateforme de lutte contre la cybercriminalité), née en 2011 d'une convention entre la police nationale et l'ARTCI.
- À retenir : l'article 1er fait prévaloir les définitions de la CEDEAO, de l'Union africaine et de l'UIT pour tout terme que la loi ne définit pas.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité en Côte d'Ivoire.
Mali
- Loi cyber : loi n° 2019-056 du 5 décembre 2019 portant répression de la cybercriminalité (88 articles). Ses infractions sont reprises par le code pénal de 2024 (loi n° 2024-027 du 13 décembre 2024, articles 511-1 à 512-65) ; l'abrogation expresse de la loi de 2019 n'a pas pu être confirmée.
- Données personnelles : loi n° 2013-015 du 21 mai 2013 portant protection des données à caractère personnel en République du Mali, qui institue l'APDP.
- Autorités : APDP ; Pôle national de lutte contre la cybercriminalité et sa brigade spécialisée, organisés par le code de procédure pénale de 2024 (loi n° 2024-028, articles 891 à 897) ; le Conseil des ministres du 10 juin 2026 a adopté les textes créant une ANSSI, dans le prolongement de la stratégie nationale de cybersécurité 2026-2030 adoptée par décret le 25 février 2026.
- À retenir : l'article 1er déclare transposer la directive CEDEAO de 2011. La loi s'applique aussi aux infractions commises dans le cyberespace dont les effets se produisent au Mali (article 2).
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Mali.
Niger
- Loi cyber : loi n° 2019-33 du 3 juillet 2019 portant répression de la cybercriminalité au Niger, modifiée par une loi du 23 juillet 2022 qui avait remplacé des peines de prison par des amendes, puis par l'ordonnance n° 2024-28 du 7 juin 2024, qui touche notamment les articles 29 à 31 (diffamation, injure, diffusion de données de nature à troubler l'ordre public) et rétablit des peines d'emprisonnement.
- Données personnelles : loi n° 2022-59 du 16 décembre 2022 relative à la protection des données à caractère personnel, modifiée par la loi n° 2023-31 et les ordonnances n° 2024-16 et n° 2024-29. Elle abroge la loi n° 2017-28 du 3 mai 2017 et rattache la HAPDP (Haute autorité de protection des données à caractère personnel) à la Présidence de la République.
- Autorités : HAPDP ; le Conseil des ministres du 11 octobre 2025 a adopté le décret créant le CNAC (Centre national de cybersécurité), dont la mise en service n'a pas pu être confirmée ; CERT national : non confirmé.
- À retenir : les visas de la loi citent à la fois la Convention de Budapest et la directive CEDEAO de 2011.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Niger.
Sénégal
- Loi cyber : loi n° 2008-11 du 25 janvier 2008 sur la cybercriminalité. Elle a inséré dans le code pénal un titre consacré aux infractions liées aux technologies de l'information, à partir de l'article 431-7, et adapté le code de procédure pénale (articles 677-34 et suivants). Ce titre a été remplacé par la loi n° 2016-29 du 8 novembre 2016 (articles 431-7 à 431-62 du code pénal).
- Données personnelles : loi n° 2008-12 du 25 janvier 2008 sur la protection des données à caractère personnel, qui crée la CDP (Commission des données personnelles).
- Autorités : CDP ; le projet de loi n° 25/2026 relatif à la protection des infrastructures d'information critiques et à la sécurité numérique, adopté par l'Assemblée nationale le 20 août 2026, prévoit selon la presse une Autorité nationale de cybersécurité et un CERT national. Sa promulgation n'a pas pu être confirmée au 2 octobre 2026.
- À retenir : les deux lois ont été signées le même jour de 2008, ce qui fait du Sénégal l'un des pionniers de l'atlas.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Sénégal.
Togo
- Loi cyber : loi n° 2018-026 du 7 décembre 2018 sur la cybersécurité et la lutte contre la cybercriminalité, modifiée par la loi n° 2022-009 du 24 juin 2022, qui réécrit ses articles 2, 3 et 6. L'arrêté n° 006/24 du 6 septembre 2024 organise le signalement et le blocage des sites et contenus illégaux ou malveillants.
- Données personnelles : loi n° 2019-014 du 29 octobre 2019 relative à la protection des données à caractère personnel ; contrôle par l'IPDCP (Instance de protection des données à caractère personnel).
- Autorités : ANCy (Agence nationale de la cybersécurité, article 6) ; CERT.tg, opéré par la société Cyber Defense Africa sous l'égide de l'ANCy, qui a traité 2 528 incidents en 2025 selon le rapport d'activités de l'ANCy.
- À retenir : le ministère chargé de la sécurité est l'autorité gouvernementale de la cybersécurité (article 5) et la loi crée un Fonds de souveraineté numérique (article 7). Le Togo n'est pas partie à la Convention de Budapest.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Togo.
CEMAC : six pays, plusieurs générations de textes
En Afrique centrale, les écarts sont plus marqués. Le Cameroun a légiféré dès 2010, le Gabon a refondu son cadre en 2023, et la Centrafrique comme la Guinée équatoriale n'ont adopté leurs lois qu'en 2024.
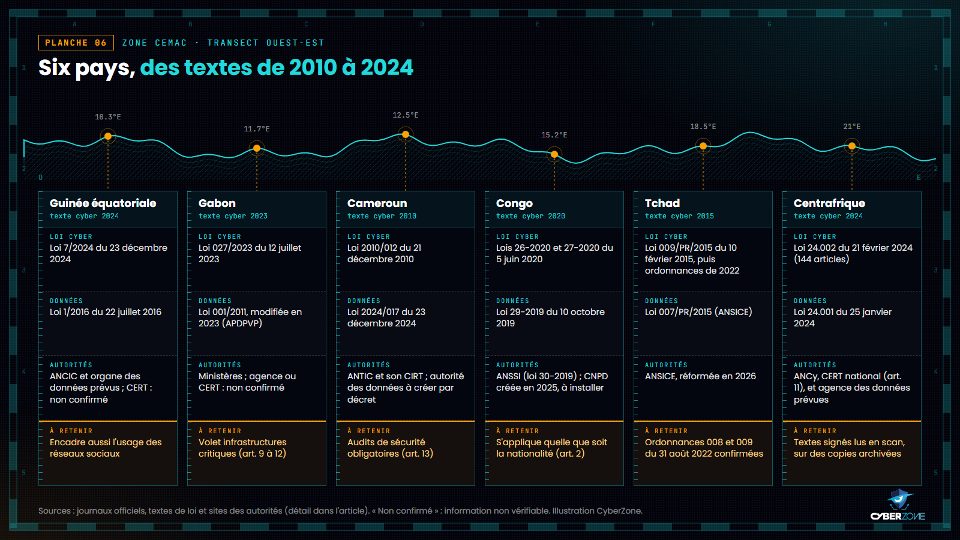
Fiches pays de la zone CEMAC.
Cameroun
- Loi cyber : loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et la cybercriminalité au Cameroun.
- Données personnelles : loi n° 2024/017 du 23 décembre 2024 relative à la protection des données à caractère personnel. Son article 73 laissait 18 mois pour se mettre en conformité, soit jusqu'au 23 juin 2026.
- Autorités : ANTIC (Agence nationale des technologies de l'information et de la communication, article 7) et son CIRT. L'autorité de protection des données doit être créée par décret présidentiel ; sa mise en place n'a pas pu être confirmée.
- À retenir : la loi rend obligatoire l'audit de sécurité des réseaux et systèmes des opérateurs, des autorités de certification et des fournisseurs de services de communications électroniques (article 13).
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Cameroun.
Centrafrique
- Loi cyber : loi n° 24.002 du 21 février 2024 relative à la cybersécurité et à la lutte contre la cybercriminalité (144 articles).
- Données personnelles : loi n° 24.001 du 25 janvier 2024 portant protection des données à caractère personnel (58 articles). Elle confie le contrôle à une agence de protection des données, à mettre en place dans les douze mois (article 57) ; son installation n'a pas pu être confirmée.
- Autorités : la loi n° 24.002 crée l'Agence nationale de la cybersécurité (ANCy, article 8), sous la tutelle des ministères de la Sécurité publique et de l'Économie numérique, et lui confie la fonction de CERT national (article 11). Son organisation, ses dirigeants et la mise en service du CERT n'ont pas pu être confirmés.
- À retenir : c'est le pays de l'atlas pour lequel le texte officiel est le plus difficile à consulter : les lois signées ne sont accessibles qu'en scan, sur des copies archivées du site de l'ARCEP Centrafrique.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité en Centrafrique.
Congo
- Loi cyber : loi n° 27-2020 du 5 juin 2020 portant lutte contre la cybercriminalité (109 articles), adoptée avec la loi n° 26-2020 du 5 juin 2020 relative à la cybersécurité.
- Données personnelles : loi n° 29-2019 du 10 octobre 2019 portant protection des données à caractère personnel. Elle confie le contrôle à une commission « créée par une loi » : la loi n° 5-2025 du 29 mars 2025 (Journal officiel n° 15-2025 du 10 avril 2025) a créé la CNPD (Commission nationale pour la protection des données à caractère personnel). La nomination de ses membres et son installation n'ont pas pu être confirmées.
- Autorités : ANSSI (Agence nationale de sécurité des systèmes d'information), créée par la loi n° 30-2019 du 10 octobre 2019 et dont le directeur général a été installé le 20 février 2025, selon la presse congolaise ; le texte de cette loi n'a pas été retrouvé au Journal officiel.
- À retenir : la loi complète le code pénal (article 1er) et s'applique à toute personne, quelle que soit sa nationalité, qui commet une infraction au moyen des technologies de l'information au Congo (article 2).
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Congo.
Gabon
- Loi cyber : loi n° 027/2023 du 12 juillet 2023 portant règlementation de la cybersécurité et de la lutte contre la cybercriminalité en République gabonaise (100 articles). Elle succède à un premier texte, l'ordonnance n° 00000015/PR/2018 du 23 février 2018.
- Données personnelles : loi n° 001/2011 du 25 septembre 2011, modifiée par la loi n° 025/2023 du 12 juillet 2023 ; contrôle par l'APDPVP (Autorité pour la protection des données personnelles et de la vie privée).
- Autorités : la loi de 2023 confie le cadre institutionnel à six ministères (économie numérique, justice, défense, sécurité, économie, budget) et à des organismes d'appui (article 7). Agence ou CERT national désigné : non confirmé.
- À retenir : un chapitre protège les infrastructures et services critiques (articles 9 à 12) : leurs opérateurs doivent transmettre la liste de leurs systèmes d'information sensibles à l'autorité compétente.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Gabon.
Guinée équatoriale
- Loi cyber : loi n° 7/2024 du 23 décembre 2024, qui réglemente l'usage des réseaux sociaux, les délits informatiques et la cybercriminalité. Son texte intégral a été reproduit le 1er juillet 2026 par le service de presse du gouvernement ; sa date de publication au Boletín Oficial n'a pas pu être confirmée.
- Données personnelles : loi n° 1/2016 du 22 juillet 2016 sur la protection des données personnelles, qui confie le contrôle à un organe directeur de protection des données (Órgano Rector) à créer par décret et prévoit des sanctions administratives.
- Autorités : la loi n° 7/2024 crée l'ANCIC (Agence nationale de cybersécurité et des infrastructures critiques, article 21), rattachée à la présidence du gouvernement, et confie au ministère de la Défense la coordination des CERT (article 19). Installation de l'ANCIC, décret créant l'organe des données et CERT national opérationnel : non confirmés.
- À retenir : seul pays de l'atlas dont les lois sont publiées en espagnol. Le gouvernement a rappelé publiquement le 1er juillet 2026 que la loi de 2024 était pleinement en vigueur.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité en Guinée équatoriale.
Tchad
- Loi cyber : loi n° 009/PR/2015 du 10 février 2015 portant sur la cybersécurité et la lutte contre la cybercriminalité. Deux ordonnances du 31 août 2022 ont été confirmées sur leurs textes signés : la n° 008/PCMT/2022 portant sur la cybersécurité et la n° 009/PCMT/2022 modifiant la loi qui crée l'ANSICE. Une troisième, sur la cybercriminalité et la cyberdéfense, n'est connue que par la presse : son numéro et son texte n'ont pas pu être confirmés. Selon la presse, le Conseil national de transition a ratifié ces ordonnances au début de décembre 2022. L'abrogation éventuelle des infractions de la loi de 2015 n'a pas pu être vérifiée.
- Données personnelles : loi n° 007/PR/2015 du 10 février 2015 portant protection des données à caractère personnel, qui confie le contrôle à l'ANSICE (article 5).
- Autorités : ANSICE (Agence nationale de sécurité informatique et de certification électronique), créée par la loi n° 006/PR/2015 du 10 février 2015 ; une réforme de l'agence a été ratifiée par le Sénat en mars 2026.
- À retenir : selon la presse, la cyberdéfense est entrée dans le vocabulaire législatif tchadien en 2022.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Tchad.
Afrique de l'Ouest hors UEMOA : Guinée et Mauritanie
Ces deux pays ont légiféré la même année, en 2016, avec deux choix opposés : un texte unique en Guinée, deux lois distinctes en Mauritanie.
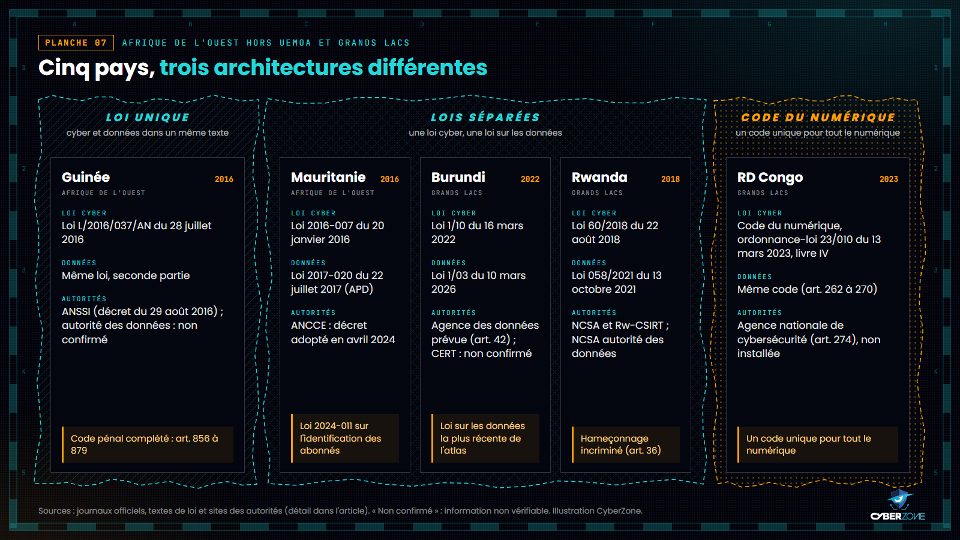
Fiches pays de l'Afrique de l'Ouest hors UEMOA et des Grands Lacs.
Guinée
- Loi cyber : loi L/2016/037/AN relative à la cybersécurité et la protection des données à caractère personnel en République de Guinée, signée le 28 juillet 2016. Le code pénal a en outre été complété par la loi L059/AN/2016 (articles 856 à 879).
- Données personnelles : même loi, dans sa seconde partie.
- Autorités : ANSSI, créée par le décret D/266/PRG/SGG/2016 du 29 août 2016. La loi évoque une autorité chargée de la protection des données, dont l'installation n'a pas pu être confirmée.
- À retenir : un seul texte couvre cybersécurité, cybercriminalité et données. Par la loi L023/AN/2017, la Guinée a aussi autorisé la ratification de la Convention de Malabo.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité en Guinée.
Mauritanie
- Loi cyber : loi n° 2016-007 du 20 janvier 2016 relative à la cybercriminalité (date du texte signé ; le décret n° 2022-021 la date par erreur du 20 juin 2016).
- Données personnelles : loi n° 2017-020 du 22 juillet 2017 sur la protection des données à caractère personnel, dont l'APD (Autorité de protection des données) assure le contrôle.
- Autorités : APD ; le Conseil des ministres du 22 avril 2024 a adopté un projet de décret créant l'ANCCE (Agence nationale de cybersécurité et de certification électronique). En octobre 2025, la presse la disait pas encore opérationnelle ; son fonctionnement effectif n'a pas pu être confirmé.
- À retenir : la loi n° 2024-011 sur l'identification des abonnés aux services de communications électroniques complète le dispositif.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité en Mauritanie.
Grands Lacs : RD Congo, Burundi, Rwanda
Trois pays, trois parcours : un code du numérique en RD Congo, deux lois successives au Burundi, et au Rwanda une autorité unique qui gère à la fois la cybersécurité et les données personnelles.
RD Congo
- Loi cyber : ordonnance-loi n° 23/010 du 13 mars 2023 portant code du numérique, livre IV « De la sécurité et de la protection pénale des systèmes informatiques » (articles 271 et suivants). La version de référence est la copie certifiée conforme publiée sur le site public are.gouv.cd ; une copie de travail diffusée en ligne en diffère sur quelques mots (articles 201, 332 et 350). La publication au Journal officiel n'a pas pu être confirmée.
- Données personnelles : même code. Il prévoit une autorité de protection des données (articles 262 à 270), dont l'organisation est renvoyée à un décret. Selon une source secondaire, un arrêté ministériel du 17 août 2024 a confié ses missions à titre provisoire à l'ARPTIC.
- Autorités : Agence nationale de cybersécurité, désignée comme cadre institutionnel du secteur (article 274) ; sa mise en place et celle d'un CERT national n'ont pas pu être confirmées.
- À retenir : un code unique pour tout le numérique. La RD Congo fait aussi partie des États qui ont ratifié la Convention de Malabo, selon la liste de l'Union africaine arrêtée au 2 février 2026.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité en RD Congo.
Burundi
- Loi cyber : loi n° 1/10 du 16 mars 2022 portant prévention et répression de la cybercriminalité au Burundi.
- Données personnelles : loi n° 1/03 du 10 mars 2026 portant protection des données à caractère personnel, qui prévoit une Agence de protection des données à caractère personnel (article 42).
- Autorités : installation de l'agence de protection des données : non confirmée ; CERT national : non confirmé.
- À retenir : la loi sur les données, promulguée en mars 2026, est la plus récente de l'atlas.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Burundi.
Rwanda
- Loi cyber : loi n° 60/2018 du 22 août 2018 portant prévention et répression de la cybercriminalité (law on prevention and punishment of cyber crimes).
- Données personnelles : loi n° 058/2021 du 13 octobre 2021 relative à la protection des données personnelles et de la vie privée.
- Autorités : NCSA (National Cyber Security Authority), à laquelle est rattaché le Rw-CSIRT. La loi de 2021 désigne comme autorité de contrôle « une autorité publique chargée de la cybersécurité ».
- À retenir : la loi de 2018 vise nommément le cyberharcèlement (article 35), l'hameçonnage (article 36) et la publication de rumeurs (article 39). Elle fait aussi une infraction du défaut de signalement d'un incident par un fournisseur de services (article 47).
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Rwanda.
Océan Indien : cinq pays, deux langues de loi
Madagascar, les Comores et Djibouti légifèrent en français. Maurice et les Seychelles publient leurs lois en anglais, dans une tradition juridique différente, mais avec des listes d'infractions très proches.
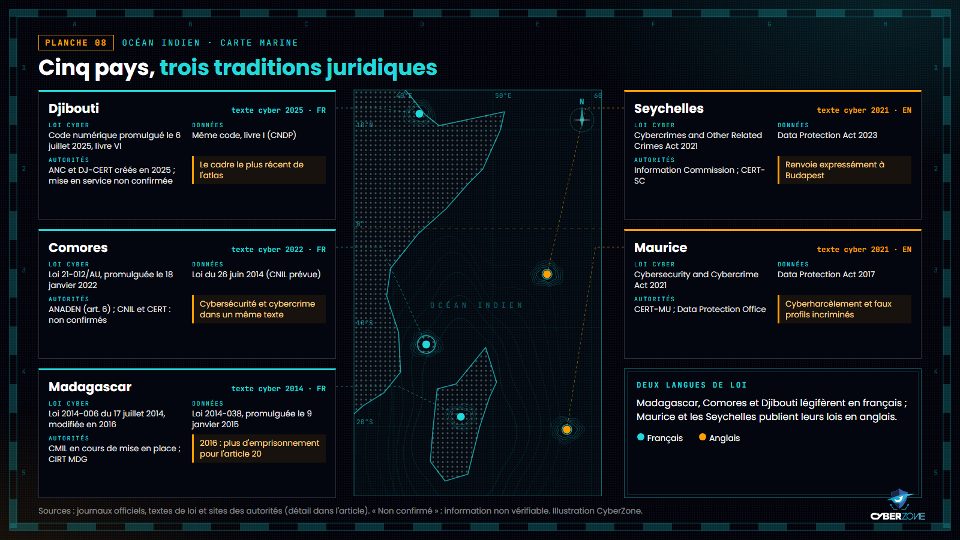
Fiches pays de l'océan Indien.
Madagascar
- Loi cyber : loi n° 2014-006 du 17 juillet 2014 sur la lutte contre la cybercriminalité, modifiée par la loi n° 2016-031. Un projet de loi n° 042/2026 de 96 articles, déposé à l'Assemblée nationale le 25 août 2026, n'était pas adopté au 2 octobre 2026.
- Données personnelles : loi n° 2014-038 sur la protection des données à caractère personnel, promulguée le 9 janvier 2015. Elle crée la CMIL (Commission malagasy de l'informatique et des libertés).
- Autorités : CMIL, en cours de mise en place (décret d'application en 2023, accompagnement de l'AFAPDP et de l'OIF annoncé en 2025) ; CIRT MDG, équipe nationale de réponse aux incidents, active sous le domaine officiel cirt.gov.mg (symposium organisé en juin 2026), dont le texte de création n'a pas été trouvé.
- À retenir : la loi de 2016 a réécrit l'article 20 pour supprimer la possibilité d'emprisonnement pour les infractions qu'il vise, assimilées à des délits de presse commis en ligne.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité à Madagascar.
Comores
- Loi cyber : loi n° 21-012/AU relative à la cybersécurité et à la lutte contre la cybercriminalité, adoptée le 25 juin 2021 et promulguée par le décret n° 22-003/PR du 18 janvier 2022. Son texte officiel est publié en scan par le ministère de la Justice.
- Données personnelles : loi du 26 juin 2014 portant protection des données à caractère personnel (son numéro, laissé en blanc dans la copie officielle, et sa promulgation n'ont pas pu être confirmés). Elle institue une Commission nationale de l'informatique et des libertés (article 19), dont l'installation n'a pas pu être confirmée.
- Autorités : la loi de 2021 confie la sécurité des systèmes d'information et des réseaux à l'ANADEN, à travers son département de cybersécurité (article 6) ; l'activité de ce département et l'existence d'un CERT national n'ont pas pu être confirmées.
- À retenir : comme au Cameroun ou au Togo, un même texte traite la cybersécurité et la cybercriminalité.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité aux Comores.
Djibouti
- Loi cyber : loi portant Code numérique (référence affichée au Journal officiel : n° 019/AN/23/9ème L), adoptée le 30 juin 2025 et promulguée le 6 juillet 2025. Son livre VI traite de la cybersécurité, infractions et procédure comprises.
- Données personnelles : même code, livre I. La Commission nationale de protection des données à caractère personnel en assure le contrôle.
- Autorités : ANC (Autorité nationale de cybersécurité), créée par la loi n° 195/AN/25/9ème L promulguée le 14 décembre 2025. La loi lui confie les fonctions de CERT national, à travers sa direction DJ-CERT ; la nomination de ses dirigeants et la mise en service du DJ-CERT n'ont pas pu être confirmées.
- À retenir : c'est le cadre le plus récent de l'atlas, construit en deux temps rapprochés : un code, puis une autorité. La loi créant l'ANC vise une loi n° 18/AN/23/9ème L du 21 janvier 2024 portant ratification de la Convention de Malabo, alors que la liste de l'Union africaine du 2 février 2026 n'enregistre qu'une signature (12 mai 2023).
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité à Djibouti.
Maurice
- Loi cyber : Cybersecurity and Cybercrime Act 2021 (Act No. 16 of 2021), proclamée le 10 décembre 2021. Elle abroge le Computer Misuse and Cybercrime Act.
- Données personnelles : Data Protection Act 2017.
- Autorités : CERT-MU (Computer Emergency Response Team of Mauritius) ; Data Protection Office ; comité national de cybersécurité.
- À retenir : la loi nomme des infractions récentes : usage de faux profils (section 16), cyberharcèlement (section 17), cyberextorsion (section 18) et diffusion d'images intimes par vengeance (section 19). Elle protège aussi les infrastructures d'information critiques (partie V).
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité à Maurice.
Seychelles
- Loi cyber : Cybercrimes and Other Related Crimes Act, 2021 (Act 59 of 2021), qui abroge le Computer Misuse Act.
- Données personnelles : Data Protection Act, 2023 (Act 24 of 2023).
- Autorités : Information Commission ; CERT-SC, équipe nationale rattachée au Department of Information and Communication Technology, qui a publié sa fiche de présentation (RFC 2350) le 1er janvier 2025.
- À retenir : la loi définit la « Convention » comme la Convention de Budapest sur la cybercriminalité et incrimine le cyberharcèlement et la traque en ligne (sections 14 et 15). Les Seychelles ont adhéré à cette convention le 17 septembre 2026, avec effet au 1er janvier 2027.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité aux Seychelles.
Maghreb : les textes les plus anciens
Les trois pays du Maghreb figurent parmi les premiers à avoir légiféré, et tous trois disposent aujourd'hui d'un texte distinct sur la cybersécurité à côté de leur droit pénal.
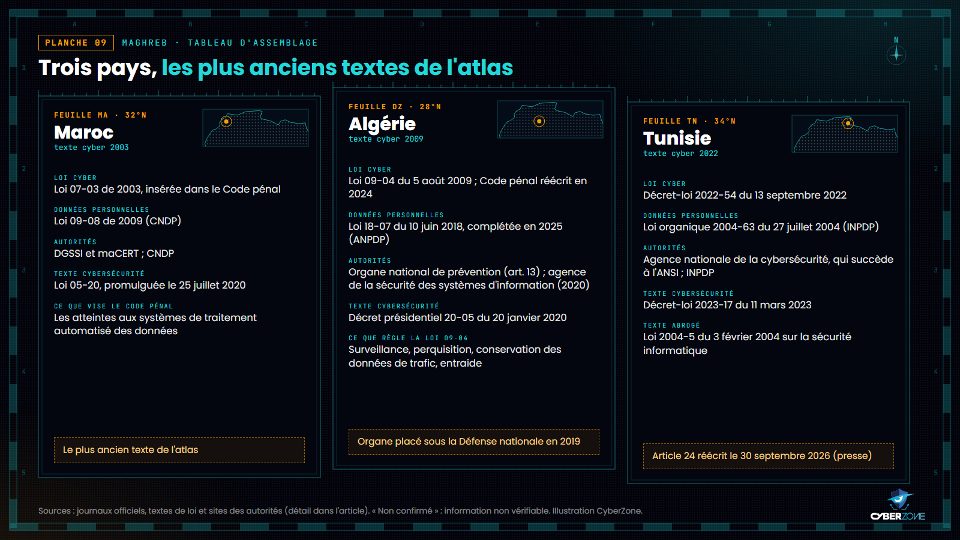
Fiches pays du Maghreb.
Maroc
- Loi cyber : loi n° 07-03 complétant le code pénal en ce qui concerne les infractions relatives aux systèmes de traitement automatisé des données, promulguée par le dahir du 11 novembre 2003 et publiée au Bulletin officiel n° 5171 du 22 décembre 2003 (édition française : n° 5184 du 5 février 2004).
- Données personnelles : loi n° 09-08 relative à la protection des personnes physiques à l'égard du traitement des données à caractère personnel (dahir du 18 février 2009), qui crée la CNDP (Commission nationale de contrôle de la protection des données à caractère personnel).
- Autorités : DGSSI (Direction générale de la sécurité des systèmes d'information) et son centre maCERT ; CNDP.
- À retenir : c'est le plus ancien texte de l'atlas. Il est complété depuis 2020 par la loi n° 05-20 relative à la cybersécurité (dahir du 25 juillet 2020).
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité au Maroc.
Algérie
- Loi cyber : loi n° 09-04 du 5 août 2009 portant règles particulières relatives à la prévention et à la lutte contre les infractions liées aux technologies de l'information et de la communication. Les infractions relèvent du code pénal (articles 394 bis et suivants, insérés en 2004 ; les articles 394 bis à 394 quinquies ont été réécrits par la loi n° 24-06 du 28 avril 2024) ; la loi organise la surveillance des communications, la perquisition des systèmes informatiques, la conservation des données de trafic et l'entraide.
- Données personnelles : loi n° 18-07 du 10 juin 2018 relative à la protection des personnes physiques dans le traitement des données à caractère personnel, complétée par la loi n° 25-11 du 24 juillet 2025 (Journal officiel n° 48 du 24 juillet 2025) ; contrôle par l'ANPDP (Autorité nationale de protection des données à caractère personnel).
- Autorités : organe national de prévention et de lutte contre les infractions liées aux TIC (article 13), placé sous l'autorité du ministère de la Défense nationale en 2019 ; dispositif national de sécurité des systèmes d'information (conseil national et agence) mis en place par le décret présidentiel n° 20-05 du 20 janvier 2020.
- À retenir : le modèle algérien sépare nettement le fond, dans le code pénal, et la procédure, dans la loi de 2009.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité en Algérie.
Tunisie
- Loi cyber : décret-loi n° 2022-54 du 13 septembre 2022 relatif à la lutte contre les infractions se rapportant aux systèmes d'information et de communication. Selon la presse tunisienne, son article 24, relatif aux fausses informations, a été réécrit par le décret-loi n° 2026-1, publié au Journal officiel (JORT n° 96) le 30 septembre 2026 ; le texte officiel n'a pas pu être consulté.
- Données personnelles : loi organique n° 2004-63 du 27 juillet 2004 portant sur la protection des données à caractère personnel ; contrôle par l'INPDP (Instance nationale de protection des données personnelles).
- Autorités : ANCS (Agence nationale de la cybersécurité), créée par le décret-loi n° 2023-17 du 11 mars 2023 ; elle se substitue à l'Agence nationale de sécurité informatique (article 27).
- À retenir : la Tunisie s'est dotée très tôt d'une agence publique de sécurité informatique, par la loi n° 2004-5 du 3 février 2004, aujourd'hui abrogée.
Pour aller plus loin : notre article dédié à la loi sur la cybercriminalité en Tunisie.
Le tableau récapitulatif des 26 pays
Le tableau ci-dessous reprend, pour chaque pays, le texte principal, la loi sur les données et les autorités. Les mentions « non confirmé » signalent une information que nous n'avons pas pu vérifier sur une source fiable.
| Pays | Loi cybercriminalité | Données personnelles | Autorités |
|---|---|---|---|
| Bénin | Code du numérique, loi 2017-20 du 20/04/2018 (livre VI) | Même code, livre V | APDP ; ASIN |
| Burkina Faso | Code pénal 2018, livre VII | Loi 001-2021/AN | CIL ; ANSSI ; BCLCC |
| Côte d'Ivoire | Loi 2013-451 du 19/06/2013 | Loi 2013-450 du 19/06/2013 | ARTCI ; ANSSI ; CI-CERT ; PLCC |
| Mali | Loi 2019-056 du 05/12/2019, reprise au code pénal de 2024 | Loi 2013-015 du 21/05/2013 | APDP ; Pôle national ; ANSSI (textes adoptés en 2026) |
| Niger | Loi 2019-33 du 03/07/2019 | Loi 2022-59 du 16/12/2022 | HAPDP ; CNAC créé en 2025 ; CERT non confirmé |
| Sénégal | Loi 2008-11 du 25/01/2008 | Loi 2008-12 du 25/01/2008 | CDP ; autorité cyber prévue par la loi votée en 2026 |
| Togo | Loi 2018-026 du 07/12/2018 | Loi 2019-014 du 29/10/2019 | IPDCP ; ANCy ; CERT.tg |
| Cameroun | Loi 2010/012 du 21/12/2010 | Loi 2024/017 du 23/12/2024 | ANTIC et CIRT ; autorité des données à créer |
| Centrafrique | Loi 24.002 du 21/02/2024 | Loi 24.001 du 25/01/2024 | ANCy (CERT national) et agence des données prévues |
| Congo | Loi 27-2020 du 05/06/2020 | Loi 29-2019 du 10/10/2019 | ANSSI ; CNPD créée en 2025, installation non confirmée |
| Gabon | Loi 027/2023 du 12/07/2023 | Loi 001/2011 modifiée en 2023 | APDPVP ; CERT non confirmé |
| Guinée équatoriale | Loi 7/2024 du 23/12/2024 | Loi 1/2016 du 22/07/2016 | ANCIC prévue ; organe des données à créer par décret |
| Tchad | Loi 009/PR/2015 du 10/02/2015 ; ordonnances de 2022 | Loi 007/PR/2015 du 10/02/2015 | ANSICE |
| Guinée | Loi L/2016/037/AN du 28/07/2016 | Même loi | ANSSI ; autorité des données non confirmée |
| Mauritanie | Loi 2016-007 du 20/01/2016 | Loi 2017-020 du 22/07/2017 | APD ; ANCCE (décret de 2024) |
| RD Congo | Code du numérique, ordonnance-loi 23/010 du 13/03/2023 | Même code | Agence nationale de cybersécurité ; autorité des données prévue |
| Burundi | Loi 1/10 du 16/03/2022 | Loi 1/03 du 10/03/2026 | Agence des données prévue ; CERT non confirmé |
| Rwanda | Loi 60/2018 du 22/08/2018 | Loi 058/2021 du 13/10/2021 | NCSA et Rw-CSIRT |
| Madagascar | Loi 2014-006 du 17/07/2014 | Loi 2014-038 | CMIL en cours ; CIRT MDG |
| Comores | Loi 21-012/AU (promulguée en 2022) | Loi du 26/06/2014 | ANADEN ; commission des données prévue ; CERT non confirmé |
| Djibouti | Code numérique (2025), livre VI | Même code, livre I | ANC et DJ-CERT (mise en service non confirmée) ; Commission nationale des données |
| Maurice | Cybersecurity and Cybercrime Act 2021 | Data Protection Act 2017 | CERT-MU ; Data Protection Office |
| Seychelles | Cybercrimes and Other Related Crimes Act 2021 | Data Protection Act 2023 | Information Commission ; CERT-SC |
| Maroc | Loi 07-03 (2003) | Loi 09-08 (2009) | DGSSI et maCERT ; CNDP |
| Algérie | Loi 09-04 du 05/08/2009 | Loi 18-07 du 10/06/2018 | Organe national ; ANPDP |
| Tunisie | Décret-loi 2022-54 du 13/09/2022 | Loi organique 2004-63 du 27/07/2004 | ANCS ; INPDP |
La matrice suivante résume l'état de quatre briques dans chaque pays : une loi cyber, une loi sur les données, une autorité de protection des données et une agence ou un CERT national. Sur 26 pays, nous avons pu confirmer une autorité de protection des données en place dans 16 pays, et une agence ou un CERT national dans 15 pays.
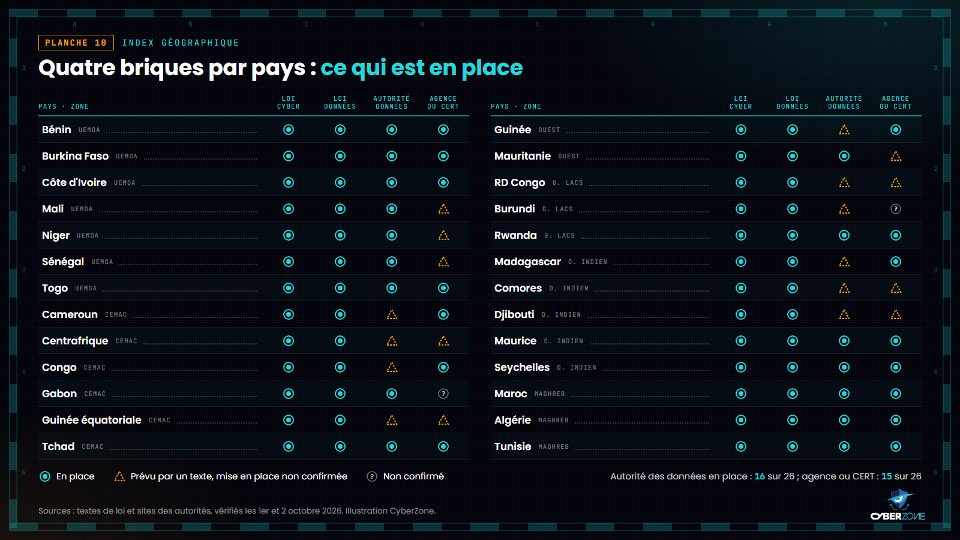
Quatre briques par pays : en place, prévu par un texte ou non confirmé.
Tendances : ce qui a changé depuis 2018
Des codes du numérique plutôt que des lois isolées
Le Bénin a ouvert la voie en 2018 avec un code de sept livres. La RD Congo a suivi en 2023, Djibouti en 2025. L'avantage est la cohérence : mêmes définitions, mêmes autorités, une seule porte d'entrée pour les entreprises. L'inconvénient est la taille du texte, qui rend chaque réforme plus lourde.
La cybersécurité après la cybercriminalité
Après avoir puni les attaques, plusieurs États organisent désormais la prévention : loi 05-20 au Maroc (2020), décret-loi 2023-17 en Tunisie (2023), loi 027/2023 au Gabon, loi 014-2024/ALT au Burkina Faso, projet de loi sur les infrastructures d'information critiques voté au Sénégal en 2026. Ces textes visent surtout les opérateurs dits critiques ou essentiels et leur imposent des obligations de sécurité.
Des agences nationales récentes
Le paysage institutionnel bouge vite : ASIN au Bénin (2022), ANCCE en Mauritanie (projet de décret adopté en 2024), ANSSI en Côte d'Ivoire (2024), ANCy en Centrafrique et ANCIC en Guinée équatoriale (lois de 2024), Autorité nationale de cybersécurité à Djibouti (2025), CNAC au Niger (2025), textes créant une ANSSI au Mali (2026). Les annuaires de CERT vieillissent donc vite, et il faut vérifier le bon interlocuteur avant de signaler un incident.
Des retouches sur les contenus en ligne
Les articles qui touchent à l'expression en ligne sont les plus souvent révisés, dans un sens ou dans l'autre. Madagascar a supprimé en 2016 la possibilité d'emprisonnement pour les infractions de l'article 20. Le Niger a modifié en 2024 les articles sur la diffamation, l'injure et la diffusion de données de nature à troubler l'ordre public. La Tunisie a réécrit en 2026 l'article 24 de son décret-loi de 2022, selon la presse. Pour un utilisateur de réseaux sociaux, ces articles sont ceux qui le concernent le plus directement.
La protection des données presque partout
Une loi sur les données personnelles a été adoptée dans les 26 pays ; aux Comores, sa promulgation n'a pas pu être confirmée. Les derniers venus sont le Cameroun (2024), Djibouti (2025) et le Burundi (2026). Le texte existe ; la difficulté se situe désormais dans sa mise en œuvre.
Lacunes : ce qui manque encore
- Des autorités prévues mais pas installées. Dans 10 pays, la loi prévoit une autorité de protection des données dont nous n'avons pas pu confirmer la mise en place : Cameroun, Centrafrique, Congo, Guinée équatoriale, Guinée, RD Congo, Burundi, Madagascar, Comores et Djibouti. Une loi sans autorité de contrôle reste difficile à faire appliquer.
- Des CERT nationaux introuvables. Pour 11 pays, nous n'avons trouvé ni agence ni CERT national dont le fonctionnement soit confirmé : Mali, Niger, Sénégal, Centrafrique, Gabon, Guinée équatoriale, Mauritanie, RD Congo, Burundi, Comores et Djibouti. Dans 9 d'entre eux, un texte crée ou prévoit une agence ; le Gabon et le Burundi n'en désignent aucune. Cela ne signifie pas qu'aucune équipe n'existe, mais qu'aucune source fiable ne permet de l'affirmer.
- Des textes difficiles à consulter. Journaux officiels hors ligne, lois disponibles seulement en scan, sites d'autorités protégés ou inaccessibles : pour plusieurs pays, connaître le droit applicable demande un effort que peu de citoyens peuvent fournir.
- Une harmonisation inachevée. Les mêmes notions reçoivent encore des définitions différentes. L'« accès dérobé » est défini presque à l'identique au Mali et au Congo, mais autrement au Gabon. Ces écarts compliquent la coopération entre enquêteurs de pays voisins.
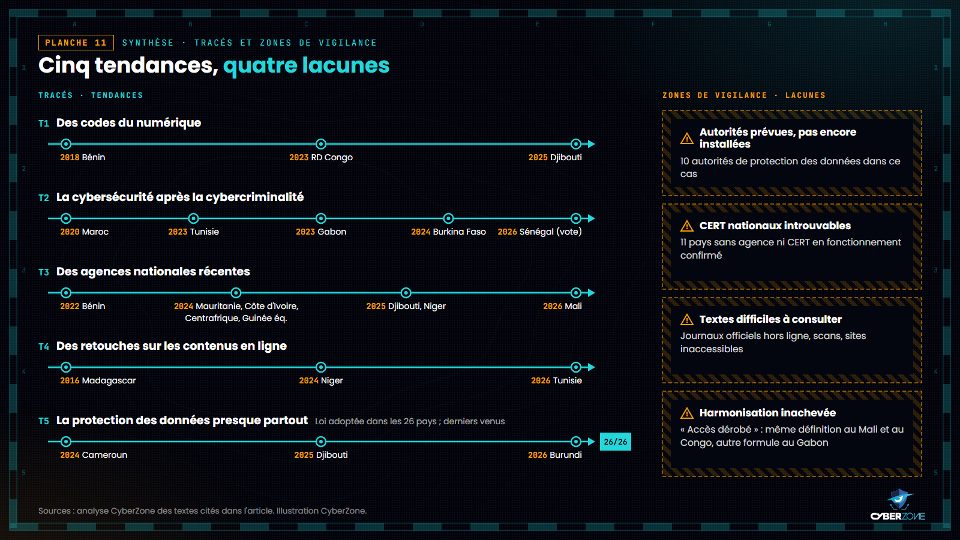
Cinq tendances et quatre lacunes du droit cyber en Afrique francophone.
Ce que cela change pour vous
Si vous êtes victime
- Conservez les preuves sans les modifier : captures d'écran, messages, numéros, adresses de sites, références de transaction.
- Portez plainte auprès de la police ou de la gendarmerie. Plusieurs pays disposent d'unités spécialisées, comme la PLCC en Côte d'Ivoire.
- Signalez l'incident au CERT national quand il existe : le CIRT de l'ANTIC au Cameroun, CERT.tg au Togo, CERT-MU à Maurice.
- Saisissez l'autorité de protection des données si vos informations personnelles ont été divulguées ou utilisées sans votre accord.
Si vous dirigez une organisation
- Vérifiez les formalités imposées par la loi sur les données de votre pays (déclaration, autorisation, désignation d'un responsable) et le délai de mise en conformité, comme les 18 mois prévus au Cameroun.
- Demandez-vous si votre activité fait de vous un opérateur d'infrastructure critique ou de service essentiel : au Togo, au Gabon ou à Maurice, ce statut entraîne des obligations propres, et le Sénégal prépare un régime comparable.
- Tenez une procédure de réponse aux incidents à jour, avec les coordonnées du CERT national et de l'autorité des données.
Si vous travaillez en cybersécurité
- L'accès non autorisé à un système est une infraction dans tous les textes examinés. Un mandat écrit et un périmètre précis sont le minimum avant tout test. Au Cameroun, l'article 65 de la loi de 2010 punit même l'accès permis « par défi intellectuel ».
- Plusieurs lois définissent largement leur champ : au Mali, la loi vise aussi les infractions commises dans le cyberespace dont les effets se produisent sur le territoire (article 2) ; au Congo, elle s'applique à toute personne, quelle que soit sa nationalité (article 2). Travailler à distance depuis un autre pays ne met donc pas forcément hors de portée de ces textes.
- Les données personnelles rencontrées pendant un audit restent soumises à la loi sur les données : il faut les protéger et les détruire selon le contrat.
Le cadre légal dans les formations CyberZone
Connaître ces textes fait partie du métier. CyberZone les enseigne dans deux de ses formations en ligne.
- CSDU, CyberZone Certified Secure Digital User : 30 heures, 50 000 FCFA (83 USD). Pensée pour tous les utilisateurs, sans prérequis technique, elle aborde la législation cyber en Afrique, les agences nationales et les bons réflexes face aux arnaques et aux incidents.
- CCP, CyberZone Certified Pentester : 350 heures, 250 000 FCFA (417 USD), examen de 10 heures. Son programme couvre la gouvernance et le cadre légal, la cybercriminalité en Afrique et la conduite d'un test d'intrusion dans une démarche éthique, avec un pentest augmenté par l'intelligence artificielle sous supervision humaine.
Pour toute question, contactez-nous au +237 672 000 509. Découvrez toutes nos formations sur www.cyberzone-sec.com.
Sources
- Bénin : loi n° 2017-20 portant code du numérique ;
- loi n° 2020-35 du 6 janvier 2021.
- Burkina Faso : loi n° 025-2018/AN portant code pénal ;
- loi n° 001-2021/AN ;
- loi n° 014-2024/ALT.
- Côte d'Ivoire : loi n° 2013-451 (Journal officiel du 12 août 2013) ;
- loi n° 2023-593 (ANSSI Côte d'Ivoire) ;
- ANSSI Côte d'Ivoire, textes nationaux.
- Mali : Journal officiel n° 43 de 2019 (loi n° 2019-056) ;
- loi n° 2013-015 ;
- Journal officiel spécial n° 21 de 2024 (code pénal, loi n° 2024-027) ;
- code de procédure pénale (loi n° 2024-028) ;
- communiqué du Conseil des ministres du 10 juin 2026.
- Niger : loi n° 2019-33 ;
- loi n° 2022-59, version consolidée de la HAPDP ;
- HAPDP, législation nationale ;
- ANP, création du CNAC.
- Sénégal : loi n° 2008-11 (Vie publique Sénégal) ;
- loi n° 2008-12 ;
- loi n° 2016-29 modifiant le code pénal ;
- vote du projet de loi n° 25/2026.
- Togo : Journal officiel du 7 décembre 2018 (loi n° 2018-026) ;
- IPDCP, cadre juridique.
- Cameroun : loi n° 2010/012 ;
- présentation de la loi n° 2024/017.
- Centrafrique : loi n° 24.002 (copie archivée du site de l'ARCEP) ;
- loi n° 24.001 (copie archivée du site de l'ARCEP).
- Congo : Journal officiel n° 23 de 2020 (lois n° 26-2020 et 27-2020) ;
- Journal officiel n° 45 de 2019 (loi n° 29-2019) ;
- Journal officiel n° 15 de 2025 (loi n° 5-2025).
- Gabon : Journal officiel n° 218 bis du 15 juillet 2023 (lois n° 025/2023 et 027/2023).
- Guinée équatoriale : texte de la loi n° 7/2024 (service de presse du gouvernement) ;
- communiqué du gouvernement sur la loi n° 7/2024 ;
- recueil des lois électroniques (loi n° 1/2016).
- Tchad : ARCEP, lois ;
- loi n° 009/PR/2015 (copie archivée du site de l'ARCEP) ;
- ordonnance n° 008/PCMT/2022 (copie archivée du site de l'ANSICE) ;
- ordonnance n° 009/PCMT/2022 (copie archivée du site de l'ANSICE) ;
- Africa Cybersecurity Mag, ratification des ordonnances de 2022.
- Guinée : loi L/2016/037/AN ;
- ANSSI Guinée, décrets et lois.
- Mauritanie : APD, lois ;
- loi n° 2016-007, texte signé ;
- communiqué du Conseil des ministres du 22 avril 2024.
- RD Congo : code du numérique, copie certifiée conforme (are.gouv.cd) ;
- code du numérique (copie de travail Droit-Numerique.cd).
- Burundi : loi n° 1/03 du 10 mars 2026 ;
- Sénat, rapport sur le projet de loi cybercriminalité.
- Rwanda : loi n° 60/2018 ;
- Journal officiel du 15 octobre 2021 (loi n° 058/2021).
- Madagascar : loi n° 2016-031 ;
- loi n° 2014-038 ;
- projet de loi n° 042/2026 (Assemblée nationale) ;
- CIRT MDG, Symposium de la cybersécurité 2026.
- Comores : décret n° 22-003/PR ;
- loi du 26 juin 2014.
- Djibouti : Code numérique ;
- loi n° 195/AN/25/9ème L.
- Maurice : Cybersecurity and Cybercrime Act 2021 ;
- ICTA, liste des lois.
- Seychelles : Act 59 of 2021 ;
- Data Protection Act 2023 ;
- CERT-SC, RFC 2350.
- Maroc : loi n° 07-03, Bulletin officiel n° 5184 (DGSSI) ;
- DGSSI, textes législatifs et réglementaires.
- Algérie : loi n° 09-04 ;
- décret présidentiel n° 20-05 ;
- Journal officiel n° 30 de 2024 (loi n° 24-06) ;
- Journal officiel n° 48 de 2025 (loi n° 25-11).
- Tunisie : décret-loi n° 2022-54 ;
- décret-loi n° 2023-17 ;
- réécriture de l'article 24 (Webdo, 30 septembre 2026).
- Influences : Conseil de l'Europe, Convention sur la cybercriminalité (STE n° 185) ;
- UIT, projets de lois types CEEAC et directives CEMAC (HIPSSA, 2013) ;
- Nations unies, ouverture à la signature de la Convention contre la cybercriminalité ;
- Union africaine, liste des signatures et ratifications de la Convention de Malabo.
Sources consultées les 1er et 2 octobre 2026 ; fiches mises à jour le 2 octobre 2026 avec les vérifications faites pour nos articles pays. Les illustrations de cet article ont été réalisées par CyberZone à partir des sources citées.
Formation associée
CCP · CyberZone Certified Pentester
Formation en Hacking et Cybersécurité
350 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires