Loi sur la cybercriminalité au Cameroun : ce que disent les textes en 2026
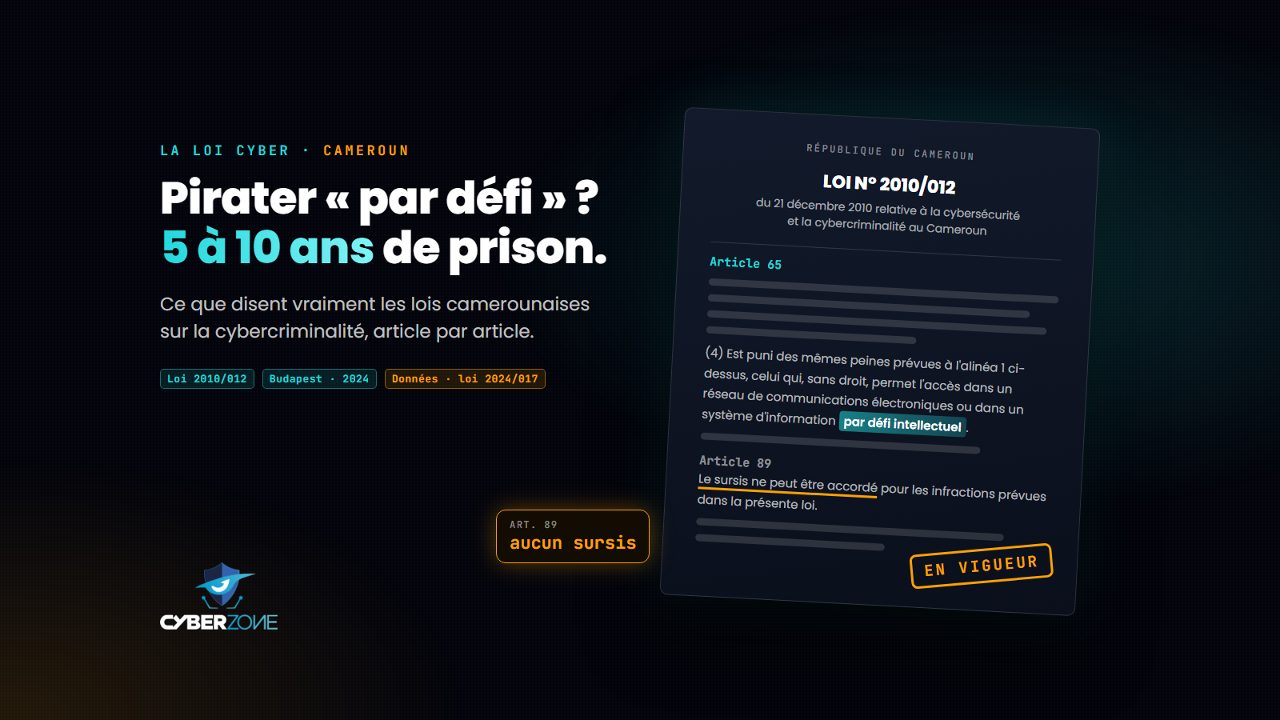
Le Cameroun a été l'un des premiers pays d'Afrique centrale à se doter d'une loi sur la cybercriminalité, dès décembre 2010. Ce texte reste la référence en 2026, mais il n'est plus seul : le pays applique la Convention de Budapest depuis le 1er avril 2024 et a adopté fin 2024 sa première loi sur les données personnelles. Voici ce que disent ces textes, article par article, et ce qu'ils changent pour vous.
Ce guide s'appuie sur les textes officiels consultés le 2 octobre 2026. Il ne constitue pas un avis juridique : pour un cas précis, consultez un avocat. Pour comparer avec les pays voisins, voir notre atlas des lois sur la cybercriminalité en Afrique francophone.
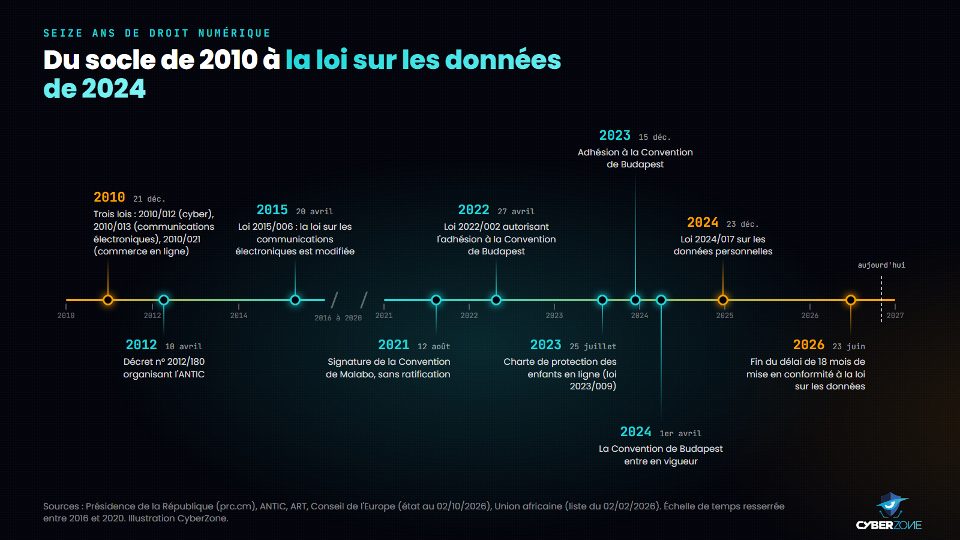
Seize ans de droit numérique au Cameroun, du socle de décembre 2010 à l'échéance du 23 juin 2026.
Quatre textes forment le socle
Trois lois complémentaires ont été promulguées le même jour, le 21 décembre 2010. La quatrième est arrivée quatorze ans plus tard.
| Texte | Date | Objet | Point clé |
|---|---|---|---|
| Loi n° 2010/012 | 21 décembre 2010 | Cybersécurité et cybercriminalité | Définit les infractions, la procédure et les obligations de sécurité (97 articles) |
| Loi n° 2010/013 | 21 décembre 2010 | Communications électroniques | Crée l'ANTIC (article 96) et impose l'identification des abonnés (article 55) |
| Loi n° 2010/021 | 21 décembre 2010 | Commerce électronique | Encadre la publicité, les contrats en ligne et les moyens de paiement électroniques |
| Loi n° 2024/017 | 23 décembre 2024 | Protection des données à caractère personnel | Crée une autorité de protection et laisse 18 mois pour se mettre en conformité |
S'y ajoutent la loi n° 2015/006 du 20 avril 2015, qui modifie la loi sur les communications électroniques, et la loi n° 2023/009 du 25 juillet 2023 portant charte de protection des enfants en ligne, dont nous n'avons pas consulté le texte intégral.
La loi 2010/012 en bref
La loi n° 2010/012 du 21 décembre 2010 « relative à la cybersécurité et la cybercriminalité au Cameroun » compte 97 articles répartis en cinq titres. Elle vise notamment à instaurer la confiance dans les réseaux, à fixer le régime de la preuve numérique et à protéger la vie privée (article 1er).
Le titre I pose les définitions (articles 1 à 5), le titre II organise la cybersécurité (articles 6 à 51), le titre III traite de la cybercriminalité, procédure puis infractions (articles 52 à 89), le titre IV de l'entraide internationale (articles 90 à 94) et le titre V des dispositions finales.
L'article 2 exclut du champ de la loi les applications utilisées en matière de défense et de sécurité nationale. L'article 89 pose une règle sévère : « Le sursis ne peut être accordé pour les infractions prévues dans la présente loi ».
Des définitions qui comptent
L'article 4 définit une soixantaine de termes. Trois pèsent lourd dans la pratique :
- Accès illicite : accès intentionnel et sans droit à un réseau, un système ou un terminal.
- Contenu illicite : contenu portant atteinte à la dignité humaine, à la vie privée, à l'honneur ou à la sécurité nationale.
- Intrusion par défi intellectuel : accès sans droit pour relever un défi, même utile à la sécurité de la cible. La loi ne l'excuse pas pour autant.
Les infractions : ce que la loi punit
Les peines citées ci-dessous ont été lues dans le texte publié au Cameroon Tribune du 27 décembre 2010.
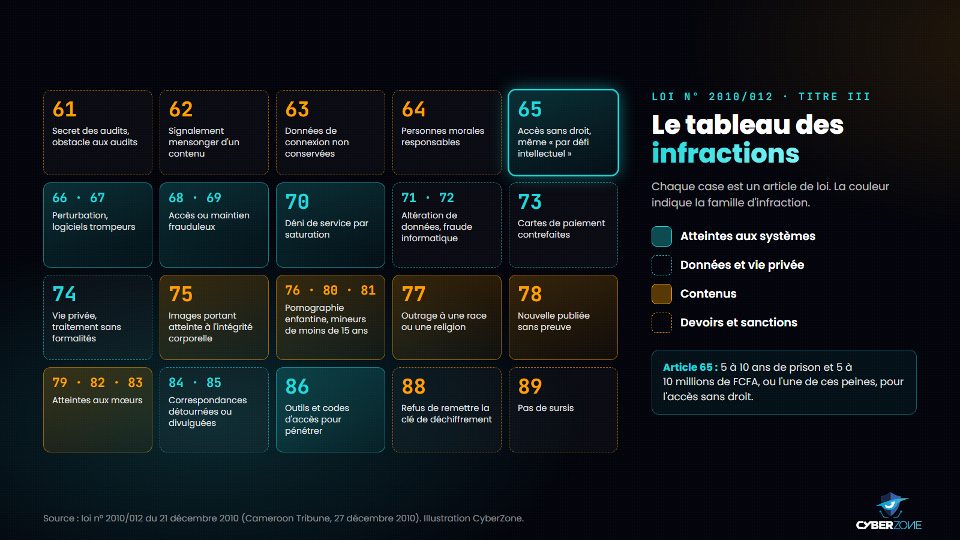
Les infractions de la loi 2010/012, regroupées en quatre familles avec leurs numéros d'articles.
Les atteintes aux systèmes
- Article 65 : l'interception sans droit et l'accès non autorisé à un réseau ou à un système sont punis de 5 à 10 ans d'emprisonnement et de 5 à 10 millions de FCFA d'amende, ou de l'une de ces peines. Ces peines sont doublées si l'accès porte atteinte à l'intégrité, à la confidentialité ou à la disponibilité. L'alinéa 4 applique les mêmes peines à celui qui, sans droit, permet l'accès « par défi intellectuel ».
- Articles 66 à 68 : perturbation d'un réseau, logiciel trompeur, et accès ou maintien frauduleux. L'article 68 punit ce dernier cas, quand il perturbe le système, de 5 à 10 ans et de 10 à 50 millions de FCFA, ou de l'une de ces peines, avec doublement en cas de suppression ou de modification de données.
- Article 69 : accès en violation des mesures de sécurité pour obtenir des données. Article 70 : déni de service par saturation.
- Article 86 : importer, détenir, offrir ou vendre un programme, un mot de passe ou un code d'accès conçu pour pénétrer un système.
Les atteintes aux données et à la vie privée
Les articles 71 et 72 visent l'altération de données, notamment pour un bénéfice économique. L'article 73 punit la contrefaçon de cartes de paiement. L'article 74 protège la vie privée : enregistrement ou transmission de données privées sans consentement, collecte illicite, divulgation. Son alinéa 3 punit de 1 à 3 ans et de 1 à 5 millions de FCFA, ou de l'une de ces peines, le traitement de données personnelles réalisé « même par négligence » sans les formalités préalables. Les articles 84 et 85 protègent le secret des correspondances électroniques.
Les infractions liées aux contenus
La loi réprime notamment la pornographie enfantine et les propositions sexuelles à un mineur de moins de 15 ans (articles 76, 80 et 81), l'outrage à une race ou à une religion (article 77) et plusieurs atteintes aux mœurs (articles 79, 82 et 83). L'article 78 vise celui qui publie une nouvelle « sans pouvoir en rapporter la preuve de véracité » : 6 mois à 2 ans et 5 à 10 millions de FCFA, ou l'une de ces peines, avec doublement si le but est de porter atteinte à la paix publique.
Les devoirs envers l'enquête et la responsabilité des entreprises
Sont aussi punis : révéler un audit ou y faire obstacle (article 61), signaler à tort un contenu comme illicite (article 62), ne pas conserver les données de connexion (article 63), refuser de remettre une clé de déchiffrement (article 88). L'article 64 rend les personnes morales pénalement responsables des infractions commises pour leur compte par leurs dirigeants, avec des amendes de 5 à 50 millions de FCFA et des peines accessoires, dont l'exclusion des marchés publics.
Procédure et preuve numérique
La preuve numérique est volatile : un journal s'efface, un message se supprime. Les articles 49 à 59 donnent donc aux enquêteurs des outils spécifiques.
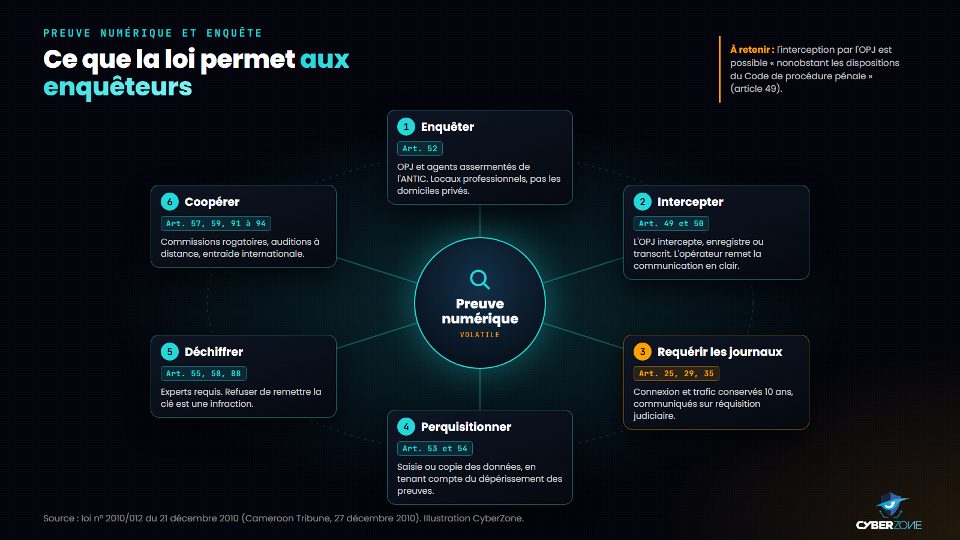
Les six leviers d'enquête prévus par la loi 2010/012, de l'interception à l'entraide internationale.
- Qui enquête. Les officiers de police judiciaire et les agents assermentés de l'ANTIC, qui accèdent aux locaux professionnels mais pas aux domiciles privés (article 52).
- Interception. L'officier de police judiciaire peut intercepter, enregistrer ou transcrire toute communication électronique, « nonobstant les dispositions du Code de procédure pénale » ; l'opérateur la remet en clair (articles 49 et 50).
- Données conservées. Journaux de connexion et de trafic gardés dix ans, que l'autorité judiciaire peut requérir (articles 25, 29 et 35).
- Perquisition et saisie. Sur les supports ou sur des copies, en tenant compte du « dépérissement des preuves » (articles 53 et 54).
- Déchiffrement. Un expert peut être requis et la clé de déchiffrement exigée (articles 55 et 58).
- Dimension internationale. Commissions rogatoires internationales (article 57), auditions à distance (article 59) et entraide judiciaire (articles 91 à 94).
Les obligations des acteurs du numérique
Le titre II impose des devoirs différents selon le rôle de chacun. C'est la partie la plus méconnue des entreprises.
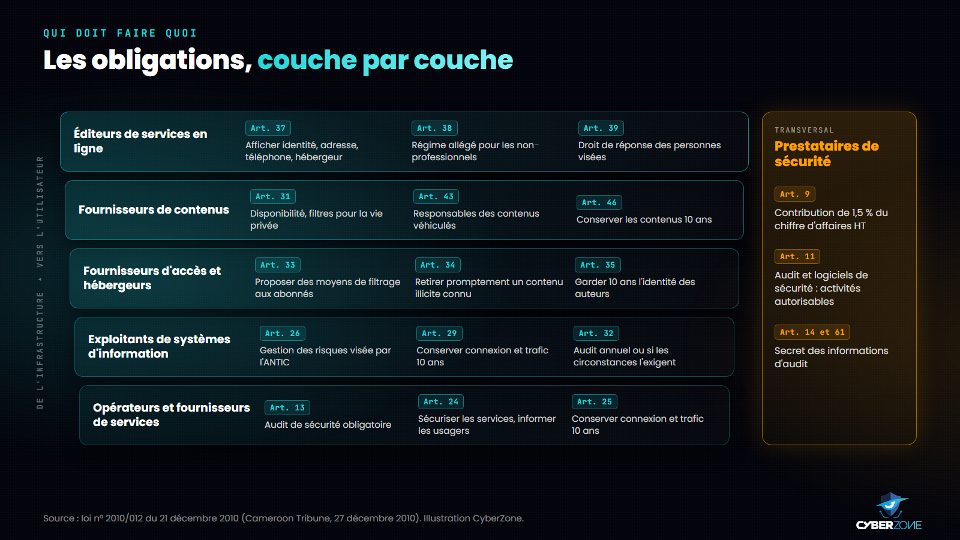
Qui doit faire quoi : les obligations de sécurité de la loi 2010/012, acteur par acteur.
- Audits de sécurité. Les réseaux et systèmes d'information des opérateurs, des autorités de certification et des fournisseurs de services sont soumis à un audit obligatoire (article 13). L'article 32 prévoit un audit par l'Agence chaque année ou quand les circonstances l'exigent.
- Gestion des risques. Les exploitants de systèmes d'information gèrent leurs risques avec des systèmes normalisés, visés par l'Agence (article 26).
- Conservation pendant dix ans. Données de connexion et de trafic (articles 25 et 29), données d'identification des auteurs de contenus (article 35), contenus eux-mêmes pour les fournisseurs de contenus (article 46).
- Hébergeurs. Leur responsabilité n'est pas engagée s'ils ignoraient le caractère illicite d'un contenu ou l'ont retiré promptement après en avoir eu connaissance (article 34).
- Vie privée. Personne ne peut écouter, intercepter ou stocker des communications sans le consentement des utilisateurs, sauf autorisation légale (article 44). Envoyer des messages en usurpant l'identité d'autrui est interdit (article 48).
Les autorités compétentes
- Le ministère chargé des télécommunications élabore la politique de sécurité, coordonne les acteurs et arrête la liste des autorités de certification (article 6 de la loi 2010/012).
- L'ANTIC, Agence nationale des technologies de l'information et de la communication, créée par l'article 96 de la loi 2010/013. Elle régule la sécurité électronique avec l'Agence de régulation des télécommunications, contrôle les audits, émet les alertes (article 7 de la loi 2010/012) et sert d'autorité de certification racine (article 8). Son organisation relève du décret n° 2012/180 du 10 avril 2012.
- Le CIRT, équipe de réponse aux incidents de l'ANTIC (cirt.cm) : elle reçoit les signalements, publie des alertes et aide les victimes à réagir.
- Les enquêteurs et les juges : officiers de police judiciaire et agents assermentés de l'ANTIC (article 52), procureur de la République et juge d'instruction. La juridiction saisie doit statuer en 30 jours au plus sur les mesures propres à faire cesser un dommage causé par un contenu en ligne (article 36).
Nous n'avons pas trouvé de source officielle décrivant une unité de police ou de gendarmerie spécialisée, ni une plateforme nationale de plainte en ligne. Ce point reste donc non confirmé.
La loi 2024/017 sur les données personnelles
Jusqu'en 2024, seul le droit pénal (article 74 de la loi 2010/012) protégeait les données personnelles. La loi n° 2024/017 du 23 décembre 2024 « relative à la protection des données à caractère personnel au Cameroun » change d'échelle : elle fixe des principes, des droits pour les personnes et des obligations pour les responsables de traitement.
Seule la première page du texte officiel est publiée en ligne par la présidence. Les points suivants proviennent donc d'analyses de juristes :
- l'article 53 institue une autorité de protection des données, dont l'organisation et le fonctionnement doivent être fixés par décret du président de la République ;
- l'article 73 accorde 18 mois aux acteurs pour se mettre en conformité, soit jusqu'au 23 juin 2026 ;
- la loi s'applique aux responsables de traitement et aux sous-traitants établis au Cameroun, et ne vise pas les usages purement personnels ou domestiques.
Au 2 octobre 2026, nous n'avons trouvé aucun décret publié organisant cette autorité, qu'un juriste décrivait en juillet 2025 comme « ni créée ni organisée ». Le délai de conformité est pourtant échu : mieux vaut se mettre en règle sans attendre.
Coopération internationale : Budapest oui, Malabo pas encore
Le Cameroun a choisi la Convention du Conseil de l'Europe sur la cybercriminalité, dite de Budapest : la loi n° 2022/002 du 27 avril 2022 a autorisé l'adhésion.
| Instrument | Statut du Cameroun | Détail |
|---|---|---|
| Convention de Budapest (2001) | Partie | Adhésion le 15 décembre 2023, en vigueur depuis le 1er avril 2024 (Conseil de l'Europe, état au 2 octobre 2026) |
| Convention de Malabo (Union africaine, 2014) | Signée, non ratifiée | Signature le 12 août 2021 ; aucune ratification sur la liste de l'Union africaine du 2 février 2026 |
| Convention des Nations unies contre la cybercriminalité (2024) | Non signée | Le Cameroun ne figure pas parmi les signataires au 2 octobre 2026 |
| Entraide prévue par la loi 2010/012 | En vigueur | Articles 91 à 94 : voie diplomatique, transmission directe en cas d'urgence, refus possible pour ordre public |
Budapest ouvre l'accès au réseau de points de contact joignables 24 heures sur 24 (article 35 de la Convention) et à la conservation rapide des données (article 29), utiles quand une preuve est hébergée à l'étranger. Pour comprendre ce que changerait une ratification de Malabo, voir notre article sur la Convention de Malabo.
Ce que cela change pour vous
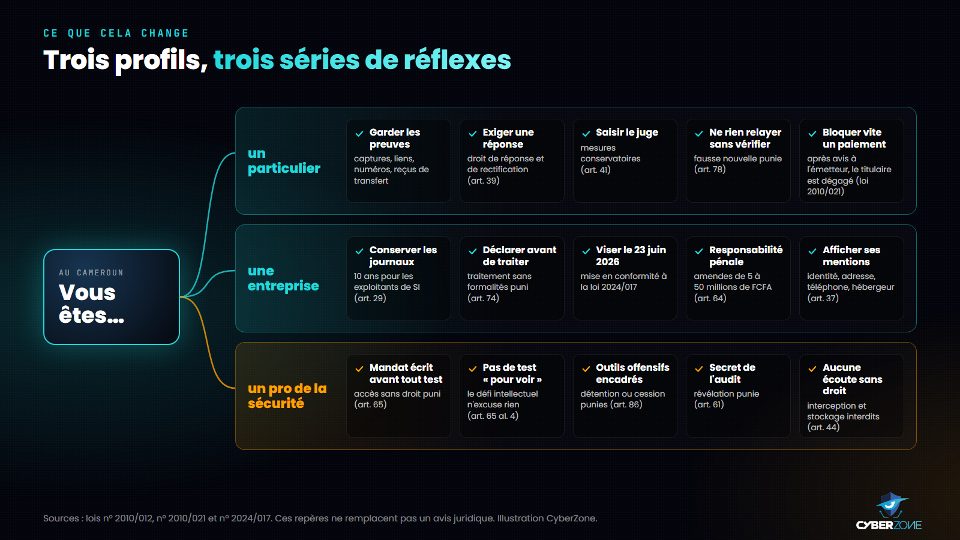
Trois profils, cinq réflexes chacun, rattachés aux articles des lois camerounaises.
Pour un particulier
- Victime d'une fraude ou d'un chantage : conservez les preuves (captures datées, liens, numéros, reçus de transfert) avant de bloquer l'auteur, puis portez plainte auprès de la police, de la gendarmerie ou du procureur.
- Victime de diffamation en ligne : vous disposez d'un droit de réponse et de rectification (article 39), et le juge peut ordonner des mesures conservatoires pour protéger votre vie privée (article 41).
- Moyen de paiement perdu ou détourné : prévenez l'émetteur au plus vite ; la loi 2010/021 dégage le titulaire des usages postérieurs à cette notification.
- Avant de partager une information choquante, vérifiez-la : la publication d'une nouvelle invérifiable est une infraction (article 78).
Pour une entreprise
- Conservez vos données de connexion et de trafic dix ans (article 29) : le dirigeant qui ne le fait pas s'expose à des sanctions (article 63).
- Appliquez la loi 2024/017 : recensez vos traitements, désignez un référent, informez les personnes concernées.
- Retenez que l'entreprise elle-même peut être condamnée (article 64) et qu'aucun sursis n'est possible pour ces infractions (article 89).
Pour un professionnel de la sécurité
- Ne testez jamais un système sans un mandat écrit qui fixe le périmètre et la durée. L'accès sans droit est puni même quand il est présenté comme un « défi intellectuel » (article 65, alinéa 4).
- Les outils d'intrusion sont visés par l'article 86 : gardez-les dans un cadre professionnel documenté.
- Le secret couvre les informations d'audit (articles 14 et 61). L'audit de sécurité peut être soumis à autorisation (article 11) et les auditeurs agréés versent 1,5 % de leur chiffre d'affaires hors taxes (article 9) : renseignez-vous auprès de l'ANTIC avant d'en proposer.
Réformes en cours et points à surveiller
Du 28 au 30 mai 2024, le ministère des Postes et Télécommunications a soumis la loi 2010/012 à un examen approfondi à Yaoundé, avec l'appui d'experts du Conseil de l'Europe dans le cadre du projet GLACY-e. Selon la presse spécialisée, six avant-projets de lois, dont un sur la cybercriminalité, et huit projets de décrets sont en préparation.
Au 2 octobre 2026, aucune nouvelle loi cyber ne figure dans la liste publiée par la présidence. Trois points sont à suivre :
- la publication du décret organisant l'autorité de protection des données personnelles ;
- l'adoption d'une loi révisant la loi 2010/012, notamment pour l'aligner sur la Convention de Budapest ;
- une éventuelle ratification de la Convention de Malabo ou une signature de la convention des Nations unies, ouverte jusqu'au 31 décembre 2026.
Se former au cadre légal avec CyberZone
Connaître la loi fait partie du métier : un pentester sans mandat commet une infraction. Deux certifications CyberZone traitent ces sujets :
- CCP, CyberZone Certified Pentester : 350 heures en ligne, 250 000 FCFA (417 USD), examen de 10 heures. Le programme couvre la gouvernance, le cadre légal et la cybercriminalité en Afrique, avec un pentest augmenté par l'intelligence artificielle.
- CSDU, CyberZone Certified Secure Digital User : 30 heures en ligne, 50 000 FCFA (83 USD). Elle donne aux utilisateurs les bons réflexes et une première lecture de la législation cyber en Afrique.
Renseignements au +237 672 000 509 et sur www.cyberzone-sec.com.
Sources
Loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et la cybercriminalité au Cameroun, texte publié par le MINPOSTEL (et Cameroon Tribune, 27 décembre 2010, avec la loi n° 2010/021).
Loi n° 2010/013 du 21 décembre 2010 régissant les communications électroniques au Cameroun, texte publié par l'ART.
Loi n° 2024/017 du 23 décembre 2024 relative à la protection des données à caractère personnel au Cameroun, présidence de la République (première page de la copie certifiée conforme).
Loi n° 2022/002 du 27 avril 2022 autorisant l'adhésion à la Convention de Budapest, présidence de la République.
Conseil de l'Europe, état des signatures et ratifications du traité n° 185, consulté le 2 octobre 2026.
Union africaine, liste des signatures et ratifications de la Convention de Malabo (2 février 2026).
Nations unies, Collection des traités, chapitre XVIII, 16, consulté le 2 octobre 2026.
ANTIC, page Cybercriminalité.
MINPOSTEL, actualité sur l'examen de la loi 2010/012 (mai 2024).
Les illustrations de cet article ont été réalisées par CyberZone à partir des textes cités.
Formation associée
CCP · CyberZone Certified Pentester
Formation en Hacking et Cybersécurité
350 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires