Piratage de Binance : ce que l'on sait vraiment du vol record de 6,34 milliards de dollars
Le 29 octobre 2026, Binance, la plus grande plateforme d'échange de cryptomonnaies au monde, s'est fait dérober environ 6,34 milliards de dollars en une soirée. Le FBI attribue l'attaque à une unité de pirates nord-coréens. Point de départ : un faux entretien d'embauche. Voici ce qui est confirmé, ce qui reste une estimation, ce que l'alerte de mars 2025 annonçait déjà, et les gestes qui protègent vraiment les utilisateurs africains.
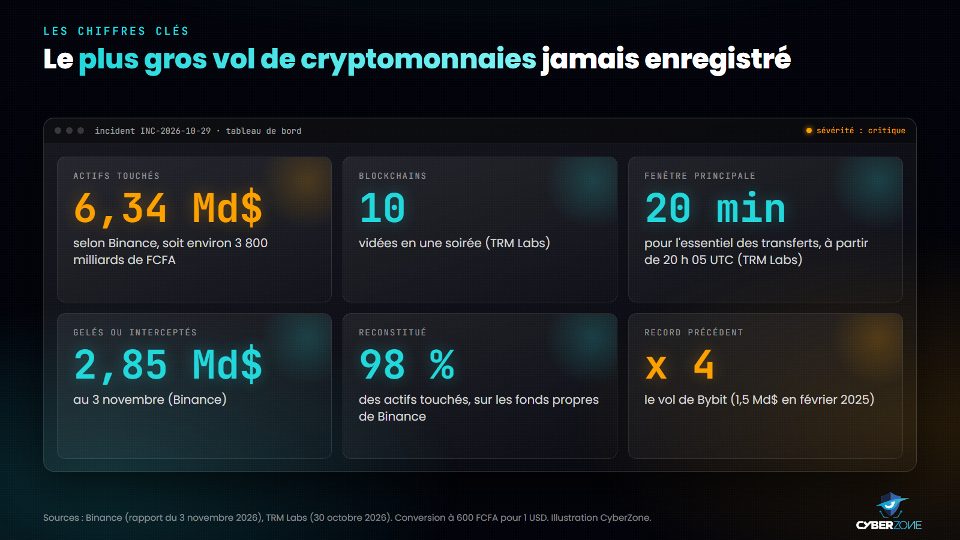
Les six chiffres à retenir, d'après Binance et la société d'analyse TRM Labs.
Ce qui s'est passé le 29 octobre
Le jeudi 29 octobre 2026 vers 20 h 05 (heure UTC, soit 21 h 05 à Douala et Yaoundé), des fonds commencent à quitter les portefeuilles de Binance. Selon TRM Labs, une société spécialisée dans l'analyse des blockchains, l'essentiel part en une vingtaine de minutes, sur dix blockchains différentes : Ethereum, Bitcoin, Tron, XRP Ledger, Solana et cinq autres réseaux.
Les portefeuilles visés sont des portefeuilles chauds (hot wallets). Ce sont les comptes reliés à Internet qui servent à traiter les retraits des clients au quotidien, par opposition aux portefeuilles froids, hors ligne, où une plateforme garde l'essentiel de ses réserves. Le dernier transfert frauduleux est finalisé à 23 h 56 UTC.
Binance suspend aussitôt les dépôts et les retraits. Dans son rapport publié le 3 novembre, la plateforme chiffre les actifs touchés à environ 6,34 milliards de dollars, soit à peu près 3 800 milliards de FCFA. TRM Labs arrive à 6,36 milliards. C'est environ quatre fois le vol subi par la plateforme Bybit en février 2025 (1,5 milliard de dollars), qui détenait jusqu'ici le record.
La chronologie de l'attaque
Le vol a duré quatre heures, mais sa préparation a commencé des mois plus tôt. Le rapport de Binance permet de reconstituer les grandes étapes.
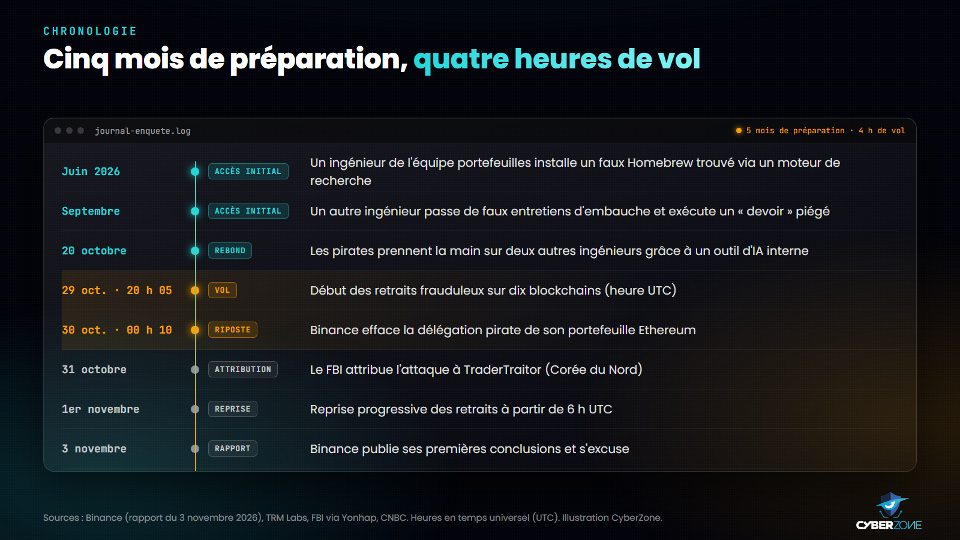
Du premier poste compromis en juin à la publication du rapport de Binance le 3 novembre.
- Juin 2026 : un ingénieur de l'équipe chargée des portefeuilles installe une version piégée de Homebrew, un outil d'installation de logiciels pour Mac, trouvée via un moteur de recherche. Binance remplace l'appareil et change les identifiants.
- Septembre 2026 : un autre ingénieur est contacté par de faux recruteurs et exécute un « devoir » de programmation piégé.
- 20 octobre : les pirates prennent le contrôle des comptes de deux autres ingénieurs de l'équipe portefeuilles.
- 28 octobre : selon TRM Labs, le portefeuille des pirates reçoit ses premiers fonds via Tornado Cash, un service qui brouille l'origine des cryptomonnaies. La préparation sur la blockchain commence donc au moins 36 heures avant le vol.
- 29 octobre : entre 17 h 15 et 19 h 56 UTC, les pirates déploient leur outil d'attaque, puis vident les portefeuilles à partir de 20 h 05.
- 30 octobre, 0 h 10 UTC : Binance efface la délégation pirate installée sur son portefeuille Ethereum.
- 31 octobre : le FBI attribue l'attaque à TraderTraitor, une unité de pirates nord-coréens.
- 1er novembre : les retraits reprennent progressivement à partir de 6 h UTC.
Comment les pirates sont entrés
Un faux entretien d'embauche
D'après le rapport de Binance et le résumé qu'en fait BleepingComputer, l'ingénieur a été approché en septembre sur une plateforme de recherche d'emploi légitime. Un faux « directeur de projet » d'une entreprise fictive l'a invité à plusieurs entretiens, dont un appel vidéo avec un faux représentant des ressources humaines, puis un échange avec un faux PDG sur une messagerie grand public.
On lui a ensuite demandé de télécharger un exercice de programmation depuis un dépôt de code en ligne. Le script remplaçait pyenv, un outil courant des développeurs Python, par une version piégée qui exécutait les ordres d'un serveur contrôlé par les pirates. Binance précise que ce logiciel malveillant était inédit et qu'aucun de ses outils de protection des postes ne l'a détecté.
Du poste d'un ingénieur au service de signature
Le 20 octobre, les pirates ont utilisé l'ordinateur compromis et un outil d'IA interne pour prendre la main sur deux autres ingénieurs de l'équipe portefeuilles. Selon TechCrunch, l'un d'eux était justement celui dont les identifiants avaient été volés en juin. Les pirates ont aussi récupéré un jeton de déploiement, une sorte de clé d'accès qui permet de lancer des programmes sur l'infrastructure de l'entreprise.
Le 29 octobre, ils s'en sont servis pour déployer un conteneur (un petit environnement logiciel isolé) et accéder au service interne de signature des portefeuilles. Ce service a alors signé des retraits en dehors des circuits normaux. Binance a indiqué, dès le 30 octobre, n'avoir trouvé aucune preuve de fuite d'une clé privée : les pirates n'ont pas volé les clés, ils ont fait signer le système à leur place.
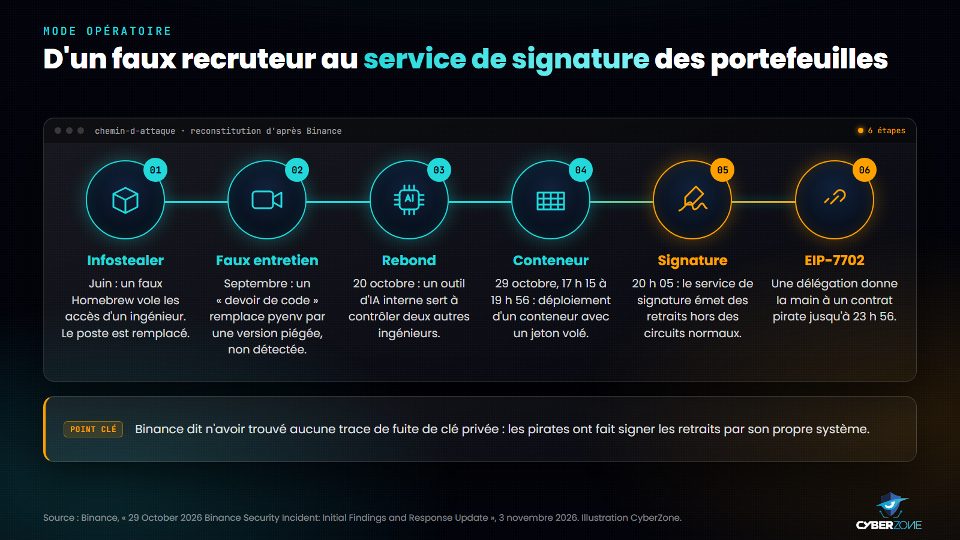
Le déroulé publié par Binance : chaque étape s'appuie sur un accès obtenu à l'étape précédente.
EIP-7702 et MPC, deux termes à comprendre
Sur Ethereum, les pirates ont utilisé EIP-7702, un mécanisme récent qui permet à un portefeuille classique de déléguer l'exécution de ses opérations à un programme (un contrat intelligent). Ils ont fait signer à un portefeuille chaud de Binance une délégation vers un contrat qu'ils contrôlaient, ce qui leur a permis de continuer à vider des fonds.
Binance protège ses portefeuilles chauds par MPC (Multi-Party Computation, calcul multipartite) : la clé n'existe jamais en un seul morceau, plusieurs serveurs participent à chaque signature. C'est une bonne pratique, mais elle a eu un revers ici. Faute de clé unique, Binance n'a pas pu annuler les autorisations instantanément et a dû suivre une procédure de révocation spécifique, qui a pris du temps.
Où est parti l'argent
TRM Labs a suivi chaque transfert. Ethereum concentre la plus grosse part, environ 3,79 milliards de dollars, devant Bitcoin avec 18 270 BTC (environ 1,47 milliard).
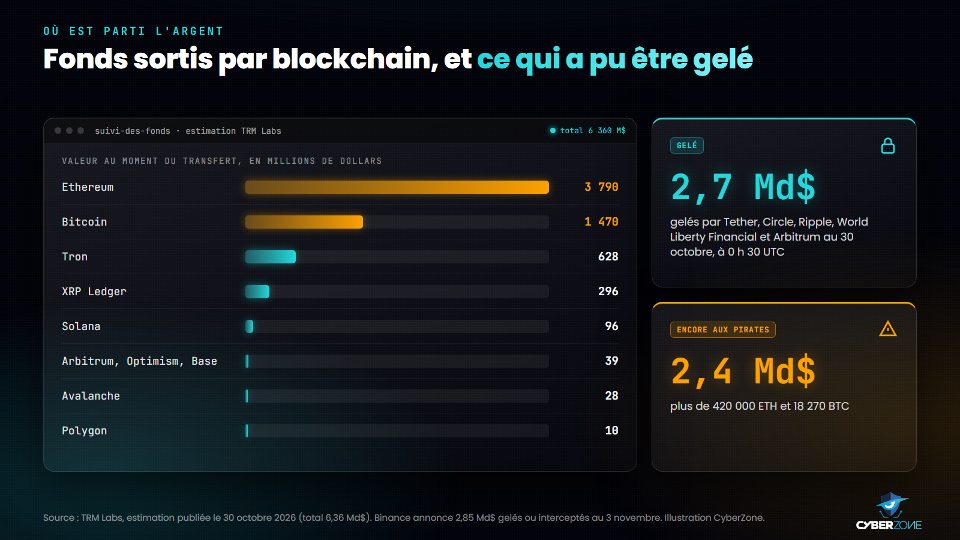
Ethereum et Bitcoin représentent plus de 80 % des sommes sorties. Une partie des stablecoins a été gelée dans la nuit.
Une partie du butin a pu être bloquée rapidement. Les stablecoins, ces cryptomonnaies indexées sur le dollar comme l'USDT de Tether ou l'USDC de Circle, sont émises par des sociétés capables de geler les jetons détenus par une adresse. Tether a gelé 971,1 millions d'USDT dès 21 h 01 UTC, Circle 823 millions d'USDC trois minutes plus tard.
Au 30 octobre à 0 h 30 UTC, TRM Labs comptait environ 2,7 milliards de dollars gelés. Binance annonce 2,85 milliards gelés ou interceptés au 3 novembre. Le bitcoin et l'ether, eux, ne peuvent pas être gelés par un émetteur : TRM estime que les pirates contrôlaient encore environ 2,4 milliards de dollars, dont plus de 420 000 ETH et les 18 270 BTC.
Les spécialistes rappellent qu'un gel n'est pas une restitution. Ari Redbord, de TRM Labs, explique à CNBC que le gel arrête les fonds, puis que la récupération passe par une procédure judiciaire, qui peut prendre des mois.
Confirmé, attribué ou encore inconnu
Les chiffres ont beaucoup varié dans les premières heures. Pour s'y retrouver, il faut distinguer ce que Binance a reconnu, ce que les enquêteurs attribuent, et ce que personne n'a encore établi.
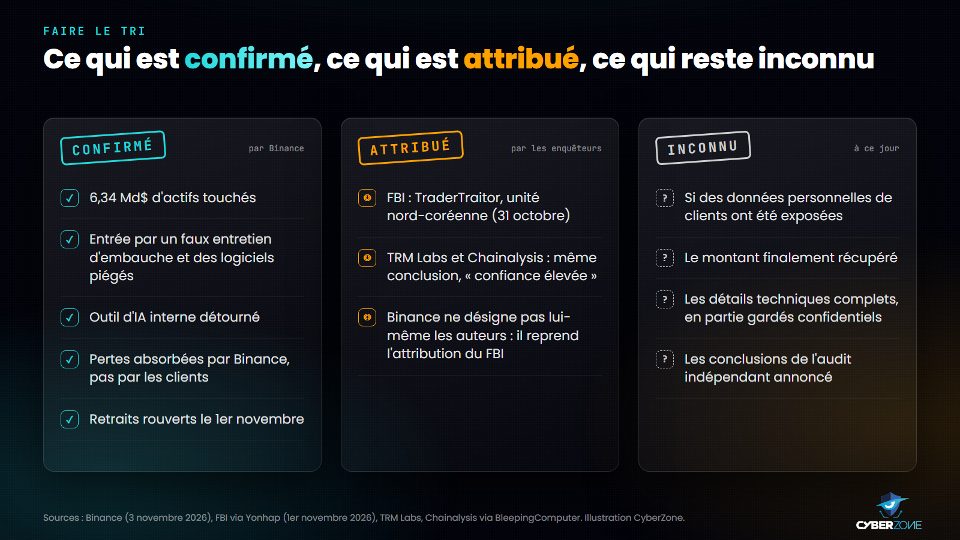
Trois niveaux de certitude à garder en tête en lisant les informations sur cette affaire.
| Élément | Statut | Qui l'affirme |
|---|---|---|
| Environ 6,34 milliards de dollars touchés | Confirmé | Binance (3 novembre) |
| Entrée par un faux entretien d'embauche | Confirmé | Binance |
| Pertes absorbées par la plateforme | Confirmé | Binance |
| Montant de 6,36 milliards sur dix blockchains | Estimation | TRM Labs |
| Auteur : TraderTraitor (Corée du Nord) | Attribué | FBI, TRM Labs, Chainalysis |
| Exposition de données personnelles de clients | Non établi | Le rapport n'en dit rien |
| Montant finalement récupéré | Non établi | Procédures en cours |
Sur l'attribution, TRM Labs parle de « confiance élevée » et Chainalysis confirme cette analyse, selon BleepingComputer. Le FBI a ensuite désigné TraderTraitor, d'après l'agence Yonhap. Binance, de son côté, ne désigne pas les auteurs lui-même et cite l'information du FBI.
Ce que cela change pour les clients
Binance affirme que c'est la plateforme, et non ses clients, qui supporte la perte. Dans son rapport, elle indique avoir mis de côté plus de 100 % des fonds nécessaires et avoir déjà reconstitué 98 % des actifs touchés, le reste concernant des jetons moins liquides qu'elle continue d'acheter. Elle a annoncé un audit par des experts indépendants.
Les retraits ont repris le 1er novembre à partir de 6 h UTC, sur quinze réseaux dans un premier temps. Selon les chiffres publiés par Binance et repris par CNBC, 4,65 milliards de dollars sont sortis et 1,01 milliard est entré entre 6 h et 15 h 30 UTC, soit des sorties nettes de 3,64 milliards, environ 2,1 % des actifs de la plateforme. Malwarebytes précise que Binance.US, entité distincte, n'est pas concernée.
Une remarque importante : cet article ne donne aucun conseil d'investissement. La question utile pour le lecteur n'est pas de savoir s'il faut rester ou partir, mais comment protéger son compte, quelle que soit la plateforme utilisée.
Pas une première : l'alerte de mars 2025
Binance a déjà fait la une pour des questions de sécurité. L'épisode le plus récent avant octobre 2026 remonte à la fin mars 2025, et il est instructif parce qu'il ne s'agissait pas d'un piratage de Binance.
Les faits
Selon Cointelegraph, un vendeur se faisant appeler « kiki88888 » proposait sur le dark web 132 744 lignes d'informations présentées comme des données de clients Binance, essentiellement des adresses e-mail et des mots de passe. L'annonce a circulé comme une « fuite de Binance ».
Ce qui a été confirmé
Le 28 mars 2025, Binance a répondu qu'il n'y avait eu aucune fuite depuis ses systèmes. Dans un billet signé de son directeur de la sécurité, Jimmy Su, la plateforme explique que son enquête interne ne montre aucune compromission et que les identifiants proviennent d'ordinateurs de clients infectés par des infostealers, des logiciels qui volent en silence les mots de passe et les sessions enregistrés dans les navigateurs. Le billet cite RedLine, LummaC2, Vidar et AsyncRAT sous Windows, Atomic Stealer, Poseidon et Banshee sous macOS.
Aucune analyse indépendante n'a, à notre connaissance, contredit ou confirmé cette version. Mais le mécanisme est connu : un logiciel piraté ou une fausse mise à jour suffit à infecter un poste.
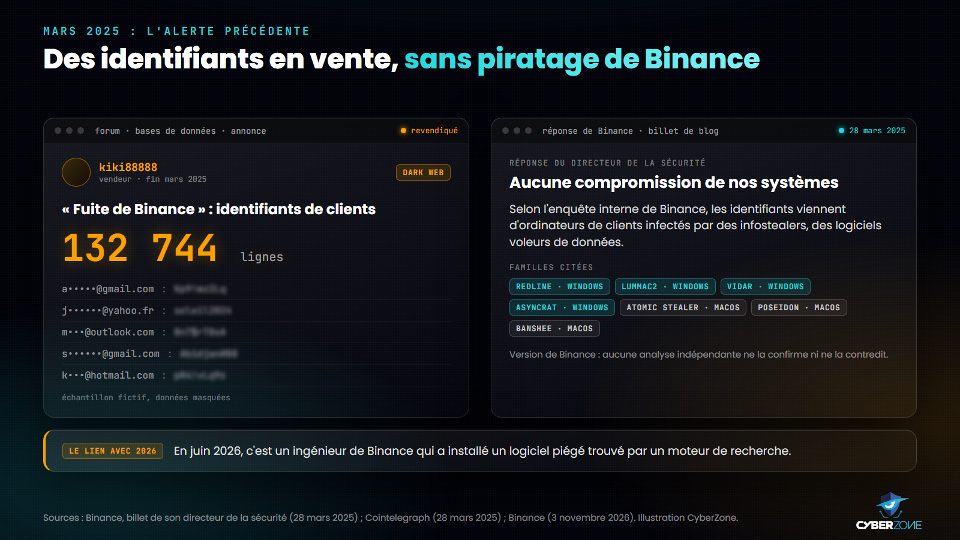
En 2025 comme en 2026, tout part d'un ordinateur infecté, celui d'un client ou celui d'un ingénieur.
Le parallèle avec 2026 est frappant. En juin 2026, c'est un ingénieur de Binance qui a installé un logiciel piégé trouvé par un moteur de recherche. Les conseils publiés par Binance en mars 2025 pour ses clients s'appliquaient aussi à ses propres équipes.
Les incidents plus anciens
En mai 2019, des pirates avaient volé un peu plus de 7 000 BTC (plus de 40 millions de dollars à l'époque) dans un portefeuille chaud de Binance, après avoir réuni des clés API et des codes de double authentification par hameçonnage. En octobre 2022, environ 2 millions de BNB avaient été créés frauduleusement sur le pont de la BNB Chain grâce à une faille de vérification des preuves, pour une valeur estimée à plus de 570 millions de dollars selon SlowMist (environ 600 millions selon Immunefi).
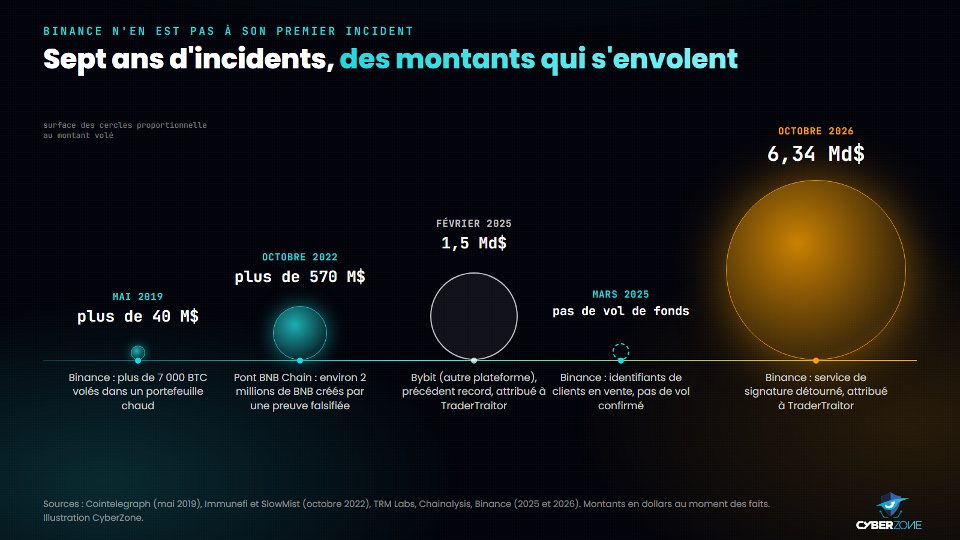
De quelques dizaines de millions en 2019 à plusieurs milliards en 2026.
TraderTraitor et la stratégie nord-coréenne
TraderTraitor, aussi suivi sous les noms de Lazarus Group, Jade Sleet ou APT38 selon BleepingComputer, est l'unité à laquelle le FBI avait déjà attribué le vol de Bybit. Selon Chainalysis, les pirates nord-coréens ont dérobé au moins 2,02 milliards de dollars de cryptomonnaies en 2025, une hausse de 51 % sur un an, avec moins d'attaques mais des coups beaucoup plus gros.
Chainalysis décrivait déjà leurs méthodes en décembre 2025 : des informaticiens nord-coréens embauchés sous de fausses identités, de faux recruteurs pour des entreprises du web3 et de l'IA avec des « tests techniques » piégés, et de faux investisseurs. Binance indique avoir détecté et bloqué 57 cas suspects liés à la Corée du Nord au cours de l'année 2026. Il a suffi d'un seul qui passe.
Pourquoi l'Afrique francophone est concernée
Aucune information n'indique que des clients africains aient été visés en particulier. Mais trois éléments rendent le sujet très concret pour nos lecteurs.
- L'usage des cryptomonnaies progresse vite. Chainalysis estime que l'Afrique subsaharienne a reçu plus de 205 milliards de dollars en cryptoactifs entre juillet 2024 et juin 2025, en hausse d'environ 52 %. Plus de 8 % de la valeur transférée l'est en montants inférieurs à 10 000 dollars, contre 6 % ailleurs : ce sont surtout des particuliers.
- Le cadre est restrictif en zone CEMAC. En 2022, la Commission bancaire de l'Afrique centrale (COBAC) a interdit aux banques et établissements qu'elle supervise les opérations sur crypto-actifs. Les particuliers qui achètent des cryptomonnaies le font donc hors du système bancaire régional, via des plateformes étrangères ou le P2P, c'est-à-dire des échanges directs entre particuliers, souvent réglés en mobile money. En cas de litige, les recours sont limités.
- Les faux recruteurs visent les développeurs du monde entier. Les jeunes informaticiens africains qui cherchent un emploi à distance correspondent exactement au profil approché dans cette affaire : un test technique à télécharger, une offre trop belle, des interlocuteurs pressés.
Après chaque incident médiatisé, les escrocs suivent. Dès le 30 octobre, l'éditeur Malwarebytes a mis en garde contre les messages qui exigent une vérification urgente du compte ou promettent une indemnisation. Binance indique absorber la perte elle-même : tout message qui vous demande de « réclamer » un remboursement est une arnaque.
Les bons réflexes pour les utilisateurs
Ces huit gestes ne protègent pas contre un piratage de la plateforme elle-même, mais ils bloquent l'immense majorité des vols qui visent les comptes des particuliers.
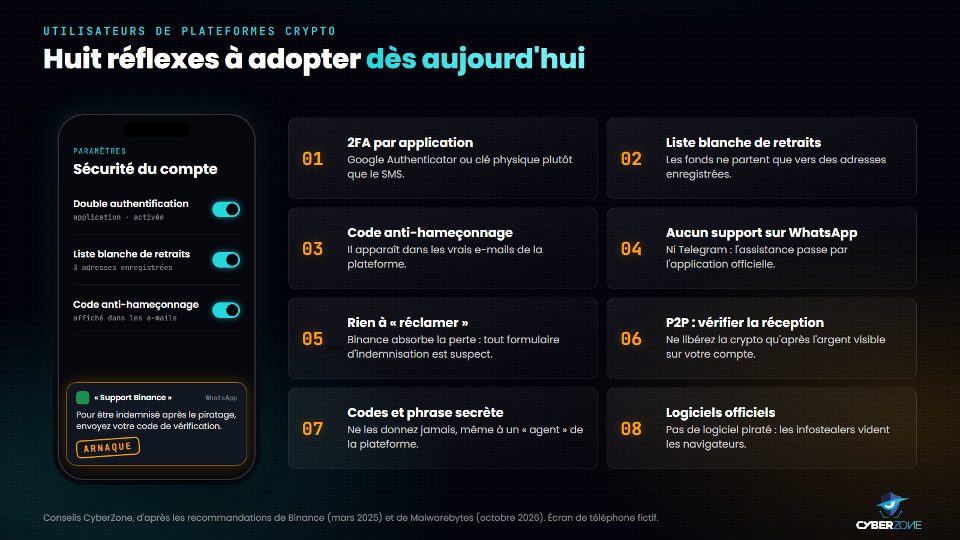
Huit gestes simples, à appliquer sur Binance comme sur toute autre plateforme.
- Activez la double authentification par application (Google Authenticator, Microsoft Authenticator) ou par clé physique, plutôt que par SMS, exposé à l'échange frauduleux de carte SIM.
- Activez la liste blanche des adresses de retrait. Les fonds ne peuvent alors partir que vers des adresses enregistrées à l'avance.
- Configurez le code anti-hameçonnage proposé par la plateforme. Il s'affiche dans ses vrais e-mails : un message sans ce code est un faux.
- Ignorez tout « support » sur WhatsApp ou Telegram. L'assistance passe par l'application officielle ou le site, que vous ouvrez vous-même.
- Ne réclamez rien. Binance absorbe la perte : un lien d'indemnisation, une « vérification de compte urgente » ou une offre de récupération de fonds sont des pièges.
- En P2P, vérifiez la réception de l'argent directement dans votre application mobile money ou bancaire avant de libérer la crypto. Une capture d'écran ou un SMS de confirmation peuvent être falsifiés.
- Ne communiquez jamais vos codes de connexion ni votre phrase de récupération, même à quelqu'un qui se présente comme agent de la plateforme.
- Installez vos logiciels depuis les sources officielles. Les logiciels piratés et les fausses mises à jour sont la première porte d'entrée des infostealers. Vérifiez régulièrement la liste des appareils autorisés sur votre compte.
Ce que doivent retenir les équipes techniques
Le rapport de Binance est une étude de cas rare, publiée par la victime elle-même. Pour une banque, un opérateur de mobile money, une fintech ou une administration, les leçons sont directes.
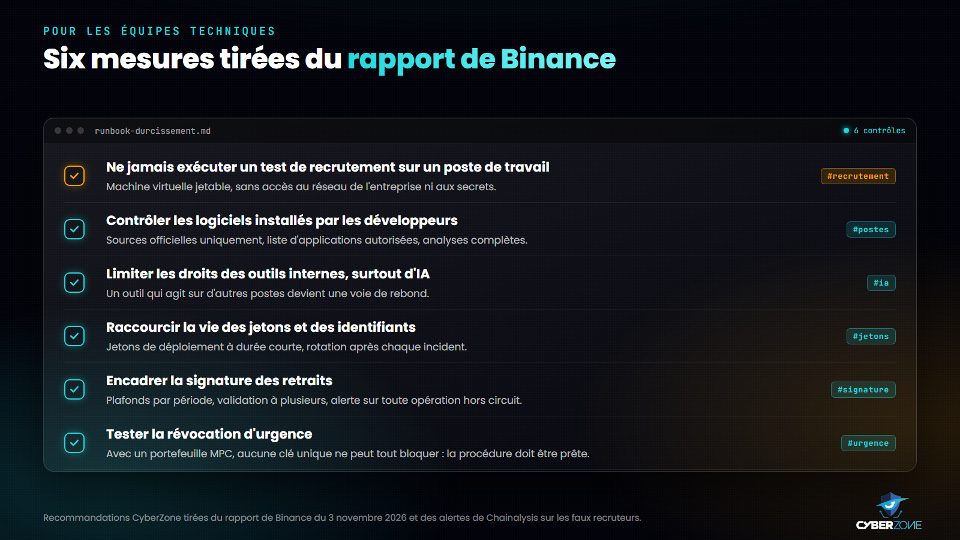
Six mesures pour qu'un poste de développeur compromis ne devienne pas un accès aux fonds.
- Isoler les tests de recrutement. Aucun exercice reçu d'un recruteur ne s'exécute sur un poste de travail : machine virtuelle jetable, sans accès au réseau ni aux secrets de l'entreprise. Il faut le dire explicitement aux équipes.
- Contrôler les logiciels des développeurs. Gestionnaires de paquets et outils installés uniquement depuis les sources officielles, liste d'applications autorisées et analyses complètes des postes.
- Restreindre les outils internes, surtout ceux qui s'appuient sur l'IA. Un outil capable d'agir sur d'autres postes devient une voie de rebond s'il n'applique pas le principe du moindre privilège.
- Réduire la durée de vie des jetons et identifiants. Jetons de déploiement courts, rotation complète après tout incident, même s'il semble réglé.
- Encadrer la signature des opérations sensibles. Plafonds par période, validation par plusieurs personnes, alerte immédiate sur toute signature hors du circuit normal.
- Préparer et tester la révocation d'urgence. Avec une architecture MPC ou multisignature, la procédure pour tout bloquer doit être écrite et répétée avant l'incident.
Se former pour ne plus subir
L'affaire Binance le montre : la meilleure infrastructure peut tomber à cause d'un seul clic sur un poste, et les fraudeurs exploitent ensuite la panique des clients. La réponse passe par des utilisateurs vigilants et par des professionnels capables de penser comme les attaquants. C'est la mission de CyberZone.
- CSDU, CyberZone Certified Secure Digital User (30 heures en ligne, 50 000 FCFA, soit 83 USD) : reconnaître l'hameçonnage et les faux supports, sécuriser ses comptes avec la double authentification, protéger ses appareils et ses données au quotidien.
- COP, Certified OSINT Professional (70 heures en ligne, 150 000 FCFA, soit 250 USD) : mener des enquêtes en sources ouvertes, vérifier l'identité d'un recruteur ou d'une entreprise, analyser des fuites de données. Un module consacré à l'intelligence artificielle est en cours d'ajout.
- CCP, CyberZone Certified Pentester (350 heures en ligne, 250 000 FCFA, soit 417 USD) : apprendre à tester et défendre les systèmes d'information, des postes de travail aux applications, avec une spécialisation en pentest augmenté par l'intelligence artificielle.
Découvrez toutes nos formations et nos certifications sur www.cyberzone-sec.com ou au +237 672 000 509.
Sources (consultées le 4 novembre 2026)
- Binance, « 29 October 2026 Binance Security Incident: Initial Findings and Response Update », 3 novembre 2026
- TRM Labs, « North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History », 30 octobre 2026
- BleepingComputer, « Binance links $6.3 billion crypto theft to compromised DevOps laptop », 30 octobre 2026
- BleepingComputer, « Binance says fake job interview led to $6.3 billion crypto heist », 3 novembre 2026
- TechCrunch, « Researchers warned of North Korean hacking tactics years before record $6.3B Binance heist », 3 novembre 2026
- CNBC, « Binance's $6.3 billion hack: What we know and what comes next », 30 octobre 2026
- CNBC, reprise des retraits et sorties nettes, 1er et 2 novembre 2026
- Yonhap via The Korea Times, « FBI says N. Korea responsible for over $6 bil. crypto theft from Binance », 1er novembre 2026
- Malwarebytes, « Binance hit by largest-ever crypto theft, with $6.3 billion stolen », 30 octobre 2026
- Binance, « Binance CSO: Understanding Recent Credential Leaks and the Rise of InfoStealer Malware », 28 mars 2025
- Cointelegraph, « Hackers selling leaked Gemini, Binance user information », 28 mars 2025
- Chainalysis, « North Korea Drives Record $2 Billion Crypto Theft Year », 18 décembre 2025
- Chainalysis, adoption des cryptoactifs en Afrique subsaharienne, 10 septembre 2025
- Cointelegraph, piratage de Binance de mai 2019, 10 mai 2019
- Immunefi, « Hack Analysis: Binance Bridge, October 2022 »
- SlowMist, analyse de l'attaque du pont BNB Chain, octobre 2022
- Journal du Cameroun, interdiction des crypto-actifs par la COBAC, 2022
Les informations de cet article sont à jour au 4 novembre 2026 ; l'enquête et les opérations de récupération des fonds sont en cours. Les montants en FCFA sont convertis à 600 FCFA pour 1 USD. Les illustrations ont été réalisées par CyberZone à partir des sources citées. Cet article ne constitue pas un conseil d'investissement.
Formation associée
COP · Certified OSINT Professional
Formation en Investigation et Renseignement en Sources Ouvertes (OSINT)
70 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires