OSINT : méthode, outils et cadre légal
L'OSINT, ou renseignement en sources ouvertes, consiste à transformer de l'information publique en réponse vérifiée à une question précise. Il sert l'enquêteur, le journaliste, l'analyste en cybersécurité comme l'entreprise qui veut mesurer son exposition. Pratiqué sans méthode, il produit des erreurs ; pratiqué sans cadre, il porte atteinte à la vie privée et peut tomber sous le coup de la loi. Définition, cycle du renseignement, méthode d'enquête, familles d'outils et règles applicables au Cameroun et en Afrique : voici un guide de référence.
L'OSINT en une définition
OSINT est l'abréviation anglaise de open source intelligence, le renseignement d'origine sources ouvertes. La référence internationale en la matière est le Protocole de Berkeley, publié par le Haut-Commissariat des Nations unies aux droits de l'homme (HCDH) et le Human Rights Center de l'université de Californie à Berkeley. Il définit les informations de sources ouvertes comme celles que « tout membre du public peut consulter, acquérir ou demander, sans devoir faire état d'une qualité juridique particulière ni recourir à un accès non autorisé » (paragraphe 14).
Le Protocole distingue ensuite l'information du renseignement. Le renseignement de sources ouvertes est une sous-catégorie : une information collectée, exploitée et diffusée en temps utile pour répondre à un besoin précis et éclairer une décision (paragraphe 19, qui reprend la directive ICD 301 du renseignement américain, datée de 2006).
La nuance compte. Une liste de cinquante liens sur un fournisseur n'est pas de l'OSINT. Un rapport de deux pages qui répond à la question « ce fournisseur est-il celui qu'il prétend être ? », avec ses preuves et ses limites, en est.
Qui pratique l'OSINT ?
- Les enquêteurs de police et de gendarmerie, pour identifier un suspect et documenter une affaire.
- Les journalistes, pour vérifier une image, une vidéo ou une déclaration avant publication.
- Les analystes en renseignement sur les menaces (CTI, pour cyber threat intelligence), pour suivre les groupes criminels et leurs infrastructures.
- Les pentesters, pour la phase de reconnaissance d'un test d'intrusion autorisé.
- Les entreprises, pour évaluer un partenaire avant de signer ou mesurer ce que leur propre organisation laisse voir en ligne.
Ce qui n'est pas de l'OSINT
Le Protocole de Berkeley trace des frontières nettes. Elles évitent bien des dérives.
- Contourner un mot de passe, un réglage de confidentialité ou une faille : l'information n'est plus ouverte, c'est un accès non autorisé.
- Entrer en contact avec une personne pour obtenir une information, par messagerie ou sur un forum : on bascule dans les sources fermées.
- Exploiter des données piratées ou fuitées : elles sont techniquement accessibles, mais leur usage peut se heurter à des restrictions juridiques ou déontologiques.
À noter : consulter le dark web avec le navigateur Tor est légal dans la plupart des pays, et le Protocole range ces informations parmi les sources ouvertes tant qu'il n'y a pas d'accès non autorisé. À l'inverse, l'extraction automatisée de données peut violer les conditions d'utilisation d'un site sans être illégale : elle expose alors à une exclusion du service.
Le cycle du renseignement appliqué à l'OSINT
Le vocabulaire officiel français définit le cycle du renseignement comme la « séquence des opérations par lesquelles les renseignements bruts sont obtenus, regroupés et rendus exploitables » (Journal officiel du 18 avril 2001). Il compte quatre temps : orientation, recherche, exploitation, diffusion. Le Service canadien du renseignement de sécurité (SCRS) en décrit six, en ajoutant la planification et la rétroaction, et cite les sources ouvertes parmi ses méthodes de collecte.
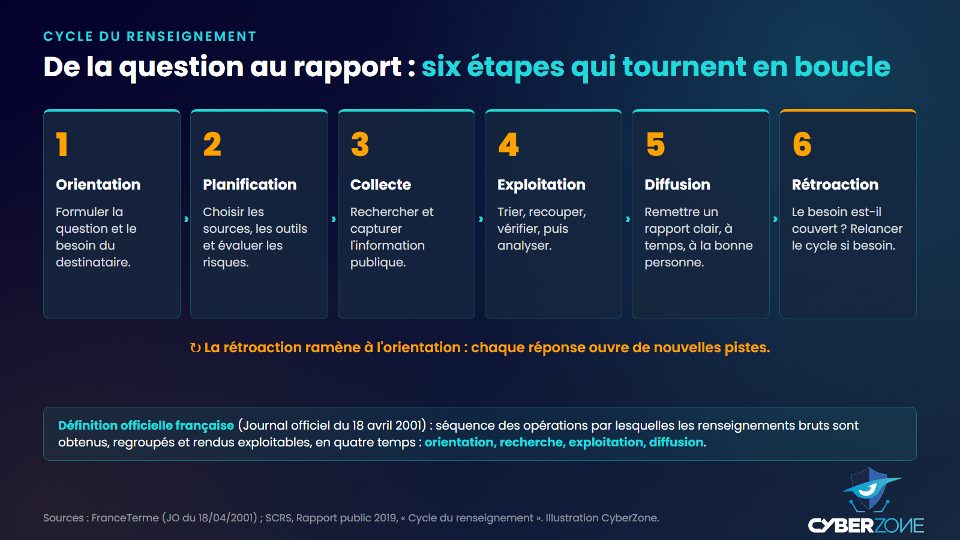
Le cycle du renseignement en six étapes, avec la définition officielle française en quatre temps.
Appliqué à une vérification de fournisseur, le cycle donne ceci :
- Orientation : la question est écrite. « La société X existe-t-elle, qui la dirige, a-t-elle déjà été citée dans une fraude ? »
- Planification : registres de sociétés, presse, site web, noms de domaine ; risques et temps alloué.
- Collecte : chaque élément utile est capturé avec son adresse, sa date et son contexte.
- Exploitation : les éléments sont triés, recoupés et vérifiés, puis interprétés.
- Diffusion : un rapport court part chez l'acheteur avant la signature, pas après.
- Rétroaction : l'acheteur pose une question complémentaire, le cycle repart.
L'étape la plus négligée est la première : sans question écrite, la collecte s'étend sans fin et ramasse des données personnelles inutiles.
Les catégories de sources ouvertes
Le Protocole de Berkeley identifie trois façons légales d'obtenir une information ouverte : l'observation (ce que tout internaute peut voir), l'acquisition (un service payant accessible à tout le public, et non réservé à une profession) et la demande (une requête auprès d'un organisme public tenu de répondre à tous au titre de l'accès à l'information).
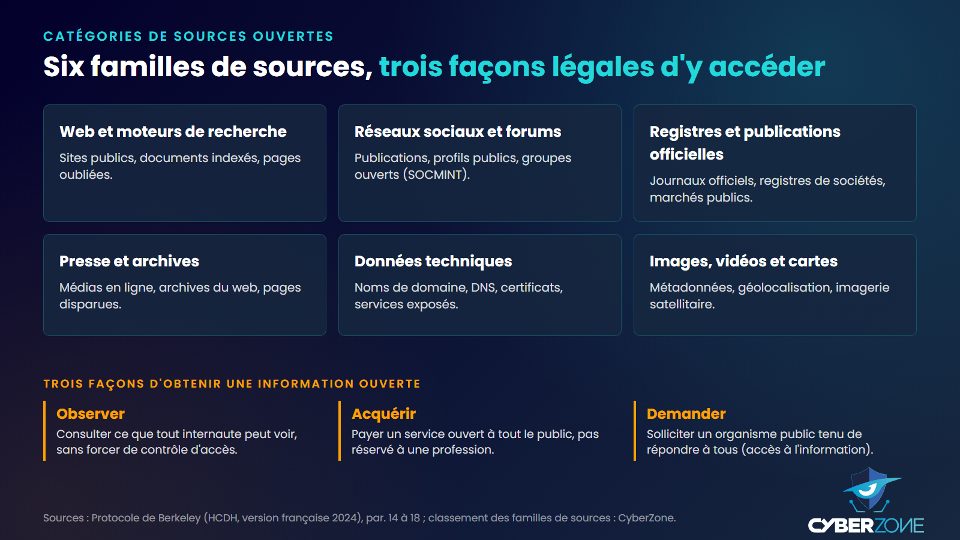
Six familles de sources et trois modes d'accès légaux, d'après le Protocole de Berkeley.
Les sources elles-mêmes se rangent en six grandes familles. Le tableau ci-dessous résume ce que l'on y cherche et la précaution à garder en tête.
| Famille | Exemples | Ce que l'on y cherche | Précaution |
|---|---|---|---|
| Web et moteurs | Sites publics, documents indexés | Pages, PDF, annonces, mentions | L'index est incomplet et change chaque jour |
| Réseaux sociaux et forums | Profils et groupes publics | Publications, photos, liens entre comptes | Ne pas interagir avec les comptes observés |
| Registres officiels | Journal officiel, registres de sociétés, marchés publics | Existence légale, dirigeants, contrats | Vérifier la date de mise à jour |
| Presse et archives | Médias en ligne, archives du web | Historique, pages supprimées | Distinguer l'article du communiqué |
| Données techniques | Domaines, DNS, certificats, services exposés | Infrastructure, hébergement, technologies | Observer sans tester ni se connecter |
| Images et cartes | Photos, vidéos, imagerie satellitaire | Lieu, date, authenticité | Les métadonnées sont souvent supprimées |
La méthode d'enquête pas à pas
Le Protocole de Berkeley structure l'enquête en une préparation suivie de six phases : recherche en ligne, appréciation initiale, collecte, conservation, vérification et analyse. Ces phases forment un cycle qui se répète à chaque nouvelle piste.
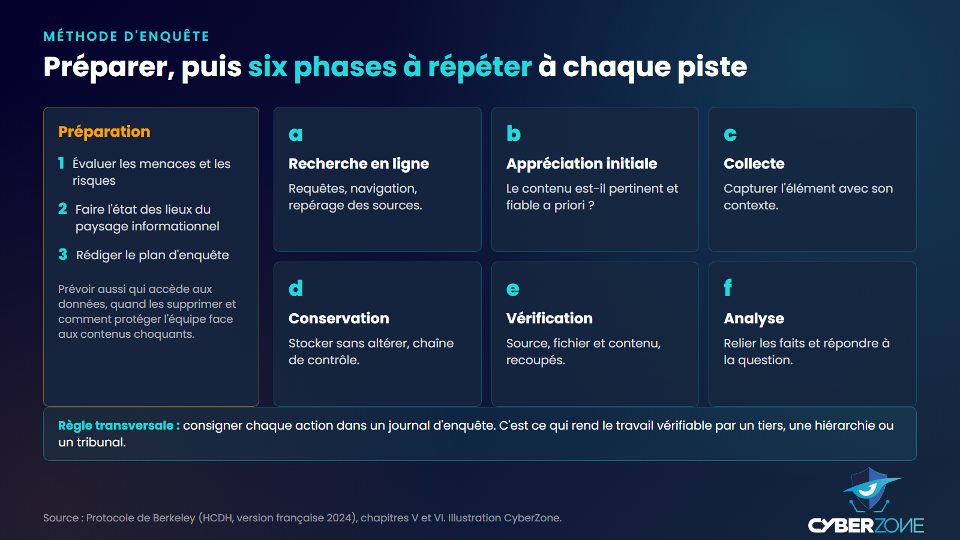
Une préparation en trois volets, puis six phases qui se répètent tout au long de l'enquête.
Préparer
La préparation comporte trois volets : évaluer les menaces et les risques, faire l'état des lieux du paysage informationnel (quelles sources existent sur ce sujet, dans quelles langues), puis rédiger un plan d'enquête. Le plan précise aussi qui peut accéder aux données collectées et quand on les supprime. Vient ensuite l'appréciation initiale de chaque contenu repéré : répond-il à la question, mérite-t-il d'être collecté ?
Collecter et conserver
Un contenu en ligne peut disparaître dans l'heure. Le Protocole liste huit éléments à capturer pour chaque contenu et en désigne trois comme le minimum pour qu'il puisse servir de preuve en justice : l'adresse (URL), le code source HTML et une capture pleine page datée.
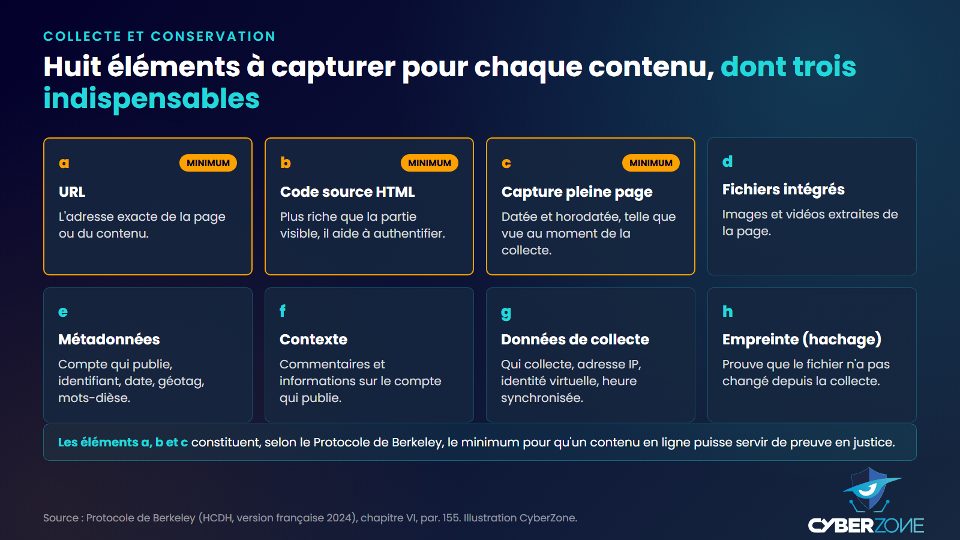
URL, code source et capture datée : le minimum pour qu'un contenu en ligne puisse servir de preuve.
Deux précautions complètent la collecte. L'horloge de l'ordinateur doit être synchronisée sur un serveur de temps, pour que l'horodatage soit juste. Et chaque fichier reçoit une empreinte numérique (hachage) dès la collecte : cette suite de caractères, calculée à partir du contenu, change si le fichier est modifié, ce qui prouve son intégrité.
Vérifier
La vérification porte sur trois volets à comparer entre eux : la source (sa crédibilité et sa fiabilité), le fichier (ses métadonnées, ses traces de retouche) et le contenu (la cohérence des lieux, des dates et des faits). Attention aux métadonnées : le Protocole rappelle que les plateformes recompressent souvent les images et vidéos publiées, ce qui efface les métadonnées d'origine. Leur absence ne prouve rien ; il faut alors vérifier autrement.
Structurer et restituer les résultats
Selon le Protocole, les résultats peuvent être restitués par écrit, oralement ou visuellement, et le format se choisit selon le mandat et le public. Dans tous les cas, le lecteur doit pouvoir distinguer ce qui est établi de ce qui est supposé.
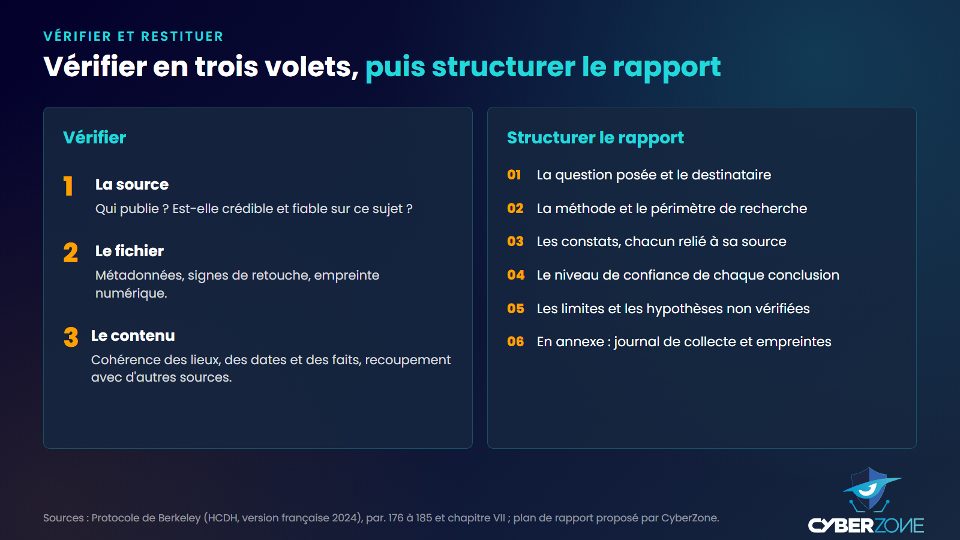
Vérifier la source, le fichier et le contenu, puis structurer le rapport pour qu'il soit vérifiable.
- Un constat, une source. Chaque affirmation renvoie à une pièce numérotée du journal de collecte.
- Des mots qui disent le niveau de certitude. « Le compte a publié cette photo le 12 mars » est un fait capturé. « La photo a probablement été prise à Douala » est une analyse, qui doit dire sur quoi elle repose.
- Les limites écrites noir sur blanc : sources inaccessibles, pistes non vérifiées, hypothèses écartées.
- Des annexes exploitables : journal de collecte, empreintes des fichiers, captures.
Les familles d'outils OSINT
Les outils changent vite : un service gratuit devient payant, un projet n'est plus maintenu. Les familles d'outils, elles, restent, et permettent de remplacer un outil par un autre sans changer de méthode.
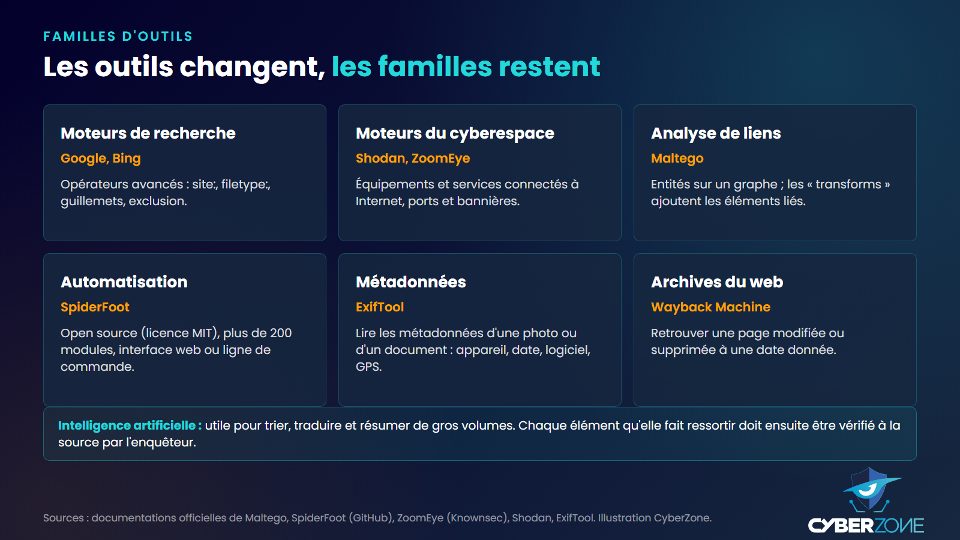
Moteurs, analyse de liens, automatisation, métadonnées et archives : les familles d'outils de l'enquêteur.
Moteurs de recherche et opérateurs avancés
Google et Bing restent les premiers outils de l'enquêteur, à condition de maîtriser leurs opérateurs : guillemets pour une expression exacte, site: pour limiter à un domaine, filetype: pour un type de fichier, signe moins pour exclure un terme. Ces requêtes avancées, appelées Google dorks, font l'objet d'un article dédié sur notre blog, avec 25 exemples appliqués à sa propre organisation.
Moteurs du cyberespace : Shodan et ZoomEye
Ces moteurs n'indexent pas des pages web mais des équipements et des services connectés à Internet. Shodan se présente comme le premier moteur de recherche des appareils connectés ; ZoomEye, développé par l'équipe 404 de Knownsec, permet lui aussi de rechercher des équipements réseau. Une entreprise s'en sert pour voir quels services elle expose. Consulter l'index est de l'observation ; se connecter à un service trouvé ne l'est plus.
Analyse de liens : Maltego
Maltego représente une enquête sous forme de graphe. Chaque élément (domaine, adresse IP, personne, numéro de téléphone) est une entité ; des transforms, petits programmes, interrogent des sources et ajoutent au graphe les entités liées.
Automatisation : SpiderFoot
SpiderFoot est un outil open source d'automatisation de l'OSINT, sous licence MIT. Il compte plus de 200 modules et accepte comme point de départ une adresse IP, un nom de domaine, une adresse e-mail, un numéro de téléphone ou un nom d'utilisateur. Il s'utilise par une interface web ou en ligne de commande. L'automatisation collecte beaucoup et vite : le principe de minimisation s'applique d'autant plus.
Métadonnées : ExifTool
ExifTool, développé par Phil Harvey, lit et modifie les métadonnées d'un grand nombre de formats de fichiers. Une photo d'origine peut révéler l'appareil, la date et parfois des coordonnées GPS ; un document bureautique, le logiciel et le nom de l'auteur. Il sert aussi à nettoyer ses propres fichiers avant publication.
Archives du web
La Wayback Machine de l'Internet Archive conserve des copies de pages à différentes dates : utile pour retrouver une page supprimée ou comparer deux versions d'un site.
L'intelligence artificielle, un accélérateur sous contrôle
L'IA aide à traduire, trier et résumer de gros volumes de contenus. Elle ne remplace pas la vérification : un modèle de langage peut se tromper ou attribuer une affirmation à la mauvaise source. Tout ce qu'elle fait ressortir doit être vérifié à la source, puis documenté comme le reste. Et les données d'enquête confiées à un service d'IA en ligne quittent votre contrôle : c'est une question de sécurité opérationnelle.
Se protéger pendant l'enquête
La sécurité opérationnelle (OPSEC) désigne les mesures qui empêchent la cible de repérer l'enquêteur. Le Protocole de Berkeley la traite sur deux plans : l'infrastructure (matériels, logiciels, réseaux) et le comportement. Il cite parmi les principales vulnérabilités les connexions Internet et les adresses IP, les appareils et leurs caractéristiques, et le comportement des utilisateurs.
- Un environnement dédié : machine virtuelle ou poste séparé, navigateur réservé à l'enquête, jamais de compte personnel.
- Aucune interaction : ne pas aimer, suivre, commenter ni rejoindre un groupe de la cible.
- Des identités virtuelles consignées : si un compte d'enquête est utilisé, le noter dans le journal. Le Protocole avertit qu'une fausse déclaration peut être illégale selon la juridiction.
- La santé de l'équipe : prévoir comment gérer l'exposition à des contenus violents ou choquants.
Le cadre légal et éthique
Les principes du Protocole de Berkeley
Le Protocole énonce quatorze principes, répartis en trois familles : professionnels, méthodologiques et déontologiques. Ils restent valables quels que soient les outils.
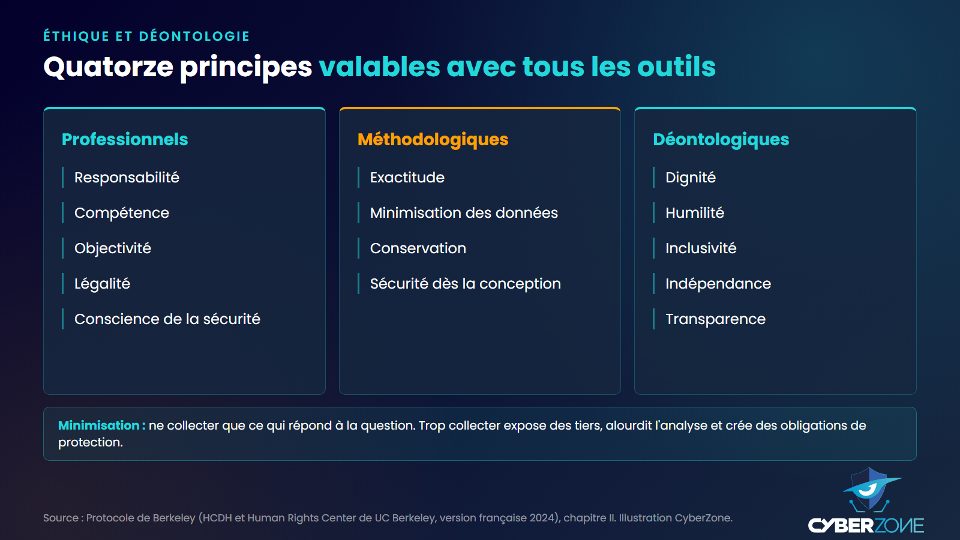
Responsabilité, minimisation, dignité : les principes qui encadrent toute enquête en sources ouvertes.
Le principe de minimisation des données est le plus concret au quotidien : ne collecter que ce qui répond à la question posée. Trop collecter expose des tiers qui n'ont rien à voir avec l'enquête et alourdit l'analyse. Le Protocole met aussi en garde contre l'excès inverse, une collecte insuffisante qui ferait perdre des éléments utiles.
Au Cameroun : l'accès et les données personnelles
Deux lois encadrent directement la pratique de l'OSINT au Cameroun.
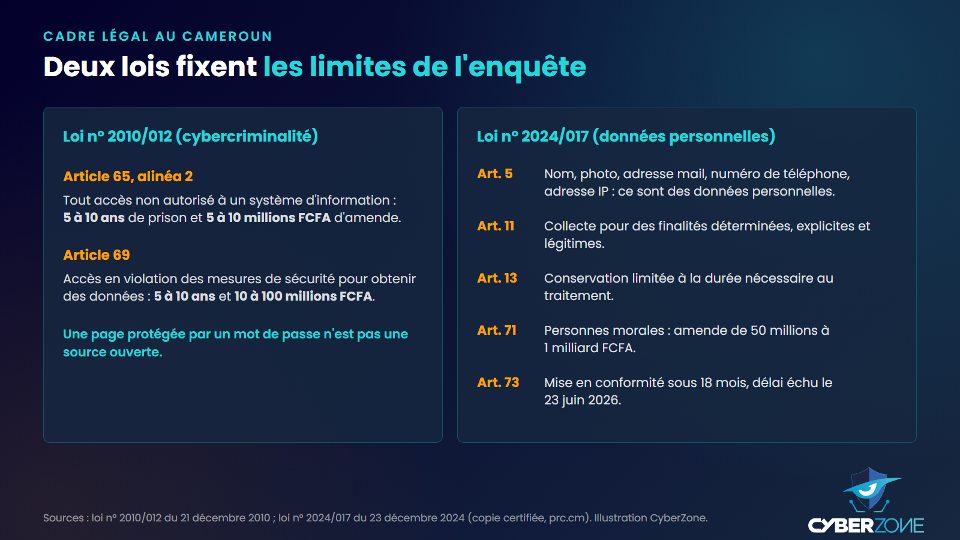
Accès non autorisé et données personnelles : les articles clés des lois camerounaises.
La loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité punit, à son article 65 alinéa 2, « tout accès non autorisé » à un système d'information, de 5 à 10 ans d'emprisonnement et de 5 à 10 millions FCFA d'amende (environ 8 300 à 16 700 USD). L'article 69 prévoit jusqu'à 100 millions FCFA quand l'accès viole des mesures de sécurité pour obtenir des données. Conséquence directe : tout ce qui se trouve derrière une authentification sort du champ de l'OSINT, sauf autorisation.
La loi n° 2024/017 du 23 décembre 2024 relative à la protection des données à caractère personnel concerne directement les enquêteurs. Son article 5 range parmi les données personnelles le nom, la photo, l'adresse mail, le numéro de téléphone et l'adresse IP. Il définit aussi le traitement de façon large : collecte, enregistrement, consultation, rapprochement. Une recherche menée sur une personne dans un cadre professionnel est donc un traitement au sens de la loi.
- Article 9 : le traitement suppose le consentement préalable de la personne, sauf exceptions (obligation légale, mission d'intérêt public, santé).
- Article 11 : les données sont collectées pour des finalités déterminées, explicites et légitimes.
- Article 13 : elles ne sont pas conservées au-delà de la durée nécessaire.
- Article 3 : le journalisme est exclu du champ de la loi, dans le respect des règles déontologiques de la profession. Article 4 : les traitements des autorités de sécurité et de défense relèvent de textes particuliers.
- Article 71 : une personne morale encourt une amende de 50 millions à 1 milliard FCFA.
L'article 73 donnait 18 mois aux responsables de traitement pour se mettre en conformité à compter de la promulgation : ce délai a expiré le 23 juin 2026. Une entreprise qui mène des vérifications sur des personnes, candidats, clients ou partenaires, doit donc pouvoir justifier la finalité, la durée de conservation et la sécurité de ces données. Un avis juridique est recommandé avant tout dispositif d'enquête interne.
En Afrique : la Convention de Malabo
La Convention de l'Union africaine sur la cybersécurité et la protection des données à caractère personnel a été adoptée à Malabo le 27 juin 2014. Elle est entrée en vigueur le 8 juin 2023, après le dépôt du quinzième instrument de ratification.
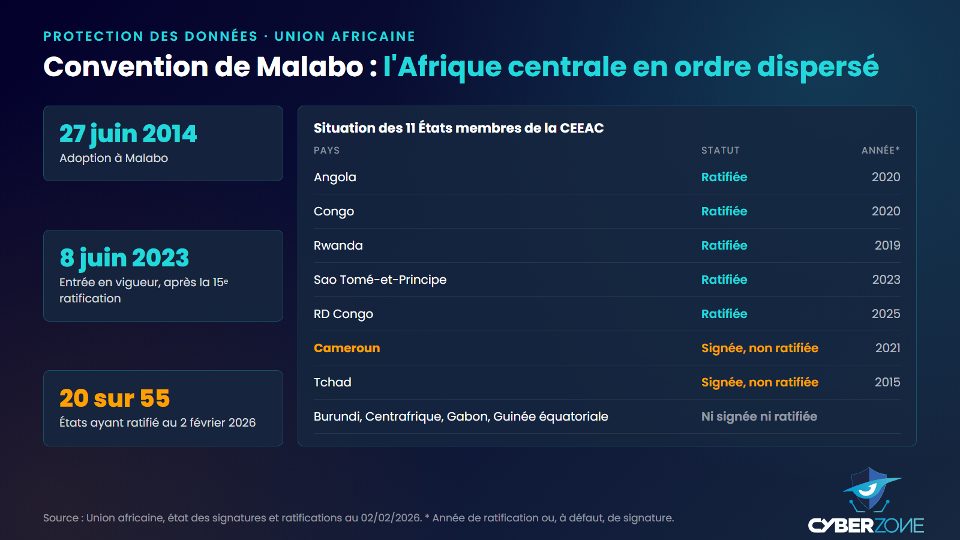
Au 2 février 2026, le Cameroun a signé la Convention de Malabo mais ne l'a pas ratifiée.
Selon la liste tenue par l'Union africaine au 2 février 2026, 20 États sur 55 l'ont ratifiée. Le Cameroun l'a signée le 12 août 2021 sans la ratifier. Parmi les pays francophones, le Sénégal (2016), la Guinée (2018), le Togo (2021), le Niger (2022), la Côte d'Ivoire (2023), le Bénin (2024) et la République démocratique du Congo (2025) l'ont ratifiée.
Pour l'enquêteur, la règle pratique vient du Protocole de Berkeley : la loi applicable dépend du lieu où se trouvent l'enquêteur, la cible et les données, ainsi que de la juridiction devant laquelle le rapport pourra être produit. Une enquête depuis Yaoundé sur une société enregistrée à Abidjan peut relever de plusieurs droits.
Six réflexes pour démarrer une enquête OSINT
- Écrire la question avant toute recherche, avec le nom du destinataire du rapport.
- Vérifier la légitimité : qui a demandé l'enquête, sur quelle base, et la cible est-elle une personne ?
- Ouvrir un journal d'enquête dès la première requête : date, heure, outil, résultat.
- Capturer au minimum l'URL, le code source et une capture datée, puis calculer l'empreinte de chaque fichier.
- Ne collecter que ce qui répond à la question et fixer une date de suppression.
- Recouper chaque fait par au moins une seconde source indépendante avant de l'écrire comme établi.
Se former à l'OSINT avec la certification COP
Les outils se prennent en main assez vite. La méthode, le raisonnement d'enquêteur et le cadre légal demandent une formation structurée. C'est l'objet de la formation en Investigation et Renseignement en Sources Ouvertes de CyberZone, qui prépare à la COP, Certified OSINT Professional, une certification internationale délivrée par CyberZone.
- Format : 70 heures en ligne, à votre rythme.
- Tarif : 150 000 FCFA (250 USD), payable en deux fois (75 000 FCFA à l'inscription, puis 75 000 FCFA).
- Publics : enquêteurs des forces de l'ordre, journalistes et rédactions d'investigation, pentesters et professionnels de la cybersécurité, analystes en renseignement sur les menaces.
Le programme couvre les compétences décrites dans ce guide :
- conduire une enquête de bout en bout selon une méthode structurée et reproductible ;
- exploiter les réseaux sociaux, forums et espaces communautaires (SOCMINT) ;
- mener des recherches avancées : opérateurs de recherche, dorking, archives et pages disparues ;
- appliquer l'intelligence artificielle à la collecte, au tri et à l'analyse ;
- assurer sa sécurité opérationnelle et documenter chaque trouvaille pour produire un rapport exploitable devant une rédaction, une hiérarchie ou un tribunal.
L'examen évalue d'abord le raisonnement : structurer une démarche, choisir la bonne source, distinguer un fait avéré d'une supposition.
Programme détaillé et inscription : fiche de la formation COP.
Pour aller plus loin dans la reconnaissance technique, la CCP, CyberZone Certified Pentester (350 heures en ligne, 250 000 FCFA, soit 417 USD) intègre l'OSINT à un parcours complet de test d'intrusion augmenté par l'intelligence artificielle.
Découvrez toutes nos formations sur www.cyberzone-sec.com ou au +237 672 000 509.
Sources (consultées le 1er octobre 2026)
- HCDH et Human Rights Center (UC Berkeley), Protocole de Berkeley sur l'utilisation de sources ouvertes numériques dans les enquêtes, version française 2024
- FranceTerme, « cycle du renseignement », Journal officiel du 18 avril 2001
- Service canadien du renseignement de sécurité, Rapport public 2019, « Cycle du renseignement »
- Loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité au Cameroun (profil Octopus, Conseil de l'Europe)
- Loi n° 2024/017 du 23 décembre 2024 relative à la protection des données à caractère personnel au Cameroun (Présidence de la République)
- Union africaine, Convention sur la cybersécurité et la protection des données à caractère personnel, état des signatures et ratifications au 2 février 2026
- Maltego, documentation : « What is a Transform? »
- SpiderFoot, dépôt officiel
- Knownsec 404 Team, ZoomEye-python
- Shodan
- ExifTool, Phil Harvey
- CyberZone, fiche de la formation COP
Cet article est un guide d'information et ne constitue pas un avis juridique. Les illustrations ont été réalisées par CyberZone à partir des sources citées.
Formation associée
COP · Certified OSINT Professional
Formation en Investigation et Renseignement en Sources Ouvertes (OSINT)
70 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires