Reconnaître un message d'hameçonnage : 10 signaux
Un e-mail de votre « banque », un SMS de gain, un message WhatsApp d'un « proche » qui a changé de numéro : l'hameçonnage prend des formes très variées, mais il laisse presque toujours les mêmes traces. Voici les 10 signaux qui doivent vous arrêter, illustrés par des exemples adaptés au contexte africain, puis les bons réflexes pour vérifier, réagir et signaler.
L'hameçonnage, de quoi parle-t-on ?
L'hameçonnage (phishing en anglais) est une technique frauduleuse qui consiste à se faire passer pour un tiers de confiance afin d'obtenir de vous des données personnelles : identifiants, mots de passe, codes, coordonnées bancaires. Il sert aussi à vous faire envoyer de l'argent ou installer un logiciel malveillant.
Pour le CIRT-CM, l'équipe nationale de réponse aux incidents informatiques rattachée à l'ANTIC (Agence nationale des technologies de l'information et de la communication), c'est la technique d'arnaque la plus répandue au Cameroun. L'escroc se présente comme votre opérateur téléphonique, votre banque, une administration ou même un proche. Le message arrive par plusieurs canaux :
- l'e-mail, le canal historique du phishing ;
- le SMS, on parle alors de smishing ;
- l'appel téléphonique, ou vishing (hameçonnage vocal) ;
- WhatsApp et les réseaux sociaux, avec de faux liens, de faux profils ou de fausses offres de bourses d'études.
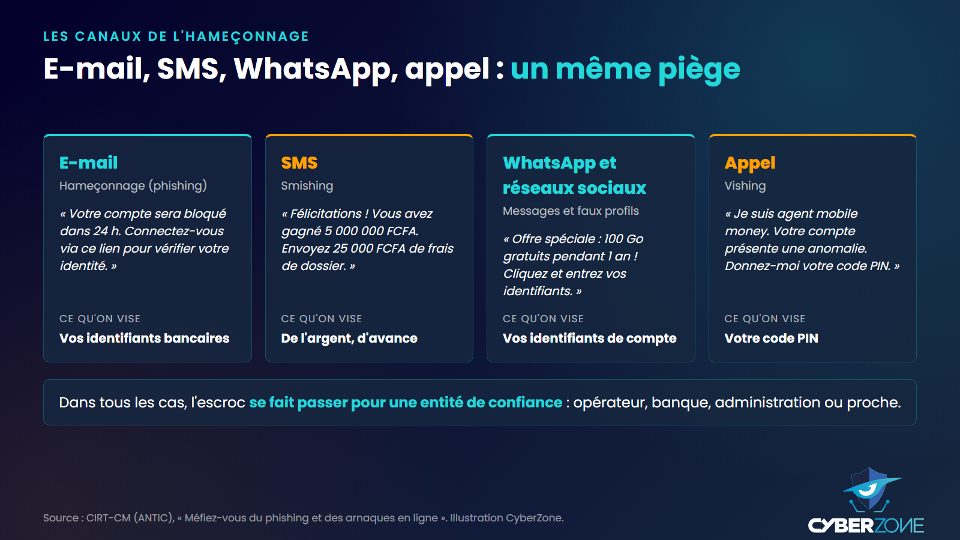
E-mail, SMS, WhatsApp ou appel : le canal change, le piège reste le même.
Une menace très répandue, en Afrique comme au Cameroun
Dans son rapport 2026 sur les cybermenaces en Afrique, INTERPOL classe les escroqueries en ligne et l'hameçonnage en tête des cybercrimes signalés en 2025, avec 17 % des cas. Le rapport décrit aussi, en Afrique centrale et en Afrique de l'Ouest, des campagnes d'hameçonnage rédigées en français qui visent aussi bien les entreprises que les particuliers.
Au Cameroun, l'ANTIC a recensé en 2025 471 cas d'arnaques et d'hameçonnage usurpant les adresses web et les e-mails de banques, d'entreprises privées et d'administrations. Selon les chiffres présentés par la ministre des Postes et Télécommunications devant l'Assemblée nationale en décembre 2025, les arnaques en ligne ont fait perdre plus de 1,027 milliard de FCFA (environ 1,7 million de dollars) en un an.
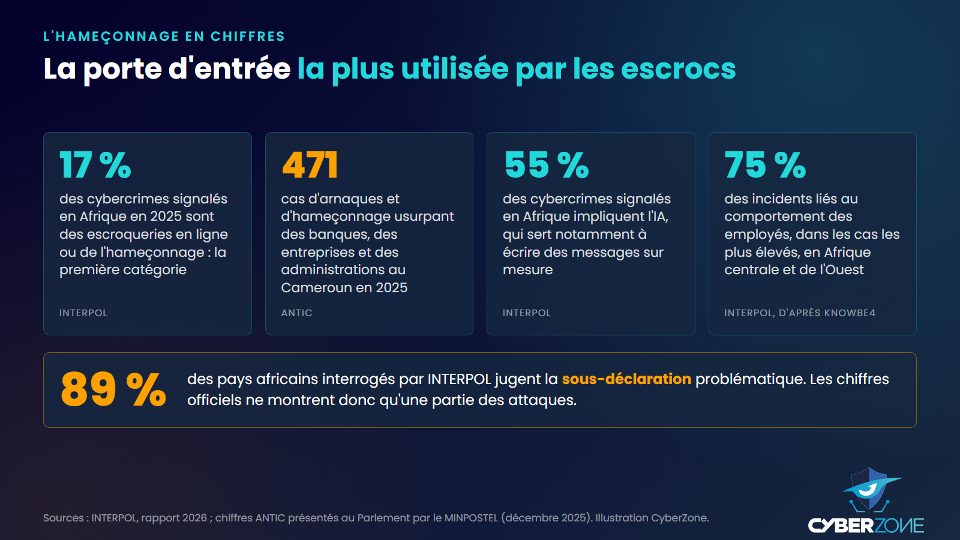
L'hameçonnage en chiffres : Afrique et Cameroun.
Deux tendances renforcent la menace. D'abord, l'intelligence artificielle : selon INTERPOL, 55 % des cybercrimes signalés en Afrique en 2025 impliquaient l'IA, utilisée entre autres pour écrire des messages d'hameçonnage sur mesure pour chaque victime. Ensuite, le facteur humain : le rapport cite une étude selon laquelle jusqu'à 75 % des incidents sont liés au comportement des employés en Afrique centrale et de l'Ouest. Enfin, ces chiffres sont des minimums, car 89 % des pays interrogés par INTERPOL jugent la sous-déclaration problématique.
Les 10 signaux d'un message d'hameçonnage
Aucun signal n'est une preuve à lui seul. Mais un seul suffit pour s'arrêter et vérifier, et quand plusieurs se cumulent, le doute n'est plus permis. Les exemples cités sont fictifs ; ils reprennent les cas publiés par le CIRT-CM.
1. Un sentiment d'urgence ou une menace
« Votre compte sera bloqué dans 24 h », « dernier rappel », « à traiter avant midi ». Le CIRT-CM note que ces messages créent toujours un sentiment d'urgence pour vous pousser à agir sans réfléchir. L'agence américaine de cybersécurité (CISA) place aussi en tête des signaux le langage urgent et l'annonce de conséquences graves en cas d'inaction.
Le réflexe : une vraie banque ou un vrai opérateur vous laisse le temps de vérifier. Plus on vous presse, plus il faut ralentir.
2. Une offre trop belle pour être vraie
« Vous avez gagné 5 000 000 FCFA », « 100 Go gratuits pendant un an », « bonus de 50 000 FCFA à activer ». La règle d'or du CIRT-CM tient en une phrase : si c'est trop beau pour être vrai, c'est une arnaque. Elle vaut aussi pour les bourses d'études que de faux profils proposent sur Facebook contre des « frais de traitement ».
3. Des frais à payer d'avance
Pour recevoir le lot, il faudrait d'abord envoyer « 25 000 FCFA de frais de dossier ». La GSMA, l'association mondiale des opérateurs mobiles, cite ce scénario comme exemple type d'hameçonnage par SMS : une fausse promotion au nom de l'opérateur, avec des frais à régler par avance.
Le réflexe : un gain réel ne se paie jamais. Toute demande de paiement pour « débloquer » un gain, un prêt ou un colis est un signal d'arnaque.
4. Une demande de code, de mot de passe ou de PIN
C'est le cœur de l'hameçonnage. Le message ou l'appel vous demande votre mot de passe, votre code PIN de mobile money, ou le code que vous venez de recevoir par SMS. Le CIRT-CM est formel : aucune entreprise légitime ne vous demandera votre mot de passe ou votre PIN par téléphone.
Le réflexe : un code reçu par SMS sert à prouver que c'est bien vous. Le donner à quelqu'un, c'est lui donner les clés du compte. Cela vaut aussi pour le code de vérification WhatsApp.
5. Un expéditeur qui ne correspond pas
Le nom affiché dit « Service client », mais l'adresse réelle est une messagerie gratuite. Le CIRT-CM donne l'exemple d'une adresse du type « mtn-cameroon-officiel@gmail.com », qui n'est pas une adresse officielle de l'opérateur. INTERPOL relève que les escrocs utilisent des services gratuits comme Gmail ou Outlook pour échapper aux filtres anti-usurpation.
Le réflexe : regardez l'adresse complète, pas seulement le nom affiché. Une grande entreprise écrit depuis son propre nom de domaine.
6. Un lien trompeur
Le bouton « Vérifier mon compte » mène à un site dont l'adresse imite celle de l'organisme, avec une lettre changée ou un mot ajouté (« banque-verif-compte.info »). La CISA cite comme exemple « amazan.com » au lieu de « amazon.com ». Les liens raccourcis, qui masquent la vraie destination, doivent aussi éveiller la méfiance.
Le réflexe : sur ordinateur, survolez le lien avec la souris sans cliquer pour voir l'adresse réelle, comme le conseille Cybermalveillance.gouv.fr. Mieux encore : tapez vous-même l'adresse du site officiel.
7. Une pièce jointe inattendue
Une facture, un « formulaire de sécurité », une archive compressée que vous n'attendiez pas. La CISA recommande de ne cliquer ni sur les liens ni sur les pièces jointes d'un message suspect : une pièce jointe peut installer un logiciel malveillant sur votre appareil.
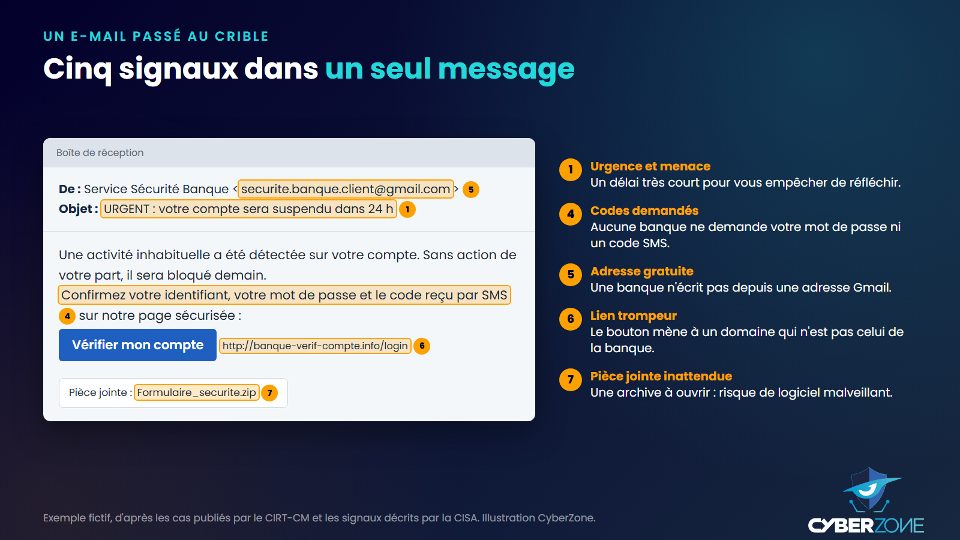
Un faux e-mail bancaire peut réunir à lui seul cinq des dix signaux.
8. Un code USSD à composer
Ce signal est propre au mobile money. Un SMS ou un appel vous demande de composer un code du type *XXX*1# « pour réactiver votre compte » ou « pour retirer votre gain ». Le CIRT-CM explique que ce code transfère en réalité votre solde vers l'escroc.
Le réflexe : ne composez jamais un code dicté par un inconnu, au téléphone comme par message.
9. Un numéro inconnu qui se présente comme une marque ou un proche
Un numéro ordinaire, sans nom, qui se présente comme votre opérateur, votre banque ou un proche : « Salut, c'est moi, j'ai changé de numéro. » Le CIRT-CM recommande de ne jamais cliquer sur un lien reçu par SMS ou WhatsApp d'un numéro inconnu. Si le message vient d'un contact connu mais sonne faux, son compte a peut-être été piraté.
Le réflexe : appelez la personne à son ancien numéro, ou posez-lui une question que seul le vrai proche peut connaître.
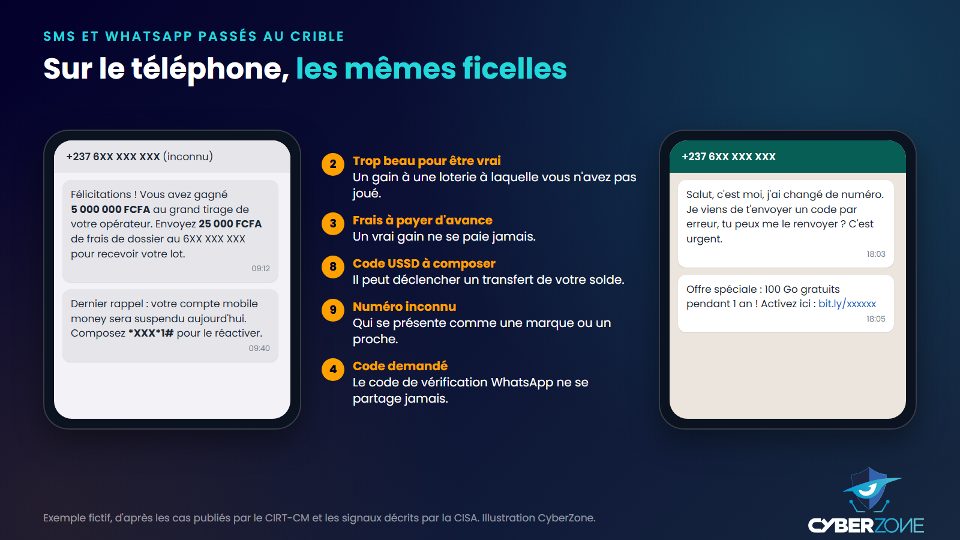
SMS de gain, faux rappel, faux proche, fausse offre : les mêmes ficelles sur le téléphone.
10. Une demande de modifier des coordonnées de paiement
Ce signal est caractéristique de la fraude au président, qui vise les entreprises. INTERPOL décrit le mode opératoire : les escrocs repèrent les personnes chargées de la paie ou des achats, compromettent un compte par hameçonnage, puis envoient des e-mails, souvent rédigés avec l'IA, qui imitent un dirigeant et demandent en urgence de « corriger » des coordonnées de paiement.
Le réflexe : tout changement de coordonnées bancaires se confirme en rappelant le demandeur à un numéro déjà connu, jamais celui du message, et se valide à deux personnes.
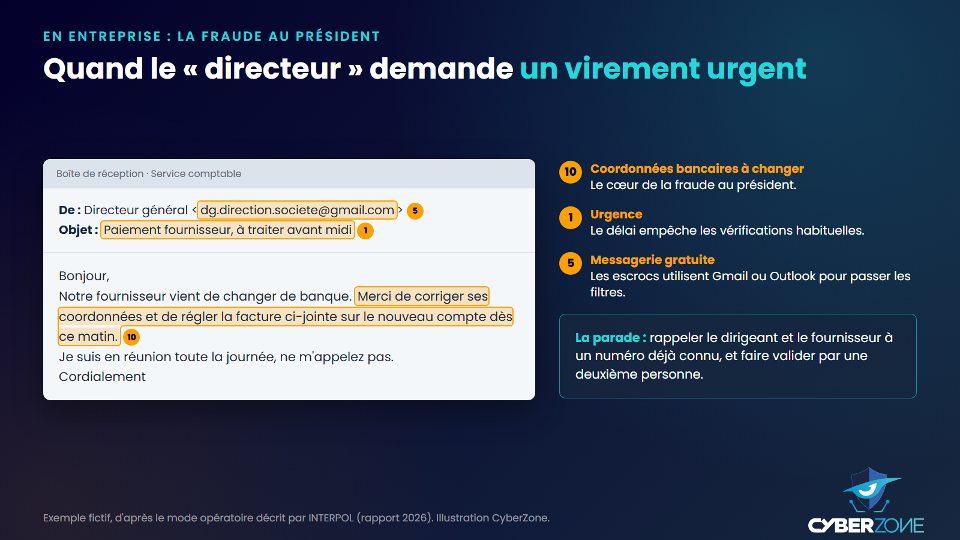
La fraude au président combine urgence, adresse gratuite et changement de coordonnées bancaires.
Un message sans faute peut être un faux
Pendant longtemps, les fautes d'orthographe trahissaient les messages frauduleux. Ce n'est plus un critère fiable. La CISA rappelle que l'IA permet désormais de rédiger des messages d'hameçonnage sans aucune faute, et INTERPOL constate qu'elle sert à les personnaliser pour chaque victime, dans sa langue et avec le vocabulaire de son métier.
Un message bien écrit, avec votre nom et le logo de votre banque, peut donc être un faux. Fiez-vous aux signaux de fond : ce que le message vous demande de faire, et par quel moyen.
Le récapitulatif
| Signal | Exemple | Bon réflexe |
|---|---|---|
| 1. Urgence ou menace | « Compte bloqué dans 24 h » | Ralentir et vérifier |
| 2. Offre trop belle | Gain, bonus, données gratuites | On ne gagne pas sans avoir joué |
| 3. Frais d'avance | 25 000 FCFA de frais de dossier | Ne jamais payer pour recevoir |
| 4. Code demandé | PIN, mot de passe, code SMS | Ne jamais le communiquer |
| 5. Expéditeur suspect | Adresse Gmail au nom d'une banque | Lire l'adresse complète |
| 6. Lien trompeur | Domaine imité, lien raccourci | Taper soi-même l'adresse officielle |
| 7. Pièce jointe inattendue | Archive « Formulaire_securite.zip » | Ne pas l'ouvrir |
| 8. Code USSD à composer | « Composez *XXX*1# » | Ne jamais composer un code dicté |
| 9. Numéro inconnu | « C'est moi, j'ai changé de numéro » | Rappeler l'ancien numéro |
| 10. Paiement détourné | Nouvelles coordonnées d'un fournisseur | Rappel à un numéro connu et double validation |
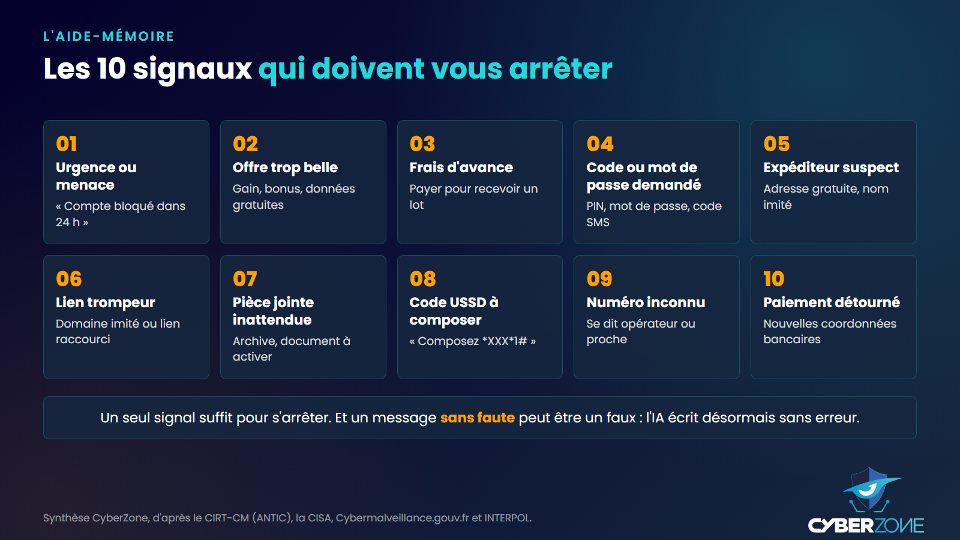
L'aide-mémoire des 10 signaux, à partager avec vos proches et vos collègues.
Face à un message suspect : la méthode en quatre temps
- S'arrêter. Ne répondez pas, n'ouvrez rien, ne composez aucun code. Le temps joue pour vous.
- Vérifier par un autre canal. Contactez l'organisme au numéro ou à l'adresse de son site officiel, jamais avec les coordonnées fournies dans le message.
- Signaler. Utilisez le bouton « signaler » de votre messagerie ou de WhatsApp, et prévenez le CIRT-CM (voir plus bas).
- Supprimer. Effacez le message sans cliquer sur aucun lien, même pas « se désabonner », comme le recommande la CISA.
Prévenez aussi votre entourage. Le CIRT-CM rappelle que les parents âgés et les enfants qui ont accès à Internet ont particulièrement besoin d'être sensibilisés.
Vous avez cliqué ou répondu : que faire ?
Pas de panique, mais pas d'attente non plus. Les consignes du CIRT-CM et de Cybermalveillance.gouv.fr convergent :
- Changez vos mots de passe du compte concerné et de tous les comptes qui utilisent le même mot de passe.
- Activez la double authentification, qui ajoute un second code au mot de passe.
- Prévenez votre banque ou votre opérateur si vous avez donné des informations de paiement, un code PIN ou un code SMS, pour faire bloquer cartes, comptes ou carte SIM.
- Conservez les preuves : captures d'écran du message, de l'expéditeur, du lien et des échanges. Ne supprimez rien avant d'avoir fait vos captures.
- Signalez l'incident, et portez plainte en cas de perte financière importante ou d'usurpation d'identité.
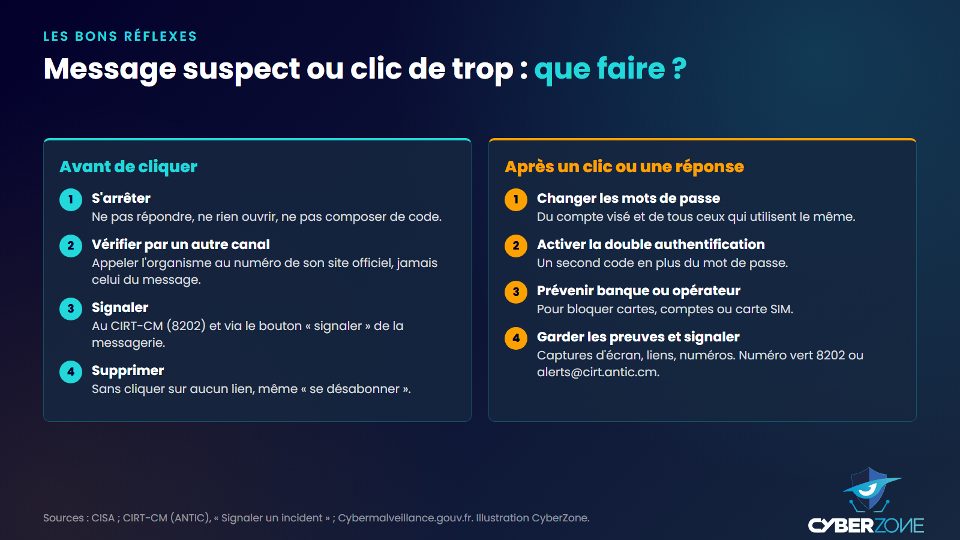
Avant de cliquer et après un clic : les gestes qui limitent les dégâts.
Où signaler un message d'hameçonnage
Au Cameroun, le CIRT-CM de l'ANTIC reçoit les signalements des particuliers comme des entreprises :
- numéro vert 8202, gratuit depuis tous les opérateurs camerounais ;
- e-mail : alerts@cirt.antic.cm, avec vos captures d'écran ;
- formulaire en ligne sur le site du CIRT-CM ;
- en personne, dans les agences de l'ANTIC.
Pour une perte financière importante ou une usurpation d'identité grave, déposez également plainte auprès de la police ou de la gendarmerie. Hors du Cameroun, adressez-vous à l'équipe nationale de réponse aux incidents (CERT ou CIRT) de votre pays et aux forces de l'ordre. Chaque signalement aide à identifier les réseaux d'escrocs et à protéger d'autres victimes.
En entreprise : sensibiliser toute l'équipe
Dans une entreprise, un seul clic sur un faux lien peut livrer une messagerie professionnelle aux escrocs, et un seul virement mal vérifié peut partir sur leur compte. Trois mesures font une vraie différence :
- une procédure écrite pour les paiements : tout changement de coordonnées bancaires est vérifié par rappel à un numéro connu et validé par deux personnes ;
- un canal de signalement interne simple, pour qu'un employé qui doute puisse alerter sans crainte d'être blâmé ;
- une sensibilisation régulière de tout le personnel, de l'accueil à la direction, avec des exemples tirés du quotidien de l'entreprise.
Se former pour reconnaître les pièges
Reconnaître un message d'hameçonnage s'apprend, et se travaille. C'est l'objet de la formation en hygiène numérique de CyberZone, qui débouche sur la certification CSDU, CyberZone Certified Secure Digital User.
- Format : 30 heures en ligne, à votre rythme, sans aucun prérequis technique.
- Tarif : 50 000 FCFA (83 USD).
- Programme : reconnaître un e-mail de phishing, une arnaque au président ou une tentative de manipulation, protéger ses mots de passe et activer la double authentification, sécuriser ses paiements et son mobile money, repérer les signes d'une compromission et savoir qui alerter.
- Validation : un examen final, accessible et sans piège, qui donne accès à une certification internationale délivrée par CyberZone.
Pour les entreprises, la CSDU permet de sensibiliser l'ensemble des collaborateurs, quelle que soit leur fonction. Le programme s'adapte à votre organisation, à votre secteur et à vos risques. Pour former vos équipes, contactez CyberZone au +237 672 000 509.
Découvrez le programme complet sur la fiche de la formation CSDU.
Toutes nos formations sont présentées sur www.cyberzone-sec.com.
Sources
CIRT-CM (ANTIC), Méfiez-vous du phishing et des arnaques en ligne, « Sécurisez vos transactions Mobile Money », « Signaler un incident » et « Signalez les incidents cyber », consultés le 1er octobre 2026.
INTERPOL, African Cyberthreat Assessment Report 2026, juin 2026 (données 2025), p. 10, 13, 17, 18 et 24.
Chiffres ANTIC 2025 présentés par le MINPOSTEL à l'Assemblée nationale, rapportés par StopBlaBlaCam, 17 décembre 2025.
CISA, Recognize and Report Phishing, consulté le 1er octobre 2026.
Cybermalveillance.gouv.fr, Hameçonnage (phishing), fiche réflexe, consultée le 1er octobre 2026.
GSMA, Mobile money fraud typologies and mitigation strategies, mars 2024, p. 20.
Conversion indicative au taux de 600 FCFA pour 1 dollar. Les messages reproduits sont des exemples fictifs. Les illustrations de cet article ont été réalisées par CyberZone à partir des sources citées.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires