Cyberespace et cyberdéfense : les bases
Réseaux de commandement, centrales électriques, banques, mobile money : tout ce qui fait fonctionner un État passe désormais par le cyberespace. Les grandes organisations militaires le reconnaissent comme un domaine d'opérations à part entière, au même titre que la terre, la mer, l'air et l'espace. Définitions, acteurs, différence entre cybercriminalité, cyberdéfense et cyberguerre, règles du droit international et situation de l'Afrique centrale : voici les bases pour comprendre la cyberdéfense.
Le cyberespace, de quoi parle-t-on ?
Le cyberespace désigne l'ensemble des réseaux informatiques, des systèmes qui y sont reliés et des données qui y circulent. Il n'a pas de frontière physique : un serveur installé à Douala peut être joint en quelques millisecondes depuis n'importe quel continent.
Pour le décrire, on distingue souvent trois couches :
- la couche matérielle : câbles sous-marins, antennes, centres de données, ordinateurs et téléphones ;
- la couche logique : logiciels, protocoles de communication, adresses et données ;
- la couche humaine : les personnes, leurs comptes et leurs identités numériques.
Une attaque peut viser chacune de ces couches. Couper une fibre optique touche la couche matérielle. Exploiter une faille logicielle touche la couche logique. Voler le mot de passe d'un agent par un faux message touche la couche humaine, souvent la plus facile à atteindre.
Le droit camerounais utilise déjà cette notion. La loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité définit la cybersécurité comme « l'ensemble de mesures de prévention, de protection et de dissuasion d'ordre technique, organisationnel, juridique, financier, humain, procédural et autres actions » permettant d'atteindre les objectifs de sécurité fixés à travers les réseaux et les systèmes d'information.
Le cinquième domaine de conflictualité
Les armées raisonnent par « domaines » ou « milieux » d'opérations. Il y eut longtemps la terre et la mer, puis l'air au XXe siècle, puis l'espace extra-atmosphérique avec les satellites. Le cyberespace est aujourd'hui considéré comme le cinquième.
L'Organisation du traité de l'Atlantique Nord (OTAN) a formalisé cette évolution par étapes :
- 2014, sommet de Galles : la cyberdéfense est rattachée à la défense collective. Une cyberattaque peut justifier le recours à l'article 5 du traité, au cas par cas.
- 2016, sommet de Varsovie : les Alliés reconnaissent le cyberespace comme un domaine d'opérations dans lequel l'OTAN doit se défendre aussi efficacement que dans les airs, sur terre et en mer.
- 2019, réunion de Londres : l'espace est déclaré à son tour domaine opérationnel.
- 2023, sommet de Vilnius : les Alliés renouvellent et renforcent leur engagement de cyberdéfense.
- 2024 : création décidée d'un centre intégré de cyberdéfense au quartier général des opérations de l'OTAN (SHAPE).
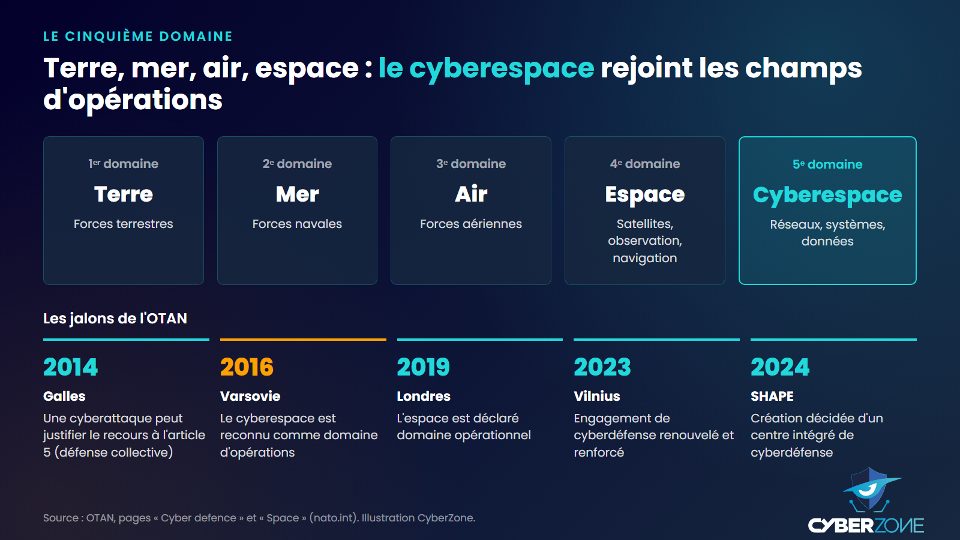
Le cyberespace rejoint la terre, la mer, l'air et l'espace parmi les domaines d'opérations reconnus par l'OTAN.
La France suit la même logique. Pour son ministère des Armées, le cyberespace est « désormais un champ de confrontation à part entière ». Cette reconnaissance a une conséquence pratique : un État doit y organiser sa défense comme il le fait pour son territoire, avec une doctrine, des unités, des moyens et des règles.
Les acteurs du cyberespace
Le cyberespace n'appartient à personne et tout le monde y agit. Pour comprendre la cyberdéfense, il faut savoir qui fait quoi.
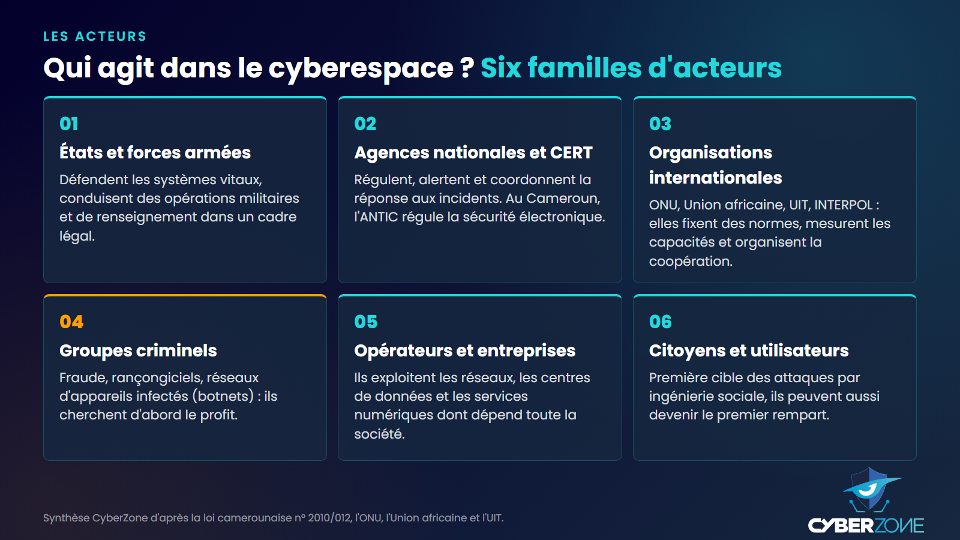
États, agences, organisations internationales, criminels, entreprises et citoyens : six familles d'acteurs aux rôles très différents.
- Les États et leurs forces armées protègent les systèmes vitaux du pays et peuvent conduire des opérations militaires ou de renseignement, dans le cadre fixé par la loi.
- Les agences nationales et les CERT (équipes de réponse aux incidents informatiques) alertent, coordonnent et régulent. Au Cameroun, l'article 7 de la loi n° 2010/012 confie à l'Agence nationale des technologies de l'information et de la communication (ANTIC) la régulation des activités de sécurité électronique, en collaboration avec l'Agence de régulation des télécommunications.
- Les organisations internationales fixent des normes et organisent la coopération : Organisation des Nations unies (ONU), Union africaine (UA), Union internationale des télécommunications (UIT), INTERPOL.
- Les groupes criminels cherchent le profit : fraude, rançongiciels, location de réseaux d'appareils infectés.
- Les opérateurs et les entreprises exploitent les infrastructures dont dépend toute la société : télécommunications, énergie, banque, santé.
- Les citoyens sont la première cible des attaques par ingénierie sociale, c'est-à-dire par manipulation psychologique. Bien formés, ils deviennent aussi le premier rempart.
Cybercriminalité, cyberdéfense, cyberguerre : trois notions à distinguer
Ces trois mots sont souvent employés l'un pour l'autre. Ils recouvrent pourtant des réalités, des acteurs et des cadres juridiques différents.
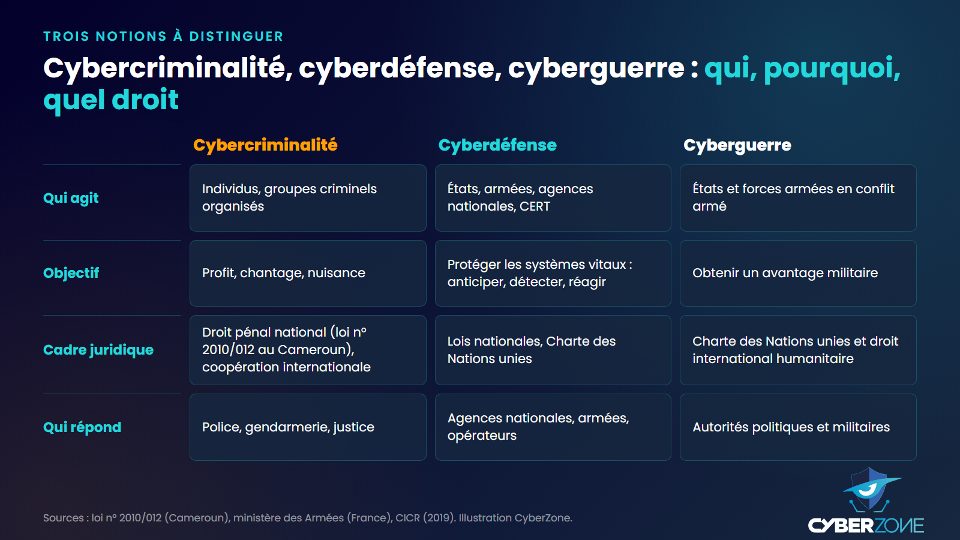
Qui agit, dans quel but, sous quel droit : ce qui sépare les trois notions.
La cybercriminalité
La loi camerounaise la définit comme « l'ensemble des infractions s'effectuant à travers le cyberspace par des moyens autres que ceux habituellement mis en œuvre, et de manière complémentaire à la criminalité classique ». Les auteurs sont des individus ou des groupes organisés. Leur but est le plus souvent financier : arnaques, vol de données, extorsion.
La réponse relève de la police, de la gendarmerie et de la justice. Comme les criminels opèrent par-delà les frontières, la coopération internationale est indispensable. C'est l'objet de la Convention des Nations unies contre la cybercriminalité, adoptée par l'Assemblée générale le 24 décembre 2024.
La cyberdéfense
La cyberdéfense regroupe les moyens qu'un État met en œuvre pour protéger ses systèmes vitaux et répondre aux attaques. Le ministère français des Armées la décline en trois volets :
- la lutte informatique défensive, dont les missions sont d'anticiper, de détecter et de réagir ;
- la lutte informatique offensive, à des fins militaires, qui vise à altérer la disponibilité ou la confidentialité des données d'un adversaire ;
- la lutte informatique d'influence, qui répond à la guerre de l'information et aux tentatives d'influence d'États étrangers.
La cyberdéfense ne concerne pas seulement les militaires. Elle s'appuie sur les agences nationales, les CERT et les opérateurs d'infrastructures essentielles.
La cyberguerre
Le terme est très utilisé, mais il n'a pas de définition juridique. Les juristes parlent plutôt de cyberopérations menées pendant un conflit armé. Le Comité international de la Croix-Rouge (CICR) a fixé sa position en novembre 2019 : le droit international humanitaire limite ces cyberopérations comme il limite l'usage de toute autre arme.
Le CICR précise que cette affirmation « ne légitime pas » la cyberguerre. Tout recours à la force, cybernétique ou non, reste encadré par la Charte des Nations unies. Pendant un conflit, les principes de distinction, de proportionnalité et de précaution protègent les infrastructures civiles, et les outils qui se propagent sans discrimination sont interdits.
Le droit international s'applique aussi au cyberespace
Le cyberespace n'est pas une zone de non-droit. Depuis plus de dix ans, les États négocient à l'ONU des règles communes.
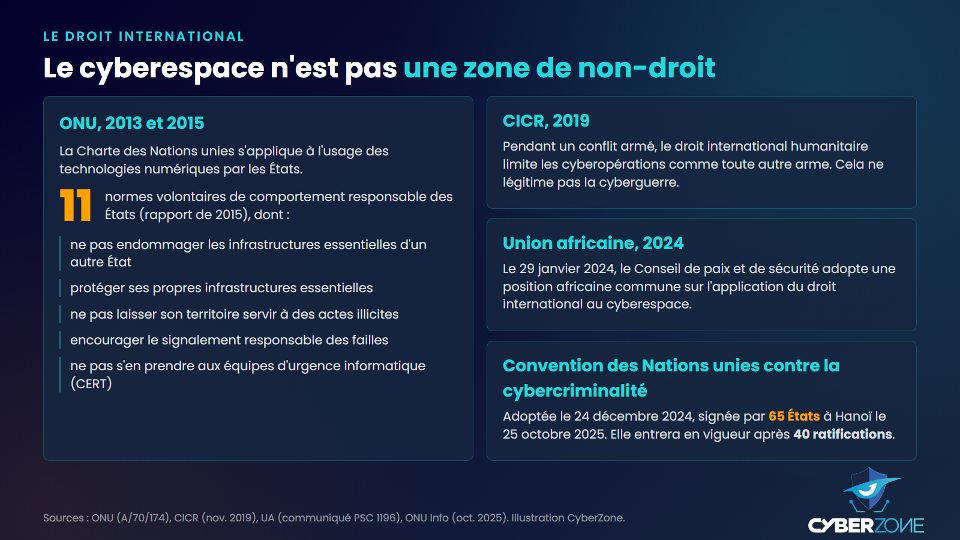
Charte des Nations unies, normes de comportement responsable, droit humanitaire, convention sur la cybercriminalité : le cyberespace a ses règles.
Le rapport du Groupe d'experts gouvernementaux de l'ONU publié en 2015 (document A/70/174) rappelle que le droit international, et en particulier la Charte des Nations unies, est applicable à l'usage des technologies numériques par les États. Il propose 11 normes volontaires et non contraignantes. Parmi elles :
- un État ne devrait pas endommager intentionnellement une infrastructure essentielle d'un autre État ;
- chaque État devrait protéger ses propres infrastructures essentielles ;
- un État ne devrait pas laisser sciemment son territoire servir à des actes internationalement illicites ;
- les États devraient encourager le signalement responsable des failles informatiques ;
- un État ne devrait pas s'en prendre aux équipes d'intervention d'urgence informatique d'un autre État.
Pour la criminalité, la Convention des Nations unies contre la cybercriminalité a été ouverte à la signature à Hanoï le 25 octobre 2025. Selon ONU Info, 65 États l'ont signée ce jour-là. Elle entrera en vigueur 90 jours après le dépôt du quarantième instrument de ratification.
L'Afrique se dote d'un cadre commun
L'Union africaine dispose de son propre traité : la Convention sur la cybersécurité et la protection des données à caractère personnel, dite Convention de Malabo. Elle a été adoptée le 27 juin 2014 à Malabo, en Guinée équatoriale, et elle est entrée en vigueur le 8 juin 2023, après le dépôt du quinzième instrument de ratification.
Selon la liste officielle de l'Union africaine, arrêtée au 2 février 2026, 20 États sur 55 l'ont ratifiée et 21 l'ont signée. Le traité est en vigueur, mais il ne s'applique encore qu'à une minorité du continent.
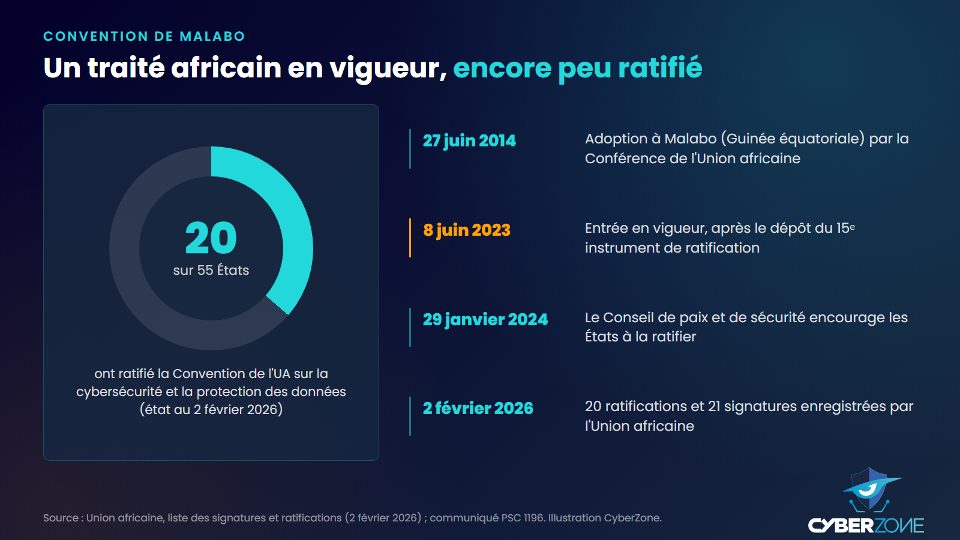
Adoptée en 2014, en vigueur depuis 2023, la Convention de Malabo compte 20 ratifications sur 55 États membres.
Le 29 janvier 2024, le Conseil de paix et de sécurité de l'UA a franchi une autre étape. Il a adopté une position africaine commune sur l'application du droit international au cyberespace. Le texte rappelle l'obligation de respecter la souveraineté territoriale des États, l'interdiction du recours à la force et l'interdiction d'intervention. Dans le même communiqué, le Conseil condamne l'attaque à grande échelle qui venait de viser l'infrastructure informatique de la Commission de l'Union africaine, encourage la ratification de la Convention de Malabo et souligne la nécessité d'aider les pays en développement à bâtir leurs stratégies nationales de cybersécurité.
Afrique centrale et Cameroun : où en est-on ?
L'Union internationale des télécommunications publie un indice mondial de cybersécurité (Global Cybersecurity Index). L'édition 2024 classe les pays en cinq niveaux, du niveau 1 « exemplaire » au niveau 5 « en démarrage ». Pour les six pays de la Communauté économique et monétaire de l'Afrique centrale (CEMAC), le tableau croise ce classement avec le statut de la Convention de Malabo.
| Pays | Indice UIT 2024 | Convention de Malabo (UA, 2 février 2026) |
|---|---|---|
| Cameroun | Niveau 3 (55 à 85 points) | Signée le 12 août 2021, non ratifiée |
| Congo | Niveau 4 (20 à 55 points) | Ratifiée le 24 septembre 2020 |
| Gabon | Niveau 4 (20 à 55 points) | Ni signée ni ratifiée |
| Guinée équatoriale | Niveau 4 (20 à 55 points) | Ni signée ni ratifiée |
| Tchad | Niveau 4 (20 à 55 points) | Signée le 14 juin 2015, non ratifiée |
| République centrafricaine | Niveau 5 (0 à 20 points) | Ni signée ni ratifiée |
Le Cameroun est le seul pays de la CEMAC au niveau 3, dit « en construction ». Il dispose d'une loi spécifique depuis 2010 et d'une agence nationale chargée de la sécurité électronique. Il a signé la Convention de Malabo en 2021, sans l'avoir ratifiée à la date de la liste de l'UA.
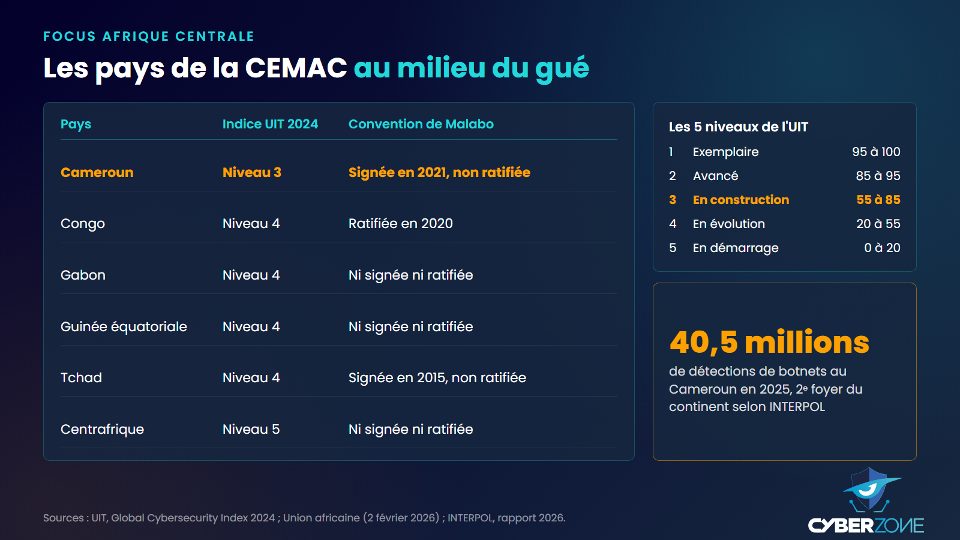
Classement UIT 2024 et statut de la Convention de Malabo pour les pays de la CEMAC.
La menace, elle, est bien réelle. Dans son rapport 2026 sur les cybermenaces en Afrique, INTERPOL cite la télémétrie de FortiGuard Labs : le Cameroun a enregistré 40,5 millions de détections de botnets en 2025, ce qui en fait le deuxième foyer du continent. Un botnet est un réseau d'appareils infectés et contrôlés à distance, souvent à l'insu de leurs propriétaires.
Les enjeux pour les États africains
Souveraineté et infrastructures essentielles
Plus un pays numérise ses services, plus ses fonctions vitales dépendent de systèmes informatiques : état civil, impôts, paiements mobiles, distribution d'électricité, communications des forces de sécurité. Protéger ces systèmes devient une question de souveraineté. La position africaine commune de 2024 le traduit en droit : tout accès non autorisé d'un État aux infrastructures numériques situées sur le territoire d'un autre État est illicite.
Le défi des compétences
L'indice 2024 de l'UIT mesure les pays sur cinq piliers : juridique, technique, organisationnel, développement des capacités et coopération. Son constat général : les pays sont en moyenne les plus solides sur le pilier juridique et les plus faibles sur le développement des capacités et sur le pilier technique.
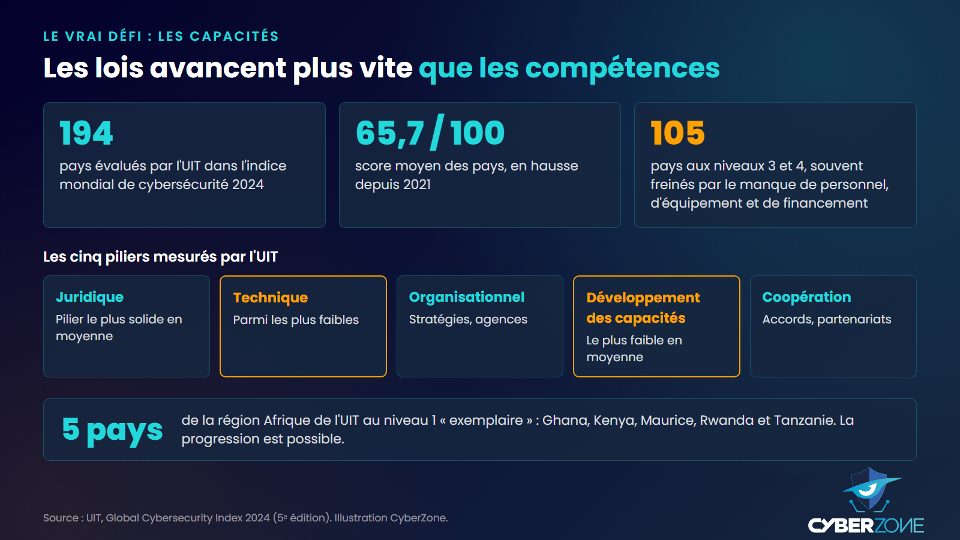
Selon l'UIT, le développement des capacités et le pilier technique restent les points faibles, alors que le droit progresse.
Sur les 194 pays évalués, 105 se situent aux niveaux 3 et 4. Beaucoup veulent renforcer leur cybersécurité mais manquent de personnel, d'équipements et de financements durables. Le rapport montre aussi que la progression est possible : dans la région Afrique de l'UIT, le Ghana, le Kenya, Maurice, le Rwanda et la Tanzanie ont atteint le niveau 1.
Coopération et attribution
Une attaque peut transiter par plusieurs pays avant d'atteindre sa cible. Identifier son auteur, ce que l'on appelle l'attribution, est souvent long et difficile. Le CICR souligne que cette difficulté complique même la question de savoir quel droit s'applique. D'où l'importance des normes de l'ONU sur l'échange d'informations, des CERT nationaux reliés entre eux et des conventions de coopération judiciaire.
Des réflexes concrets selon votre position
La cyberdéfense d'un pays repose sur une chaîne. Chaque maillon peut agir à son niveau.
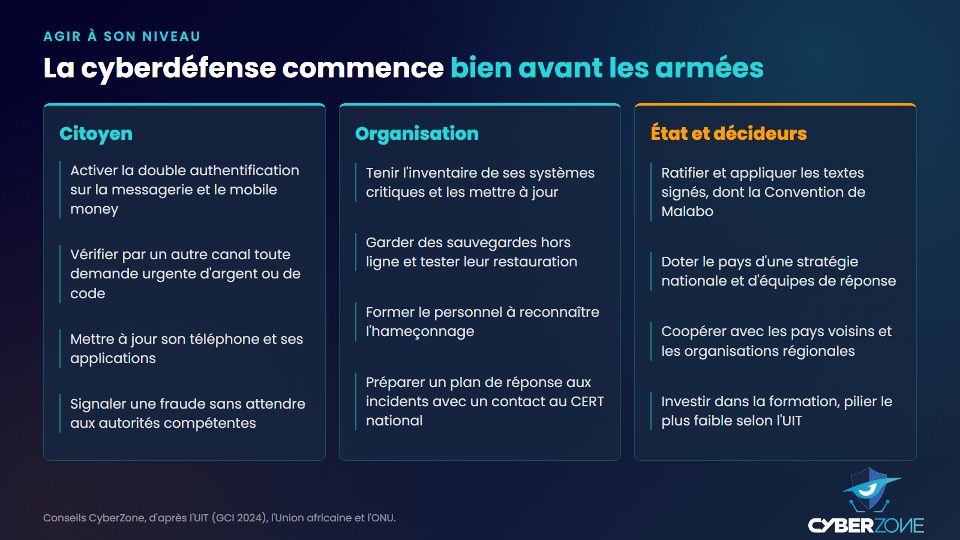
Quatre gestes par profil : la cyberdéfense se construit à tous les niveaux.
Vous êtes un particulier
- Activez la double authentification sur votre messagerie, vos réseaux sociaux et votre compte de mobile money.
- Vérifiez par un autre canal toute demande urgente d'argent ou de code, même si elle semble venir d'un proche ou d'un supérieur.
- Installez les mises à jour de votre téléphone et de vos applications dès qu'elles sont proposées.
- Signalez une fraude sans attendre aux autorités compétentes.
Vous dirigez une organisation
- Tenez l'inventaire de vos systèmes critiques et appliquez les correctifs de sécurité.
- Conservez des sauvegardes hors ligne et testez régulièrement leur restauration.
- Formez le personnel à reconnaître l'hameçonnage, première porte d'entrée des attaquants.
- Préparez un plan de réponse aux incidents, avec un contact identifié auprès du CERT national.
Vous êtes décideur public
- Ratifiez et appliquez les textes déjà signés, à commencer par la Convention de Malabo.
- Dotez le pays d'une stratégie nationale et d'équipes de réponse capables d'agir jour et nuit.
- Coopérez avec les pays voisins et les organisations régionales.
- Investissez dans la formation, le pilier le plus faible selon l'UIT.
Se former à la cyberdéfense avec CyberZone
Les textes fixent le cadre, mais ce sont des femmes et des hommes formés qui défendent les réseaux. Pour les forces de défense et de sécurité, CyberZone propose la formation en hacking et cybersécurité qui prépare à la CMP, CyberZone Certified Military Pentester, une certification internationale délivrée par CyberZone.
- Public : personnels des armées, de la gendarmerie ou de la police affectés ou destinés à des unités cyber, services de renseignement et unités de lutte contre la cybercriminalité, officiers et cadres chargés de la sécurité des systèmes d'information dans les institutions de défense et de sécurité, décideurs et responsables opérationnels.
- Programme : le cyberespace comme espace de conflictualité, le cadre légal et éthique, le renseignement en sources ouvertes (OSINT), la cartographie des tactiques adverses sur MITRE ATT&CK, l'intelligence artificielle appliquée aux opérations cyber et la rédaction de rapports de mission exploitables par une chaîne de commandement.
- Pratique : des laboratoires déployables en un clic sur le poste du stagiaire, dans un environnement isolé, sans risque pour des systèmes réels.
- Examen : 40 % de théorie, 60 % de pratique en laboratoire et un rapport de mission obligatoire.
- Format et tarif : 350 heures en ligne, à votre rythme, pour 1 000 000 FCFA (1 667 USD), payables en une fois ou en deux versements de 500 000 FCFA.
Programme détaillé, prérequis et inscription sur la fiche de la formation CMP.
La CMP s'adresse à ce public : ses prérequis demandent une expérience dans le domaine militaire, de la sécurité ou du maintien de l'ordre. Les autres lecteurs ont aussi leur parcours : la CSDU, CyberZone Certified Secure Digital User (50 heures en ligne, 50 000 FCFA, soit 83 USD) apprend à tout utilisateur à reconnaître les arnaques et à protéger ses comptes. Les professionnels de l'informatique peuvent viser la CCP, CyberZone Certified Pentester (350 heures en ligne, 250 000 FCFA, soit 417 USD), centrée sur le test d'intrusion augmenté par l'intelligence artificielle.
Pour toute question : +237 672 000 509. Toutes nos formations sur www.cyberzone-sec.com.
Sources
- OTAN, Cyber defence et page « Space », consultées le 1er octobre 2026.
- Union africaine, Convention sur la cybersécurité et la protection des données à caractère personnel, liste des signatures et ratifications au 2 février 2026.
- Union africaine, Conseil de paix et de sécurité, communiqué de la 1196e réunion, 29 janvier 2024.
- UIT, Global Cybersecurity Index 2024, 5e édition.
- ONU, rapport du Groupe d'experts gouvernementaux (A/70/174), 22 juillet 2015.
- ONU Info, signature de la Convention contre la cybercriminalité à Hanoï, 25 octobre 2025.
- CICR, International Humanitarian Law and Cyber Operations during Armed Conflicts, novembre 2019.
- République du Cameroun, loi n° 2010/012 du 21 décembre 2010 relative à la cybersécurité et à la cybercriminalité.
- Ministère des Armées (France), Cyberdéfense, DGRIS.
- INTERPOL, African Cyberthreat Assessment Report 2026, juin 2026.
Les illustrations de cet article ont été réalisées par CyberZone à partir des données publiées dans ces sources.
Formation associée
CMP · CyberZone Certified Military Pentester
Formation en Hacking et Cybersécurité pour les Forces de Défense et de Sécurité
350 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires