Arnaques au mobile money et SIM swap : comprendre et se protéger
Faux transfert « par erreur », faux agent au téléphone, SMS de gain fictif, vol de numéro par SIM swap : les escrocs visent le mobile money parce que c'est là que circule l'argent. Ces arnaques suivent pourtant presque toujours le même scénario, et quelques réflexes suffisent à les déjouer. Voici comment elles fonctionnent, ce que disent les chiffres officiels et que faire si vous êtes victime.
Le mobile money, une cible à la mesure de son succès
Selon la GSMA, l'association mondiale des opérateurs de téléphonie mobile, l'Afrique subsaharienne comptait en 2025 1,2 milliard de comptes de mobile money, dont 341 millions utilisés au moins une fois par mois. Environ 1 400 milliards de dollars y ont transité en un an, soit 26 % de plus qu'en 2024. La région a concentré plus des deux tiers des nouveaux comptes ouverts dans le monde.
Là où circule l'argent, les escrocs suivent. Dans son rapport 2026 sur les cybermenaces en Afrique, INTERPOL indique que 97 % des pays ayant répondu à son enquête citent la fraude au mobile money : c'est l'escroquerie la plus répandue du continent. Au Cameroun, le CIRT-CM, l'équipe nationale de réponse aux incidents informatiques rattachée à l'ANTIC (Agence nationale des technologies de l'information et de la communication), précise que ces fraudes représentent une part significative des plaintes qu'il reçoit.
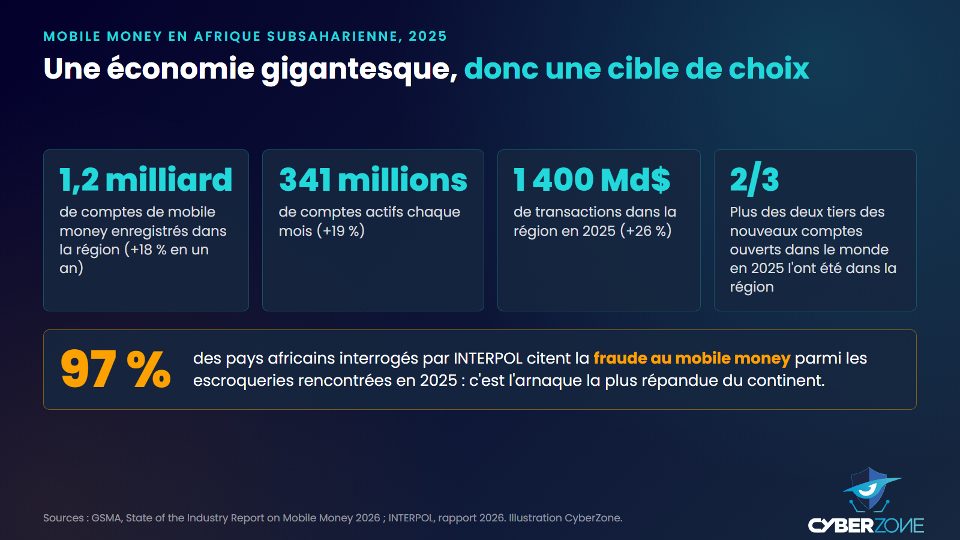
Le mobile money en Afrique subsaharienne en 2025 et le poids de la fraude selon INTERPOL.
La GSMA place d'ailleurs la protection des consommateurs et la lutte contre la fraude parmi les quatre priorités du secteur. Mais la première ligne de défense reste l'utilisateur lui-même.
Ce que disent les professionnels du secteur
En 2024, la GSMA a interrogé des professionnels du mobile money, spécialistes de la fraude, dans 34 pays d'Afrique, d'Asie et d'Amérique latine. Leur constat est clair : la plupart des fraudes ne cassent rien, elles trompent quelqu'un. Selon cette enquête, les fraudes les plus répandues sont :
- l'usurpation d'identité (90 %) : se faire passer pour quelqu'un d'autre, ou ouvrir un compte avec une identité volée ou fabriquée ;
- l'ingénierie sociale (88 %) : manipuler une personne pour qu'elle donne d'elle-même un code, une information ou de l'argent ;
- la fraude interne (87 %) : un employé ou un sous-traitant qui abuse de ses accès, souvent avec des complices extérieurs ;
- le SIM swap (79 %) : le détournement de votre numéro de téléphone, détaillé plus bas ;
- la cyberfraude (60 %) : l'exploitation de failles techniques, de logiciels malveillants ou de faux sites.
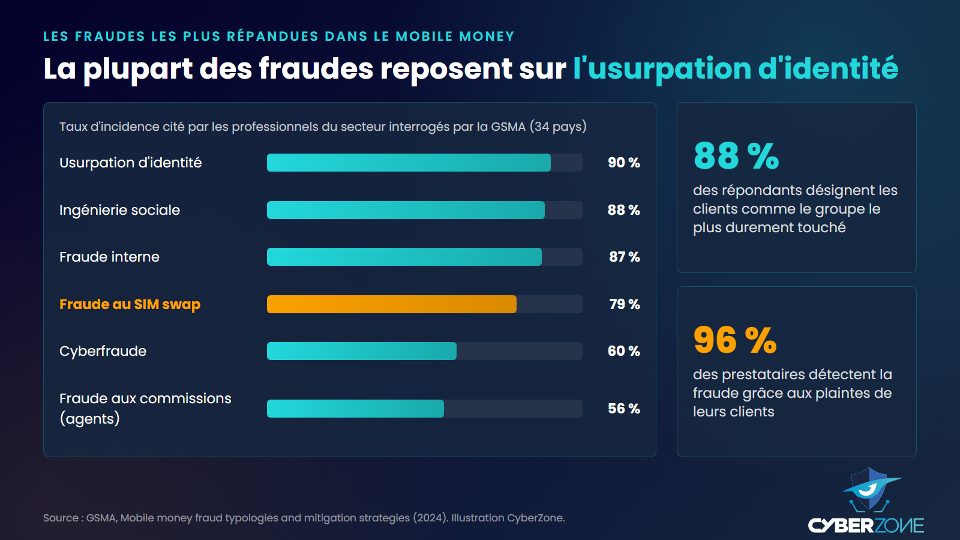
Usurpation d'identité et ingénierie sociale dominent le classement des fraudes au mobile money.
Deux autres résultats méritent d'être retenus. 88 % des répondants désignent les clients comme le groupe le plus durement touché. Et 96 % des prestataires détectent la fraude grâce aux plaintes de leurs clients : votre signalement est donc souvent le point de départ de l'enquête.
Pourquoi ces arnaques fonctionnent
Le point commun de presque toutes ces arnaques est simple : c'est la victime qui valide elle-même l'opération. Elle donne son code PIN, compose un code USSD (ces codes du type *123# qui pilotent le compte depuis le clavier du téléphone) ou renvoie de l'argent. L'escroc n'a besoin d'aucune compétence technique avancée.
Pour y parvenir, il joue sur quelques ressorts bien connus :
- l'urgence : « votre compte sera bloqué dans 24 heures », « le transfert doit être annulé tout de suite » ;
- l'appât du gain : un lot, un bonus, une offre de données gratuites ;
- la confiance : un interlocuteur qui se présente comme agent de votre opérateur, employé de banque ou proche ;
- la pitié ou la gêne : une personne qui vous supplie de lui rendre de l'argent envoyé « par erreur ».
Le CIRT-CM le résume ainsi : les messages frauduleux créent toujours un sentiment d'urgence pour pousser à agir sans réfléchir. Prendre deux minutes pour vérifier suffit donc à faire échouer la plupart des tentatives.
Les six arnaques les plus courantes
Les scénarios ci-dessous sont décrits par le CIRT-CM et par la GSMA. Les noms d'opérateurs et les montants changent, la mécanique reste la même.
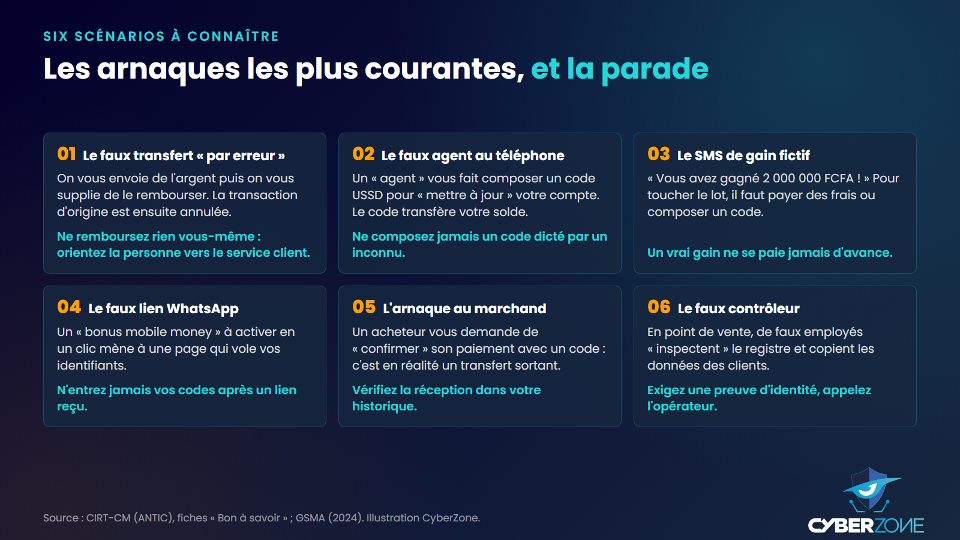
Six arnaques courantes au mobile money et le réflexe qui les neutralise.
1. Le faux transfert « par erreur »
Vous recevez un SMS annonçant un dépôt, puis un appel : la personne s'est « trompée de numéro » et vous supplie de lui renvoyer la somme. Selon le CIRT-CM, la transaction d'origine est ensuite annulée, et vous avez perdu l'argent que vous avez envoyé. Parfois, le SMS de dépôt est lui-même un faux.
Le bon réflexe : vérifiez votre solde réel dans le menu officiel de votre opérateur, jamais sur la foi d'un SMS. Si un dépôt inconnu apparaît vraiment, ne remboursez rien vous-même : orientez la personne vers le service client, qui saura traiter une vraie erreur.
2. Le faux agent au téléphone
C'est l'hameçonnage par appel vocal, aussi appelé vishing. Un interlocuteur se présente comme agent de votre opérateur et signale une « anomalie » sur votre compte. Pour la « corriger », il vous fait composer un code USSD ou vous demande votre code PIN. En réalité, le code transfère votre solde vers son compte.
Le bon réflexe : aucun agent ne vous demandera votre code PIN ni de composer un code au téléphone. Raccrochez et rappelez le service client officiel.
3. Le SMS de gain fictif
L'hameçonnage par SMS, ou smishing, prend souvent la forme d'un gain : « Vous avez gagné 2 000 000 FCFA au tirage ! » Pour toucher le lot, il faut composer un code ou payer des « frais de dossier ». La GSMA cite ce scénario parmi les plus fréquents : de fausses promotions au nom de l'opérateur, avec des frais à régler d'avance.
Le bon réflexe : on ne gagne pas à une loterie à laquelle on n'a pas participé, et un vrai gain ne se paie jamais d'avance.
4. Le faux lien WhatsApp
Un message circule : « Nouveau bonus mobile money de 50 000 FCFA, cliquez ici pour l'activer ». Le lien mène à une page qui imite celle de l'opérateur et vous demande vos identifiants ou votre code. Ces informations partent directement chez l'escroc.
Le bon réflexe : ne saisissez jamais vos codes après avoir cliqué sur un lien reçu par message, même s'il vient d'un contact connu dont le compte a pu être piraté.
5. L'arnaque au marchand
Vous vendez un objet en ligne. L'acheteur vous demande de « confirmer » son paiement en composant un code. Le CIRT-CM explique que ce code est en réalité un transfert sortant : vous payez au lieu d'être payé. Dans le sens inverse, la GSMA décrit de fausses annonces de biens qui n'existent pas, réglées par mobile money sur des comptes ouverts avec de fausses identités.
Le bon réflexe : pour recevoir de l'argent, vous n'avez rien à composer. Vérifiez la réception dans votre historique avant de livrer.
6. Le faux contrôleur en point de vente
La GSMA décrit des imposteurs qui se présentent dans un point de vente comme employés de l'opérateur, venus « inspecter » l'activité. Pendant qu'ils distraient l'agent, ils copient le registre des transactions et enregistrent un faux numéro « service client » dans son téléphone. Ils rappellent ensuite l'agent et ses clients pour leur soutirer de l'argent ou les informations nécessaires à un SIM swap.
Le bon réflexe : exigez une preuve d'identité et appelez l'opérateur par le numéro officiel avant toute « inspection ».
Le SIM swap, ou le vol de votre numéro
Le SIM swap (échange de carte SIM) consiste, pour un escroc, à faire transférer votre numéro de téléphone sur une carte SIM qu'il contrôle. La GSMA le classe parmi les fraudes par usurpation d'identité. Son danger tient à une réalité simple : votre numéro est devenu la clé de votre vie numérique. Il reçoit les codes à usage unique de votre banque, permet de réinitialiser vos comptes et sert à confirmer vos opérations.
Comment l'escroc s'y prend
Il commence par réunir des informations sur vous : nom, numéro, numéro de pièce d'identité, date de naissance, parfois votre code PIN. Ces données proviennent d'hameçonnage, de fuites de données ou d'un simple regard par-dessus votre épaule au moment où vous tapez votre code. INTERPOL relève que les contenus d'origine africaine sur les forums du dark web ont augmenté de 62 % en un an, notamment des pièces d'identité, des codes PIN de cartes SIM et des identifiants de mobile money.
Il se fait ensuite passer pour vous auprès du service client de l'opérateur pour obtenir une nouvelle carte SIM. Le FBI et la GSMA signalent aussi le recours à des complices internes, employés d'opérateurs ou d'agents, qui fournissent les informations ou réalisent eux-mêmes l'échange.
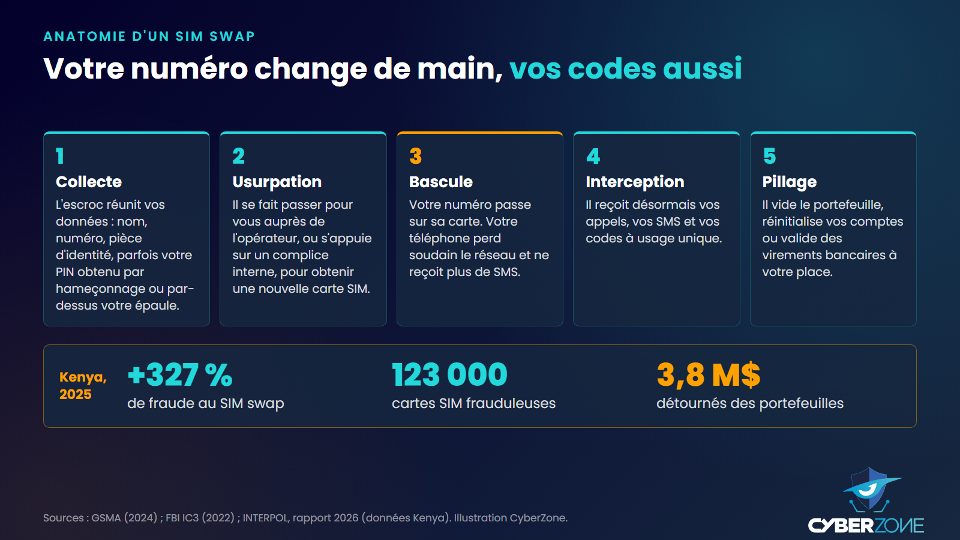
Les cinq étapes d'un SIM swap, et son ampleur au Kenya en 2025.
Une fois le numéro basculé, l'escroc reçoit vos SMS et vos codes. La GSMA décrit un cas typique : la banque appelle le numéro détourné pour confirmer des virements suspects, et c'est l'escroc qui répond et les valide.
Un phénomène en forte hausse en Afrique
Au Kenya, selon INTERPOL, la fraude au SIM swap a bondi de 327 % en 2025, avec plus de 123 000 cartes SIM frauduleuses et environ 3,8 millions de dollars (environ 2,3 milliards de FCFA) détournés de portefeuilles mobiles. Au Ghana, les victimes de fraude au mobile money ont perdu 1,3 million de dollars au seul premier trimestre.
Les contrôles d'identité font la différence. En Tanzanie, un enregistrement plus strict des cartes SIM a fait reculer les tentatives de 19 %. INTERPOL note aussi que les opérateurs refusent souvent de communiquer les journaux d'échange de SIM sans décision de justice, ce qui peut prendre des semaines : votre réaction rapide compte donc beaucoup.
Les signes qui doivent vous alerter
- Votre téléphone perd soudain le réseau, ou vous ne recevez plus d'appels ni de SMS, sans explication. Le FBI cite tout changement dans la réception des SMS comme signal d'alerte.
- Vous recevez une notification de changement sur votre compte (numéro, code, coordonnées) que vous n'avez pas demandé.
- Votre historique affiche des opérations que vous ne reconnaissez pas.
Dans ces cas, appelez immédiatement votre opérateur depuis un autre téléphone.
Focus Cameroun et Afrique centrale
Au Cameroun, le mobile money (MTN MoMo, Orange Money, Express Union Mobile) est devenu selon le CIRT-CM le principal moyen de paiement numérique. Les chiffres de l'ANTIC présentés par la ministre des Postes et Télécommunications, Minette Libom Li Likeng, lors de la défense du budget 2026 devant l'Assemblée nationale en décembre 2025, donnent la mesure du problème :
- plus de 1,027 milliard de FCFA (environ 1,7 million de dollars) perdus en 2025 à cause des arnaques en ligne ;
- 471 cas d'arnaques et d'hameçonnage usurpant les adresses web et les e-mails de banques, d'entreprises et d'administrations ;
- 59 plateformes d'escroquerie financière repérées, souvent présentées comme des placements ou des cryptomonnaies, dont 40 démantelées ;
- 4 781 faux comptes identifiés sur les réseaux sociaux, dont 3 466 supprimés.
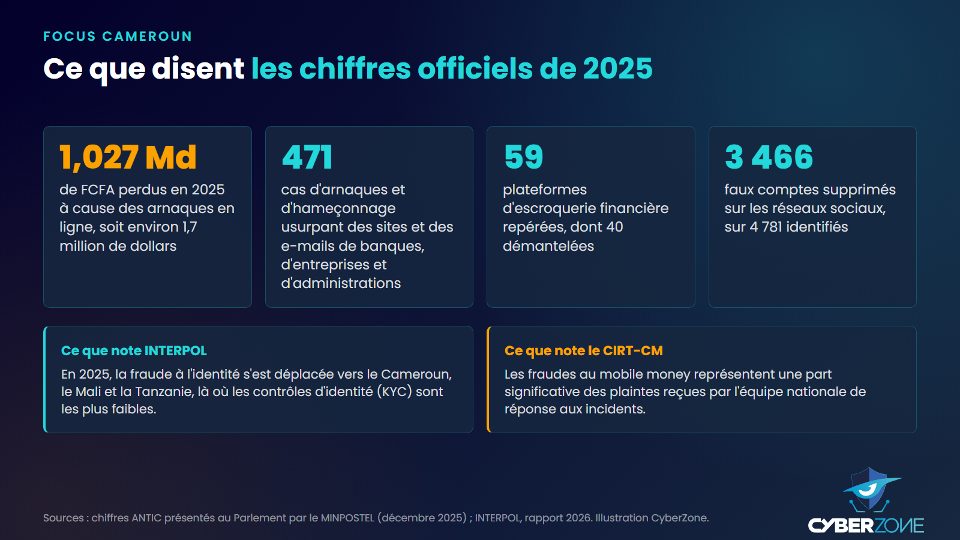
Cameroun : les chiffres officiels de 2025 et ce qu'en disent INTERPOL et le CIRT-CM.
Ces chiffres ne couvrent que les cas connus des autorités. Pour INTERPOL, la sous-déclaration reste un problème majeur pour 89 % des pays africains interrogés, et le manque de campagnes de sensibilisation dans les pays francophones laisse les populations hors des grandes villes plus exposées.
Le rapport d'INTERPOL cite aussi le Cameroun, avec le Mali et la Tanzanie, parmi les pays vers lesquels la fraude à l'identité s'est déplacée en 2025, là où les contrôles d'identité à l'ouverture de compte (KYC, pour « connaître son client ») sont les moins appliqués, notamment en zone rurale. Des identités fabriquées à partir de vraies données personnelles ont servi à ouvrir des comptes, obtenir des prêts mobiles et enregistrer des cartes SIM. Le rapport cite enfin le Cameroun et le Tchad parmi les pays exposés aux prêteurs en ligne non autorisés, dont les méthodes de recouvrement vont jusqu'à la menace d'exposition publique ou au blocage de la carte SIM de l'emprunteur.
Huit réflexes pour protéger votre compte
Ces règles reprennent les recommandations du CIRT-CM, de la GSMA et du FBI. Elles ne coûtent rien et bloquent la grande majorité des tentatives.
- Gardez votre code PIN pour vous. Personne ne doit le connaître, pas même un agent en boutique. Tapez-le à l'abri des regards.
- Ne composez jamais un code dicté par un inconnu. Un code USSD peut déclencher un transfert.
- Relisez avant de valider. Nom et numéro du destinataire, montant : tout doit correspondre.
- Fiez-vous à votre historique, pas aux SMS. Un SMS de confirmation se falsifie facilement, votre solde réel non. Consultez votre historique régulièrement.
- Rappelez toujours le numéro officiel. En cas de doute, contactez le service client par le numéro publié par l'opérateur, jamais par celui que donne le message ou l'appel suspect.
- Changez votre code PIN régulièrement, et tout de suite si quelqu'un a pu le voir.
- Publiez moins d'informations personnelles. Numéro, date de naissance, photo de pièce d'identité : autant d'éléments utiles à un SIM swap.
- Renforcez la protection de votre numéro. Demandez à votre opérateur s'il propose un verrouillage de la carte SIM contre les échanges à distance : la GSMA cite un opérateur où ce verrou a fait échouer une tentative. Pour vos comptes importants, préférez une application d'authentification aux codes par SMS quand c'est possible, comme le recommande le FBI.
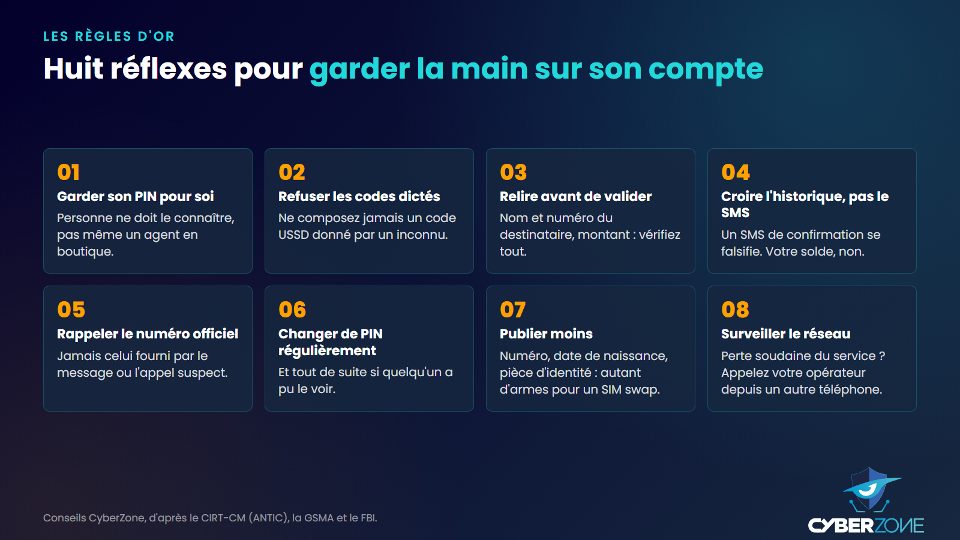
Huit réflexes simples pour garder la main sur son compte de mobile money.
Victime d'une fraude : que faire tout de suite
Si vous avez donné un code, envoyé de l'argent à un escroc ou perdu le réseau sans raison, agissez vite et dans cet ordre. Ces étapes reprennent les consignes du CIRT-CM.
- Bloquez. Appelez le service client officiel de votre opérateur pour faire suspendre le compte ou la carte SIM. Prévenez aussi votre banque si vos comptes sont liés à ce numéro.
- Conservez les preuves. Captures d'écran, numéros de téléphone, liens, conversations, références de transaction. Ne supprimez rien et faites vos captures avant de bloquer l'escroc.
- Sécurisez vos accès. Changez votre code PIN et les mots de passe des comptes concernés, puis activez la double authentification (un second code en plus du mot de passe).
- Signalez. Au Cameroun, contactez le CIRT-CM de l'ANTIC au numéro vert 8202, gratuit depuis tous les opérateurs, ou par e-mail à alerts@cirt.antic.cm. Un formulaire en ligne est aussi disponible sur le site du CIRT.
- Portez plainte. En cas de perte importante ou d'usurpation grave d'identité, déposez plainte auprès de la police ou de la gendarmerie, avec vos preuves.
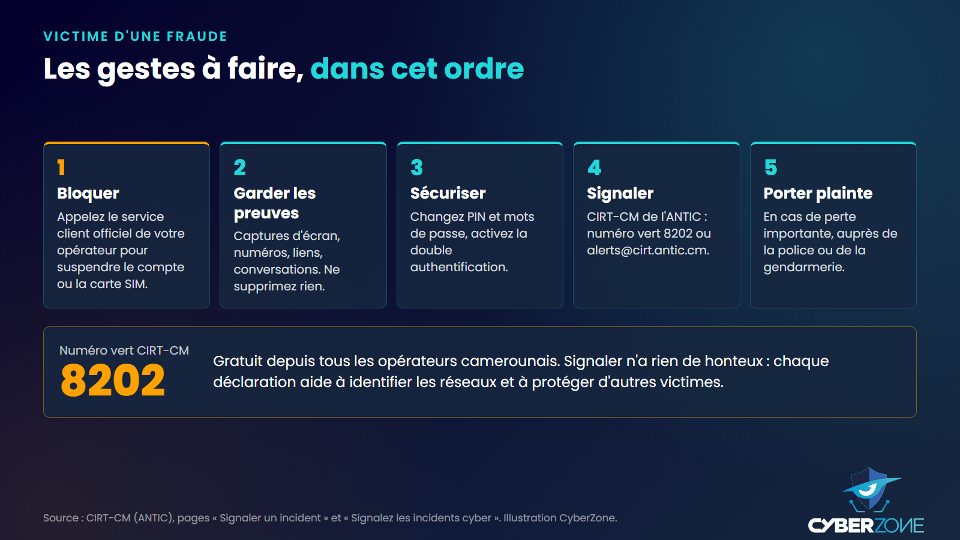
En cas de fraude : bloquer, garder les preuves, sécuriser, signaler, porter plainte.
Le tableau ci-dessous résume qui contacter et pour quoi faire.
| Qui contacter | Quand | Comment |
|---|---|---|
| Service client de votre opérateur | Immédiatement, pour bloquer le compte ou la carte SIM | Numéro officiel publié par l'opérateur, jamais celui d'un message suspect |
| Votre banque | Si vos comptes bancaires sont liés au numéro | Agence ou service client officiel |
| CIRT-CM (ANTIC) | Pour toute fraude, tentative ou piratage de compte | Numéro vert 8202, alerts@cirt.antic.cm ou formulaire en ligne |
| Police ou gendarmerie | Perte importante ou usurpation grave d'identité | Dépôt de plainte avec les preuves conservées |
Hors du Cameroun, la logique est la même : opérateur d'abord, puis l'équipe nationale de réponse aux incidents (CERT ou CIRT) de votre pays et les forces de l'ordre. Signaler n'a rien de honteux : chaque déclaration aide à repérer les réseaux et à protéger d'autres victimes.
Agents, commerçants et entreprises : une vigilance particulière
Les agents de mobile money sont en première ligne. La GSMA montre qu'ils sont à la fois des cibles (faux contrôleurs, faux appels du « service client ») et parfois des complices, quand un agent observe le code d'un client ou détourne ses données. Quelques règles simples protègent tout le monde :
- ne jamais laisser un inconnu consulter le registre des transactions ;
- vérifier l'identité de toute personne qui se présente au nom de l'opérateur ;
- ne jamais demander ni regarder le code PIN d'un client.
Pour les entreprises qui encaissent ou paient par mobile money, la fraude interne figure au troisième rang des fraudes citées par la GSMA (87 %). Séparer les tâches, faire valider tout paiement inhabituel par une deuxième personne et former l'ensemble du personnel aux arnaques courantes réduit nettement le risque. La GSMA recommande d'ailleurs des programmes de sensibilisation continus, pour les clients comme pour le personnel.
Se former pour garder les bons réflexes
La plupart des arnaques au mobile money n'exploitent pas une faille technique, mais un moment d'inattention. C'est ce que travaille la formation en hygiène numérique de CyberZone, qui débouche sur la certification CSDU, CyberZone Certified Secure Digital User.
- Format : 30 heures en ligne, à votre rythme, sans aucun prérequis technique.
- Tarif : 50 000 FCFA (83 USD).
- Programme : sécuriser ses paiements et son mobile money, créer des mots de passe solides et activer la double authentification, reconnaître un e-mail d'hameçonnage, une arnaque au président ou une tentative de manipulation, repérer les signes d'une compromission et savoir qui alerter.
- Validation : un examen final, accessible et sans piège, qui donne accès à une certification internationale délivrée par CyberZone.
Pour les entreprises, la CSDU sert aussi à sensibiliser l'ensemble des collaborateurs, de l'accueil à la direction. Le programme s'adapte à votre organisation, à votre secteur et à vos risques. Pour une session destinée à vos équipes, contactez CyberZone au +237 672 000 509.
Découvrez le programme complet sur la fiche de la formation CSDU.
Toutes nos formations sont présentées sur www.cyberzone-sec.com.
Sources
INTERPOL, African Cyberthreat Assessment Report 2026, juin 2026 (données 2025), p. 13, 17, 19, 23 et 28.
GSMA, Le point sur le secteur : les services de mobile money dans le monde 2026, mars 2026, p. 6, 11 et 48.
GSMA, Mobile money fraud typologies and mitigation strategies, mars 2024, p. 11, 16, 20 à 22 et 47.
CIRT-CM (ANTIC), Sécurisez vos transactions Mobile Money, « Signaler un incident » et « Signalez les incidents cyber », consultés le 1er octobre 2026.
Chiffres ANTIC 2025 présentés par le MINPOSTEL à l'Assemblée nationale, rapportés par StopBlaBlaCam, 17 décembre 2025.
FBI IC3, Criminals Increasing SIM Swap Schemes to Steal Millions of Dollars from US Public, février 2022.
Conversions indicatives au taux de 600 FCFA pour 1 dollar. Les illustrations de cet article ont été réalisées par CyberZone à partir des sources citées.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires