Sécurité des systèmes industriels (SCADA/ICS) : l'essentiel pour les non-spécialistes
L'eau qui coule au robinet, le courant qui arrive au quartier, la chaîne d'embouteillage d'une brasserie : derrière chacun de ces services tournent des automates et des systèmes de supervision que le grand public ne voit jamais. Conçus pour durer et pour ne jamais s'arrêter, ils sont aujourd'hui reliés aux réseaux d'entreprise, parfois à Internet, et leur sécurité n'a pas suivi. Voici, sans jargon inutile, ce qu'il faut savoir sur la sécurité des systèmes industriels, appelés SCADA ou ICS, et sur la manière de les protéger.
Pourquoi en parler maintenant
Pendant des décennies, l'informatique industrielle a vécu à l'écart. Les automates d'une usine ou d'une station de pompage parlaient leurs propres protocoles, sur leurs propres câbles. Ce n'est plus le cas. Le NIST, l'institut américain des normes, constate que l'Ethernet, le protocole IP et le sans-fil remplacent les technologies propriétaires, ce qui isole beaucoup moins ces systèmes du monde extérieur.
Les attaquants l'ont compris. En 2025, selon l'enquête d'INTERPOL auprès des pays africains, 6 % des cybercrimes signalés étaient des attaques contre des infrastructures critiques. En août 2025, le gestionnaire du réseau de transport d'électricité de l'Ouganda a subi un incident présumé de rançongiciel qui a compromis les systèmes de surveillance du réseau national.
Les briques d'un système industriel
On parle d'ICS (Industrial Control Systems, systèmes de contrôle industriels) ou, plus largement, d'OT (Operational Technology, technologies opérationnelles) : tous les systèmes programmables qui agissent sur le monde physique. Le NIST les décrit à partir de quelques briques simples.
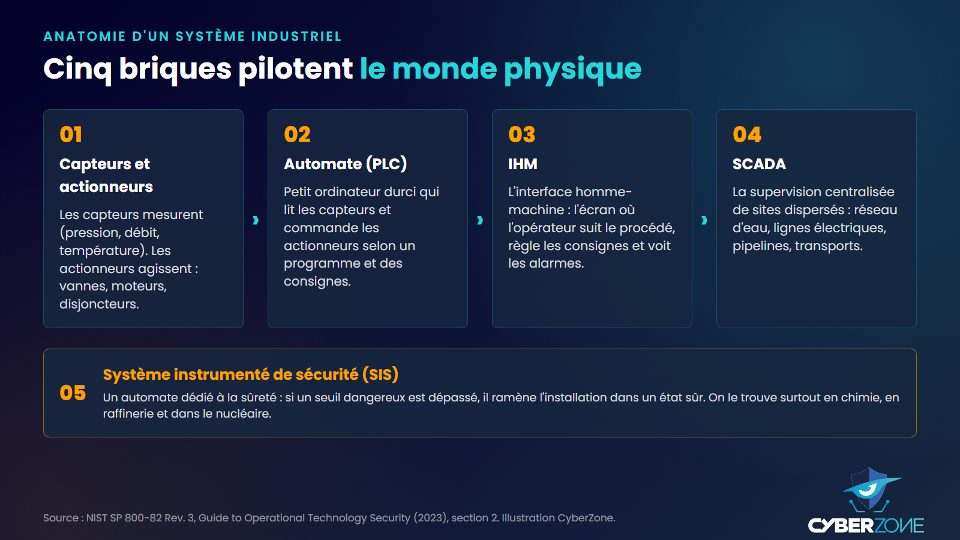
Capteurs, automates, écrans de conduite, supervision et système de sécurité : les briques que l'on retrouve dans presque toutes les installations.
Capteurs et actionneurs
Un capteur mesure une grandeur physique : pression, débit, température, niveau d'un réservoir. Un actionneur agit sur le procédé : il ouvre une vanne, démarre un moteur, ferme un disjoncteur.
L'automate programmable (PLC)
L'automate programmable, ou PLC (Programmable Logic Controller), est le cerveau local. Il lit les capteurs, applique un programme et des consignes, puis commande les actionneurs. Il tourne en boucle, avec des cycles qui vont de quelques millisecondes à quelques minutes. Une fois programmé, il fonctionne seul, sans ordinateur branché.
L'interface homme-machine (IHM)
L'IHM est l'écran de conduite. L'opérateur y suit l'état du procédé, règle les consignes et reçoit les alarmes. Le NIST note que les IHM et les postes de maintenance reposent de plus en plus sur des ordinateurs et des systèmes d'exploitation standard : ils héritent donc des failles de l'informatique de bureau.
La supervision SCADA
Le SCADA (Supervisory Control and Data Acquisition, supervision et acquisition de données) sert à piloter des installations dispersées depuis un centre de contrôle : réseaux d'eau potable et d'assainissement, oléoducs et gazoducs, lignes électriques, transports. Les données remontent des sites distants par radio, câble, ligne téléphonique ou satellite. Dans les sites concentrés comme une centrale ou une raffinerie, on parle plutôt de DCS, un système de contrôle distribué.
Le système instrumenté de sécurité (SIS)
Dernière barrière avant l'accident, le SIS surveille des seuils dangereux et ramène l'installation dans un état sûr s'ils sont dépassés. Le NIST précise qu'on le trouve surtout dans la chimie, le raffinage et le nucléaire. Historiquement, il était physiquement séparé du reste ; certains modèles récents communiquent désormais avec le système de conduite.
Informatique de bureau et informatique industrielle : deux mondes
Un réflexe courant consiste à traiter un automate comme un serveur. C'est une erreur que l'ANSSI, l'agence française de cybersécurité, et le NIST décrivent en détail. Leurs priorités ne sont pas les mêmes.
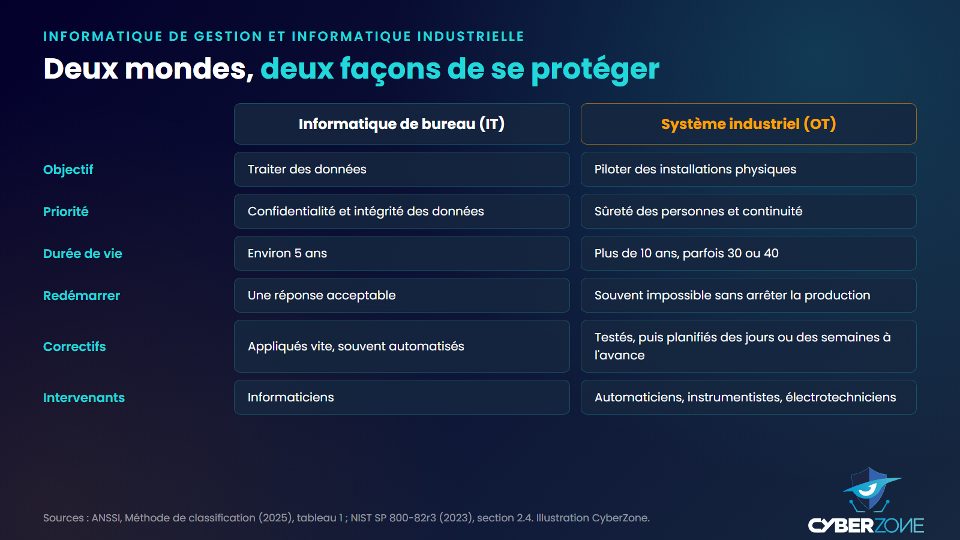
Mêmes technologies de base, contraintes opposées : ce qui est banal au bureau peut arrêter une usine.
| Critère | Informatique de bureau (IT) | Système industriel (OT) |
|---|---|---|
| Objectif | Traiter des données | Piloter des installations physiques |
| Ce qu'on protège d'abord | Confidentialité et intégrité des données | Sûreté des personnes, disponibilité du procédé |
| Durée de vie des équipements | Environ 5 ans (ANSSI), 3 à 5 ans (NIST) | Plus de 10 ans, parfois 30 ou 40 (ANSSI) |
| Redémarrer une machine | Réponse acceptable | Souvent impossible sans arrêter la production |
| Appliquer un correctif | Rapide, souvent automatisé | Tests préalables, arrêt planifié des jours ou des semaines à l'avance |
| Qui s'en occupe | Informaticiens | Automaticiens, instrumentistes, électrotechniciens |
Le NIST le résume ainsi : toute mesure de sécurité qui dégrade la sûreté est inacceptable. Un antivirus qui ralentit un poste de conduite, un scan réseau qui fait planter un automate ou un redémarrage forcé pour une mise à jour peuvent avoir des conséquences physiques.
Pourquoi ces systèmes sont vulnérables
La plupart des installations en service ont été conçues pour fonctionner isolées, à une époque où personne n'imaginait les relier à Internet. Plusieurs faiblesses en découlent.
- Des protocoles sans authentification. La CISA, l'agence américaine de cybersécurité, rappelle que les équipements OT manquent souvent de mécanismes d'authentification résistants aux menaces actuelles. Les guides de l'ANSSI signalent des identifiants qui circulent en clair sur certains réseaux.
- Des équipements exposés sur Internet. Selon la CISA, ils sont vite repérés par des moteurs de recherche spécialisés qui recensent les ports ouverts.
- Des mots de passe par défaut. Fin 2023, des attaquants ont compromis aux États-Unis au moins 75 automates d'une même gamme, dont au moins 34 dans le secteur de l'eau. Les appareils étaient reliés à Internet et protégés par le mot de passe d'usine, ou par aucun mot de passe.
- Des correctifs difficiles à appliquer. Pour l'ANSSI, cette différence de réactivité face aux vulnérabilités publiques est l'un des principaux risques des systèmes industriels.
- Des équipements anciens. Sur un même site s'empilent des générations de matériels et de logiciels, dont certains ne sont plus maintenus par leur fabricant.
- Le facteur humain. Une clé USB branchée pour transférer un fichier, un réglage modifié par erreur, une consigne contournée « pour aller plus vite » : l'ANSSI range ces négligences parmi les sources majeures d'incidents, souvent liées à un manque de formation.
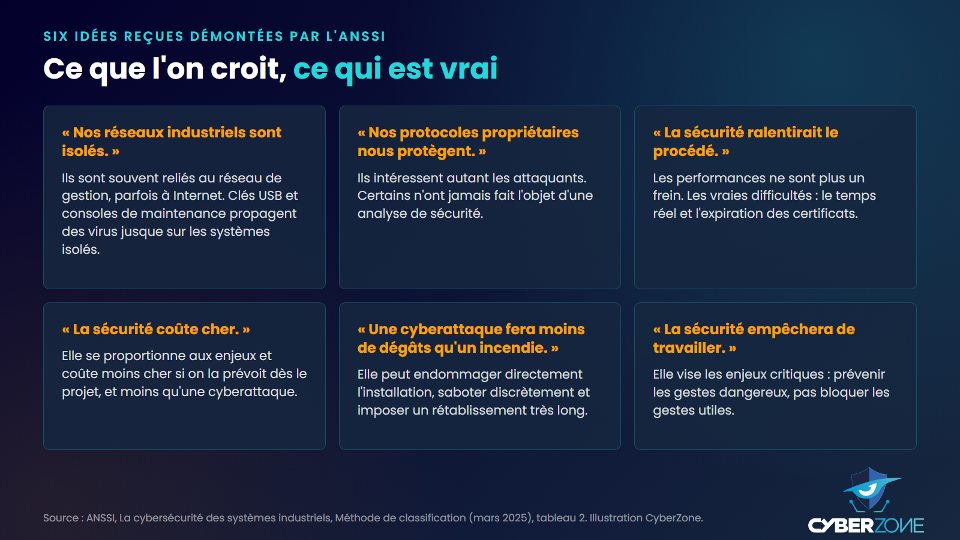
Isolement, protocoles propriétaires, coût, performances : six idées reçues que l'ANSSI démonte une à une.
Dernier point, souvent sous-estimé : les rançongiciels. L'ANSSI observe que le besoin vital de continuité des systèmes industriels est perçu par les criminels comme un levier pour obtenir le paiement de la rançon. Une usine à l'arrêt perd de l'argent à chaque heure.
Ce qu'une attaque peut provoquer
Une cyberattaque contre un système industriel n'efface pas seulement des fichiers. L'ANSSI distingue cinq familles de conséquences : dommages matériels et corporels, pertes financières (arrêt de production, produits non conformes), atteinte à l'environnement (vannes de produits polluants ouvertes), vol de secrets de fabrication et responsabilité civile ou pénale en cas de coupure d'eau ou d'électricité.
Les agences officielles ont documenté plusieurs incidents réels. Leur point commun : l'attaque passe presque toujours par l'informatique avant d'atteindre le procédé.
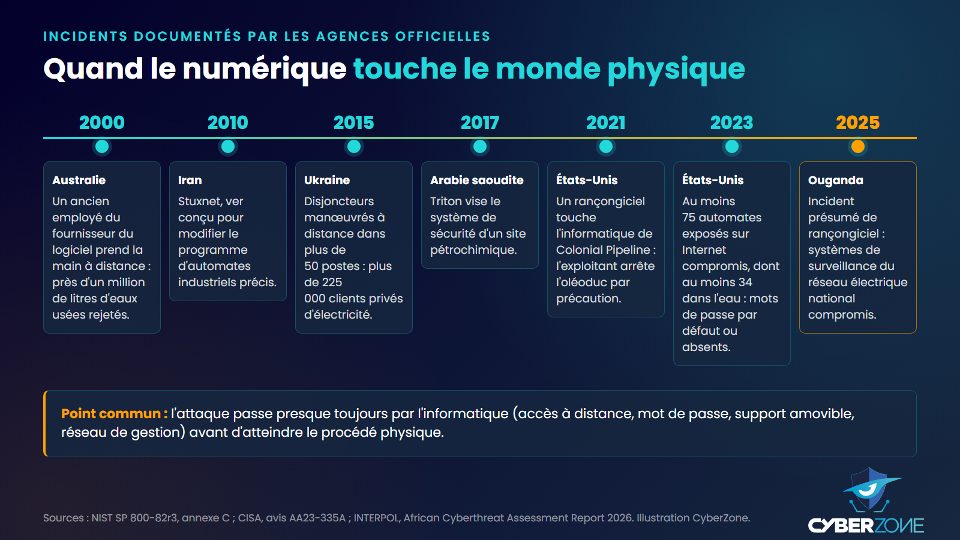
De l'Australie en 2000 à l'Ouganda en 2025 : des incidents documentés par le NIST, la CISA et INTERPOL.
- Australie, 2000. Un ancien employé du fournisseur du logiciel prend à distance le contrôle de stations de pompage d'eaux usées, jusqu'à 46 reprises selon le NIST. Environ 264 000 gallons, soit près d'un million de litres, se déversent dans des rivières et des parcs.
- Ukraine, décembre 2015. Les disjoncteurs de plus de 50 postes électriques sont manœuvrés à distance. Plus de 225 000 clients sont privés de courant. Le NIST la présente comme la première cyberattaque connue contre un réseau électrique.
- États-Unis, mai 2021. Un rançongiciel chiffre l'informatique de gestion de Colonial Pipeline. Sans preuve d'atteinte aux systèmes industriels, l'exploitant arrête par précaution un réseau de plus de 5 500 miles (plus de 8 800 km) d'oléoducs.
Les cas de Stuxnet (2010) et de Triton (2017), deux attaques conçues pour saboter des procédés industriels, font l'objet d'un article dédié sur ce blog.
Énergie, eau, industrie : les enjeux pour l'Afrique
Centrales, réseaux d'eau, mines, usines de transformation : les installations africaines suivent la tendance décrite par l'ANSSI. Les données doivent remonter vers la gestion, les fournisseurs assurent la télémaintenance, l'informatique industrielle se rapproche de l'informatique d'entreprise. C'est un atout pour l'exploitation, et une surface d'attaque à maîtriser.
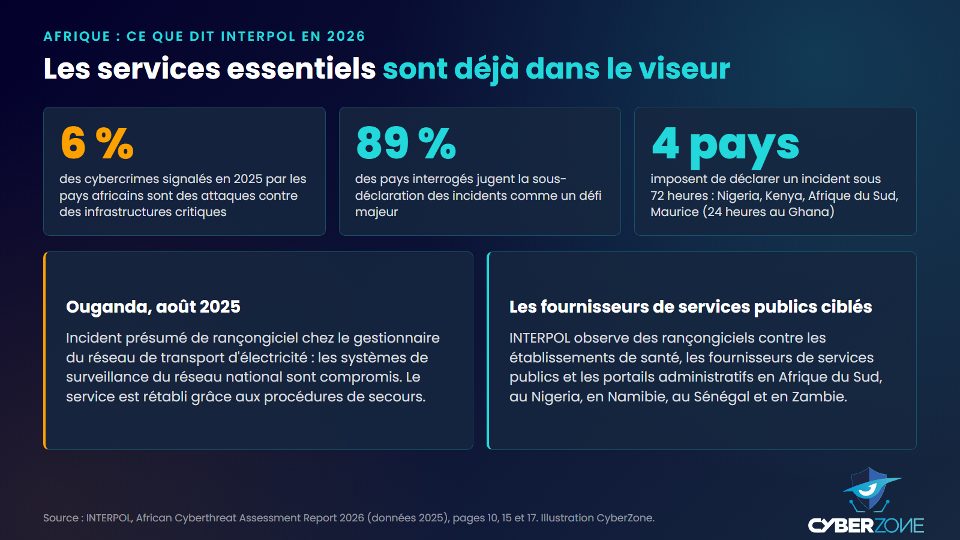
Attaques contre les infrastructures critiques, sous-déclaration, obligations de signalement : la situation africaine vue par INTERPOL.
Le rapport 2026 d'INTERPOL sur les cybermenaces en Afrique donne plusieurs repères :
- 6 % des cybercrimes signalés en 2025 par les pays répondants visaient des infrastructures critiques ;
- des rançongiciels ont visé des établissements de santé, des fournisseurs de services publics et des portails administratifs, notamment en Afrique du Sud, au Nigeria, en Namibie, au Sénégal et en Zambie ;
- en Ouganda, l'incident d'août 2025 a compromis les systèmes de surveillance du réseau électrique national ; le service a été rétabli grâce aux procédures de secours ;
- en Afrique du Sud, l'attaque présumée de janvier 2025 contre le service météorologique national a corrompu des données et perturbé des services liés à l'aviation et à la navigation maritime ;
- 89 % des pays interrogés citent la sous-déclaration comme un défi majeur. Seuls le Nigeria, le Kenya, l'Afrique du Sud et Maurice imposent de signaler un incident sous 72 heures, et le Ghana sous 24 heures.
Pour l'Afrique centrale et le Cameroun, le rapport ne détaille pas d'incident industriel. Il indique en revanche que le Cameroun est le deuxième foyer de botnets du continent, avec 40,5 millions de détections en 2025 selon FortiGuard Labs. Un botnet est un réseau d'appareils infectés et pilotés à distance : ce chiffre montre qu'un grand nombre d'équipements connectés y sont déjà compromis. La sous-déclaration générale invite aussi à la prudence : l'absence de cas publics ne signifie pas l'absence d'incidents.
Les compétences sont l'autre enjeu. Les guides de l'ANSSI citent le manque de formation des intervenants et la différence de culture entre informaticiens et automaticiens parmi les principales sources de vulnérabilités.
La défense en profondeur, expliquée simplement
Aucune protection n'est parfaite. La défense en profondeur consiste donc, selon l'ANSSI, à entourer les installations de plusieurs barrières indépendantes, de sorte que la défaillance de l'une soit compensée par une autre. Ces barrières peuvent être techniques ou organisationnelles. Elles doivent prévenir, mais aussi surveiller, détecter et permettre de réagir.
Le NIST propose de les ranger en cinq couches.
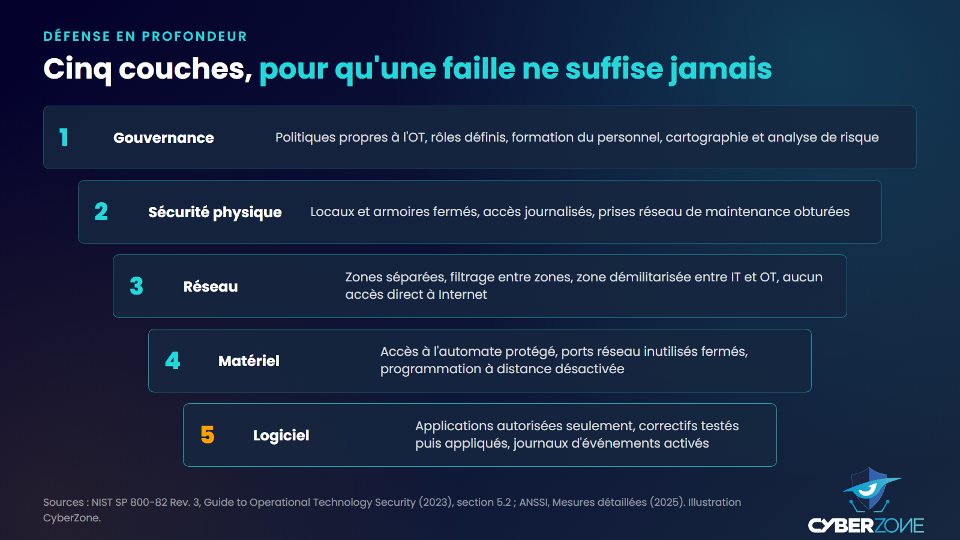
Gouvernance, sécurité physique, réseau, matériel et logiciel : cinq couches qui se complètent.
- Gouvernance : des politiques propres aux systèmes industriels, des rôles clairs, une formation régulière, une cartographie et une analyse de risque.
- Sécurité physique : locaux et armoires fermés, accès journalisés. L'ANSSI recommande aussi d'obturer les prises réseau de maintenance inutilisées.
- Réseau : découper l'installation en zones et filtrer les échanges entre elles. Le NIST illustre ce principe avec le modèle de Purdue, une représentation en niveaux qui va des capteurs (niveau 0) à l'informatique de gestion (niveau 4) : les règles de pare-feu doivent empêcher le niveau 4 de dialoguer directement avec les niveaux 2, 1 ou 0. Entre les deux mondes, on place une zone démilitarisée (DMZ), un réseau tampon par lequel transitent les données.
- Matériel : quand l'équipement le permet, protéger par mot de passe l'accès à l'automate et sa mise à jour, fermer les ports réseau inutilisés, désactiver la programmation à distance (ANSSI).
- Logiciel : n'autoriser que les applications nécessaires, appliquer les correctifs après les avoir testés, activer les journaux d'événements.
Les référentiels publics à connaître
Inutile de réinventer la roue : plusieurs référentiels publics décrivent quoi faire, et dans quel ordre.
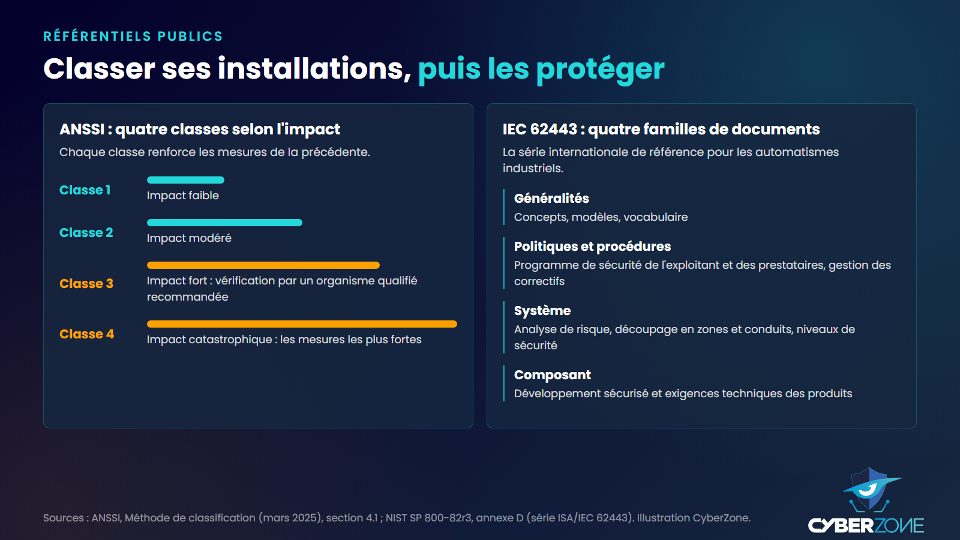
L'ANSSI classe les installations selon l'impact d'une attaque ; la série IEC 62443 organise les exigences par public.
La série IEC 62443
La série ISA/IEC 62443 est la référence internationale pour la sécurité des systèmes d'automatisme et de contrôle industriels. Le NIST la présente en quatre familles : généralités (concepts et vocabulaire), politiques et procédures (pour les exploitants et leurs prestataires, y compris la gestion des correctifs), système (analyse de risque, exigences et niveaux de sécurité) et composant (développement sécurisé et exigences techniques des produits).
Deux notions de cette norme sont utiles à tous. Une zone regroupe des équipements qui partagent les mêmes exigences de sécurité. Un conduit regroupe les voies de communication qui relient deux zones ou plus. La norme définit aussi des niveaux de sécurité (SL, Security Levels), positionnés selon le type d'attaquant à contrer : opportuniste, criminel ou étatique.
Les guides de l'ANSSI
L'ANSSI publie deux guides gratuits en français, mis à jour en 2025. Le premier, la méthode de classification, range chaque installation dans l'une de quatre classes selon la gravité de l'impact d'une attaque : faible, modéré, fort ou catastrophique. Le second, les mesures détaillées, associe à chaque classe des mesures de plus en plus fortes et indique leur correspondance avec la norme IEC 62443. L'ANSSI précise qu'il n'y a pas d'équivalence directe entre ses classes, fondées sur l'impact, et les niveaux de l'IEC 62443, fondés sur la menace.
| Référentiel | Éditeur | Pour qui | Ce qu'on y trouve |
|---|---|---|---|
| ISA/IEC 62443 | ISA et IEC | Exploitants, intégrateurs, fabricants | Exigences par rôle, zones et conduits, niveaux de sécurité |
| Méthode de classification | ANSSI (2025) | Responsables de sites, RSSI | Quatre classes selon l'impact d'une attaque |
| Mesures détaillées | ANSSI (2025) | Équipes techniques | Mesures par classe, liens avec l'IEC 62443 |
| SP 800-82 Rev. 3 | NIST (2023) | Tous profils | Architecture, différences IT et OT, défense en profondeur |
| Primary Mitigations | CISA, FBI, EPA, DOE (2025) | Exploitants | Cinq mesures prioritaires |
Cinq mesures à appliquer en premier
En mai 2025, la CISA, le FBI, l'agence américaine de l'environnement (EPA) et le département de l'Énergie (DOE) ont publié une fiche de trois pages face à des attaques visant des systèmes industriels exposés sur Internet. Selon ces agences, les attaquants utilisent des outils simples, reproductibles et accessibles à n'importe qui. Leurs cinq priorités valent pour tout exploitant, en Afrique comme ailleurs.
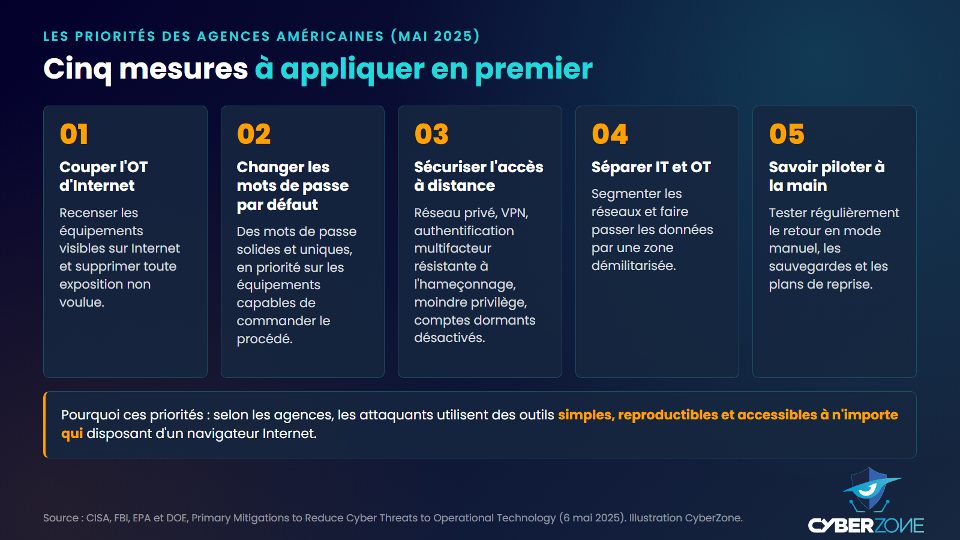
Couper l'OT d'Internet, changer les mots de passe, sécuriser l'accès à distance, séparer IT et OT, savoir piloter à la main.
- Retirer les équipements industriels d'Internet. Recenser ceux qui sont visibles depuis l'extérieur et supprimer toute exposition non voulue.
- Changer immédiatement les mots de passe par défaut, en priorité sur les équipements capables de commander le procédé.
- Sécuriser l'accès à distance. Si l'accès est indispensable, passer par un réseau privé, un VPN et une authentification multifacteur résistante à l'hameçonnage. Limiter les droits au strict nécessaire et désactiver les comptes dormants.
- Séparer les réseaux IT et OT, avec une zone démilitarisée pour faire remonter les données vers la gestion.
- Savoir piloter l'installation à la main. Tester régulièrement le retour en mode manuel, les sauvegardes, les systèmes de secours et les plans de reprise.
Par où commencer dans votre organisation
La sécurité industrielle n'est pas l'affaire du seul service informatique. Le NIST recommande une équipe transverse qui réunit au minimum un informaticien, un ingénieur automaticien, un opérateur, un spécialiste de la sécurité réseau, un membre de la direction et un responsable de la sécurité physique. L'ANSSI insiste sur l'implication de la direction au plus haut niveau.
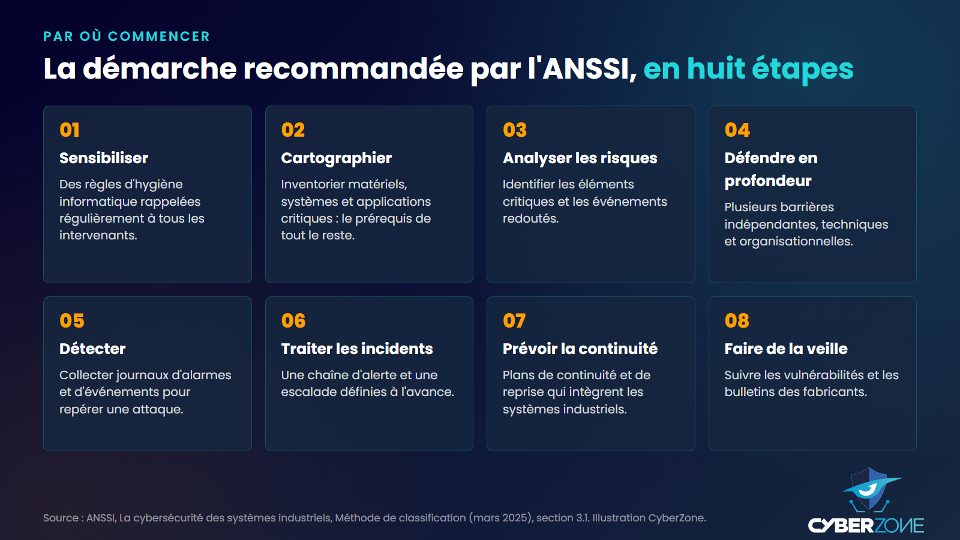
Sensibiliser, cartographier, analyser, défendre, détecter, traiter, prévoir, surveiller : la démarche de l'ANSSI.
Pour les décideurs
- Demander une cartographie à jour des installations : sans inventaire, impossible de savoir ce qu'il faut protéger.
- Faire réaliser une analyse de risque et classer les installations selon l'impact d'une attaque.
- Intégrer la sécurité dès le cahier des charges des nouveaux projets. L'ANSSI le rappelle : plus elle est prise en compte tôt, moins elle coûte.
- Inclure les incidents de cybersécurité dans les plans de continuité et de reprise, et les tester.
Pour les équipes techniques
- Modifier tous les identifiants par défaut posés par le constructeur ou l'intégrateur.
- Interdire les accès directs vers Internet depuis le système industriel, et réciproquement.
- Réserver des clés USB aux seuls systèmes industriels et les faire contrôler sur une station de décontamination avant usage.
- Suivre les bulletins de sécurité des fabricants et les avis des CERT.
Pour tous les intervenants
- Ne jamais brancher un support personnel sur un poste de conduite ou d'ingénierie.
- Signaler tout comportement anormal d'un écran, d'un automate ou d'un compte, même s'il semble anodin.
- Respecter les consignes même quand elles ralentissent : elles existent pour prévenir les gestes dangereux.
Se former à la sécurité des systèmes industriels avec CyberZone
Sécuriser un système industriel exige de parler deux langues : celle de l'informatique et celle de l'automatisme. Les profils capables de faire le pont restent rares. C'est l'objet de la formation CISD, Certified Industrial System Defender, la formation en cybersécurité des systèmes industriels de CyberZone.
- Format : 100 heures, en ligne, à votre rythme.
- Tarif : 200 000 FCFA (333 USD), payables en deux tranches de 100 000 FCFA.
- Programme en sept blocs : architecture des systèmes industriels ; protocoles industriels (Modbus, Profinet, DNP3) ; cartographie et évaluation d'une infrastructure ; menaces propres au monde industriel, de Stuxnet à Triton ; sécurisation des équipements et des accès ; surveillance et détection en environnement OT ; audit de sécurité industrielle.
- Référentiels : la formation s'appuie sur l'IEC 62443 et le modèle de Purdue.
- Intelligence artificielle : un module consacré à l'IA appliquée à la sécurité industrielle est à venir.
- Pour qui : automaticiens et ingénieurs OT, informaticiens de sites industriels, auditeurs et consultants, responsables de production et d'exploitation, étudiants attirés par une spécialité rare.
La réussite à l'examen donne la certification CISD, une certification internationale délivrée par CyberZone, avec un macaron officiel et un lien de vérification public à partager sur LinkedIn.
Programme complet et inscription sur la fiche de la formation : CISD, Certified Industrial System Defender.
Une question ? Contactez-nous au +237 672 000 509 ou découvrez toutes nos formations sur www.cyberzone-sec.com.
Sources
NIST, SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security, septembre 2023 (sections 2, 2.4 et 5, annexes C et D).
ANSSI, La cybersécurité des systèmes industriels : méthode de classification, version 2.0, mars 2025.
ANSSI, La cybersécurité des systèmes industriels : mesures détaillées, version 2.0, novembre 2025.
CISA, FBI, EPA et DOE, Primary Mitigations to Reduce Cyber Threats to Operational Technology, 6 mai 2025.
CISA et partenaires, avis AA23-335A sur la compromission d'automates Unitronics, décembre 2023, mis à jour en décembre 2024.
INTERPOL, African Cyberthreat Assessment Report 2026, juin 2026 (données 2025, pages 10, 15, 16 et 17).
Les illustrations de cet article ont été réalisées par CyberZone à partir des données publiées dans ces documents.
Formation associée
CISD · Certified Industrial System Defender
Formation en cyberécurité des Systèmes Industriels
100 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires