MITRE ATT&CK : lire la matrice
Quand une équipe de défense analyse une intrusion, elle doit décrire ce que l'attaquant a fait avec des mots que tous ses partenaires comprennent. C'est le rôle de MITRE ATT&CK, une base de connaissances gratuite qui classe les comportements des attaquants observés dans des cas réels. Tactiques, techniques, lecture d'une fiche, usages par les équipes de défense et les forces de sécurité, lien avec MITRE D3FEND : voici comment lire la matrice et vous en servir.
MITRE ATT&CK, de quoi s'agit-il ?
ATT&CK signifie « Adversarial Tactics, Techniques, and Common Knowledge », soit tactiques, techniques et connaissances communes sur les adversaires. Le cadre est publié par MITRE, une organisation américaine à but non lucratif. Le site officiel le présente comme une base de connaissances accessible dans le monde entier, fondée sur des observations réelles et consultable gratuitement.
Son origine est un projet de recherche. En 2010, MITRE crée FMX, un laboratoire grandeur nature où une équipe joue les attaquants et une autre tente de les détecter. Le premier modèle ATT&CK naît en septembre 2013, centré sur les environnements Windows. Il est rendu public en mai 2015 avec 96 techniques réparties en 9 tactiques.
Le cadre a beaucoup grandi depuis. Il est mis à jour deux fois par an, en avril et en octobre. La version 19, publiée en avril 2026, compte pour la seule matrice Enterprise 15 tactiques, 222 techniques et 475 sous-techniques. En août 2026, MITRE a inauguré un nouveau rythme de mises à jour ciblées, dites « Agile », pour ajouter des groupes, des logiciels et des campagnes sans attendre la version suivante.
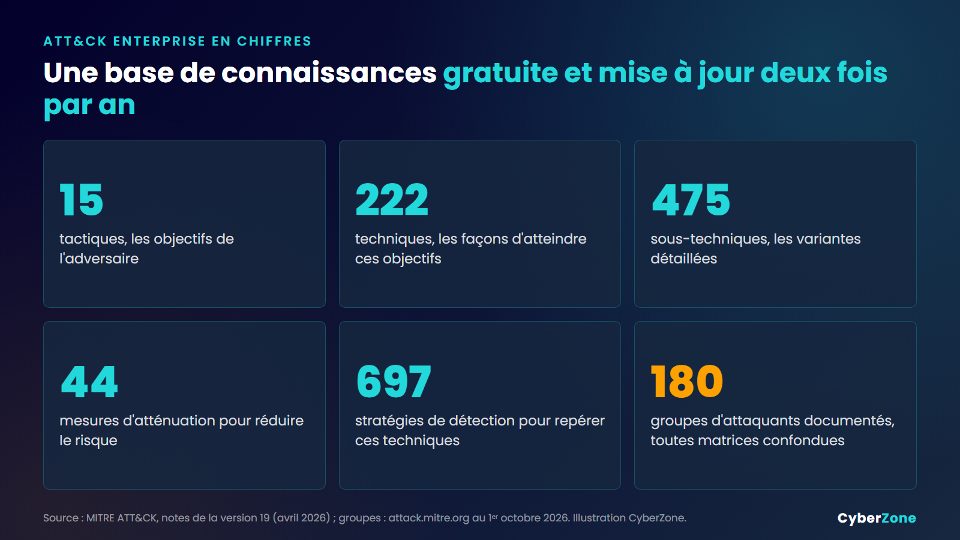
La matrice Enterprise en chiffres : 15 tactiques, 222 techniques, 475 sous-techniques.
Le vocabulaire de base : tactiques, techniques et procédures
Les spécialistes parlent de TTP, pour tactiques, techniques et procédures. ATT&CK les organise en quatre niveaux, du plus général au plus concret.
- La tactique répond à la question « pourquoi ? ». C'est l'objectif de l'adversaire à une étape donnée : entrer dans le réseau, rester discret, voler des identifiants.
- La technique répond à la question « comment ? ». C'est l'action menée pour atteindre l'objectif.
- La sous-technique précise une variante de la technique.
- La procédure décrit la mise en œuvre concrète observée chez un groupe d'attaquants, avec ses outils.
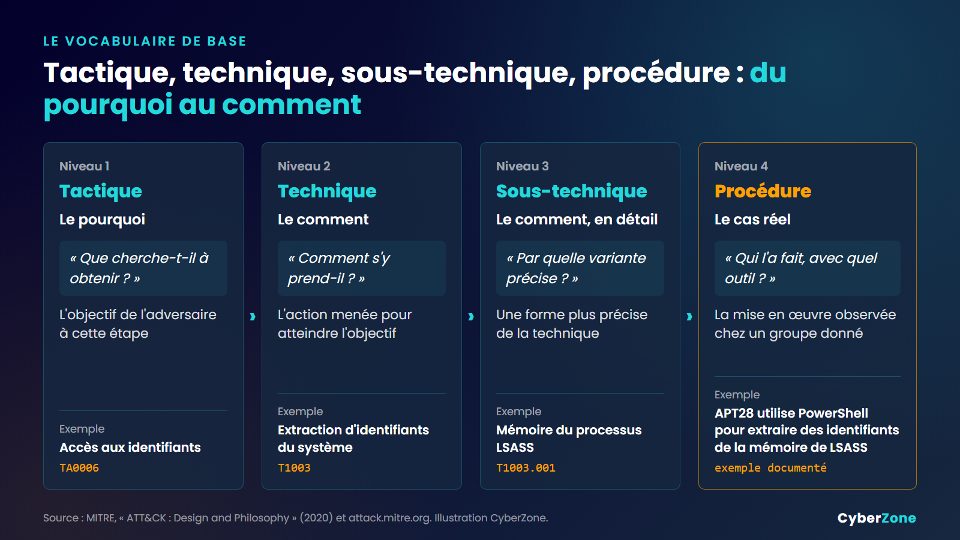
De la tactique à la procédure : chaque niveau précise le précédent.
Le document de référence de MITRE, « ATT&CK : Design and Philosophy », donne un exemple. La tactique « accès aux identifiants » (TA0006) regroupe la technique « extraction d'identifiants du système » (T1003). L'une de ses sous-techniques vise la mémoire du processus LSASS de Windows (T1003.001). La procédure documentée décrit le groupe APT28 utilisant PowerShell pour extraire des identifiants de cette mémoire.
Chaque élément porte un identifiant stable : TA pour les tactiques, T pour les techniques, un suffixe à trois chiffres pour les sous-techniques. C'est ce qui permet à deux équipes de parler exactement de la même chose, même si elles n'emploient pas la même langue.
Les 15 colonnes de la matrice Enterprise
Vue sur le site, la matrice ressemble à un grand tableau. Chaque colonne est une tactique. Chaque case de la colonne est une technique qui permet d'atteindre cet objectif. La même technique peut apparaître dans plusieurs colonnes : l'usage de comptes valides (T1078) relève par exemple à la fois de l'accès initial, de la persistance, de l'élévation de privilèges et de la furtivité.
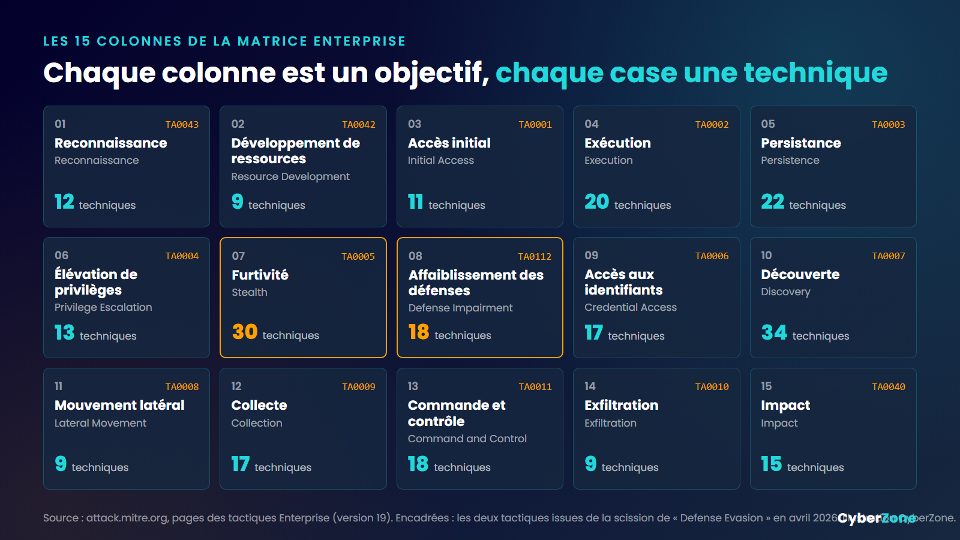
Les 15 tactiques de la matrice Enterprise et le nombre de techniques de chacune (version 19).
| Tactique | Nom anglais et identifiant | Objectif de l'adversaire | Techniques |
|---|---|---|---|
| Reconnaissance | Reconnaissance, TA0043 | Recueillir des informations pour préparer l'opération | 12 |
| Développement de ressources | Resource Development, TA0042 | Se doter de moyens : comptes, infrastructures, outils | 9 |
| Accès initial | Initial Access, TA0001 | Entrer dans le réseau | 11 |
| Exécution | Execution, TA0002 | Faire tourner du code malveillant | 20 |
| Persistance | Persistence, TA0003 | Garder son point d'appui | 22 |
| Élévation de privilèges | Privilege Escalation, TA0004 | Obtenir des droits plus élevés | 13 |
| Furtivité | Stealth, TA0005 | Se cacher en imitant une activité normale | 30 |
| Affaiblissement des défenses | Defense Impairment, TA0112 | Neutraliser ou tromper les outils de sécurité | 18 |
| Accès aux identifiants | Credential Access, TA0006 | Voler noms de comptes et mots de passe | 17 |
| Découverte | Discovery, TA0007 | Comprendre l'environnement | 34 |
| Mouvement latéral | Lateral Movement, TA0008 | Se déplacer d'une machine à l'autre | 9 |
| Collecte | Collection, TA0009 | Rassembler les données visées | 17 |
| Commande et contrôle | Command and Control, TA0011 | Piloter les systèmes compromis à distance | 18 |
| Exfiltration | Exfiltration, TA0010 | Faire sortir les données | 9 |
| Impact | Impact, TA0040 | Manipuler, interrompre ou détruire systèmes et données | 15 |
Ce qui a changé en avril 2026
La version 19 a scindé l'ancienne tactique « Defense Evasion » (évasion des défenses) en deux. La furtivité (Stealth, TA0005) regroupe les techniques qui consistent à se fondre dans l'activité normale sans toucher aux outils de sécurité. L'affaiblissement des défenses (Defense Impairment, TA0112) réunit celles qui dégradent, désactivent ou faussent ces outils. Pour un défenseur, la distinction est utile : dans le premier cas, l'attaquant se cache ; dans le second, il s'en prend directement à la surveillance.
Cette version a aussi ajouté des techniques liées aux usages récents, comme la génération de contenus audio, vidéo ou écrits et l'interrogation de services publics d'intelligence artificielle.
Trois matrices pour trois terrains
ATT&CK ne se limite pas aux ordinateurs de bureau. Trois matrices couvrent des environnements différents.
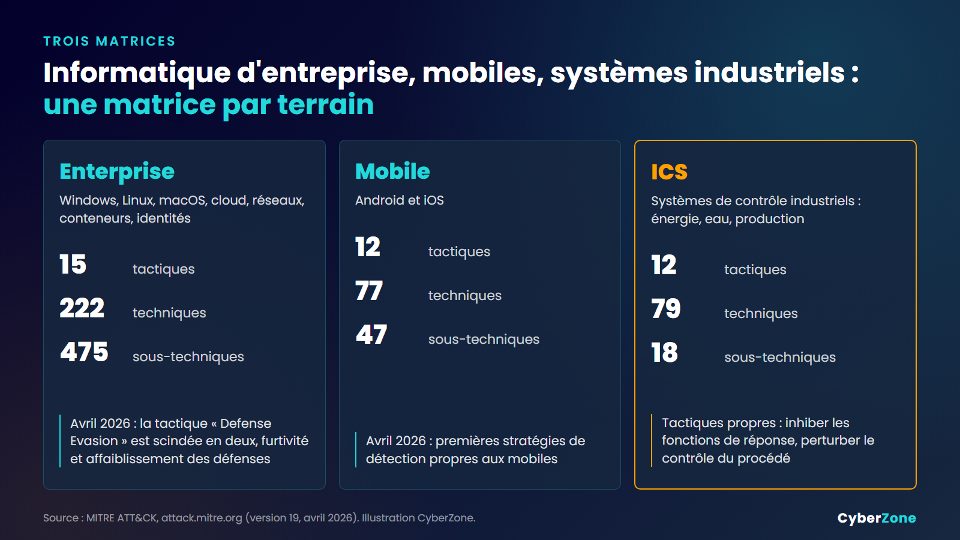
Enterprise, Mobile et ICS : trois matrices, trois terrains.
- Enterprise couvre Windows, Linux, macOS, le cloud, les équipements réseau, les conteneurs et les fournisseurs d'identité.
- Mobile couvre Android et iOS : 12 tactiques et 77 techniques.
- ICS couvre les systèmes de contrôle industriels, ceux qui pilotent l'énergie, l'eau ou la production : 12 tactiques et 79 techniques. Deux tactiques lui sont propres : inhiber les fonctions de réponse et perturber le contrôle du procédé. Des sous-techniques y ont été ajoutées en avril 2026.
Pour les institutions qui protègent des infrastructures critiques, la matrice ICS est un outil précieux : elle décrit les comportements qui visent non plus les données, mais le fonctionnement physique des installations.
Lire une fiche technique : l'exemple de l'hameçonnage
Chaque technique dispose d'une page dédiée. Prenons l'hameçonnage, « Phishing », identifiant T1566, rattaché à la tactique d'accès initial.
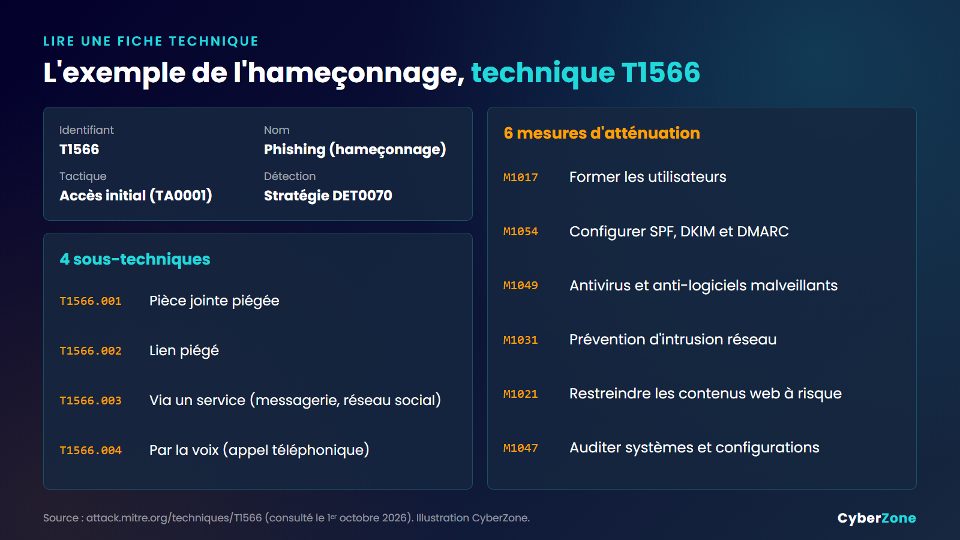
La fiche T1566 : quatre sous-techniques, six mesures d'atténuation et une stratégie de détection.
Chaque fiche suit la même structure :
- L'en-tête : identifiant, tactique, plateformes concernées et version de la fiche.
- La description du comportement, en termes généraux.
- Les sous-techniques : pour T1566, la pièce jointe piégée (T1566.001), le lien piégé (T1566.002), l'hameçonnage par un service tiers comme une messagerie ou un réseau social (T1566.003) et l'hameçonnage par la voix (T1566.004).
- Les exemples de procédures : les groupes et logiciels chez qui le comportement a été observé, avec leurs sources.
- Les mesures d'atténuation : pour T1566, MITRE en liste six, dont la formation des utilisateurs (M1017) et la configuration des mécanismes d'authentification des courriels SPF, DKIM et DMARC (M1054).
- La détection : une stratégie de détection (DET0070 pour l'hameçonnage) décrit ce qu'il faut surveiller.
Cette structure fait d'une fiche ATT&CK un point de départ concret : en une page, l'analyste sait de quoi il s'agit, qui l'a déjà utilisé, comment s'en protéger et quoi surveiller.
Comment les équipes de défense s'en servent
Le document « Design and Philosophy » de MITRE décrit six grands usages.
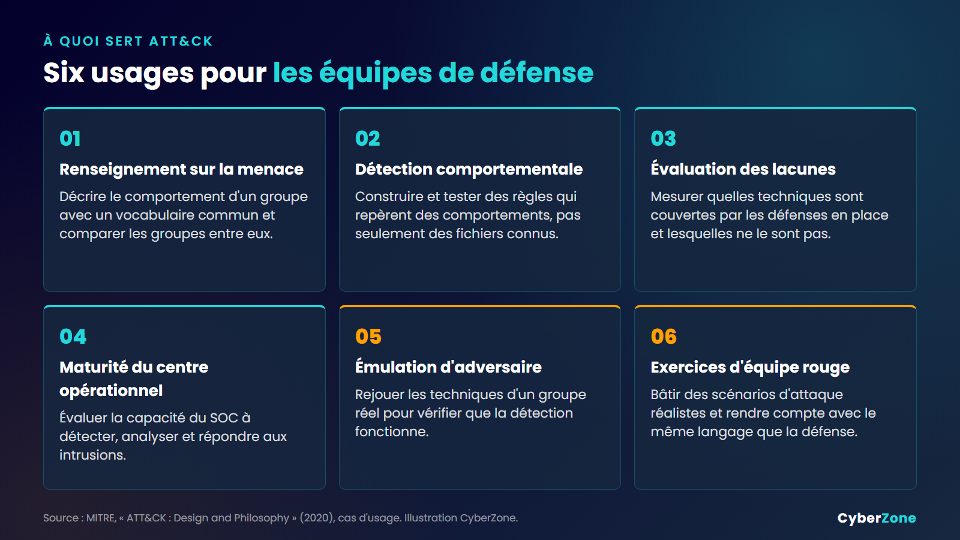
Renseignement, détection, évaluation, maturité du SOC, émulation et exercices : six usages d'ATT&CK.
- Renseignement sur la menace : décrire un groupe d'attaquants par ses comportements, et pas seulement par des adresses ou des empreintes de fichiers qui changent vite.
- Développement d'analyses comportementales : écrire des règles de détection qui repèrent une manière d'agir.
- Évaluation des lacunes défensives : vérifier, technique par technique, ce que les défenses en place couvrent.
- Évaluation de la maturité du SOC : mesurer la capacité du centre opérationnel de sécurité à détecter, analyser et répondre.
- Émulation d'adversaire : rejouer, en environnement contrôlé, les techniques d'un groupe connu pour vérifier que la détection réagit.
- Exercices d'équipe rouge : bâtir des scénarios réalistes et en rendre compte avec le même vocabulaire que la défense.
Pour les forces de défense et de sécurité
Dans un environnement sensible, ATT&CK apporte surtout un langage commun. Une unité cyber, un CERT national, un service d'enquête et un partenaire étranger peuvent échanger sur un incident en citant les mêmes identifiants. La CISA, l'agence américaine de cybersécurité, intègre d'ailleurs une cartographie ATT&CK dans ses avis de sécurité conjoints, comme le montre l'exemple annoté de son guide de bonnes pratiques.
Le cadre aide aussi à rendre compte. Un rapport qui relie chaque action observée à une tactique permet à un décideur de comprendre où en était l'adversaire : simple reconnaissance, accès obtenu ou données déjà sorties. Enfin, ATT&CK structure l'entraînement : un exercice peut être construit autour d'une liste de techniques précises, puis évalué sur la même grille.
Cartographier un incident : la méthode de la CISA
En juin 2021, la CISA a publié un guide des bonnes pratiques pour relier des comportements à ATT&CK. Il propose six étapes.
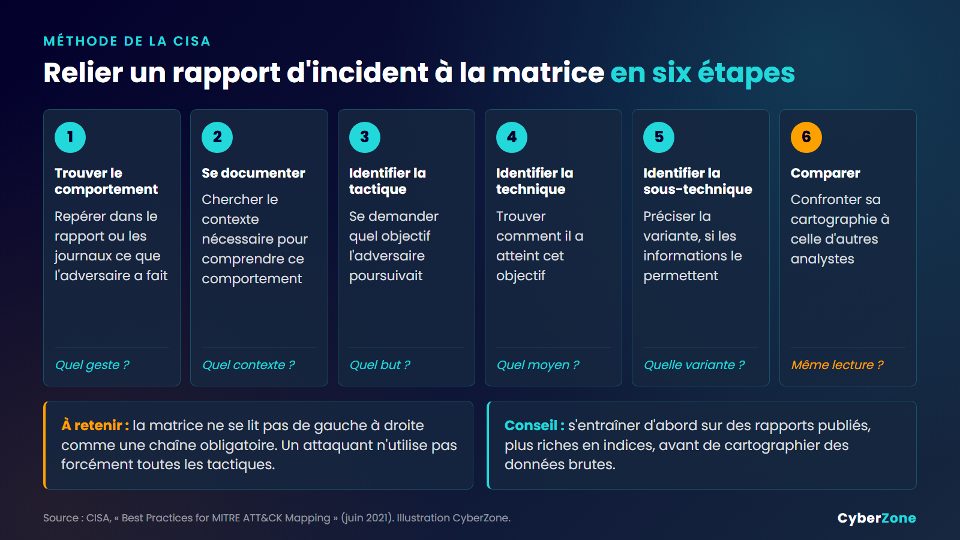
Six étapes pour cartographier un incident, selon le guide de la CISA.
- Trouver le comportement : repérer, dans un rapport ou des journaux, ce que l'adversaire a fait, de l'intrusion initiale aux actions suivantes.
- Se documenter sur ce comportement si le contexte manque.
- Identifier les tactiques : quel objectif poursuivait l'adversaire à chaque étape ?
- Identifier les techniques : comment a-t-il atteint cet objectif ?
- Identifier les sous-techniques, quand les informations le permettent.
- Comparer ses résultats avec ceux d'autres analystes pour limiter les biais.
Un exemple générique
Imaginons un rapport simplifié. Un agent reçoit un courriel contenant un lien vers une fausse page de connexion. L'attaquant récupère ainsi son mot de passe, se connecte avec ce compte, puis chiffre les fichiers d'un serveur partagé et réclame une rançon. La cartographie donnerait :
- le lien piégé : T1566.002, tactique d'accès initial ;
- la connexion avec le compte de l'agent : T1078, comptes valides ;
- le chiffrement des fichiers : T1486, chiffrement de données à des fins d'impact, tactique d'impact.
Trois identifiants suffisent à résumer l'incident. Ils renvoient chacun à des mesures d'atténuation et de détection documentées.
MITRE D3FEND, le pendant défensif
ATT&CK décrit l'attaque. MITRE D3FEND décrit la défense. Son site le présente comme un « graphe de connaissances des contre-mesures de cybersécurité ». Le projet est financé par la direction de la cybersécurité de la NSA, l'agence américaine du renseignement électronique, et géré par MITRE. Lancé en version bêta en juin 2021, il a atteint sa version 1.0 en janvier 2025 ; la version en ligne au 1er octobre 2026 est la 1.6.0.
D3FEND classe les contre-mesures en sept tactiques défensives :
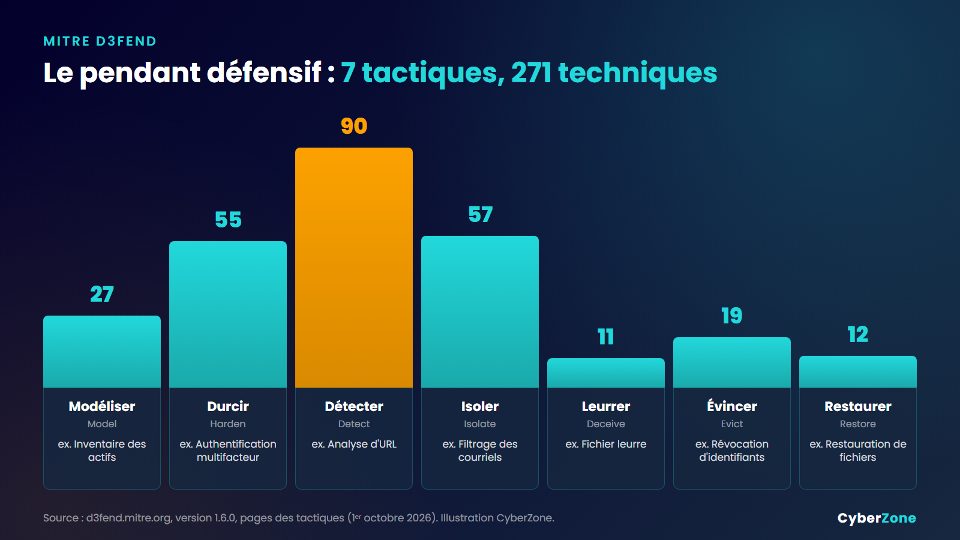
Modéliser, durcir, détecter, isoler, leurrer, évincer, restaurer : les sept tactiques de D3FEND.
- Modéliser (Model, 27 techniques) : connaître ses actifs, ses réseaux et leurs dépendances.
- Durcir (Harden, 55) : rendre l'exploitation plus coûteuse, par exemple avec l'authentification multifacteur ou les mises à jour logicielles.
- Détecter (Detect, 90) : repérer un accès ou une activité non autorisés.
- Isoler (Isolate, 57) : dresser des barrières logiques ou physiques, comme le filtrage des courriels.
- Leurrer (Deceive, 11) : attirer l'attaquant vers un environnement contrôlé, avec des fichiers ou des identifiants leurres.
- Évincer (Evict, 19) : chasser l'adversaire du réseau, par exemple en révoquant des identifiants compromis.
- Restaurer (Restore, 12) : remettre le système dans un meilleur état.
La FAQ du projet est claire sur ses limites : D3FEND ne prescrit pas de contre-mesures, ne les classe pas par priorité et ne mesure pas leur efficacité. Son premier objectif est de fournir un vocabulaire standard pour décrire ce que fait réellement une technologie de défense. Son usage principal à ce jour est d'éclairer les décisions d'achat et d'investissement.
Relier ATT&CK et D3FEND
La force de D3FEND est de relier ses contre-mesures aux techniques d'ATT&CK. Pour une technique offensive donnée, le site affiche les techniques défensives associées.
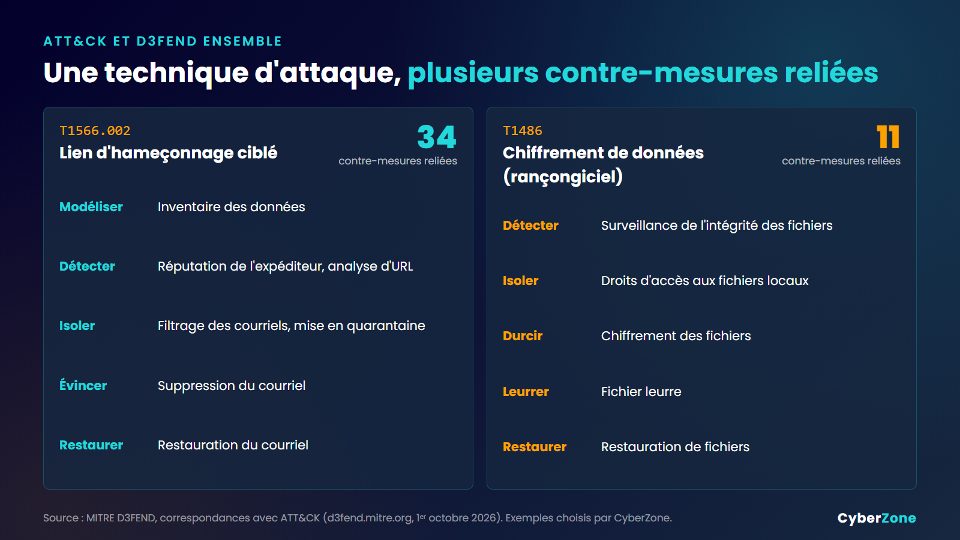
Pour le lien d'hameçonnage ciblé et pour le chiffrement par rançongiciel, D3FEND relie respectivement 34 et 11 contre-mesures.
- Lien d'hameçonnage ciblé (T1566.002) : 34 contre-mesures reliées, dont l'analyse de la réputation de l'expéditeur, l'analyse des URL, le filtrage des courriels, la suppression du courriel malveillant et la restauration d'un courriel légitime.
- Chiffrement de données (T1486) : 11 contre-mesures reliées, dont la surveillance de l'intégrité des fichiers, les droits d'accès aux fichiers locaux, les fichiers leurres et la restauration de fichiers.
C'est ce que le programme de la CMP appelle la « vision défensive d'un attaquant » : partir d'un comportement adverse précis et vérifier, ligne par ligne, quelles défenses existent déjà et lesquelles manquent.
Les erreurs fréquentes
- Lire la matrice de gauche à droite comme une chaîne obligatoire. La CISA le rappelle : un attaquant ne suit pas forcément cet ordre et n'utilise pas toutes les tactiques.
- Viser une couverture totale. MITRE souligne qu'il est irréaliste d'espérer couvrir toutes les procédures d'une technique. Mieux vaut prioriser les techniques les plus probables dans son contexte.
- Confondre l'outil et la technique. Un même outil peut servir plusieurs techniques ; c'est le comportement qu'il faut cartographier.
- Oublier la version. Les tactiques évoluent, comme l'a montré la scission d'avril 2026. Un rapport doit préciser la version utilisée.
- Cartographier sans preuve. Chaque identifiant cité doit reposer sur un élément observé, pas sur une supposition.
Par où commencer
- Parcourez la matrice Enterprise sur le site officiel, gratuit et sans inscription.
- Choisissez une dizaine de techniques parmi les plus probables dans votre contexte, en commençant par l'hameçonnage et l'usage de comptes valides.
- Pour chacune, lisez les mesures d'atténuation et la stratégie de détection, puis vérifiez ce qui existe chez vous.
- Utilisez ATT&CK Navigator, l'outil de MITRE recommandé par la CISA, pour colorer les techniques couvertes et repérer les trous.
- Entraînez-vous à cartographier des rapports d'incident publiés avant de vous attaquer à des journaux bruts.
- Croisez vos résultats avec D3FEND pour nommer précisément les contre-mesures à renforcer.
Selon l'indice mondial de cybersécurité 2024 de l'UIT, les pays sont en moyenne les plus faibles sur le développement des capacités et sur le pilier technique. ATT&CK et D3FEND sont gratuits : pour une équipe africaine qui démarre, ils offrent un référentiel de niveau international sans coût de licence.
Se former : MITRE ATT&CK dans la CMP
Lire une fiche est simple. Cartographier un incident réel, en déduire des mesures et en rendre compte à une hiérarchie demande de l'entraînement. C'est l'un des blocs de la formation que CyberZone destine aux forces de défense et de sécurité et qui prépare à la CMP, CyberZone Certified Military Pentester, une certification internationale délivrée par CyberZone.
- MITRE ATT&CK opérationnel : lecture de la matrice, phase d'attaque et phase de défense, pour apprendre à cartographier les tactiques et techniques d'un adversaire et à en déduire des mesures d'anticipation et de neutralisation.
- Autour de ce bloc : le cyberespace comme espace de conflictualité, le cadre légal et éthique, le renseignement en sources ouvertes (OSINT), l'intelligence artificielle appliquée aux opérations cyber et la rédaction de rapports de mission exploitables par une chaîne de commandement.
- Public : personnels des armées, de la gendarmerie ou de la police affectés ou destinés à des unités cyber, services de renseignement et unités de lutte contre la cybercriminalité, officiers et cadres de la sécurité des systèmes d'information des institutions de défense et de sécurité, décideurs et responsables opérationnels.
- Pratique et examen : laboratoires déployables en un clic dans un environnement isolé ; examen composé de 40 % de théorie, 60 % de pratique et d'un rapport de mission.
- Format et tarif : 350 heures en ligne, pour 1 000 000 FCFA (1 667 USD), payables en une fois ou en deux versements de 500 000 FCFA.
Programme détaillé, prérequis et inscription sur la fiche de la formation CMP.
Vous n'appartenez pas aux forces de défense et de sécurité ? La CCP, CyberZone Certified Pentester (350 heures en ligne, 250 000 FCFA, soit 417 USD) forme au test d'intrusion augmenté par l'intelligence artificielle, selon la méthodologie PTES.
Pour toute question : +237 672 000 509. Toutes nos formations sur www.cyberzone-sec.com.
Sources
- MITRE, ATT&CK : matrices, tactiques et techniques Enterprise, Mobile et ICS, consultées le 1er octobre 2026.
- MITRE, notes de version d'avril 2026 (v19) et d'août 2026 (v19.2).
- MITRE, ATT&CK : Design and Philosophy, mars 2020.
- MITRE, fiche T1566 Phishing.
- CISA, Best Practices for MITRE ATT&CK Mapping, juin 2021.
- MITRE, D3FEND : tactiques, FAQ et correspondances avec ATT&CK, version 1.6.0.
- UIT, Global Cybersecurity Index 2024.
Les illustrations de cet article ont été réalisées par CyberZone à partir des données publiées dans ces sources. MITRE ATT&CK et MITRE D3FEND sont des marques de The MITRE Corporation.
Formation associée
CMP · CyberZone Certified Military Pentester
Formation en Hacking et Cybersécurité pour les Forces de Défense et de Sécurité
350 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires