Piratage du FBI : ce que l'on sait vraiment de l'attaque revendiquée par ShinyHunters
Le 22 septembre 2026, le groupe cybercriminel ShinyHunters a affirmé avoir piraté le FBI et volé des données sur presque tous ses agents et sur les personnes ayant postulé chez lui. Le FBI enquête, son portail de recrutement est hors ligne, mais l'ampleur réelle du vol n'est pas confirmée. Voici ce qui est établi, ce qui reste une revendication, et ce que cette affaire enseigne aux lecteurs africains.
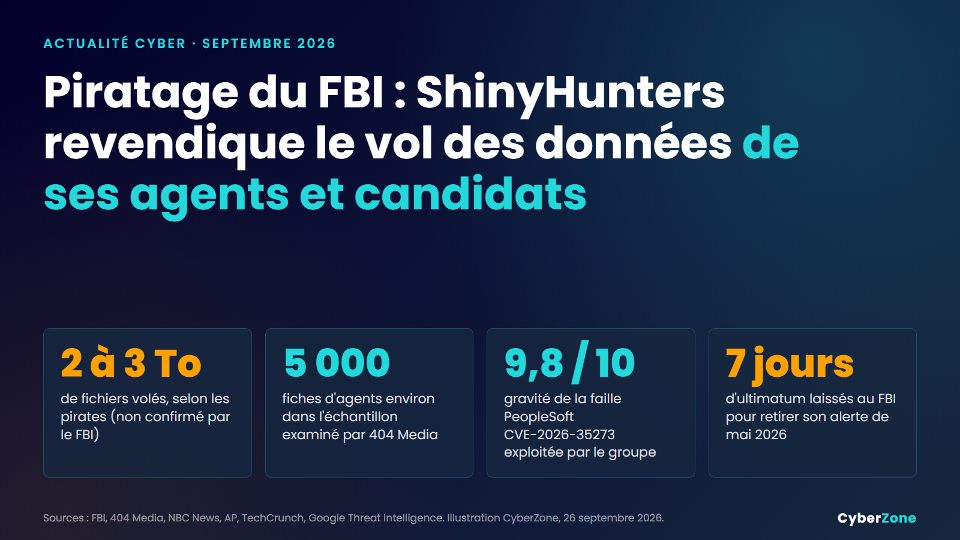
Les quatre chiffres de l'affaire : volume revendiqué, échantillon examiné, gravité de la faille exploitée et durée de l'ultimatum.
Ce qui s'est passé
Le mardi 22 septembre 2026, le site américain 404 Media révèle qu'un groupe de pirates affirme détenir des données sur tous les employés et candidats du FBI, la police fédérale des États-Unis. Le groupe, connu sous le nom de ShinyHunters, publie sa revendication sur son site de fuite hébergé sur le dark web, la partie d'Internet accessible seulement avec des outils spéciaux.
Selon ce qu'un représentant du groupe a déclaré à NBC News, l'intrusion a eu lieu le lundi 21 septembre au soir, par le portail de recrutement FBIJobs.gov. Les pirates disent avoir ensuite rebondi vers d'autres systèmes de l'agence et copié 2 à 3 téraoctets de fichiers. La page d'accueil du site de recrutement a été défigurée par un bandeau annonçant sa « saisie » par ShinyHunters.
Le 23 septembre, le portail de recrutement et celui des candidats au poste d'agent spécial étaient toujours inaccessibles. Le FBI a déclaré avoir connaissance de la revendication et mener une enquête « active et énergique », tout en précisant que le point d'entrée restait à déterminer : un prestataire ou son propre réseau.
La chronologie de l'affaire
Cette attaque ne sort pas de nulle part. Elle s'inscrit dans un bras de fer entamé au printemps entre le FBI et ShinyHunters, et dans une campagne de piratage visant un logiciel précis, Oracle PeopleSoft.
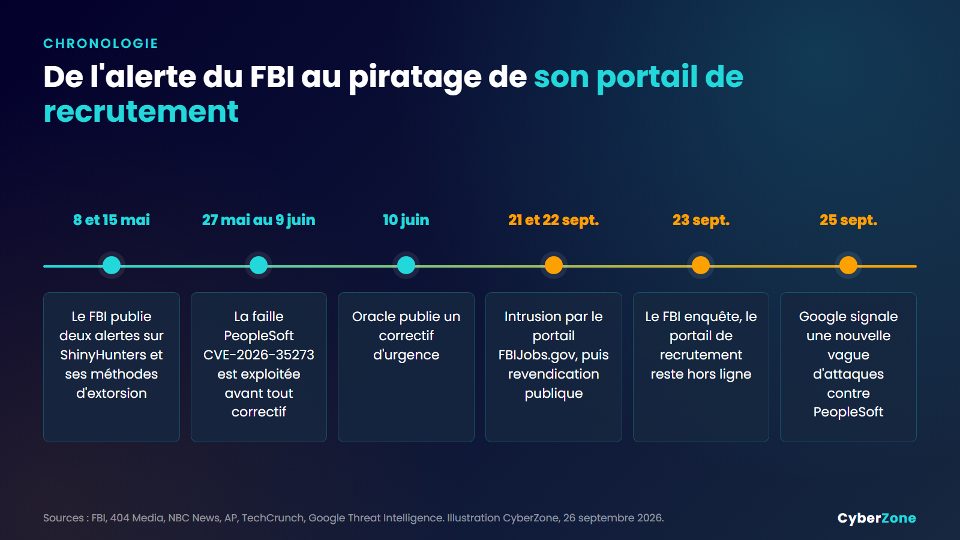
Des alertes du FBI en mai à la nouvelle vague d'attaques signalée par Google le 25 septembre.
- 8 et 15 mai 2026 : le FBI publie une alerte technique (FLASH) puis un avis public de l'IC3, son centre de plaintes pour la cybercriminalité, sur les méthodes de ShinyHunters.
- 27 mai au 9 juin : une faille de PeopleSoft, CVE-2026-35273, est exploitée par le groupe avant qu'un correctif n'existe. On parle de faille « zero-day ».
- 10 juin : Oracle publie un correctif d'urgence.
- 21 et 22 septembre : intrusion revendiquée par FBIJobs.gov, puis annonce publique.
- 25 septembre : Google signale que ShinyHunters a relancé une campagne d'exploitation massive de PeopleSoft.
Comment les pirates disent être entrés
PeopleSoft, un logiciel de gestion très répandu
PeopleSoft est un progiciel d'Oracle utilisé par de nombreuses universités, administrations et entreprises pour gérer les ressources humaines, les candidatures, la paie ou les inscriptions d'étudiants. Il concentre donc des données personnelles en grande quantité, ce qui en fait une cible de choix.
Selon The Register et The Hacker News, ShinyHunters affirme avoir exploité une faille de PeopleSoft permettant d'exécuter du code à distance sans mot de passe sur le serveur du portail de recrutement. Une capture d'écran diffusée par le groupe montre une page située dans le chemin /PSEMHUB/, qui correspond au module Environment Management Hub de PeopleSoft. Les pirates disent ensuite être passés vers des serveurs hébergés dans AWS GovCloud, le cloud d'Amazon réservé aux administrations américaines.
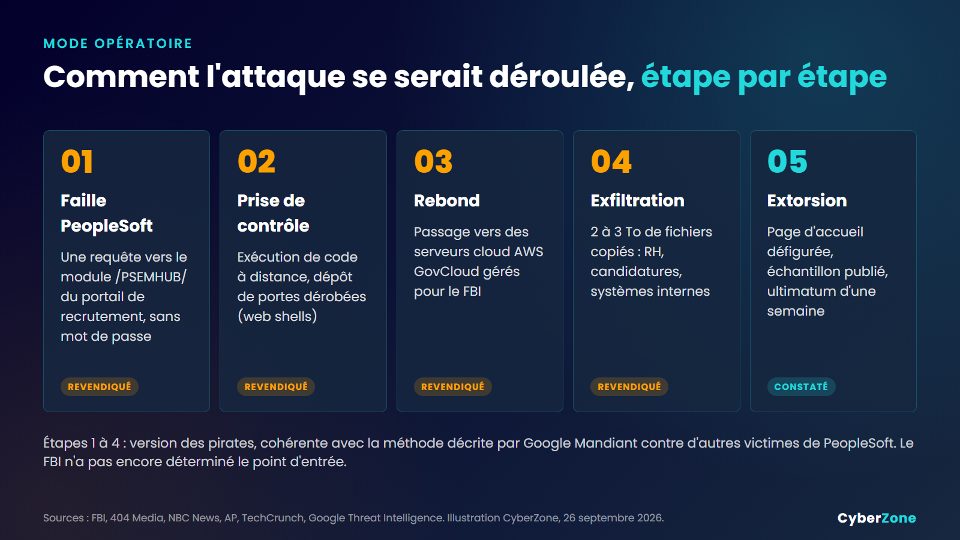
Le scénario décrit par les pirates, cohérent avec la méthode observée par Google chez d'autres victimes de PeopleSoft.
Une faille connue, ou une nouvelle faille ?
C'est un point encore flou. ShinyHunters parle d'une nouvelle faille zero-day, toujours sans correctif. De son côté, Google Threat Intelligence et sa filiale Mandiant décrivent l'exploitation de CVE-2026-35273, une faille critique notée 9,8 sur 10 et corrigée par Oracle le 10 juin. Aucune source indépendante n'a, à ce jour, établi laquelle a servi contre le FBI.
Mandiant a en revanche observé une technique de contournement instructive. Certaines organisations n'avaient pas installé le correctif et s'étaient contentées de bloquer le chemin /PSEMHUB/ avec un pare-feu applicatif (WAF). Les attaquants ont simplement remplacé la lettre P par son code %50 : le pare-feu ne reconnaît plus le chemin, mais PeopleSoft le décode et traite la requête. La leçon est claire : un filtrage ne remplace pas un correctif.
Dans ses attaques de juin, Google décrit une chaîne bien rodée : portes dérobées déposées sur le serveur, outils d'administration à distance déguisés en services Microsoft Azure, recherche de mots de passe dans les fichiers de configuration, propagation vers d'autres machines par SSH, puis compression et envoi des données vers les serveurs du groupe avant l'extorsion.
Confirmé ou revendiqué : faire le tri
Dans une affaire d'extorsion, les pirates ont intérêt à exagérer. Cynthia Kaiser, ancienne directrice adjointe de la division cyber du FBI, rappelait à NBC News que ces groupes mélangent souvent le vrai et le faux. Il faut donc distinguer les faits des affirmations.
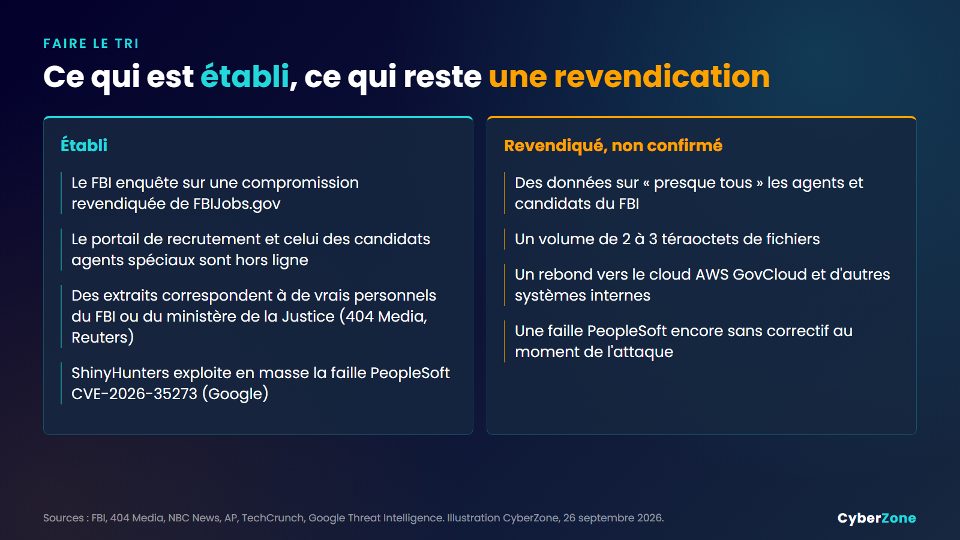
À gauche, les faits établis par le FBI, la presse et Google. À droite, les affirmations des pirates non vérifiées à ce jour.
| Élément | Statut | Qui l'affirme |
|---|---|---|
| Enquête sur une compromission revendiquée de FBIJobs.gov | Établi | FBI |
| Portails de recrutement hors ligne | Établi | FBI, AP, CyberScoop |
| Échantillon d'environ 5 000 fiches d'agents | Examiné par la presse | 404 Media |
| Extraits correspondant à de vrais personnels | Partiellement vérifié | 404 Media, Reuters, NBC News |
| Données sur presque tous les agents | Revendiqué | ShinyHunters |
| Vol de 2 à 3 téraoctets | Revendiqué | ShinyHunters |
| Accès à AWS GovCloud et à d'autres systèmes | Revendiqué | ShinyHunters |
Précision importante rapportée par CBS News : Reuters et 404 Media ont constaté que les échantillons correspondent à de vrais employés du FBI ou du ministère de la Justice, sans pouvoir confirmer que ces fiches proviennent bien des systèmes du FBI.
Quelles données auraient fuité
L'échantillon examiné par les journalistes contient des noms, adresses du domicile, numéros de téléphone, dates de naissance et des informations sur les conjoints. Un ancien agent du FBI a authentifié auprès de NBC News un document de cet échantillon.
Les pirates vont plus loin. Ils affirment avoir touché plusieurs systèmes internes, qu'ils nomment PEGA, Medlink, HR, CJ ou PHIRE, et détenir des numéros de sécurité sociale, des affectations, des contacts d'urgence et même des dossiers médicaux. Selon Al Jazeera, des extraits évoqueraient aussi les missions de certains employés, par exemple sur l'espionnage chinois, le renseignement russe ou les cartels. Rien de cela n'a été confirmé par le FBI.
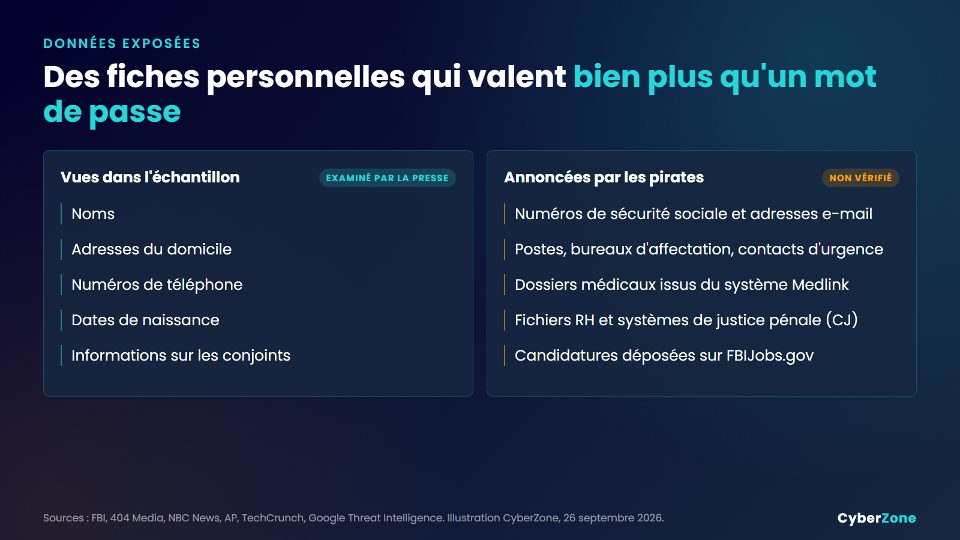
Les données vues par la presse et celles que les pirates disent détenir, sans vérification à ce jour.
Pourquoi c'est grave pour les personnes visées
Une adresse de domicile ou le nom d'un conjoint ne se changent pas comme un mot de passe. Pour un agent fédéral, leur divulgation crée des risques concrets :
- Menaces physiques et harcèlement : des criminels peuvent retrouver un enquêteur ou sa famille. Le FBI accusait déjà ShinyHunters, dans son alerte de mai, d'appels menaçants et de « swatting », qui consiste à envoyer de faux appels d'urgence pour déclencher une intervention armée chez la victime.
- Contre-espionnage : un service de renseignement étranger peut utiliser ces fiches pour identifier, approcher ou faire pression sur un agent.
- Hameçonnage ciblé : un message qui cite votre adresse, votre date de naissance et le prénom de votre conjoint paraît crédible. C'est la matière première des arnaques sur mesure.
- Usurpation d'identité : avec une date de naissance et, si l'affirmation se confirme, un numéro de sécurité sociale, un fraudeur peut ouvrir des comptes au nom de la victime.
Les candidats qui ont postulé au FBI sont aussi concernés. Ils n'ont pas choisi d'être exposés et n'ont souvent aucun moyen de savoir si leur dossier fait partie du lot.
Qui est ShinyHunters
ShinyHunters est actif depuis au moins 2020. Les chercheurs le décrivent comme une nébuleuse aux membres changeants plutôt qu'une équipe fixe. Son modèle est simple : voler des données, puis menacer de les publier si la victime ne paie pas. Parmi les cibles qui lui sont attribuées figurent Instructure, l'éditeur de la plateforme d'enseignement Canvas, ainsi que des clients de Salesforce et de Snowflake, McKesson, des universités et des établissements scolaires.
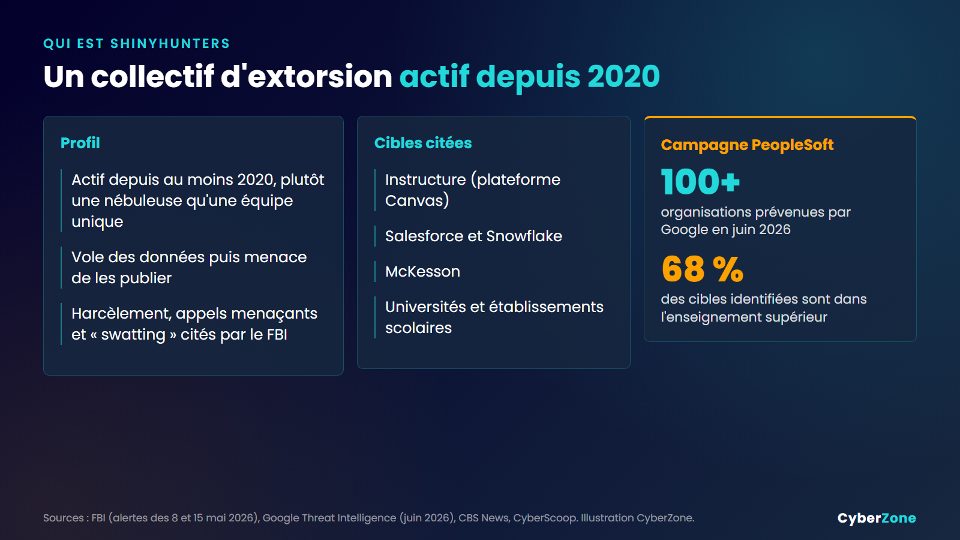
Un collectif d'extorsion qui cible en priorité les établissements d'enseignement via PeopleSoft.
Lors de la campagne de mai et juin, Google a prévenu plus de 100 organisations dans le monde, en majorité aux États-Unis. 68 % des cibles identifiées appartenaient à l'enseignement supérieur. La nouvelle vague signalée le 25 septembre touche aussi la santé, l'agriculture, les transports, les technologies et le secteur public.
Une vengeance plutôt qu'une rançon
Fait inhabituel, le groupe affirme que l'attaque n'a pas de motivation financière. Il exige que le FBI retire ou corrige ses alertes de mai, qu'il juge mensongères, et a fixé un délai d'une semaine avant de publier les données. Dans ces alertes, le FBI expliquait que ces pirates exagèrent parfois leurs accès pour pousser les victimes à payer, et recommandait de ne pas céder. À un journaliste de The Register, le groupe a expliqué avoir agi pour « protéger son activité ».
Pour Cynthia Kaiser, aujourd'hui chez l'éditeur Halcyon et citée par CyberScoop, s'attaquer à une agence fédérale trahit un manque de discipline qui, par le passé, a souvent mené au démantèlement de groupes criminels, à leur prise de contrôle par les autorités ou à des défections.
Le FBI, une cible répétée en 2026
Ce n'est pas le premier incident de l'année. En mars 2026, le FBI a confirmé avoir détecté et traité des « activités suspectes » sur des systèmes servant à gérer les mandats d'écoute et de surveillance. Selon plusieurs médias américains, l'intrusion serait passée par un fournisseur d'accès lié au réseau de l'agence, et des pirates soupçonnés d'agir pour la Chine seraient en cause. Le même mois, des pirates présentés comme pro-iraniens ont revendiqué le piratage de la messagerie personnelle du directeur du FBI, Kash Patel.
En novembre 2021 déjà, un serveur de messagerie du FBI avait été détourné pour envoyer de fausses alertes à des milliers de destinataires. Aucune organisation n'est à l'abri, pas même celles dont le métier est de traquer les pirates.
Pourquoi l'Afrique et le Cameroun sont concernés
L'affaire se déroule aux États-Unis, mais ses leçons valent pour nous. Il ne s'agit pas de dire que des données africaines ont fuité : rien ne l'indique. Il s'agit de comprendre trois mécanismes qui nous touchent directement.
Les portails de recrutement sont des cibles de choix
Concours administratifs, recrutements dans les banques, les sociétés de télécommunications ou les organisations internationales : les candidats y déposent carte d'identité, diplômes, photo, adresse et numéro de téléphone. Un portail de candidature mal entretenu concentre exactement le type de données que ShinyHunters a visé au FBI. Qu'il repose sur PeopleSoft ou sur un autre outil, un logiciel exposé sur Internet sans mises à jour régulières est une porte ouverte.
Les faux policiers ne connaissent pas de frontières
Les données volées alimentent des arnaques par usurpation d'identité d'agents publics. Le 17 septembre 2026, le FBI a publié un bilan saisissant : entre janvier 2025 et juillet 2026, son centre IC3 a reçu environ 61 000 plaintes de victimes de faux policiers ou faux fonctionnaires, pour plus de 1,6 milliard de dollars de pertes, soit environ 960 milliards de FCFA. Appels avec numéro falsifié, menaces d'arrestation, vidéos truquées par intelligence artificielle : les méthodes décrites sont les mêmes que celles des faux gendarmes, faux agents des impôts ou faux représentants d'INTERPOL qui circulent sur WhatsApp en Afrique.
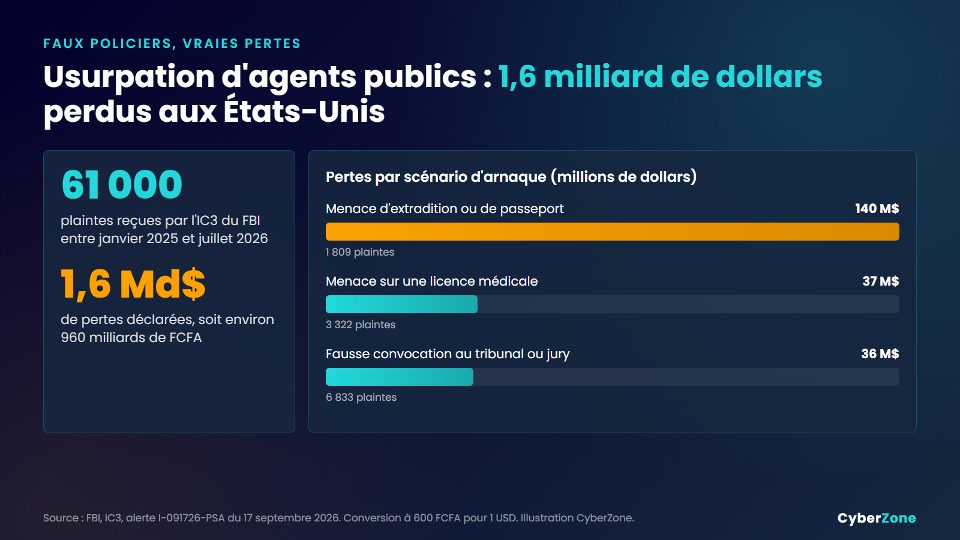
Les arnaques aux faux agents publics ont coûté plus de 1,6 milliard de dollars en 19 mois, selon le FBI.
Le FBI avait déjà averti que des escrocs se font passer pour l'IC3 afin de promettre aux victimes d'anciennes arnaques la récupération de leur argent. Ce scénario vise aussi des internautes hors des États-Unis. Rappel utile : l'IC3 ne contacte jamais directement les particuliers par téléphone, e-mail ou réseaux sociaux.
Au Cameroun, une obligation légale désormais en vigueur
La loi n° 2024/017 du 23 décembre 2024 relative à la protection des données à caractère personnel impose aux organismes qui traitent des données au Cameroun de sécuriser ces traitements et de signaler les violations de données à l'autorité de protection. Les entreprises disposaient de dix-huit mois pour se mettre en conformité, soit jusqu'en juin 2026. Un portail de candidature piraté n'est donc plus seulement un problème technique : c'est un risque juridique pour l'organisme qui l'exploite.
Les bons réflexes pour les particuliers
Que vos données aient fuité au FBI, chez un opérateur ou dans une administration, le danger vient ensuite des escrocs qui les exploitent. Six gestes suffisent à déjouer la plupart de ces tentatives.
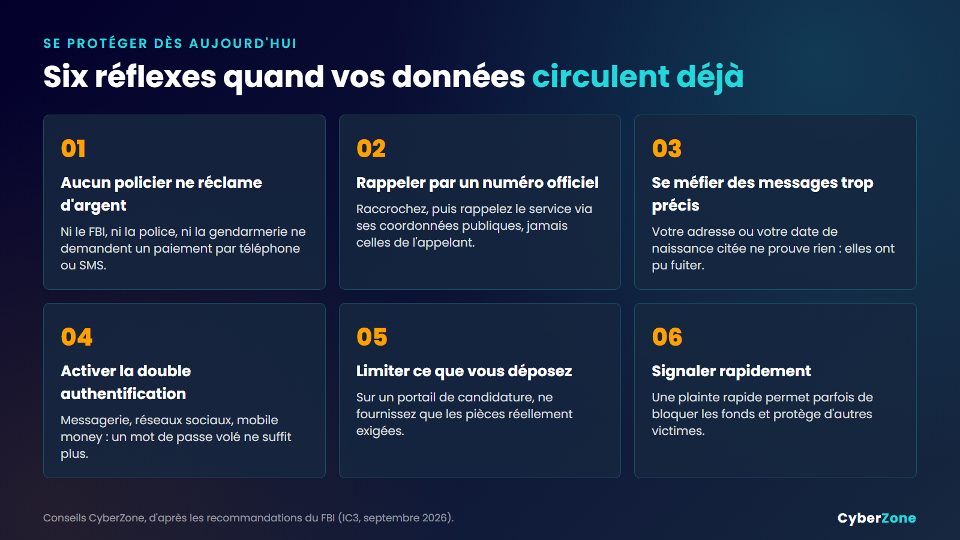
Six réflexes simples face aux arnaques qui exploitent des données volées.
- Aucun policier ne demande d'argent par téléphone. Le FBI le rappelle : aucune autorité ne réclame un paiement ou des informations sensibles par appel ou SMS.
- Raccrochez et rappelez vous-même le service concerné, avec un numéro trouvé sur son site officiel.
- Un message précis n'est pas une preuve. Qu'un inconnu connaisse votre adresse ou votre date de naissance signifie seulement qu'elles ont peut-être fuité.
- Activez la double authentification sur votre messagerie, vos réseaux sociaux et vos comptes de mobile money.
- Donnez le minimum sur les portails de candidature et conservez la liste des sites où vous avez déposé des documents.
- Signalez rapidement toute tentative d'escroquerie à la police ou à la gendarmerie, et prévenez votre banque ou votre opérateur si de l'argent est en jeu.
Ce que doivent faire les entreprises et administrations
Pour les équipes informatiques, les recommandations publiées par Google et Mandiant valent au-delà de PeopleSoft : tout logiciel de gestion exposé sur Internet mérite le même traitement.
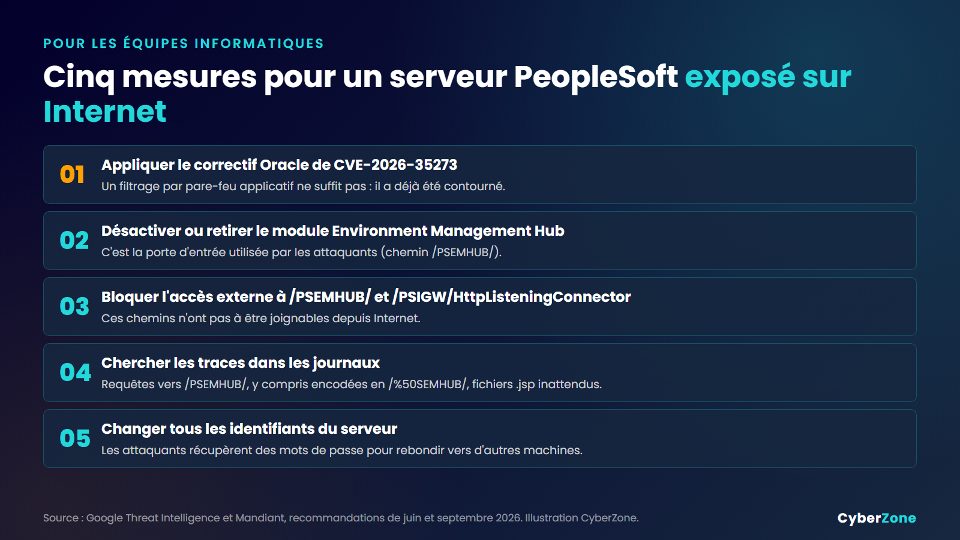
Les mesures recommandées par Google et Mandiant pour les serveurs PeopleSoft.
- Installer le correctif d'Oracle pour CVE-2026-35273 sans attendre, plutôt que de compter sur un simple filtrage.
- Désactiver les modules inutiles, en particulier l'Environment Management Hub, et bloquer depuis Internet les chemins /PSEMHUB/ et /PSIGW/HttpListeningConnector.
- Surveiller les journaux, y compris les requêtes encodées, et rechercher des fichiers inattendus sur les serveurs web.
- Changer les identifiants stockés sur un serveur suspect, car les attaquants s'en servent pour rebondir.
- Préparer la réponse : qui prévenir, comment informer les personnes concernées, comment notifier l'autorité de protection des données.
Se former pour ne plus subir
L'affaire du FBI le montre : une seule faille non corrigée sur un portail web suffit à exposer des milliers de personnes, et les données volées nourrissent ensuite des arnaques partout dans le monde. La réponse passe par des utilisateurs vigilants et par des professionnels capables de trouver les failles avant les pirates. C'est la mission de CyberZone.
- CSDU, CyberZone Certified Secure Digital User (50 heures en ligne, 50 000 FCFA, soit 83 USD) : reconnaître l'hameçonnage et l'ingénierie sociale, sécuriser ses comptes avec la double authentification et protéger ses données personnelles au quotidien.
- COP, Certified OSINT Professional (100 heures en ligne, 200 000 FCFA, soit 333 USD) : mener des enquêtes en sources ouvertes, analyser des fuites de données et suivre l'activité des groupes criminels. Un module consacré à l'intelligence artificielle est en cours d'ajout.
- CCP, CyberZone Certified Pentester (350 heures en ligne, 250 000 FCFA, soit 417 USD) : apprendre à tester et défendre les applications web et les systèmes d'information, avec une spécialisation en pentest augmenté par l'intelligence artificielle.
- CMP, CyberZone Certified Military Pentester (350 heures en ligne, 1 000 000 FCFA, soit 1 667 USD) : une certification conçue pour les forces de défense et de sécurité, dont les personnels sont, comme les agents du FBI, des cibles privilégiées.
Découvrez toutes nos formations sur www.cyberzone-sec.com.
Sources (consultées le 26 septembre 2026)
- 404 Media, « We Hacked the FBI », 22 septembre 2026
- TechCrunch, 22 septembre 2026
- NBC News, 23 septembre 2026
- Associated Press (via ABC News), 23 septembre 2026
- CBS News, septembre 2026
- The Register, 25 septembre 2026
- Google Threat Intelligence, campagne PeopleSoft, juin 2026
- CyberInsider, alerte de Google du 25 septembre 2026
- FBI IC3, alerte I-091726-PSA du 17 septembre 2026
- BleepingComputer, brèche des systèmes d'écoute du FBI, mars 2026
Les informations de cet article sont à jour au 26 septembre 2026 ; l'enquête du FBI est en cours. Les illustrations ont été réalisées par CyberZone à partir des sources citées.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires