Cybercriminalité en Afrique : ce que révèle le rapport 2026 d'INTERPOL
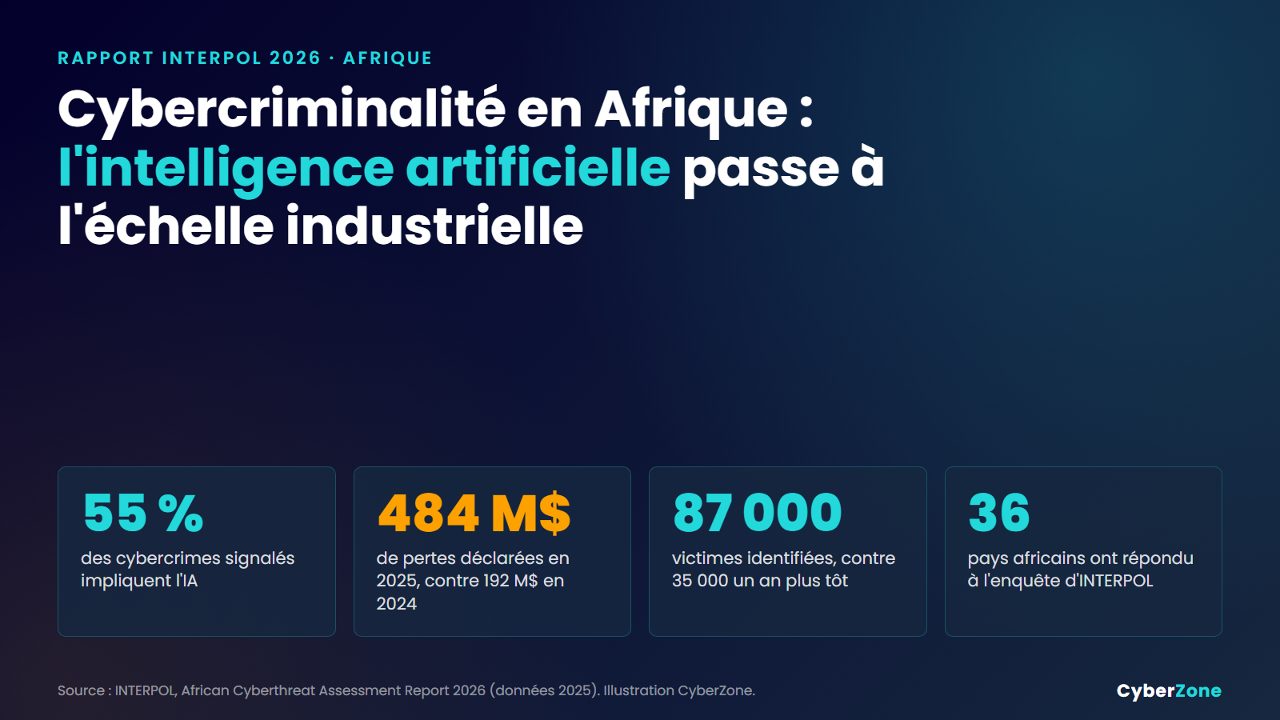
En juin 2026, INTERPOL a publié son rapport d'évaluation des cybermenaces en Afrique. Le constat est net : la cybercriminalité n'est plus une suite d'incidents isolés, mais une économie criminelle organisée, sans frontières et désormais propulsée par l'intelligence artificielle. Chiffres clés, tendances par région, situation du Cameroun et réflexes à adopter : voici l'essentiel.
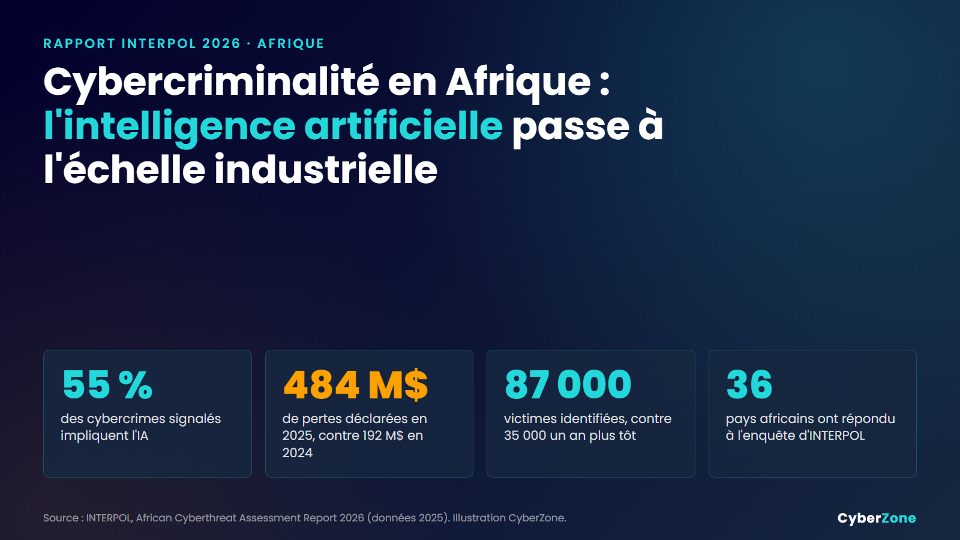
Les quatre chiffres à retenir du rapport INTERPOL 2026 (données de l'année 2025).
Un rapport fondé sur le terrain
Le rapport « African Cyberthreat Assessment Report 2026 » couvre l'année 2025, de janvier à décembre. Il repose sur une enquête menée auprès de 49 pays membres africains : 36 ont répondu, soit un taux de réponse de 73 %. L'Afrique de l'Ouest a répondu à 94 %, l'Afrique australe à 85 %, l'Afrique centrale à 63 % et l'Afrique de l'Est à 56 %.
Ces réponses des polices et des unités cyber nationales ont été croisées avec les données des partenaires privés d'INTERPOL (Fortinet, Mastercard, la fondation Shadowserver, S2W et TrendAI) et avec des sources ouvertes vérifiées. Le document a été produit par le bureau africain des opérations contre la cybercriminalité d'INTERPOL, dans le cadre du programme AFJOC financé par le Royaume-Uni.
Le contexte explique l'ampleur du phénomène. En 2025, l'Afrique comptait plus de 1,1 milliard d'abonnements mobiles, environ 570 millions d'internautes et plus de 1 100 milliards de dollars de transactions numériques. La numérisation avance plus vite que la sécurité, que les lois et que les moyens d'enquête.
Les chiffres clés de 2025
- 55 % des cybercrimes signalés impliquent l'intelligence artificielle.
- Les pertes déclarées passent de 192 millions de dollars en 2024 à 484 millions en 2025.
- Le nombre de victimes identifiées passe de 35 000 à 87 000.
- Le coût économique direct est estimé à au moins 5 milliards de dollars, face à 15,3 milliards de dollars de dépenses de cybersécurité sur le continent.
- 72 % des pays interrogés signalent des centres d'escroquerie sur leur territoire.
- 97 % des pays citent la fraude au mobile money parmi les escroqueries rencontrées.
- Dans les pays d'Afrique de l'Ouest et d'Afrique australe qui ont répondu, la cybercriminalité représenterait désormais plus de 30 % de la criminalité enregistrée.
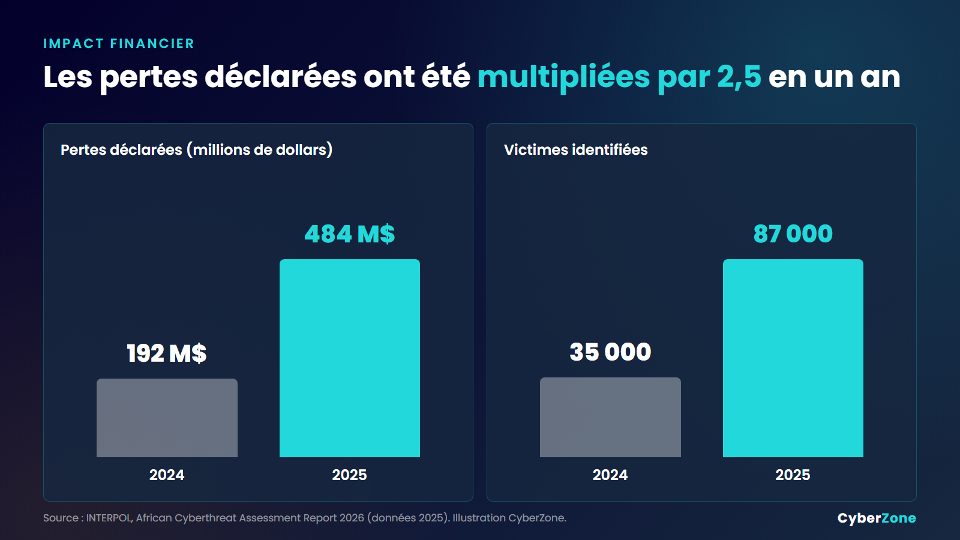
Entre 2024 et 2025, les pertes déclarées ont été multipliées par 2,5 et le nombre de victimes identifiées aussi.
Ces montants restent des planchers : de nombreuses victimes ne portent pas plainte, et 89 % des pays interrogés citent la sous-déclaration comme un problème majeur.
Les escroqueries en ligne, porte d'entrée de toute la chaîne
Parmi les cas signalés en 2025, les escroqueries en ligne et l'hameçonnage arrivent en tête (17 %), devant l'usurpation d'identité et la fraude financière (14 %), la sextorsion et le cyberharcèlement (14 %), les fuites de données (11 %) et la fraude au président (10 %).
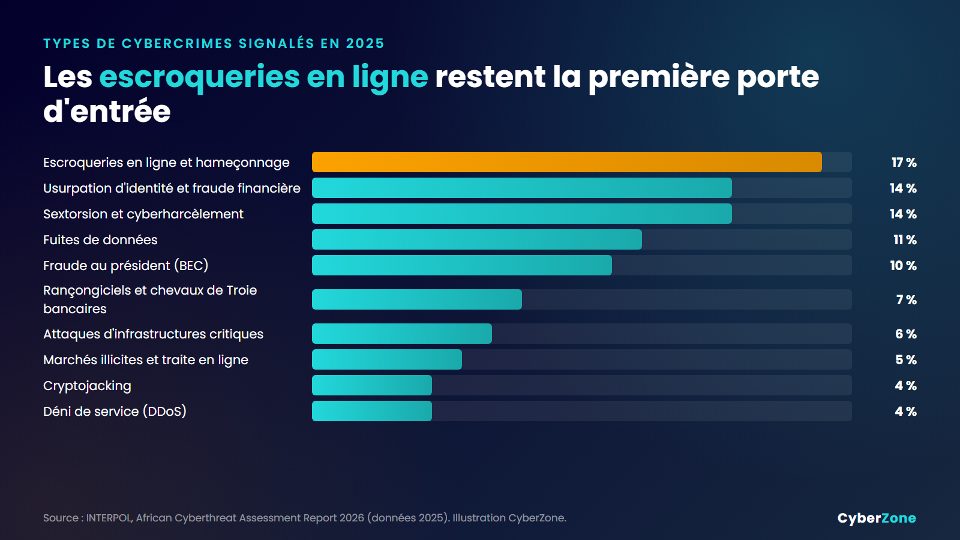
Répartition des cas de cybercriminalité signalés par les pays membres en 2025.
INTERPOL décrit une réaction en chaîne : un identifiant volé par hameçonnage ouvre l'accès à un compte bancaire, à un portefeuille de mobile money ou à un service public, puis sert à vider les comptes ou à monter de nouvelles fraudes.
Des centres d'escroquerie industrialisés
Le phénomène le plus inquiétant est l'essor des centres d'escroquerie : de véritables entreprises criminelles, avec leurs filières de recrutement, leurs outils et leurs circuits de blanchiment. Certains retiennent des personnes contre leur gré et les forcent à arnaquer d'autres victimes. Selon l'enquête, ces centres sont surtout présents en Afrique australe et en Afrique de l'Ouest.
Mobile money, cartes SIM et microcrédit
Au Kenya, la fraude par échange de carte SIM a bondi de 327 % : plus de 123 000 cartes SIM frauduleuses et environ 3,8 millions de dollars détournés de portefeuilles mobiles. Au Ghana, les pertes ont atteint 1,3 million de dollars au seul premier trimestre. En Tanzanie, un contrôle plus strict de l'enregistrement des cartes SIM a fait reculer les tentatives de 19 %.
En Afrique francophone, INTERPOL signale la multiplication des applications de prêt non agréées, parfois présentes sur le Google Play Store. Elles collectent les données personnelles de l'emprunteur, puis le harcèlent par appels automatiques et menaces de divulgation publique. La Côte d'Ivoire a fermé plusieurs de ces plateformes, et le rapport cite le Cameroun et le Tchad parmi les pays exposés.
Cryptoactifs et arnaques sentimentales
Les transactions en cryptoactifs ont atteint 205 milliards de dollars dans la région entre juillet 2024 et juillet 2025, dont 92 milliards pour le Nigeria. Ce marché attire les escrocs : fausses plateformes d'investissement promues par des vidéos truquées de dirigeants et d'influenceurs, arnaques sentimentales où la victime, contactée sur Facebook puis sur WhatsApp, finit par envoyer de l'argent. L'opération Serengeti 2.0 a démantelé en Zambie un réseau responsable de 300 millions de dollars de pertes et de 60 000 victimes.
L'intelligence artificielle, moteur de la nouvelle cybercriminalité
C'est le principal enseignement du rapport. En 2025, 55 % des affaires recensées par les pays interrogés impliquaient l'IA : 47 % occasionnellement et 8 % fréquemment. L'IA intervient désormais à chaque étape d'une attaque, de la reconnaissance au chantage.
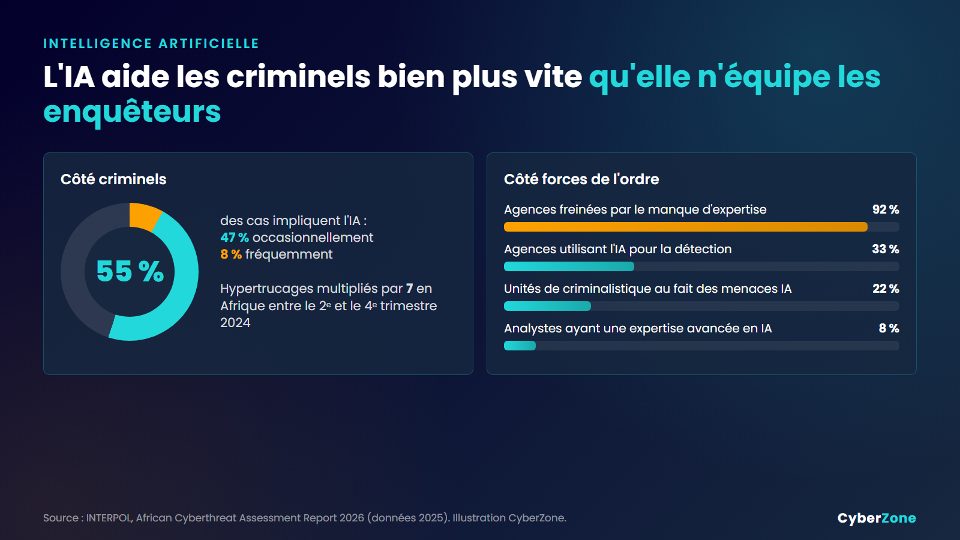
L'IA est déjà présente dans plus d'une affaire sur deux, alors que très peu d'enquêteurs sont formés à ces menaces.
- Hypertrucages (deepfakes). Leur nombre a été multiplié par sept en Afrique entre le deuxième et le quatrième trimestre 2024. En Ouganda, une vidéo truquée d'une personnalité connue a servi à promouvoir un faux placement, pour plus de 2 millions de dollars de pertes.
- Identités synthétiques. Des identités fabriquées en mélangeant de vraies données personnelles et des éléments inventés permettent de franchir les contrôles d'identité (KYC), y compris biométriques, pour ouvrir des comptes, obtenir des prêts ou enregistrer des cartes SIM.
- Hameçonnage sur mesure. Des messages personnalisés pour chaque victime, dans sa langue et avec le vocabulaire de son métier.
- Logiciels malveillants adaptatifs. Le rapport cite PromptLock, un rançongiciel expérimental qui s'appuie sur l'IA générative pour écrire son propre code. Encore au stade de concept universitaire, il montre que la technologie existe déjà.
En face, les forces de l'ordre suivent difficilement. Seules 22 % des unités de criminalistique numérique ont une connaissance pratique des menaces liées à l'IA, et 8 % des analystes ont une expertise avancée. 92 % des agences citent le manque d'expertise technique comme premier frein. Pour INTERPOL, le retard n'est pas d'abord technologique : il tient à la formation.
Quatre régions, quatre profils de menace
Le rapport insiste sur un point : il n'existe pas une, mais plusieurs cybercriminalités africaines, chacune avec ses menaces dominantes.
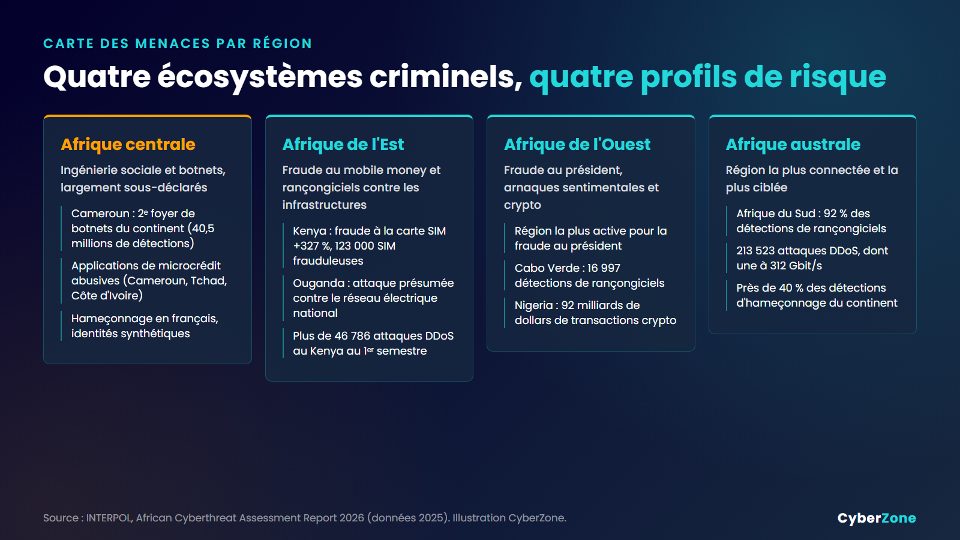
Afrique centrale, de l'Est, de l'Ouest et australe : quatre écosystèmes criminels distincts.
Afrique centrale : une menace sous-déclarée
L'Afrique centrale et l'Afrique de l'Ouest connaissent le plus fort taux d'incidents d'origine humaine : jusqu'à 75 % sont liés au comportement des employés. La fraude au président et les arnaques sentimentales y circulent souvent par des messages en français.
Le Cameroun ressort nettement. Selon la télémétrie de FortiGuard Labs (Fortinet), il est le deuxième foyer de botnets du continent, avec 40,5 millions de détections en 2025. Ces réseaux d'appareils infectés servent à voler des identifiants et à diffuser des rançongiciels. Le rapport signale aussi que la fraude à l'identité s'est déplacée vers le Cameroun, le Mali et la Tanzanie, là où les contrôles KYC sont les plus faibles. Le Gabon et la République du Congo enregistrent les plus fortes détections de vulnérabilités de la sous-région.
Pour INTERPOL, l'absence de réponse coordonnée des CERT, la faible coopération entre administrations et le manque de campagnes de sensibilisation dans les pays francophones laissent ces menaces prospérer, surtout en dehors des grandes villes.
Afrique de l'Est : le mobile money dans le viseur
L'Afrique de l'Est concentre la fraude au mobile money et les rançongiciels visant les infrastructures. Le Kenya a subi plus de 46 786 attaques par déni de service au premier semestre 2025. En Ouganda, le gestionnaire du réseau de transport d'électricité a été touché par une attaque présumée par rançongiciel en août 2025.
Afrique de l'Ouest : la fraude au président
C'est la région la plus active pour la fraude au président. Cabo Verde a enregistré 16 997 détections de rançongiciels et le Nigeria 5 822. La fraude au mobile money et les escroqueries aux cryptoactifs y sont répandues, souvent derrière de fausses jeunes pousses de la fintech.
Afrique australe : la plus connectée, la plus ciblée
L'Afrique du Sud concentre 92 % des détections de rançongiciels du continent selon TrendAI, 213 523 attaques par déni de service, dont une à 312 Gbit/s, et près de 40 % des détections d'hameçonnage. Des cadres réglementaires avancés ne suffisent pas : la difficulté est leur mise en œuvre.
Rançongiciels : les services publics pris en otage
En 2025, le rançongiciel est passé de l'extorsion financière au sabotage de services essentiels. Quelques exemples cités par INTERPOL :
- en Afrique du Sud, l'attaque présumée contre le service météorologique national a perturbé des services liés à l'aviation et à la navigation maritime ;
- au Nigeria, une attaque contre les douanes a paralysé le dédouanement dans les grands ports, pour environ 18 millions de dollars de frais de stockage ;
- en Namibie, deux incidents ont touché des opérateurs de télécommunications, dont une fuite de près de 500 000 enregistrements.
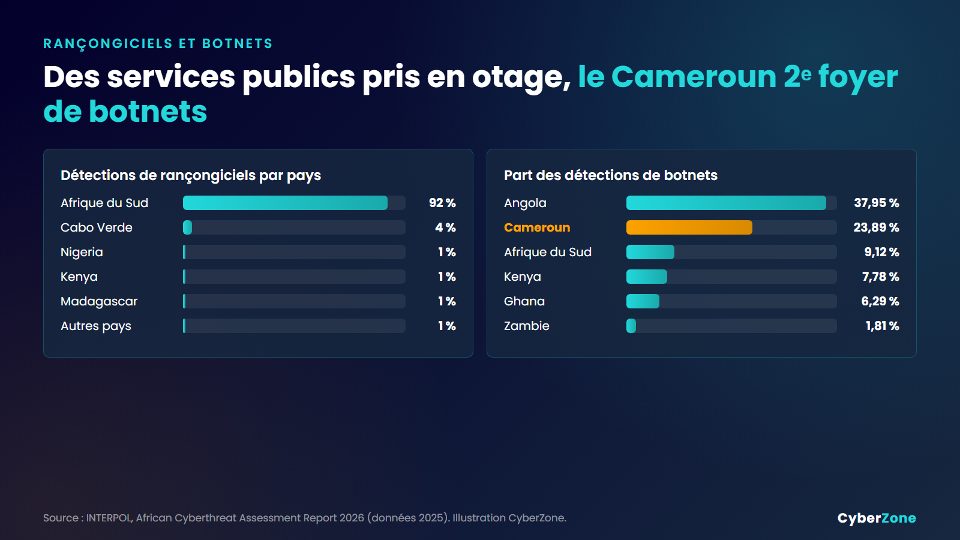
L'Afrique du Sud concentre les rançongiciels, tandis que l'Angola et le Cameroun hébergent le plus de botnets.
Les botnets restent le principal vecteur de diffusion. Et quand l'attaque a réussi, 66 % des agences indiquent que les victimes ne peuvent pas récupérer leurs fichiers chiffrés, faute d'outils de déchiffrement ou de coopération internationale.
Fraude au président, sextorsion et fuites de données
La fraude au président, moteur financier du crime
La fraude au président exploite la confiance plutôt que les failles techniques. L'IA permet désormais d'imiter le ton, le vocabulaire et la signature d'un dirigeant presque à la perfection. Lors de l'opération Sentinel, une tentative menée depuis le Sénégal contre une société pétrolière visait à détourner 7,9 millions de dollars ; le compte destinataire a été gelé à temps.
La sextorsion change d'échelle
TrendAI a recensé 600 000 détections de sextorsion en Afrique en 2025. Les criminels n'ont plus besoin d'images réelles : l'IA fabrique des images compromettantes à partir d'une simple photo publiée sur les réseaux sociaux. Au Ghana, les pertes des victimes de 18 à 24 ans ont été multipliées par cinq en 2025. La honte freine les plaintes, ce qui aggrave encore le problème.
Les fuites de données, fondation de tout le reste
La fondation Shadowserver a identifié plus de 6 000 vulnérabilités exploitables en Afrique en 2025 : routeurs non mis à jour, VPN vulnérables, plateformes documentaires mal configurées. Selon S2W, les contenus d'origine africaine sur les forums du dark web ont augmenté de 62 % en un an : pièces d'identité, codes PIN de cartes SIM, identifiants bancaires, comptes de mobile money. Pour INTERPOL, une fuite de données n'est pas un échec technique, mais un échec de gouvernance.
Autre signal préoccupant : 77 % des personnes exposées à la fraude connaissent la notion de « mule financière », mais seules 12 % savent que prêter son compte pour faire transiter de l'argent est un délit. Les recrutements passent souvent par de fausses offres d'emploi.
Des forces de l'ordre en manque de moyens
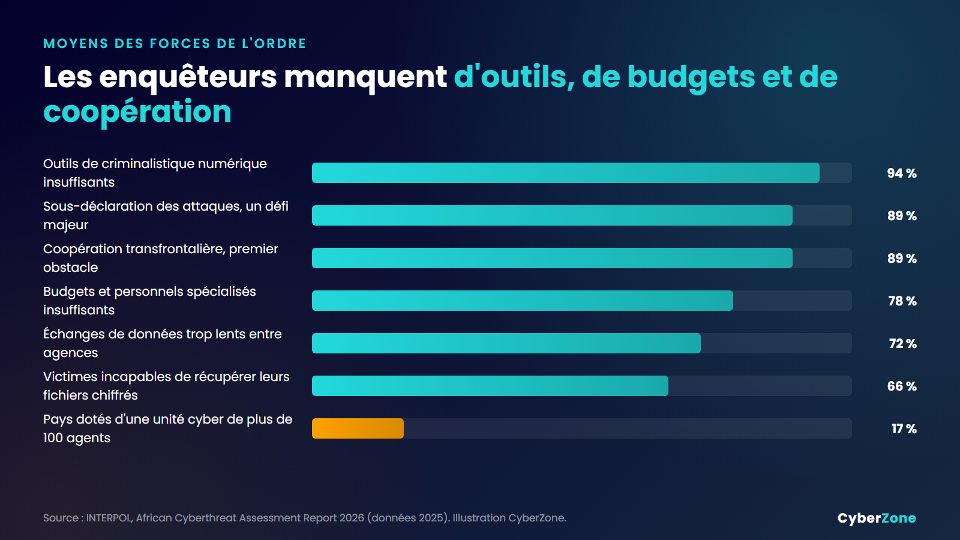
Outils, budgets, coopération : les principaux freins cités par les pays membres.
Le constat est sévère. 94 % des agences manquent d'outils de criminalistique numérique et 78 % de budgets, d'équipements et de personnels spécialisés. Seuls 17 % des pays disposent d'une unité de lutte contre la cybercriminalité de plus de 100 agents ; beaucoup en comptent moins de dix. 72 % jugent les échanges de données entre agences trop lents, et 89 % placent la coopération transfrontalière en tête des obstacles.
Le droit progresse, mais reste fragmenté. 83 % des pays interrogés disposent d'une loi dédiée à la cybercriminalité. Seuls 13 pays africains ont ratifié la Convention de Budapest, et 21 avaient signé la nouvelle convention des Nations unies contre la cybercriminalité, ouverte à la signature à Hanoï en octobre 2025, au moment de la rédaction du rapport. Les définitions varient d'un pays à l'autre, ce qui crée des refuges pour les criminels.
Les partenariats public-privé reculent aussi : 44 % des pays constatent une amélioration, contre 89 % lors des évaluations précédentes. Les opérateurs de télécommunications exigent souvent une décision de justice avant de communiquer les journaux d'échange de cartes SIM, ce qui prend des semaines.
Une riposte qui porte ses fruits
Malgré ces difficultés, 2025 a été une année record pour les opérations coordonnées par INTERPOL. Quatre grandes opérations ont conduit, ensemble, à plus de 1 500 arrestations.
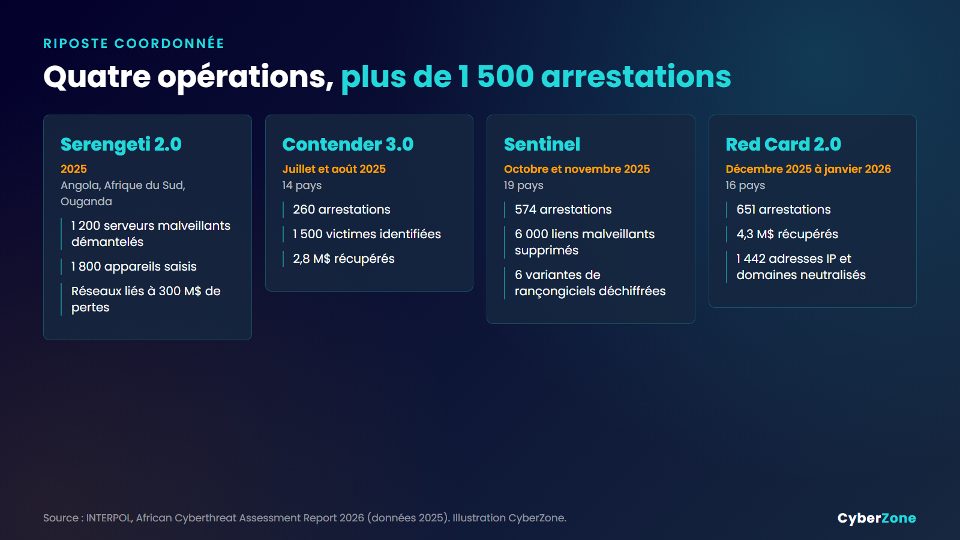
Serengeti 2.0, Contender 3.0, Sentinel et Red Card 2.0 : les opérations phares de 2025.
| Opération | Période | Pays | Principaux résultats |
|---|---|---|---|
| Serengeti 2.0 | 2025 | Angola, Afrique du Sud, Ouganda | 120 arrestations, 1 200 serveurs malveillants démantelés, 1 800 appareils saisis |
| Contender 3.0 | Juillet et août 2025 | 14 pays | 260 arrestations, 1 500 victimes identifiées, 2,8 millions de dollars récupérés |
| Sentinel | Octobre et novembre 2025 | 19 pays | 574 arrestations, 6 000 liens malveillants supprimés, environ 3 millions de dollars récupérés |
| Red Card 2.0 | Décembre 2025 à janvier 2026 | 16 pays | 651 arrestations, 2 341 appareils saisis, 4,3 millions de dollars récupérés |
Lors de l'opération Sentinel, 30 téraoctets de données chiffrées par un rançongiciel ont même pu être déchiffrés au Ghana, un succès encore exceptionnel.
Les lois avancent
Dix-sept pays ont adopté ou modifié une loi sur la cybercriminalité en 2025. Parmi eux :
- Burkina Faso : plateforme de signalement « Alerte-BCLCC » et stratégie nationale 2025-2029 ;
- Côte d'Ivoire : adoption d'une loi sur la sécurité numérique ;
- Zambie : entrée en vigueur du Cyber Crimes Act 2025 ;
- Maurice : feuille de route numérique 2025-2029 et création annoncée d'une agence nationale de cyberrésilience ;
- Angola : stratégie nationale et centre national de cybersécurité ;
- Sénégal : 24 millions de dollars pour moderniser les plateformes numériques et lutter contre le cyberharcèlement.
La formation progresse elle aussi, notamment avec l'École nationale de cybersécurité à vocation régionale (ENCVR) de Dakar, un exercice de crise cyber organisé avec l'UIT à Brazzaville et un premier atelier de criminalistique mobile à Harare.
Les recommandations d'INTERPOL
- Doter toutes les unités d'outils de base : extraction des téléphones, analyse de la mémoire, traçage des cryptoactifs.
- Fixer des protocoles clairs et contraignants pour les demandes de données transfrontalières urgentes.
- Investir dans la culture de l'IA, pas seulement dans les outils : savoir reconnaître une voix de synthèse, une fausse identité ou un hameçonnage automatisé.
- Formaliser les partenariats avec les opérateurs de télécommunications, les fintechs et les banques.
- Mesurer et publier les résultats : affaires résolues, avoirs récupérés, preuves admises en justice.
INTERPOL appelle aussi à harmoniser les définitions de la cybercriminalité, à créer un réseau de contact joignable jour et nuit et un portail africain de signalement en temps réel.
Ce que cela change pour vous
Particuliers, entreprises, administrations : le rapport montre que l'humain reste le maillon le plus exposé, et que l'IA rend les arnaques plus crédibles que jamais. Quelques réflexes suffisent pourtant à bloquer une grande partie des attaques.
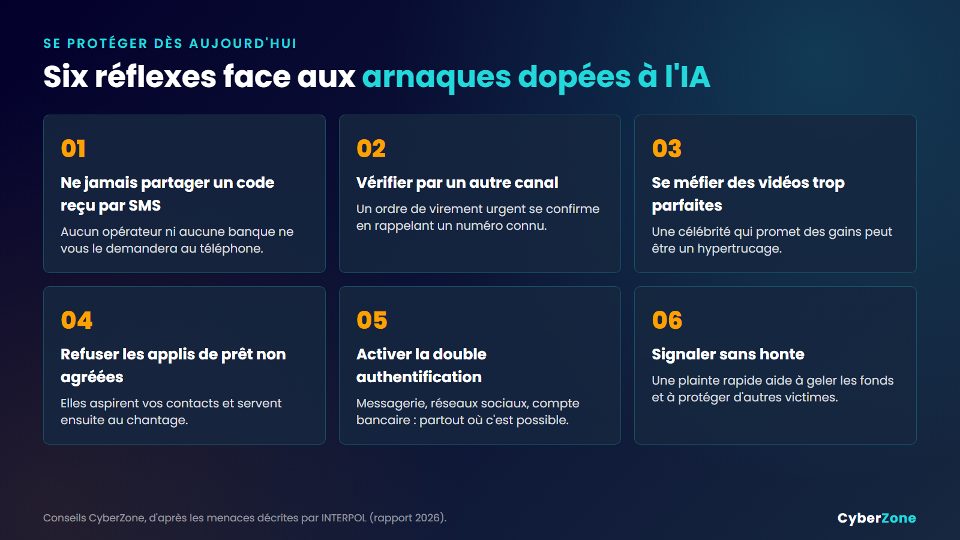
Six réflexes simples face aux arnaques dopées à l'IA.
- Pour les entreprises : double validation de tout changement de coordonnées bancaires d'un fournisseur, sensibilisation régulière du personnel, mise à jour des routeurs et des VPN, sauvegardes hors ligne testées.
- Pour les particuliers : ne jamais communiquer un code reçu par SMS, se méfier des applications de prêt non agréées et des offres d'emploi qui demandent de faire transiter de l'argent, signaler rapidement toute fraude.
Se former pour ne plus subir
Le rapport le dit sans détour : le retard africain face à la cybercriminalité est d'abord un retard de compétences, et les pays francophones manquent de campagnes de sensibilisation. C'est précisément la mission de CyberZone.
- CSDU, CyberZone Certified Secure Digital User (50 heures en ligne, 50 000 FCFA, soit 83 USD) : apprendre à reconnaître l'hameçonnage et l'ingénierie sociale, sécuriser ses comptes avec la double authentification, protéger son téléphone et comprendre les techniques de cybercriminalité propres au contexte africain. Le contenu peut être adapté à votre entreprise.
- COP, Certified OSINT Professional (100 heures en ligne, 200 000 FCFA, soit 333 USD) : maîtriser l'enquête en sources ouvertes, l'analyse des fuites de données et la chasse aux menaces.
- CCP, CyberZone Certified Pentester (350 heures en ligne, 250 000 FCFA, soit 417 USD) : devenir le professionnel qui teste et défend les systèmes d'information, avec une spécialisation en pentest augmenté par l'intelligence artificielle.
Découvrez toutes nos formations sur www.cyberzone-sec.com.
Source : INTERPOL, African Cyberthreat Assessment Report 2026, juin 2026 (données de l'année 2025).
Les illustrations de cet article ont été réalisées par CyberZone à partir des données publiées dans le rapport.
Formation associée
CSDU · CyberZone Certified Secure Digital User
Formation en hygiène numérique
30 heures
Autres Articles
Une communauté sans frontières
6+
Certifications
1131+
Apprenants
7+
Universités partenaires
10+
Entreprises partenaires